
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit

 redhuntlabs/bucketloot
BucketLoot هو مفتش آلي للحاويات المتوافقة مع S3 يمكنه مساعدة المستخدمين في استخراج الأصول، والإبلاغ عن التعرضات السرية، وحتى البحث عن كلمات مخصصة…
 atomiczsec/adrenaline
مجموعة BOF مستقلة عن C2، مصنفة حسب مراحل سلسلة الهجوم. مصممة لتكون صغيرة ومعيارية، تتيح التنفيذ السريع والأتمتة.
 josehelps/git-wild-hunt
أداة لصيد بيانات الاعتماد في البرية على GitHub والمعروفة باسم git*hunt
 fnk0c/cangibrina
أداة سريعة وقوية للبحث عن لوحة التحكم (المشرف)
 zeronetworks/bloodhound-tools
مجموعة من الأدوات التي تعكس البعد الشبكي في بيانات Bloodhound
 assetnote/ghostbuster
قم بالتخلص من عناوين Elastic IPs العالقة عن طريق إجراء تحليل على مواردك داخل جميع حسابات AWS الخاصة بك.
 owasp/d4n155
OWASP D4N155 - قائمة كلمات ذكية وديناميكية باستخدام OSINT
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome وMicrosoft Edge وOpera - ثغرة أبلغ عنها Maciej Pulikowski - تسرب متغيرات بيئة النظام - CVE-2022-0337
 dark-warlord14/jsscanner
يمكنك قراءة المقال حول هذا السكربت هنا
 capture0x/lfi-space
ماسح ضوئي آلي لثغرات تضمين الملفات المحلية (LFI) مع بحث Google Dork وأوضاع مسح URL مستهدفة لاختبار أمان تطبيقات الويب.
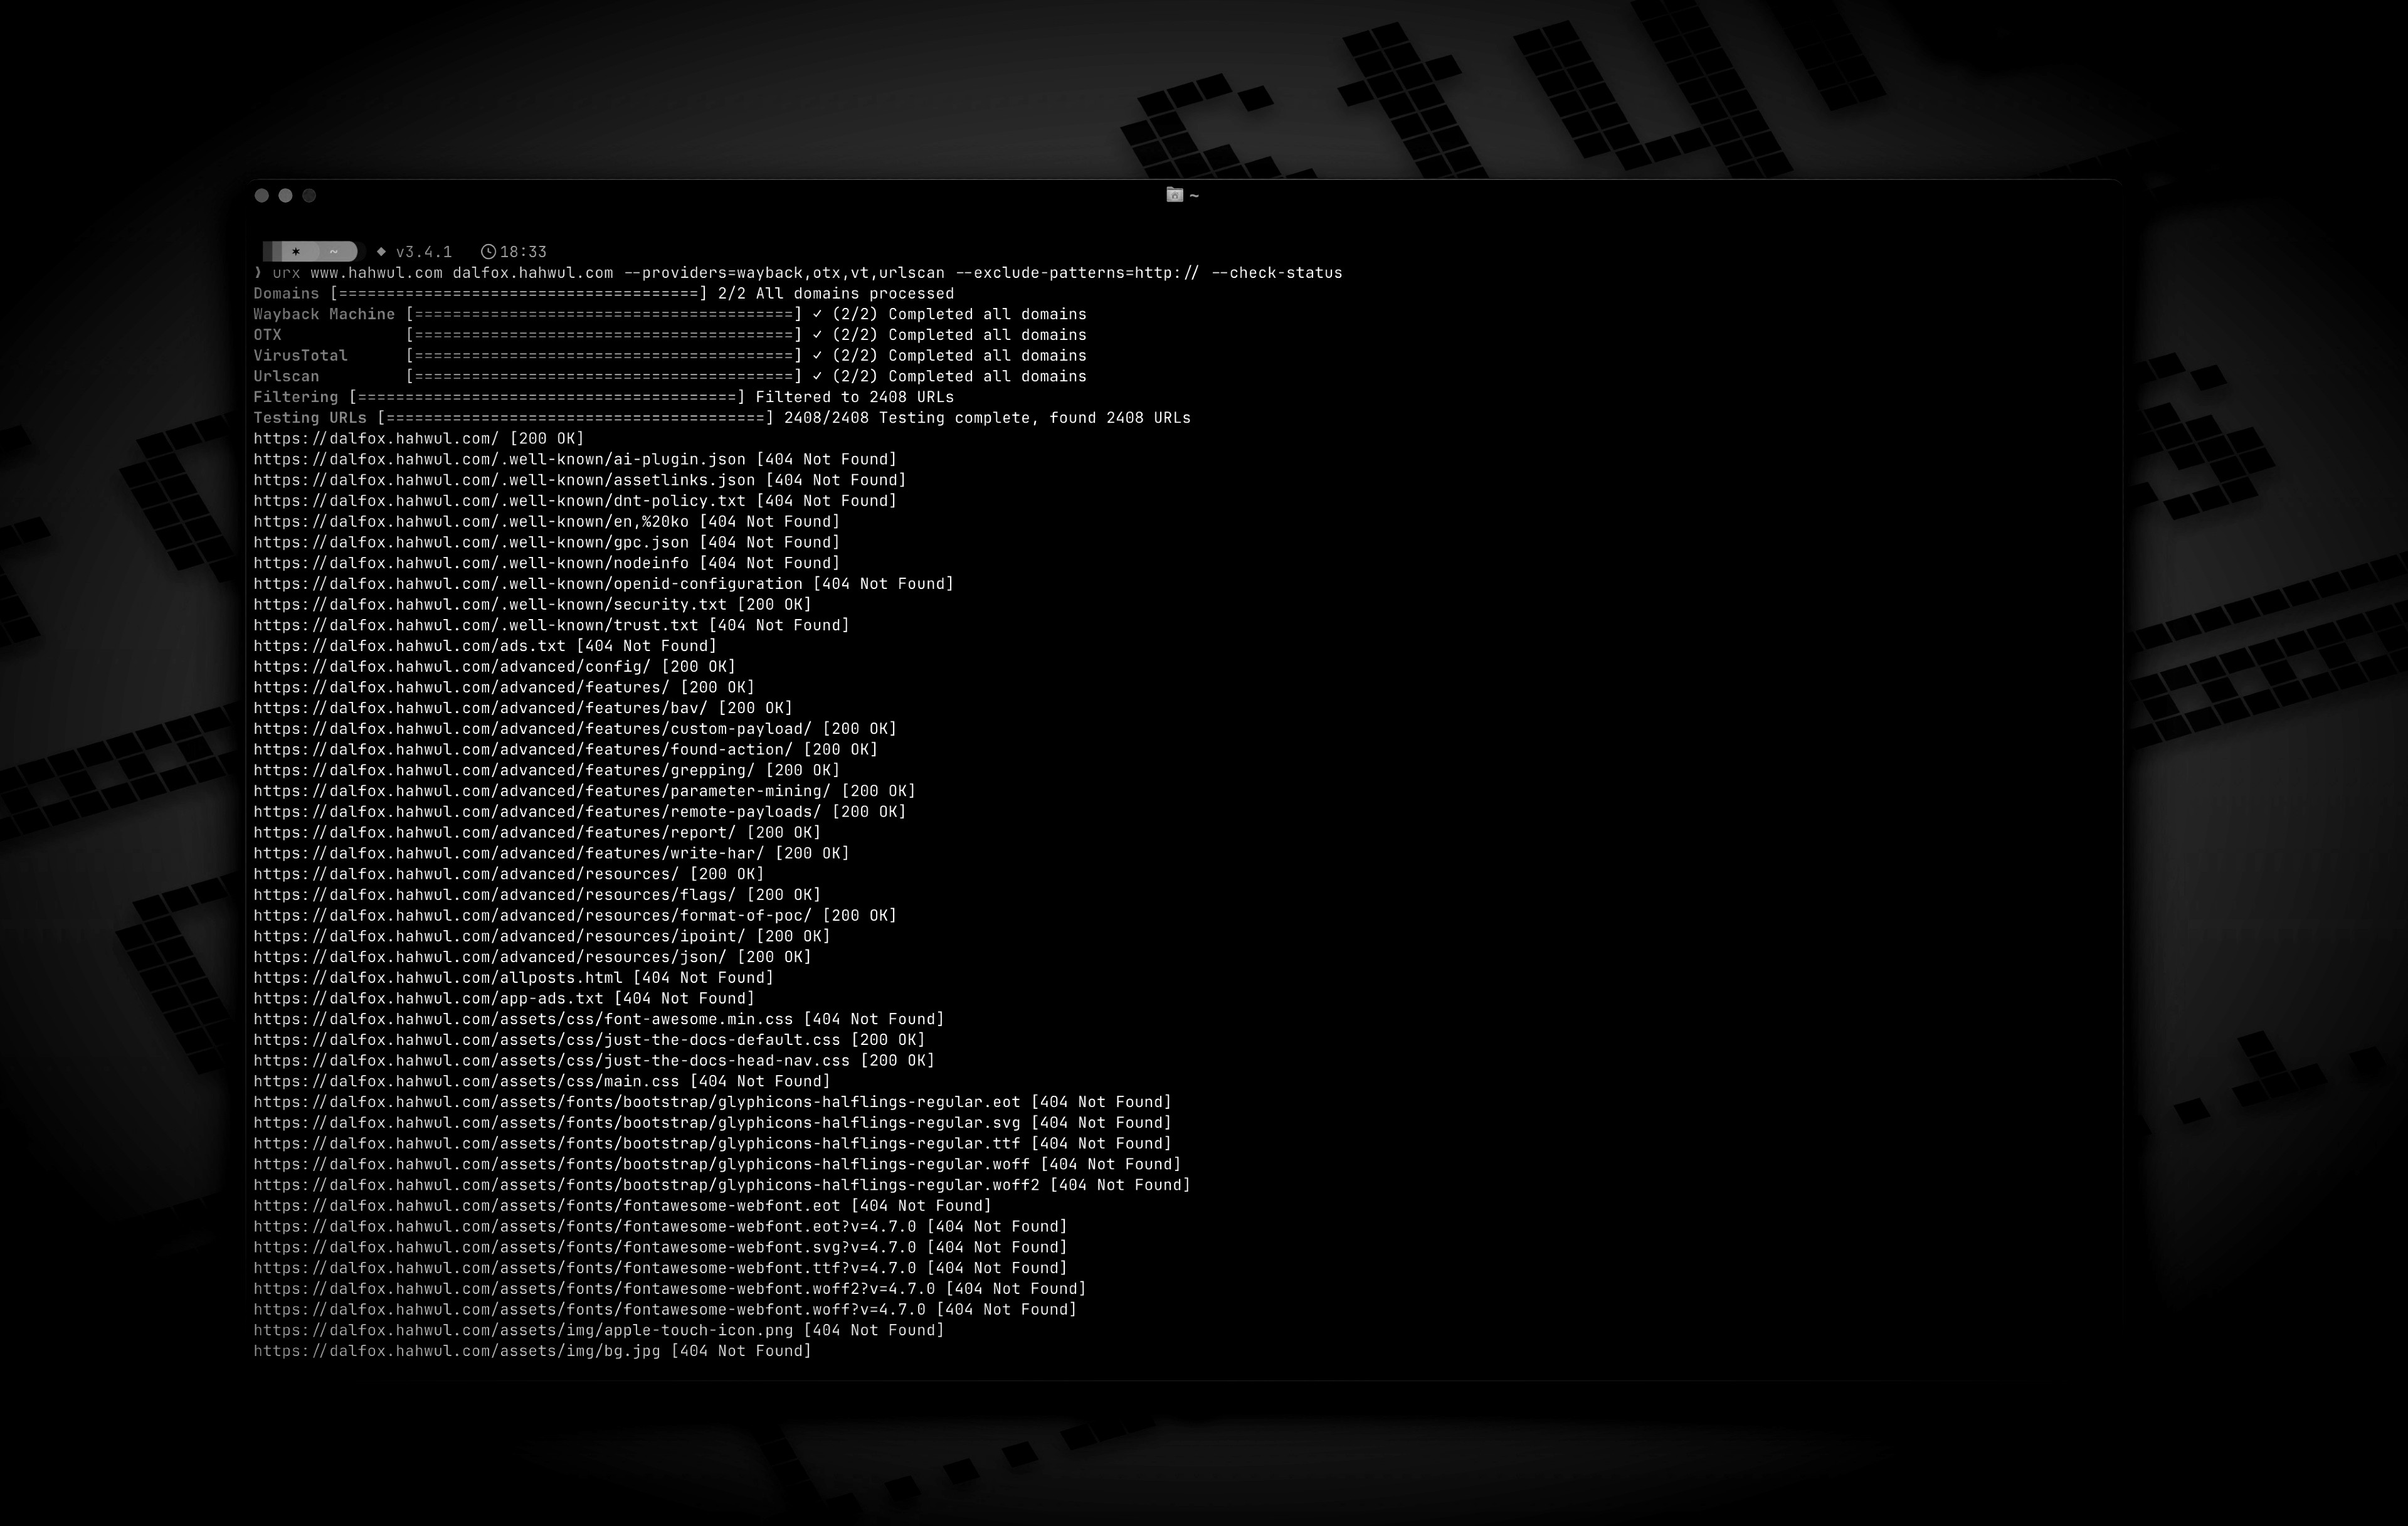 hahwul/urx
استخراج عناوين URL من أرشيفات OSINT للحصول على رؤى أمنية

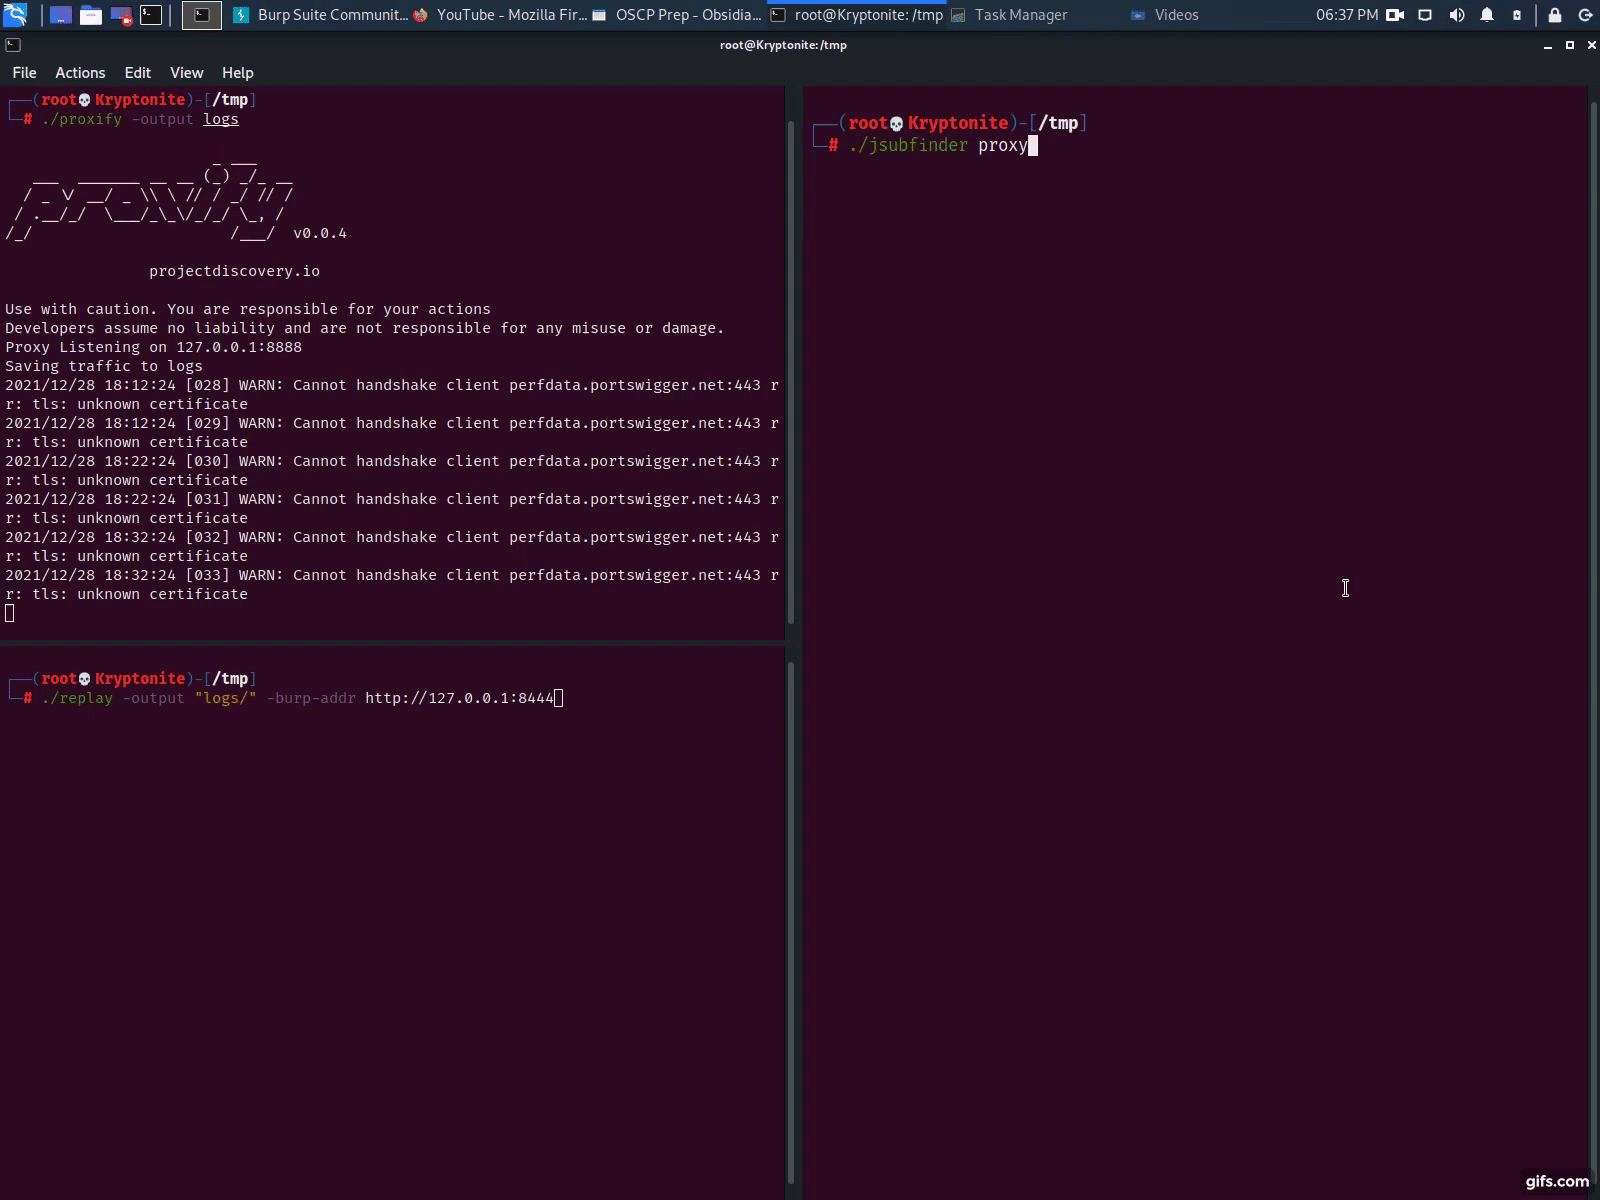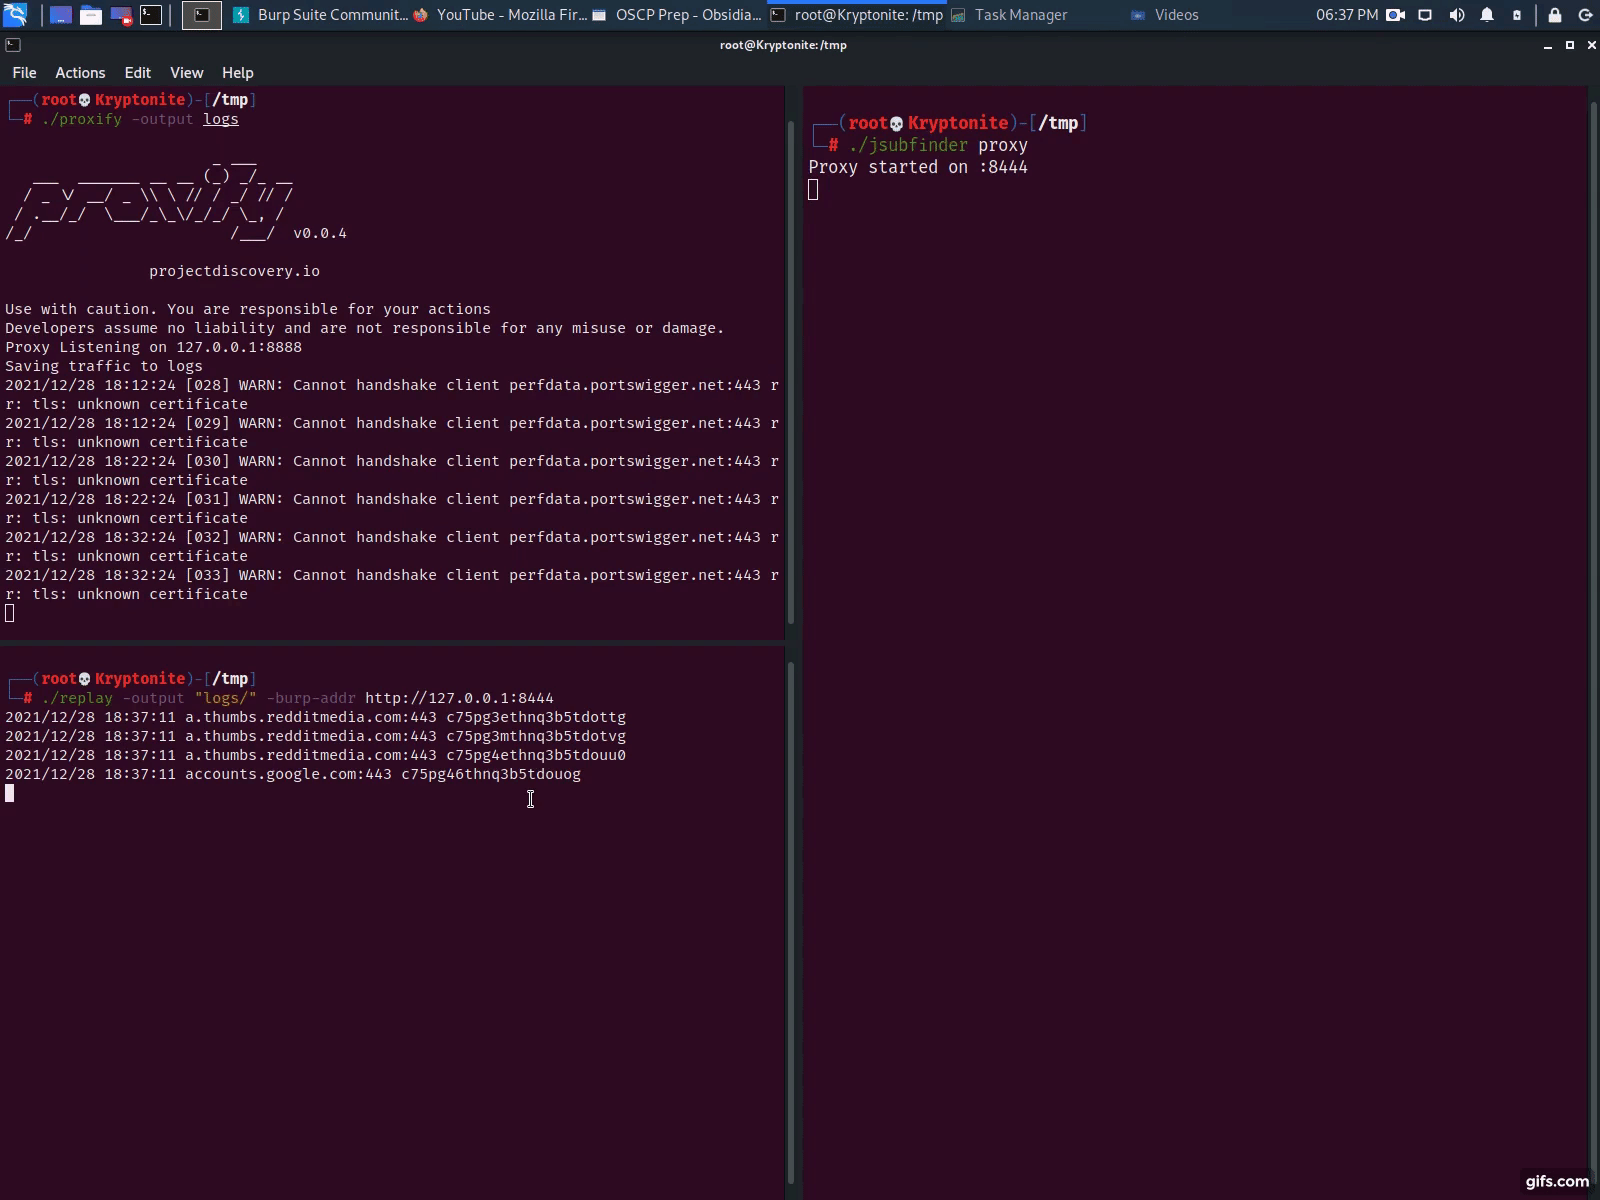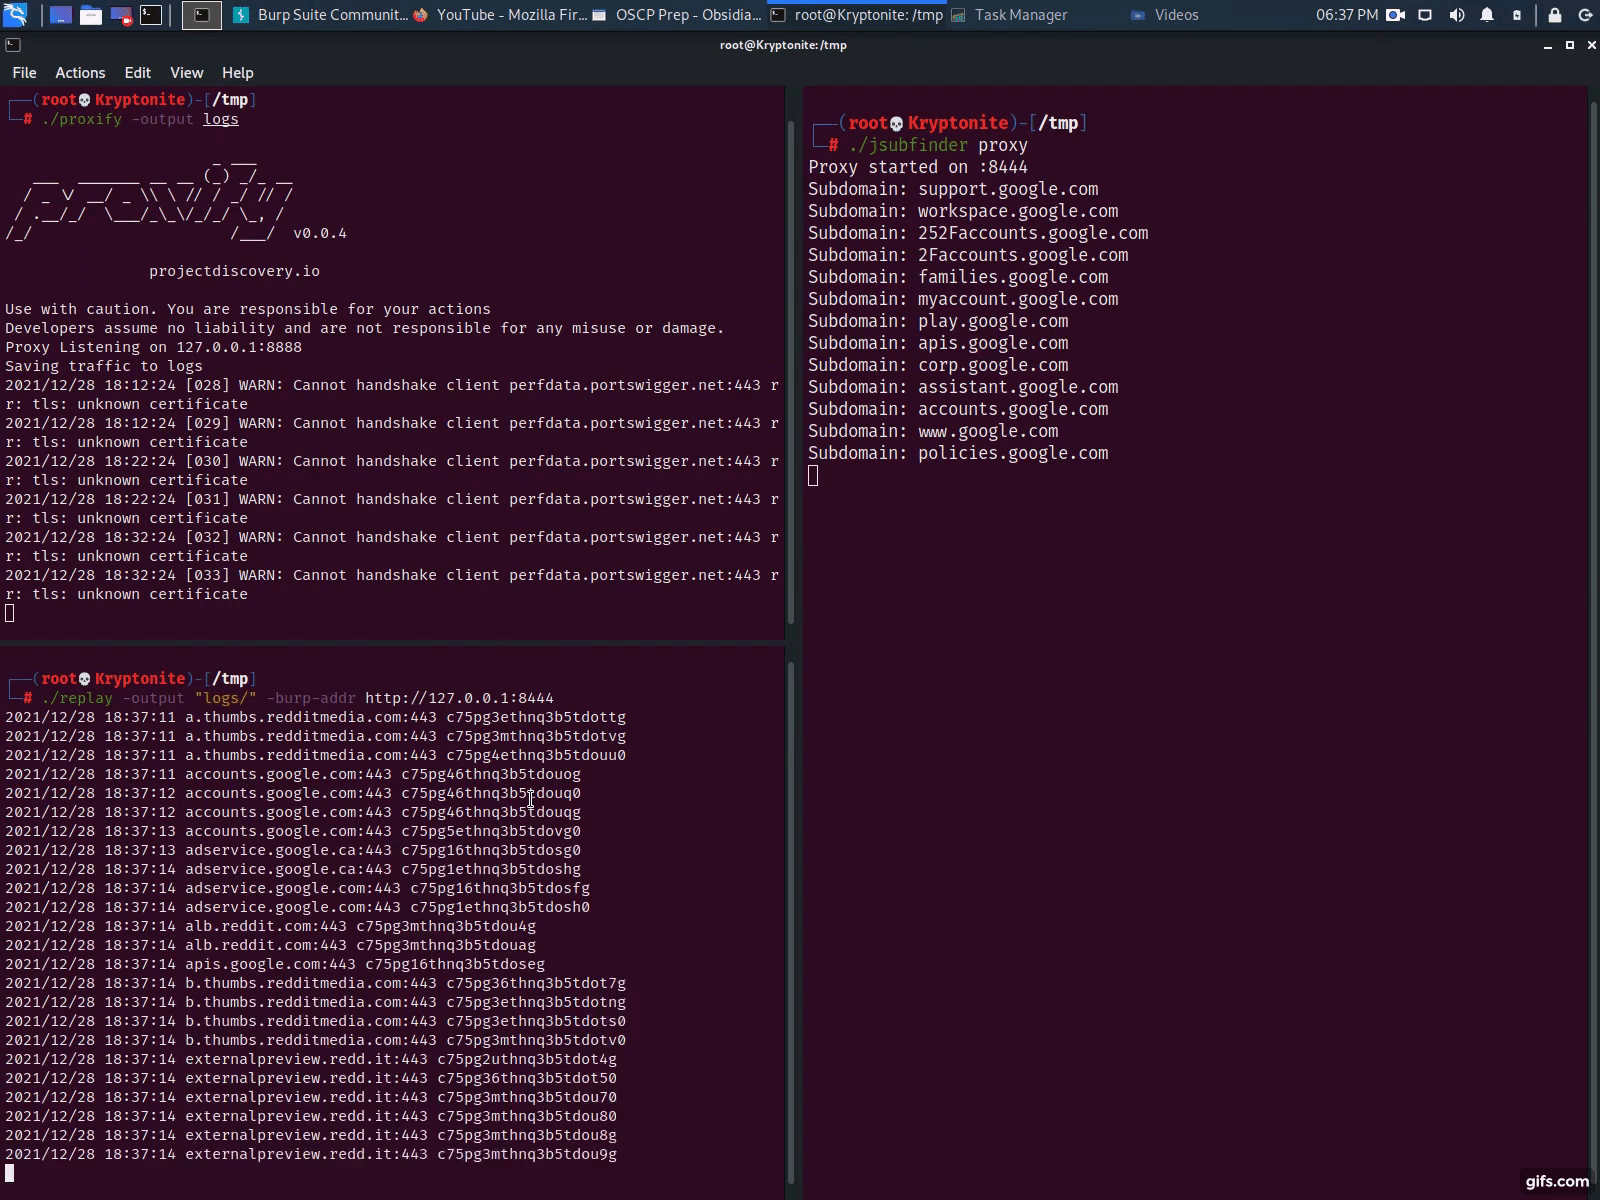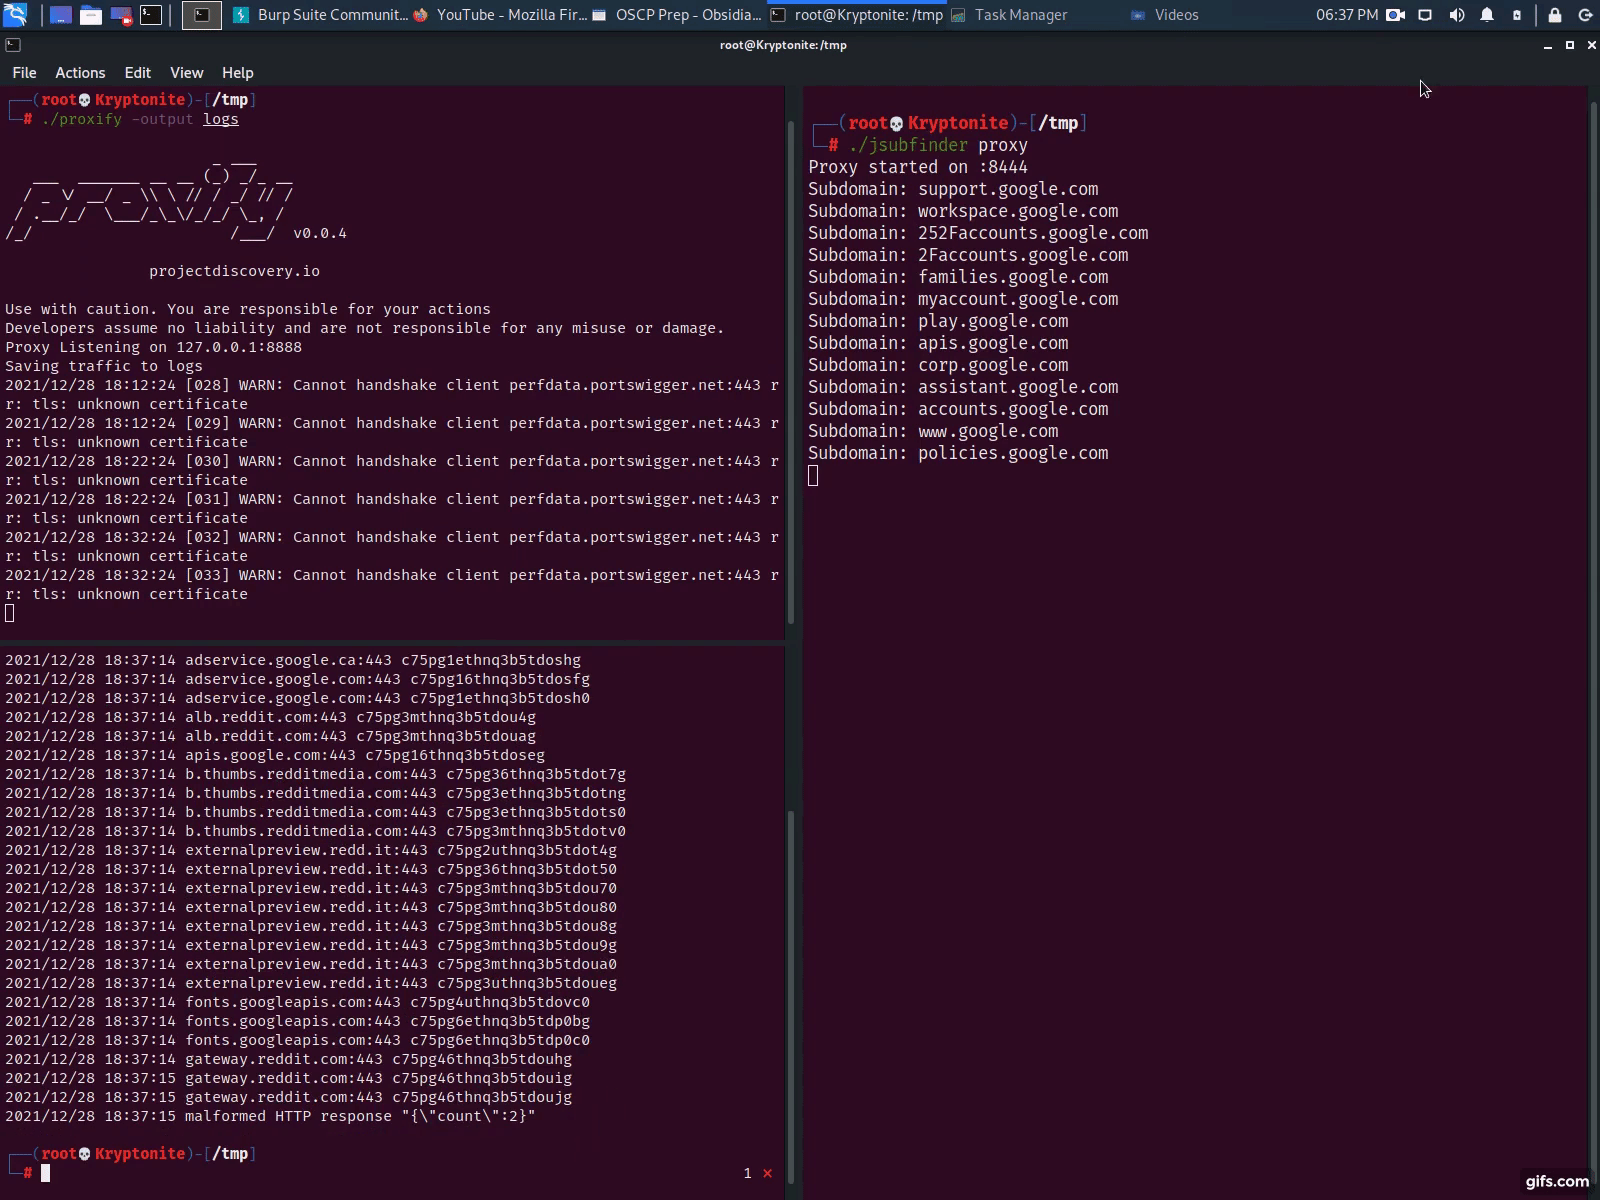 threatunknown/jsubfinder
أداة مبنية على Go لمسح صفحات الويب وملفات JavaScript لاكتشاف النطاقات الفرعية المخفية والأسرار، مع إمكانية الزحف الاختياري وتحليل الوكيل في الوقت…
 aydinnyunus/exiflooter
يستخرج بيانات الموقع الجغرافي والبيانات الوصفية EXIF من روابط الصور والمجلدات، مع التكامل مع OpenStreetMap لرسم إحداثيات GPS.
 researchanddestroy/dorxng
الجيل التالي من DorX. بني بواسطة Dorks، من أجل Dorks. 🤓
 hakluke/haklistgen
يحول أي نص مهمل إلى قائمة كلمات قابلة للاستخدام في التخمين بالقوة الغاشمة.
 hatbashbr/shodanhat
البحث عن معلومات المضيفين باستخدام Shodan
 0xdsm/pinkerton
🕵️ مشروع بايثون للزحف إلى ملفات جافاسكريبت والبحث عن الأسرار مثل مفاتيح API، ورموز التفويض، وبيانات الاعتماد المضمنة، إلخ.








