 fortalice/bofhound
قم بإنشاء JSON متوافق مع BloodHound من السجلات التي كتبتها أدوات ldapsearch BOF و pyldapsearch و Brute Ratel's LDAP Sentinel

⛔🚧 هذا المستودع لم يعد مدعوماً. لتقديم مشكلة، طلب سحب، أو الحصول على أحدث إصدار، راجع https://github.com/coffeegist/bofhound 🚧⛔
 _____________________________ __    __    ______    __    __   __   __   _______
|   _   /  /  __   / |   ____/|  |  |  |  /  __  \  |  |  |  | |  \ |  | |       \
|  |_)  | |  |  |  | |  |__   |  |__|  | |  |  |  | |  |  |  | |   \|  | |  .--.  |
|   _  <  |  |  |  | |   __|  |   __   | |  |  |  | |  |  |  | |  . `  | |  |  |  |
|  |_)  | |  `--'  | |  |     |  |  |  | |  `--'  | |  `--'  | |  |\   | |  '--'  |
|______/   \______/  |__|     |__|  |___\_\________\_\________\|__| \___\|_________\

                              by Fortalice ✪
BOFHound هو أداة استيراد غير متصلة بالإنترنت لـ BloodHound ومحلل نتائج LDAP متوافق مع ldapsearch BOF من TrustedSec، والنسخة المعدلة بلغة Python، pyldapsearch و LDAP Sentinel من Brute Ratel.
من خلال تحليل ملفات السجلات التي تم إنشاؤها بواسطة الأدوات المذكورة أعلاه، يتيح BOFHound للمشغلين استخدام واجهة BloodHound المحبوبة مع الحفاظ على السيطرة الكاملة على استعلامات LDAP التي يتم تشغيلها والسرعة التي يتم تنفيذها بها. وهذا يترك مجالاً لتقدير المشغل لمراعاة حسابات honeypot المحتملة، وعتبات استعلامات LDAP باهظة الثمن، وآليات الكشف الأخرى المصممة مع وضع جامعي BloodHound التقليديين الآليين في الاعتبار.
مدونة - دقة لعبة استكشاف Active Directory الخاصة بك
مدونة - دقة لعبة استكشاف Active Directory الخاصة بك الجزء 2
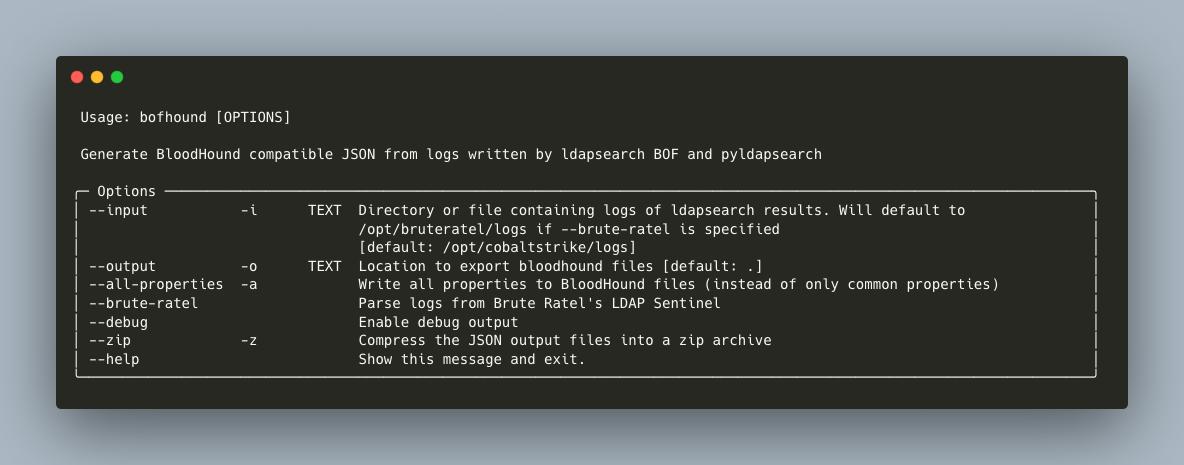
يمكن تثبيت BOFHound باستخدام pip3 install bofhound أو عن طريق استنساخ هذا المستودع وتشغيل pip3 install .
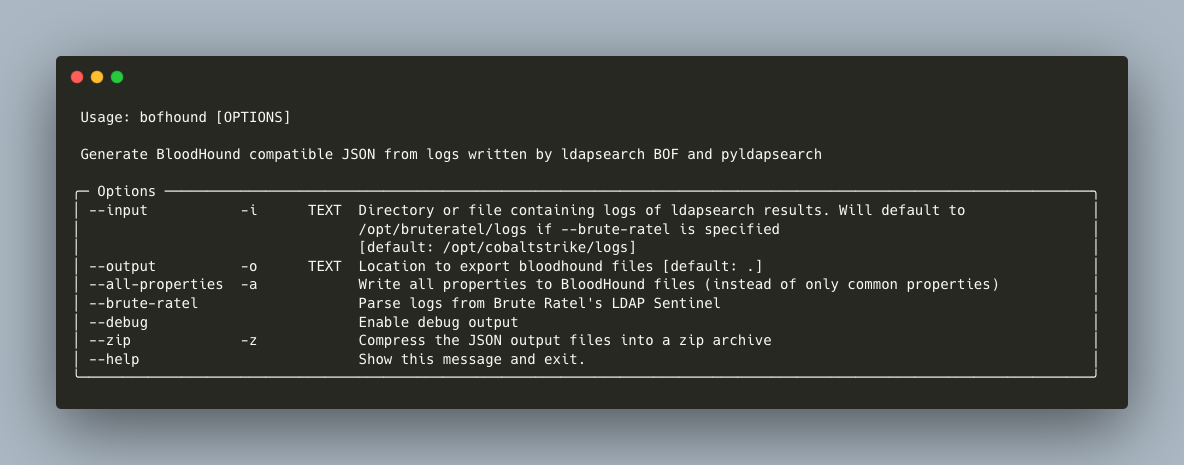
تحليل نتائج ldapseach BOF من سجلات Cobalt Strike (/opt/cobaltstrike/logs افتراضياً) إلى /data/
bofhound -o /data/
تحليل سجلات pyldapsearch وتضمين جميع الخصائص (بدلاً من الخصائص الشائعة فقط)
bofhound -i ~/.pyldapsearch/logs/ --all-properties
تحليل بيانات LDAP Sentinel من سجلات BRc4 (سيغير مسار الإدخال الافتراضي إلى /opt/bruteratel/logs)
bofhound --brute-ratel
السمات التالية مطلوبة للتشغيل السليم:
samaccounttype
dn
objectsid
الحصول على جميع البيانات (ربما تشغيل BloodHound بدلاً من ذلك؟)
ldapsearch (objectclass=*) *,ntsecuritydescriptor
استرداد جميع معلومات المخطط
ldapsearch (schemaIDGUID=*) name,schemaidguid -1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
استرداد schemaIDGUID لـ ms-Mcs-AdmPwd فقط
ldapsearch (name=ms-mcs-admpwd) name,schemaidguid 1 "" CN=Schema,CN=Configuration,DC=windomain,DC=local
يستخدم bofhound Poetry لإدارة التبعيات. قم بالتثبيت من المصدر والإعداد للتطوير باستخدام:
git clone https://github.com/fortalice/bofhound
cd bofhound
poetry install
poetry run bofhound --help






