
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Ashok — Ashok هي أداة استطلاع OSINT، المعروفة أيضًا باسم 😍 سكين الجيش السويسري . | Kitploit

أدوات/GitHubGitHub/powerexploit/ashok
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتأمن الويباختبار الاختراقتعداد النطاقات الفرعيةتحليل DNS
GitHubpowerexploit/ashok

Ashok

Ashok هي أداة استطلاع OSINT، المعروفة أيضًا باسم 😍 سكين الجيش السويسري .
عرض المستودع
4435693منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة


Ashok
Ashok

أداة سويسرية سريعة بشكل لا يصدق لإعادة الاستطلاع

📌 مقدمة

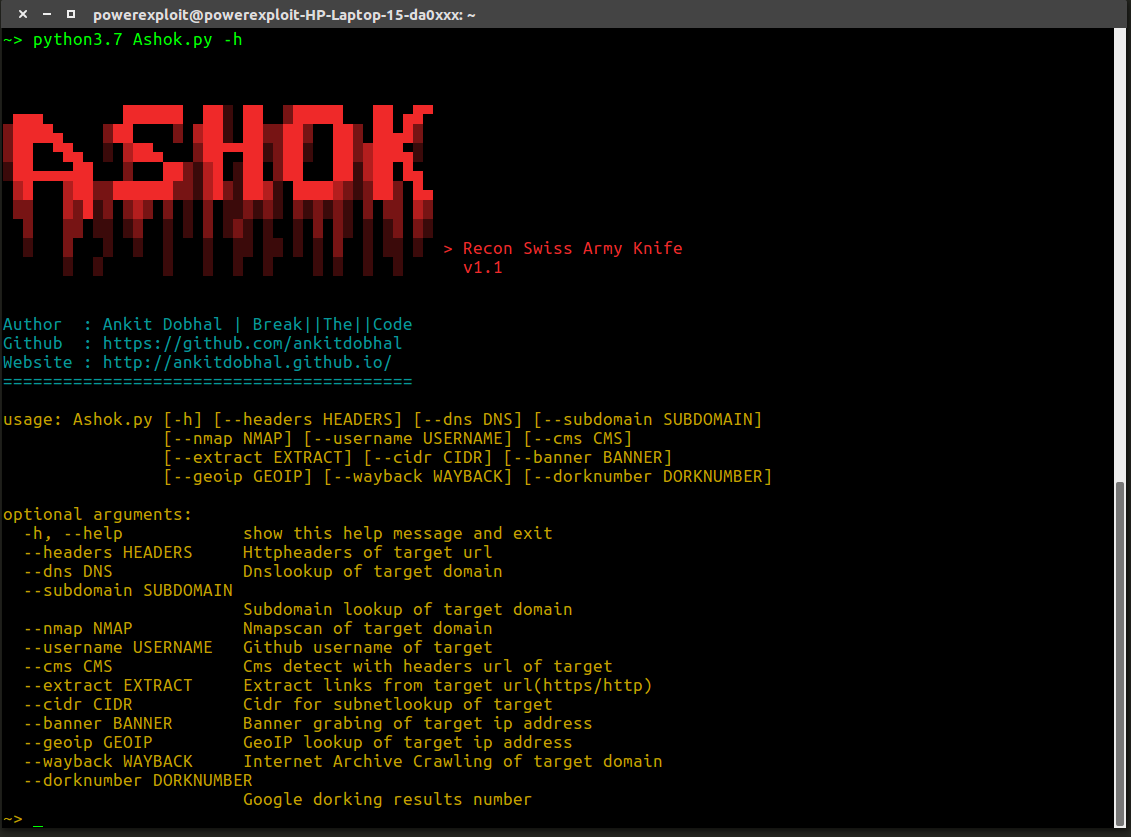
الاستطلاع هو المرحلة الأولى من اختبار الاختراق والتي تعني جمع المعلومات قبل التخطيط لأي هجمات حقيقية. لذا فإن Ashok هي أداة استطلاع سريعة بشكل لا يصدق لمختبر الاختراق، وقد صُممت خصيصًا لمرحلة الاستطلاع. وفي Ashok-v1.1 يمكنك العثور على محرك جوجل المتقدم وآلة الزحف عبر Wayback.
Ashok

💥 الميزات الرئيسية

- Wayback Crawler Machine
- Google Dorking without limits
- Github Information Grabbing
- Subdomain Identifier 
- Cms/Technology Detector With Custom Headers

⚡ التثبيت

~> git clone https://github.com/ankitdobhal/Ashok
~> cd Ashok
~> python3.7 -m pip3 install -r requirements.txt

💥 كيفية استخدام Ashok؟

دليل استخدام مفصل متاح في قسم الاستخدام من الويكي.

ولكن فيما يلي بعض فهرس الخيارات:

  • استخراج رؤوس HTTP من عنوان URL واحد
  • تفريغ أرشيف الإنترنت بصيغة JSON لعنوان URL واحد
  • البحث باستخدام جوجل مع تحديد عدد النتائج كرقم البحث
  • استعلام DNS لنطاق مستهدف واحد
  • استعلام النطاقات الفرعية لنطاق مستهدف واحد
  • فحص المنافذ باستخدام nmap لنطاق مستهدف واحد
  • استخراج البيانات باستخدام اسم مستخدم Github للهدف
  • اكتشاف نظام إدارة المحتوى (CMS) لعنوان URL الهدف

Docker

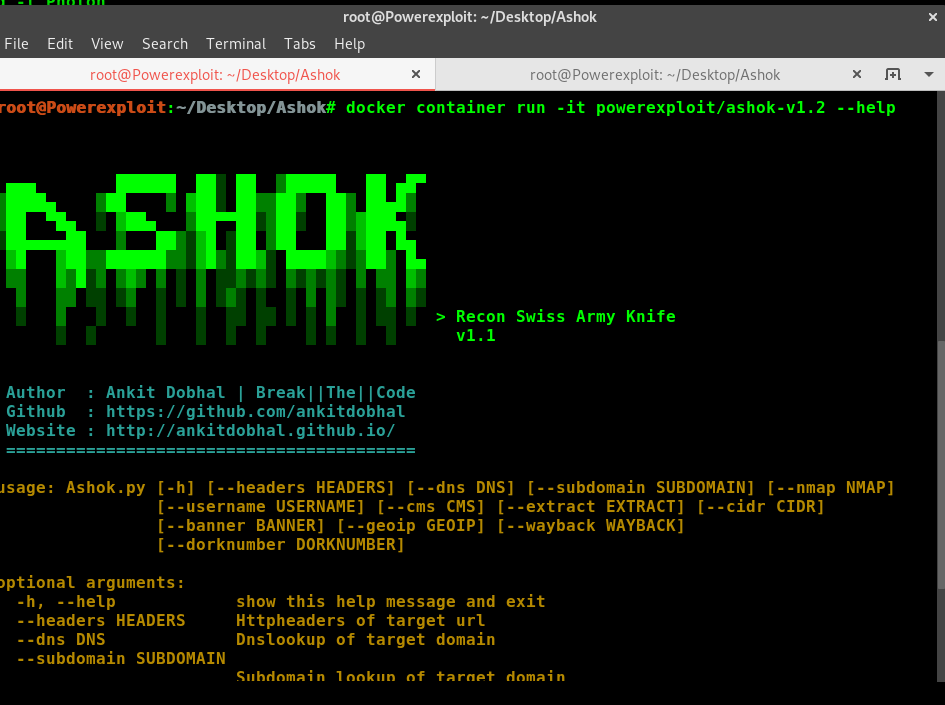
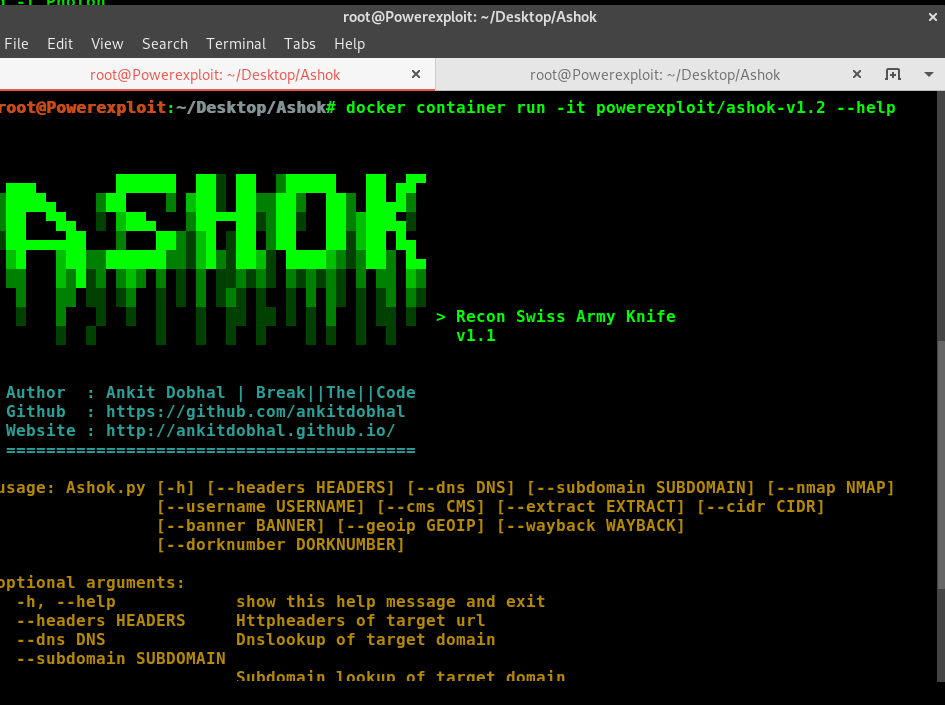
يمكن تشغيل Ashok باستخدام صورة Docker خفيفة الوزن مبنية على Python3.8-Alpine.

$ docker pull powerexploit/ashok-v1.2
$ docker container run -it powerexploit/ashok-v1.2  --help
Alt Text

❤️ المساهمة

يمكنك المساهمة بالطرق التالية:

  • الإبلاغ عن الأخطاء
  • تطوير الأداة
  • تقديم اقتراحات لتحسينها
  • إصلاح المشكلات وتقديم طلب سحب (Pull Request)

الإسناد

  • hackertarget
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






