
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
OSweep — لا تقتصر على البحث في OSINT. بل امسحه. | Kitploit

أدوات/GitHubGitHub/ecstatic-nobel/osweep
الاستخبارات مفتوحة المصدر (OSINT)أدوات التصيدموجزات ومجمعات التهديداتتعداد DNS والنطاقات الفرعيةجمع المعلوماتتحليل البرمجيات الخبيثةاستخبارات التهديدات
GitHubecstatic-nobel/osweep

OSweep

لا تقتصر على البحث في OSINT. بل امسحه.

عرض المستودع
3186588منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

[OSweep™]

لا تبحث فقط في OSINT. امسحه.

الوصف

إذا كنت تعمل في مجال أمن تكنولوجيا المعلومات، فمن المرجح أنك تستخدم OSINT لمساعدتك على فهم ما هو الشيء الذي نبهتك به SIEM وما يفهمه الجميع حول العالم عنه. على الأرجح أنك تستخدم أكثر من خدمة OSINT لأن معظم الوقت ستزودك OSINT فقط بتقارير بناءً على آخر تحليل لـ IOC. بالنسبة للبعض، هذا جيد بما فيه الكفاية. يقومون بإنشاء حظر للشبكة والبريد الإلكتروني، وإنشاء قواعد جديدة لـ IDS/IPS، وتحديث المحتوى في SIEM، وإنشاء تنبيهات جديدة للمراقبين في Google Alerts وDomainTools، وما إلى ذلك. بالنسبة للآخرين، يقومون بنشر نفس الإجراءات المضادة بناءً على التقارير المقدمة من أدوات الطرف الثالث التي تدفع الشركة آلاف الدولارات مقابلها.

المشكلة في كليهما هي أن المحلل بحاجة إلى التعمق أكثر (مثل إزالة التعتيم الكامل لأمر PowerShell الموجود في ماكرو ضار) لجمع كل IOCs. وماذا لو كانت الـ IOC(s) الإضافية التي تبني تحليلك عليها لا علاقة لها بما هو صحيح حول هذا الموقع اليوم؟ ثم يتم اختراقك؟ ثم تظهر أسئلة أخرى من الإدارة...

هل ترى إلى أين يتجه هذا؟ أنت على وشك الحصول على إشعار فصل والخروج من المبنى حتى تبدأ في البحث عن وظيفة أخرى في مجال عمل مختلف.

إذن لماذا تم اختراقك؟ أنت تعلم أنه إذا أضعت وقتًا في جمع كل IOCs لهذا التنبيه الواحد يدويًا، فسيستغرق منك نصف نوبة عملك لإكماله وكنت ستتعرض للاختراق بغض النظر.

الحل؟ OSweep™.

المتطلبات الأساسية

قبل البدء، تأكد من أن لديك ما يلي:
Ubuntu 18.04+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Deb Packages
    • gcc
    • python-pip

CentOS 7+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Yum Packages
    • epel-release
    • gcc
    • python-pip

الحزم الاختيارية

  • Git

انقر هنا للبدء.

المعرض

OSINT Sweep - لوحة التحكم

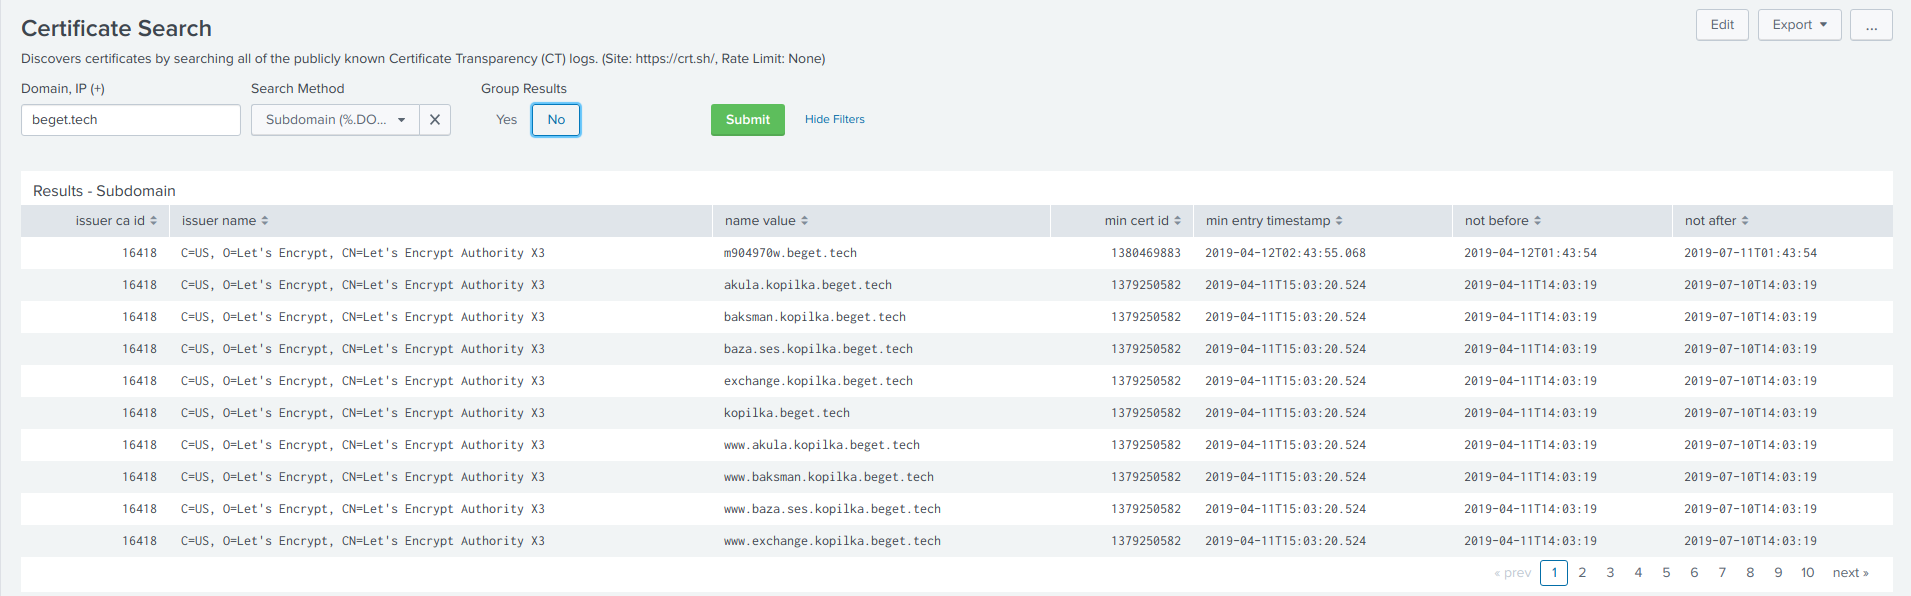
البحث عن الشهادات - لوحة التحكم البحث عن الشهادات - لوحة التحكم
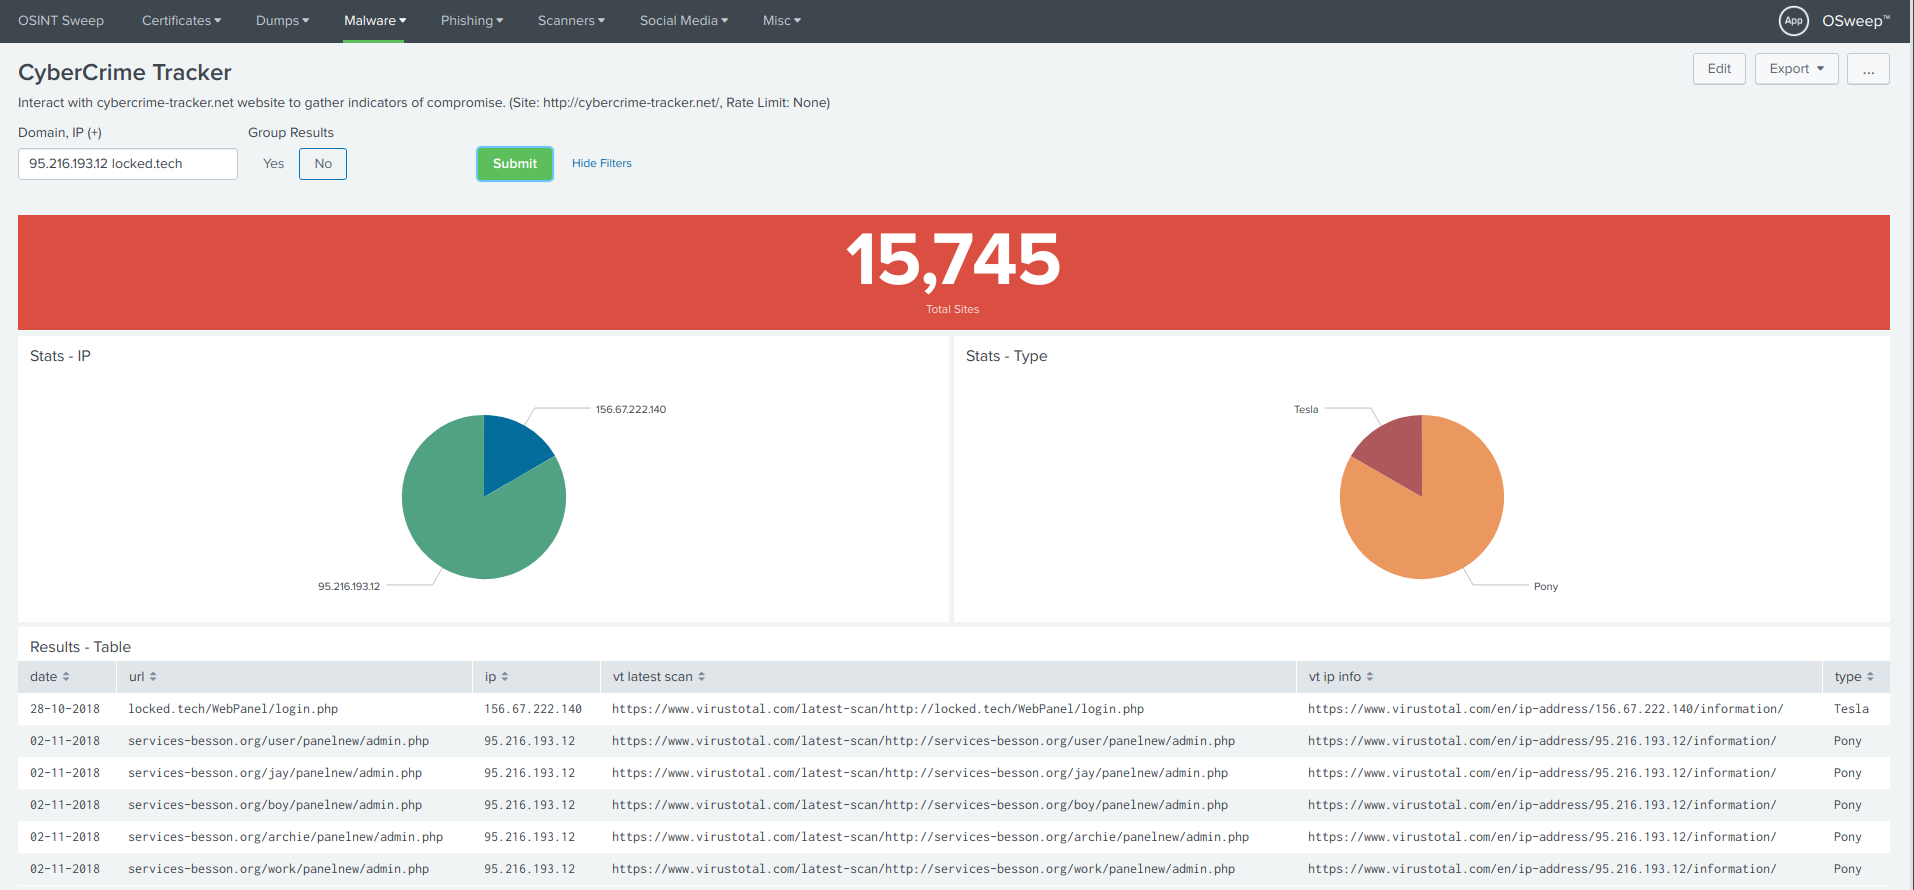
متعقب الجرائم الإلكترونية - لوحة التحكم متعقب الجرائم الإلكترونية - لوحة التحكم
GreyNoise - لوحة التحكم

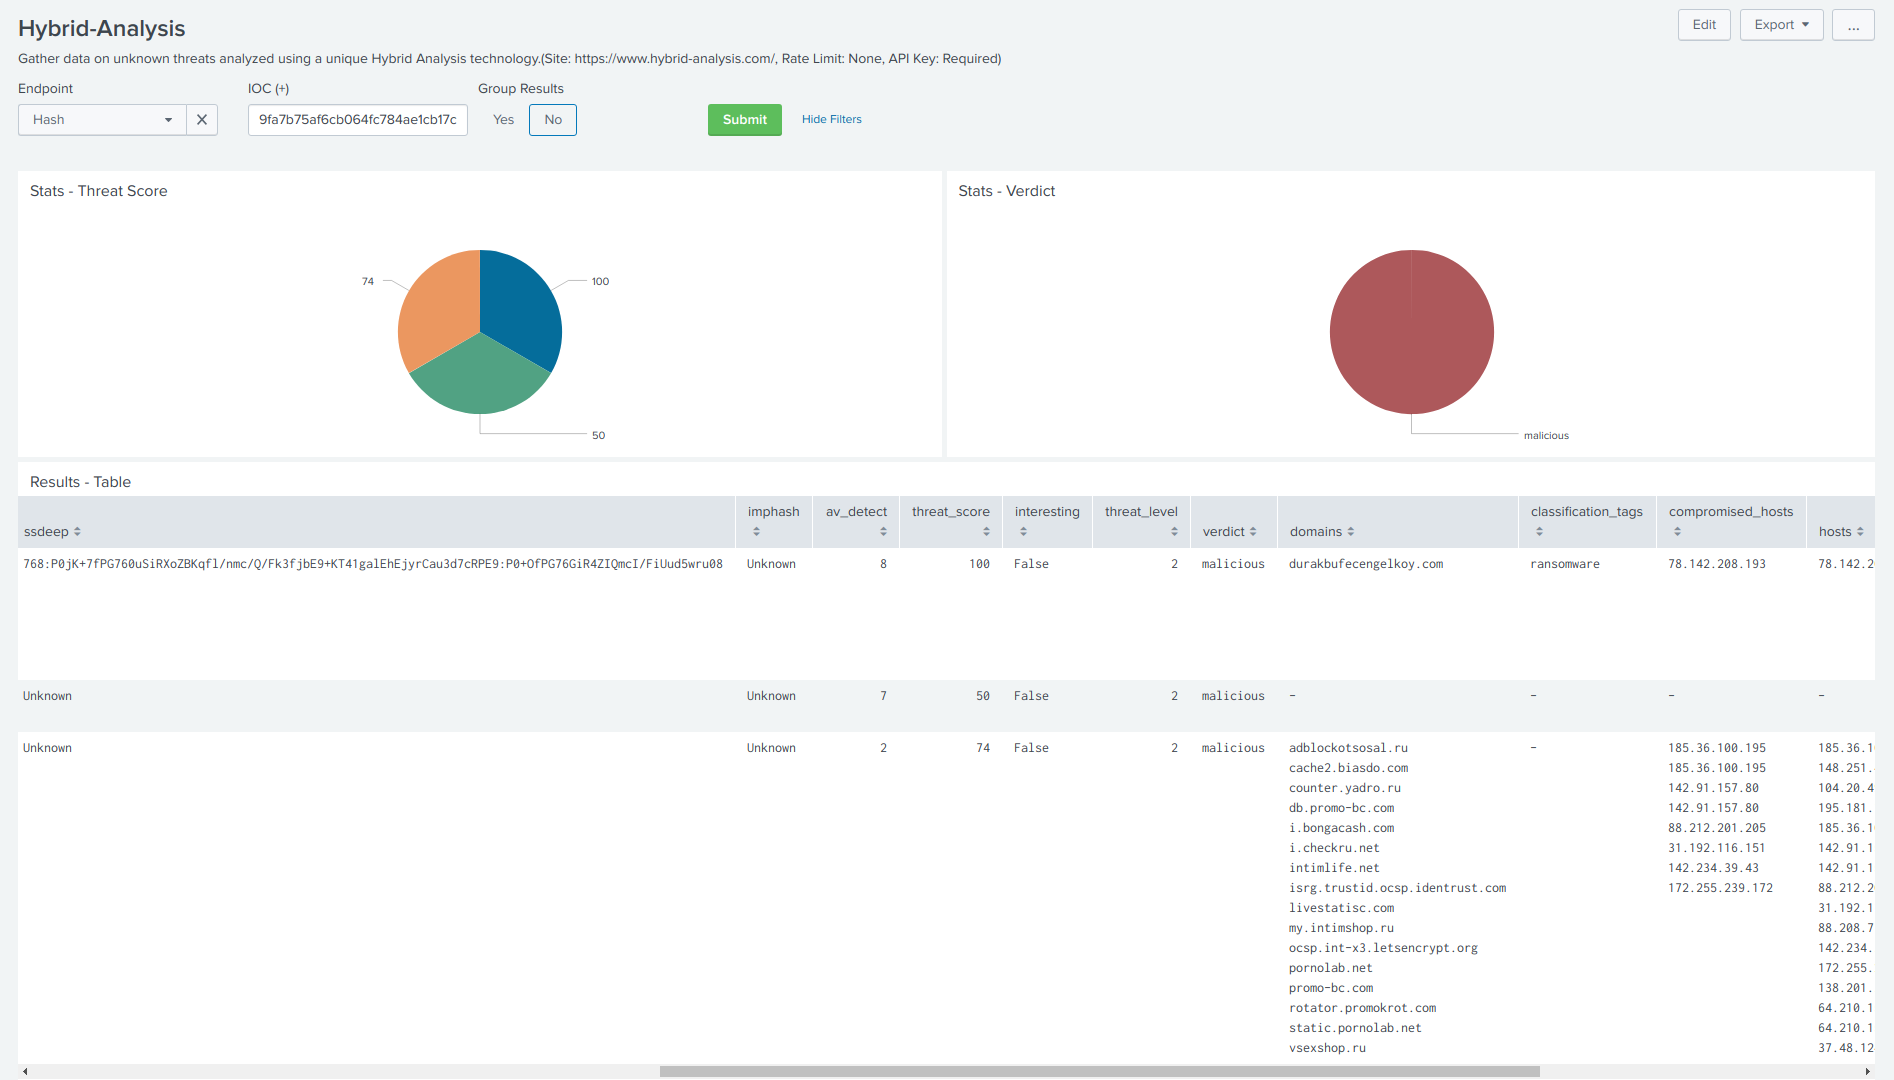
Hybrid-Analysis - لوحة التحكم

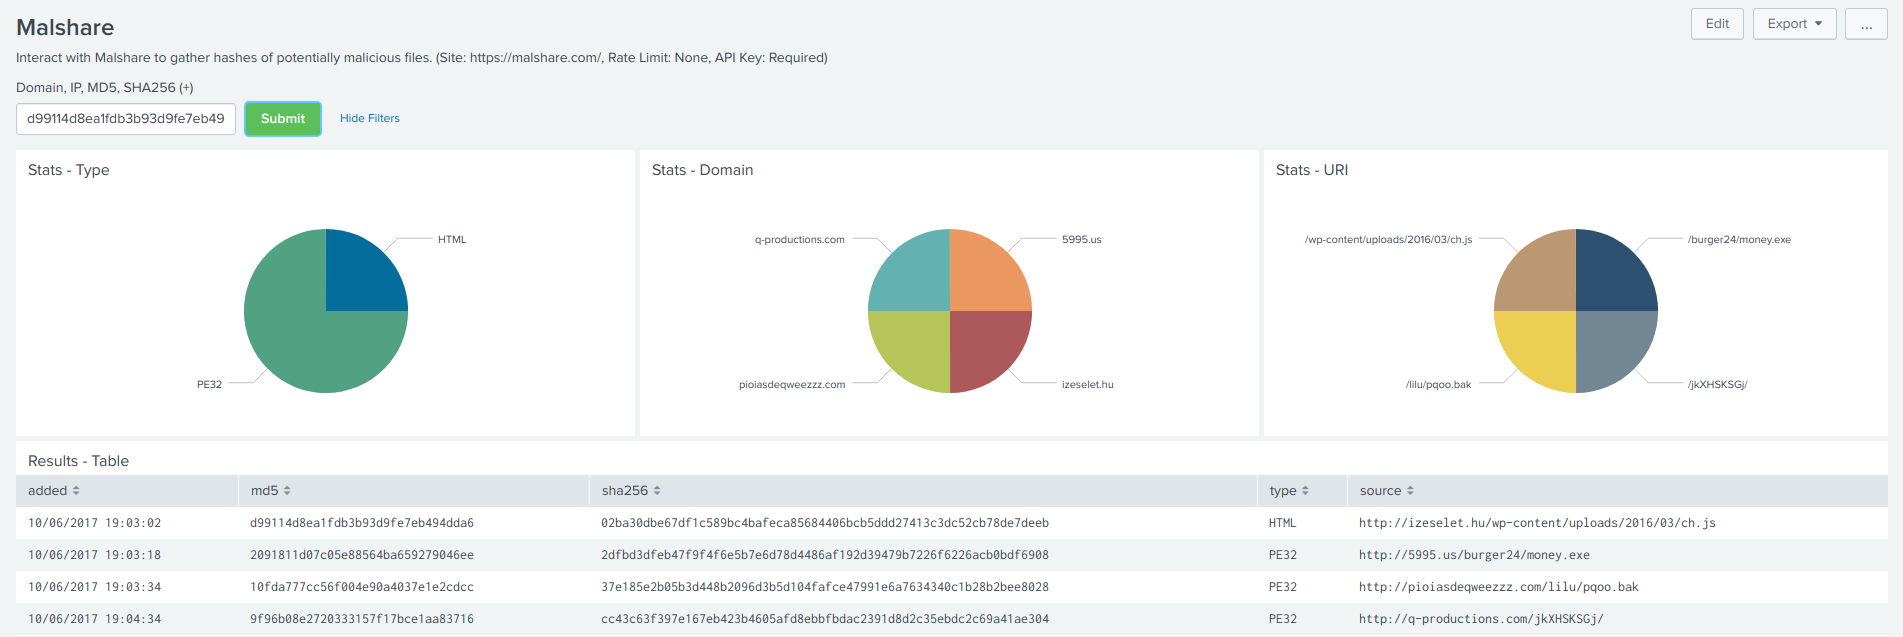
MalShare - لوحة التحكم

صائد التصيد - لوحة التحكم
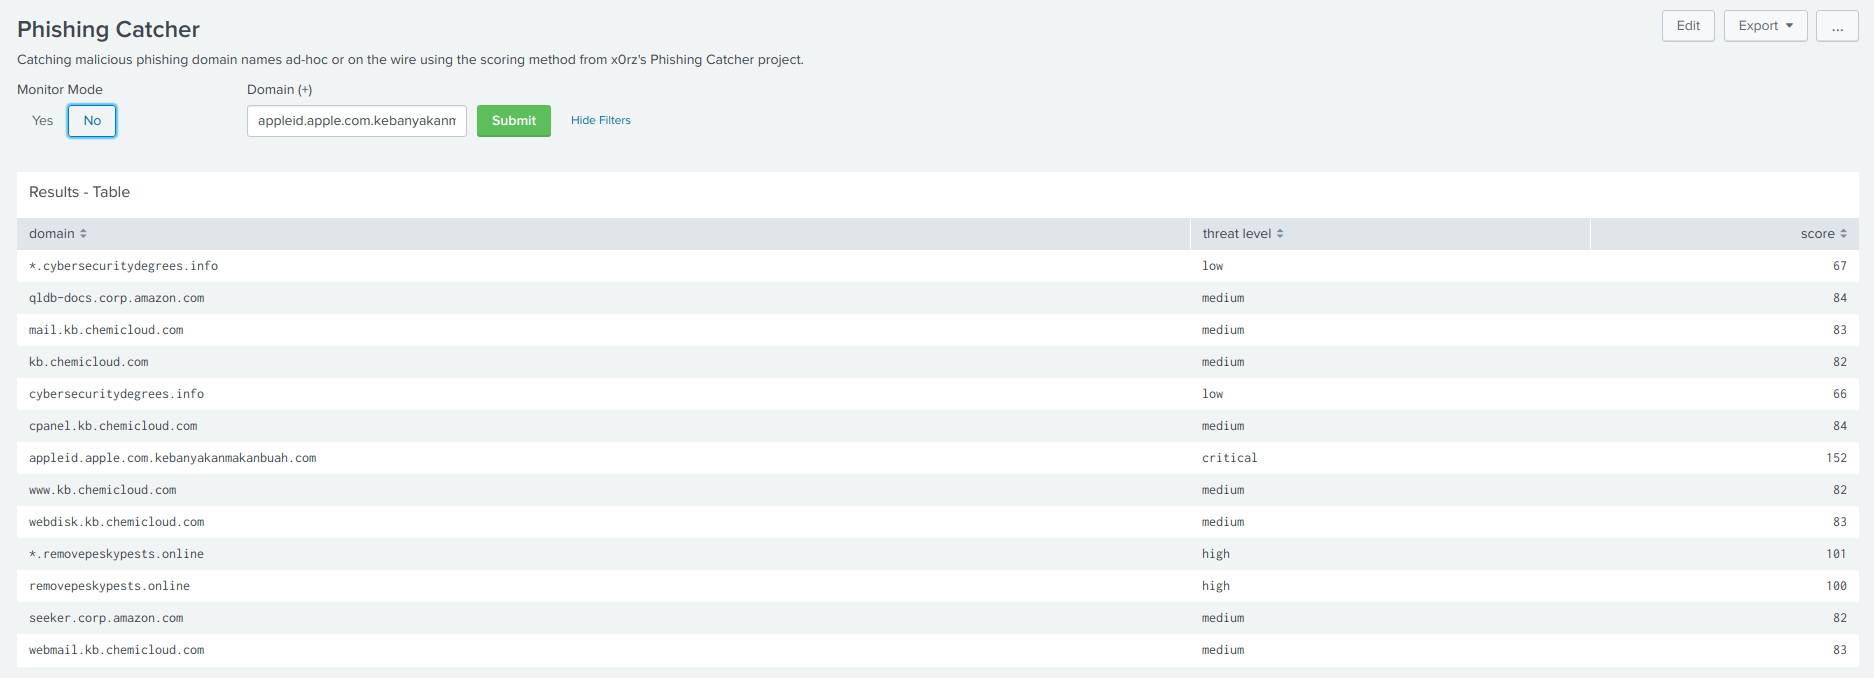

متعقب حزمة التصيد - لوحة التحكم

تفريغ Pastebin - لوحة التحكم

ThreatCrowd - لوحة التحكم ThreatCrowd - لوحة التحكم
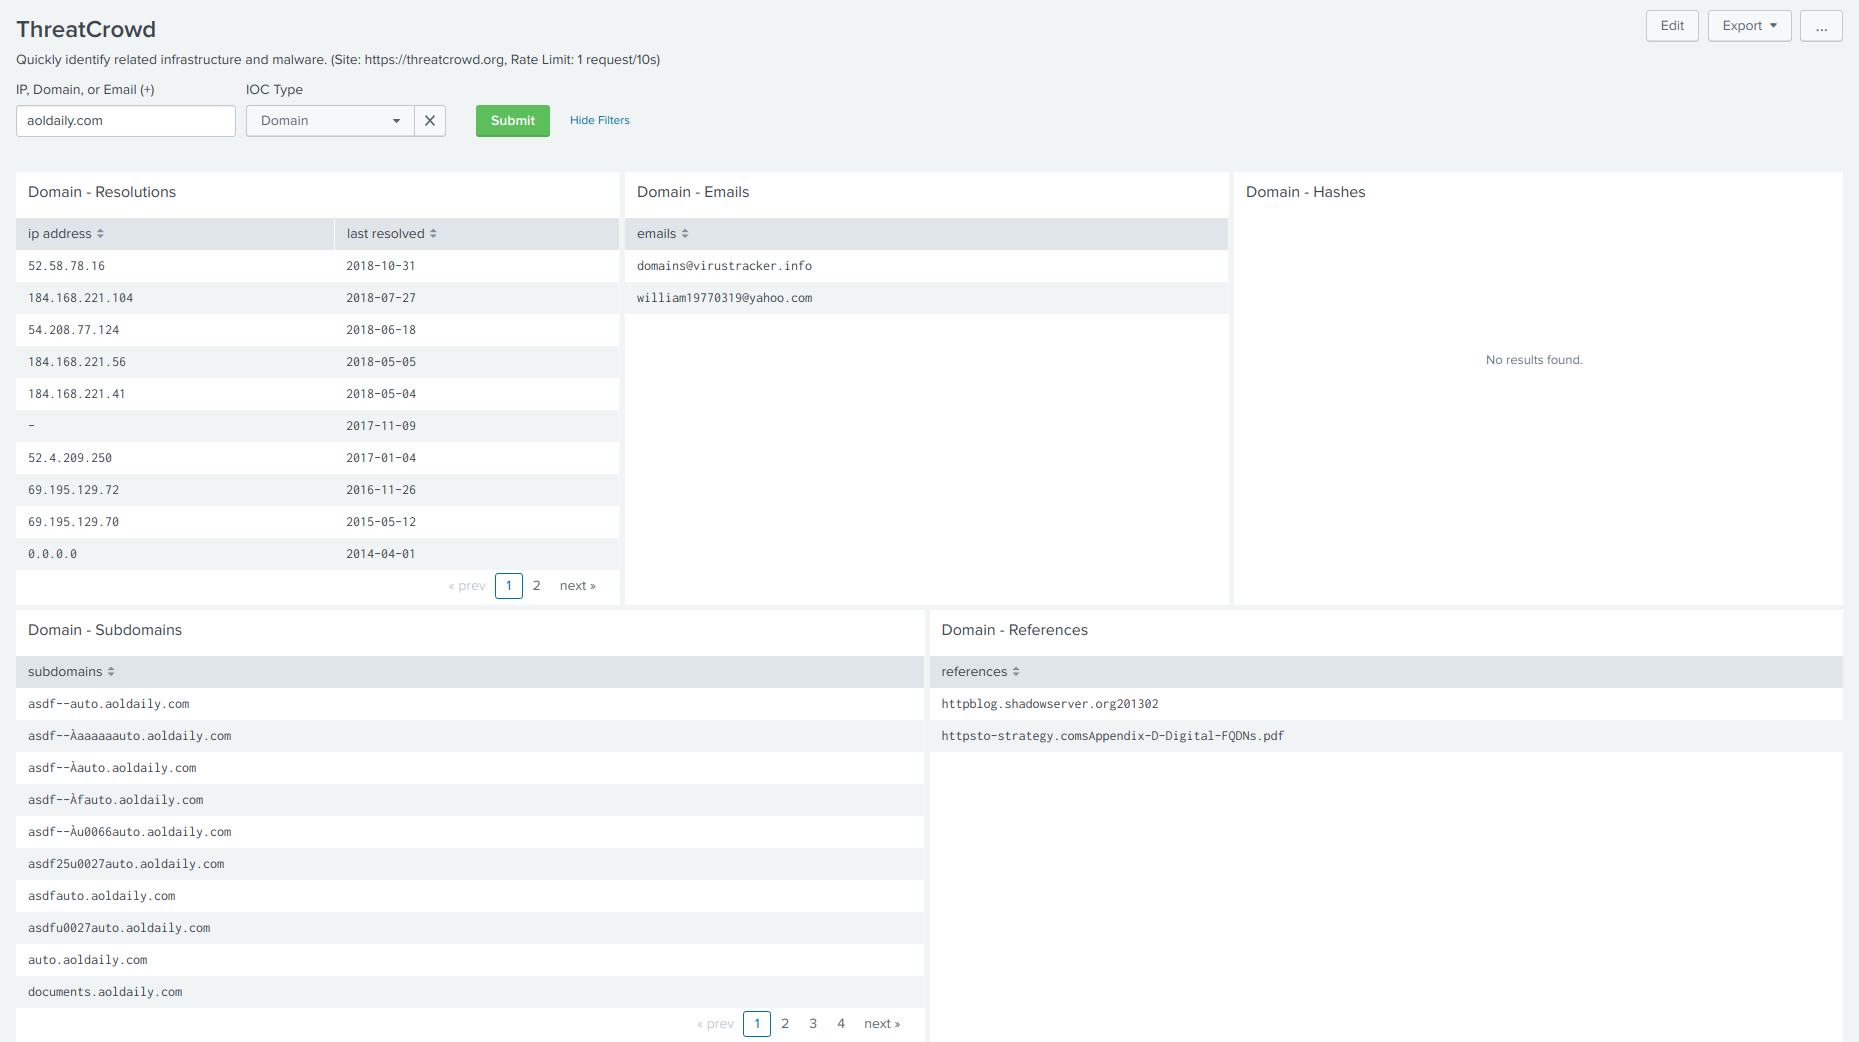
Twitter - لوحة التحكم Twitter - لوحة التحكم

URLhaus - لوحة التحكم URLhaus - لوحة التحكم
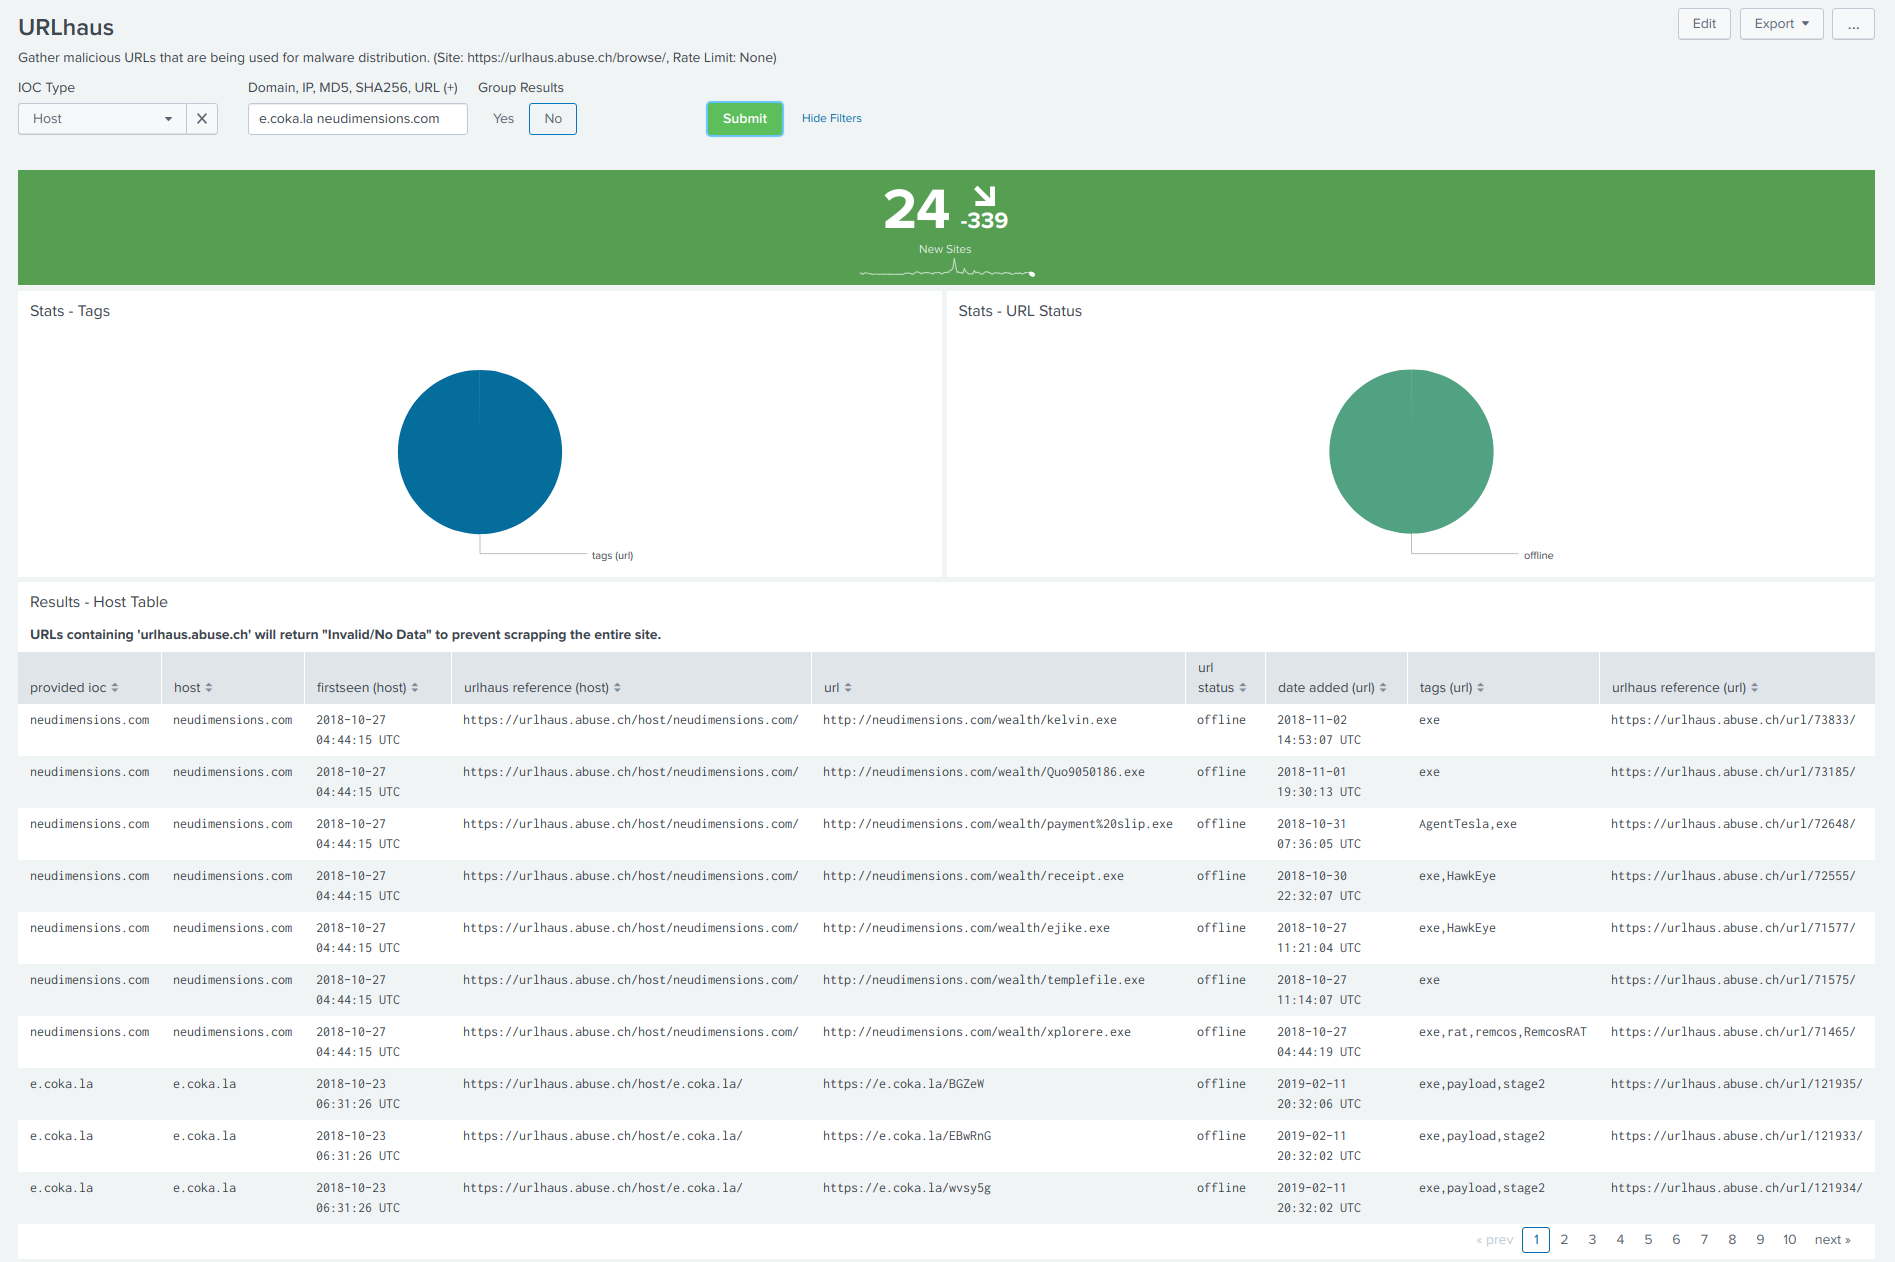
urlscan.io - لوحة التحكم urlscanio - لوحة التحكم
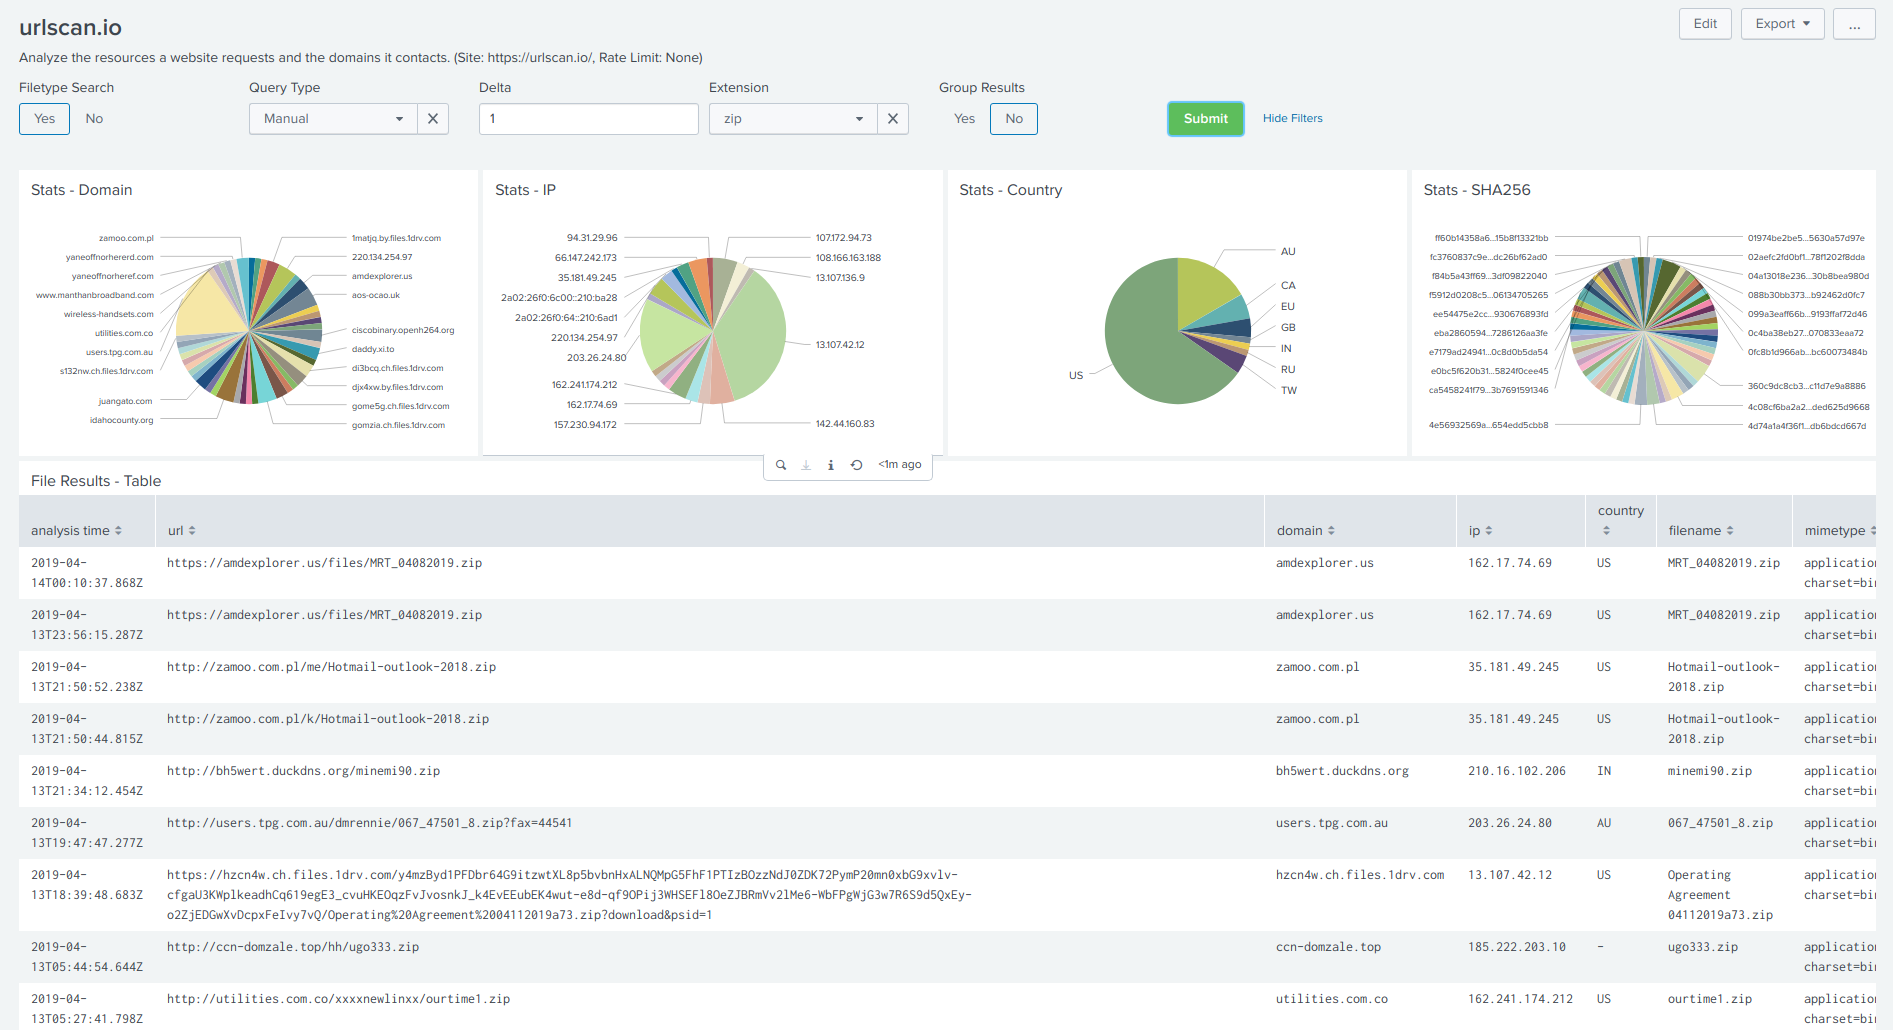
لوحات تحكم قادمة قريبًا

  • Alienvault
  • Censys
  • PulseDive

يرجى عمل fork، وإنشاء طلبات دمج، والمساعدة في جعل هذا أفضل.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





