

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ExtractBitlockerKeys — نص برمجي لإدارة النظام أو لمرحلة ما بعد الاستغلال لاستخراج مفاتيح استرداد BitLocker تلقائيًا من نطاق. | Kitploit
أدوات/GitHubGitHub/p0dalirius/extractbitlockerkeys
أدوات التشفير/فك التشفيرتسريب البياناتجمع المعلوماتما بعد الاستغلال
GitHubp0dalirius/extractbitlockerkeys

ExtractBitlockerKeys

نص برمجي لإدارة النظام أو لمرحلة ما بعد الاستغلال لاستخراج مفاتيح استرداد BitLocker تلقائيًا من نطاق.

عرض المستودع
مشاركة
الموقع الإلكتروني
4025975منذ 10 أشهرتمت المراجعة من قبل Kitploit

سكربت لإدارة النظام أو استغلال ما بعد الاختراق لاستخراج مفاتيح استرداد Bitlocker تلقائيًا من النطاق.
GitHub release (latest by date) YouTube Channel Subscribers

الميزات

  • الحصول تلقائيًا على قائمة بجميع أجهزة الكمبيوتر من LDAP لوحدة التحكم بالنطاق.
  • اتصالات متعددة الخيوط لاستخراج مفاتيح Bitlocker من LDAP.
  • التكرار على صفحات نتائج LDAP للحصول على كل كمبيوتر في النطاق، بغض النظر عن الحجم.

[!WARNING] يُرجى عدم تخزين هذه النسخة الاحتياطية في مشاركة SMB عبر الإنترنت للنطاق. يُفضل طباعتها وتخزينها فعليًا في خزانة مقفلة.

  • تصدير النتائج بصيغة JSON مع اسم الكمبيوتر المؤهل بالكامل (Computer FQDN)، النطاق، مفتاح الاسترداد، GUID للحجم، تاريخ الإنشاء والوحدات التنظيمية.
  • تصدير النتائج بصيغة XLSX مع Computer FQDN، النطاق، مفتاح الاسترداد، GUID للحجم، تاريخ الإنشاء والوحدات التنظيمية.
  • تصدير النتائج بصيغة SQLITE3 مع Computer FQDN، النطاق، مفتاح الاسترداد، GUID للحجم، تاريخ الإنشاء والوحدات التنظيمية.

التوضيح من Linux باستخدام Python

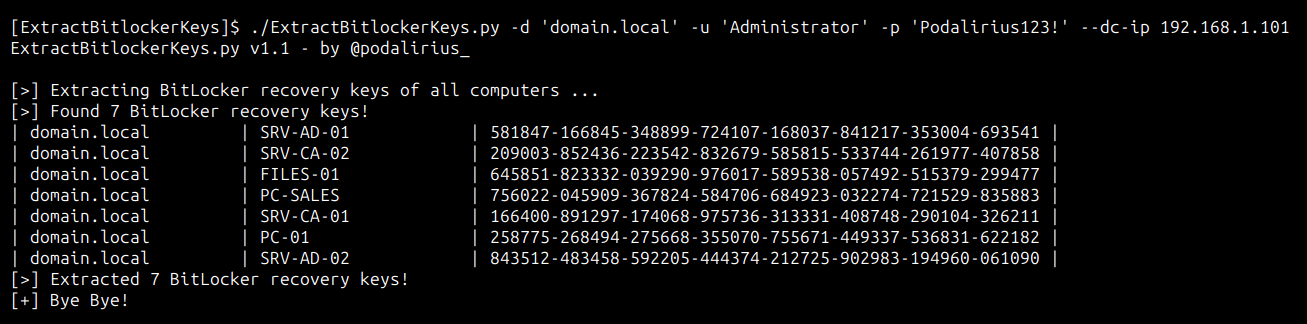
لاستخراج مفاتيح استرداد Bitlocker من جميع أجهزة الكمبيوتر في النطاق domain.local يمكنك استخدام هذا الأمر:

./ExtractBitlockerKeys.py -d 'domain.local' -u 'Administrator' -p 'Podalirius123!' --dc-ip 192.168.1.101

ستحصل على المخرجات التالية:

التوضيح من Windows باستخدام PowerShell

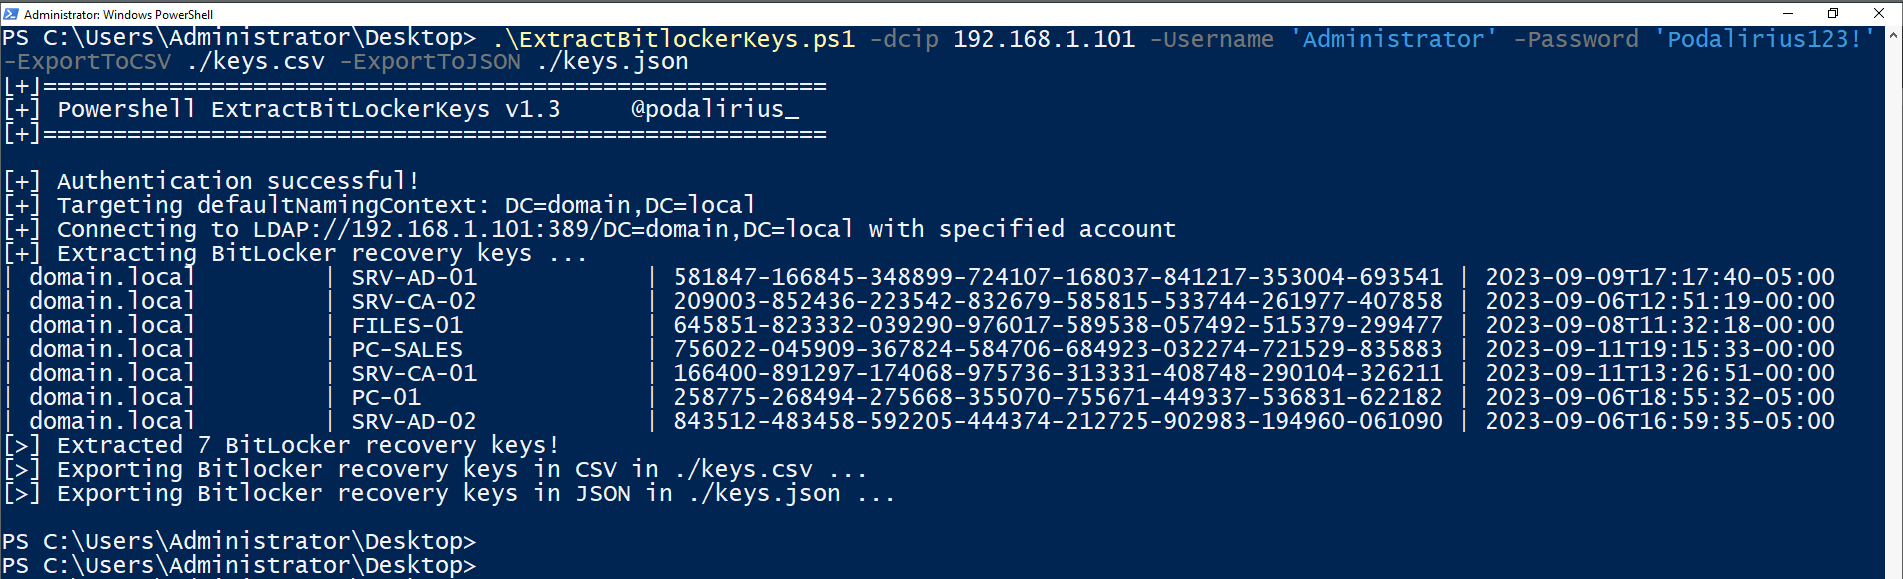
لاستخراج مفاتيح استرداد Bitlocker من جميع أجهزة الكمبيوتر في النطاق domain.local يمكنك استخدام هذا الأمر:

.\ExtractBitlockerKeys.ps1 -dcip 192.168.1.101 -ExportToCSV ./keys.csv -ExportToJSON ./keys.json

ستحصل على المخرجات التالية:

الاستخدام

$ ./ExtractBitlockerKeys.py -h
ExtractBitlockerKeys.py v1.1 - by Remi GASCOU (Podalirius)

usage: ExtractBitlockerKeys.py [-h] [-v] [-q] [-t THREADS] [--export-xlsx EXPORT_XLSX] [--export-json EXPORT_JSON] [--export-sqlite EXPORT_SQLITE] --dc-ip ip address [-d DOMAIN] [-u USER]
                               [--no-pass | -p PASSWORD | -H [LMHASH:]NTHASH | --aes-key hex key] [-k]

options:
  -h, --help            show this help message and exit
  -v, --verbose         Verbose mode. (default: False)
  -q, --quiet           Show no information at all.
  -t THREADS, --threads THREADS
                        Number of threads (default: 4).

Output files:
  --export-xlsx EXPORT_XLSX
                        Output XLSX file to store the results in.
  --export-json EXPORT_JSON
                        Output JSON file to store the results in.
  --export-sqlite EXPORT_SQLITE
                        Output SQLITE3 file to store the results in.

Authentication & connection:
  --dc-ip ip address    IP Address of the domain controller or KDC (Key Distribution Center) for Kerberos. If omitted it will use the domain part (FQDN) specified in the identity parameter
  -d DOMAIN, --domain DOMAIN
                        (FQDN) domain to authenticate to
  -u USER, --user USER  user to authenticate with

Credentials:
  --no-pass             Don't ask for password (useful for -k)
  -p PASSWORD, --password PASSWORD
                        Password to authenticate with
  -H [LMHASH:]NTHASH, --hashes [LMHASH:]NTHASH
                        NT/LM hashes, format is LMhash:NThash
  --aes-key hex key     AES key to use for Kerberos Authentication (128 or 256 bits)
  -k, --kerberos        Use Kerberos authentication. Grabs credentials from .ccache file (KRB5CCNAME) based on target parameters. If valid credentials cannot be found, it will use the ones specified in the command line.

المساهمة

نرحب بطلبات السحب (Pull requests). لا تتردد في فتح قضية (issue) إذا كنت ترغب في إضافة ميزات أخرى.


المراجع

  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-keypackage
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoveryguid
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-recoverypassword
  • https://learn.microsoft.com/en-us/windows/win32/adschema/a-msfve-volumeguid
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





