
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit

 ronankongala/metasploit-pentest-report
اختبار اختراق مصرح به ضد Metasploitable2 و TryHackMe Blue. تم استغلال 3 ثغرات (CVE-2011-2523، CVE-2007-2447، CVE-2017-0144)، و4 نتائج مع تقييم CVSS…

 ullaakut/gorsair
يمنح Gorsair وصولاً بصلاحيات الجذر على حاويات docker البعيدة التي تكشف عن واجهاتها البرمجية (API).
 morpheuslord/gpt_vuln-analyzer
يستخدم واجهة برمجة تطبيقات ChatGPT وواجهة برمجة تطبيقات Bard وLlama2 ووحدات Python-Nmap وDNS Recon وPCAP وJWT recon، ويستعمل نموذج GPT3 لإنشاء تقارير…
 daniel-cues/nmapgui
واجهة مستخدم رسومية متقدمة لـ NMap
 shizzz477/msploitego
مجموعة اختبار الاختراق لـ Maltego تعتمد على البيانات في قاعدة بيانات Metasploit
 leviathan36/trigmap
غلاف لـ Nmap لتشغيل مسح الشبكات بسرعة
 jehadalqurashi/blackdir-framework
ماسح ثغرات تطبيقات الويب
 exbotanical/brutus
إطار استغلال قابل للتوسيع مبني على بنية معيارية متعددة المهام
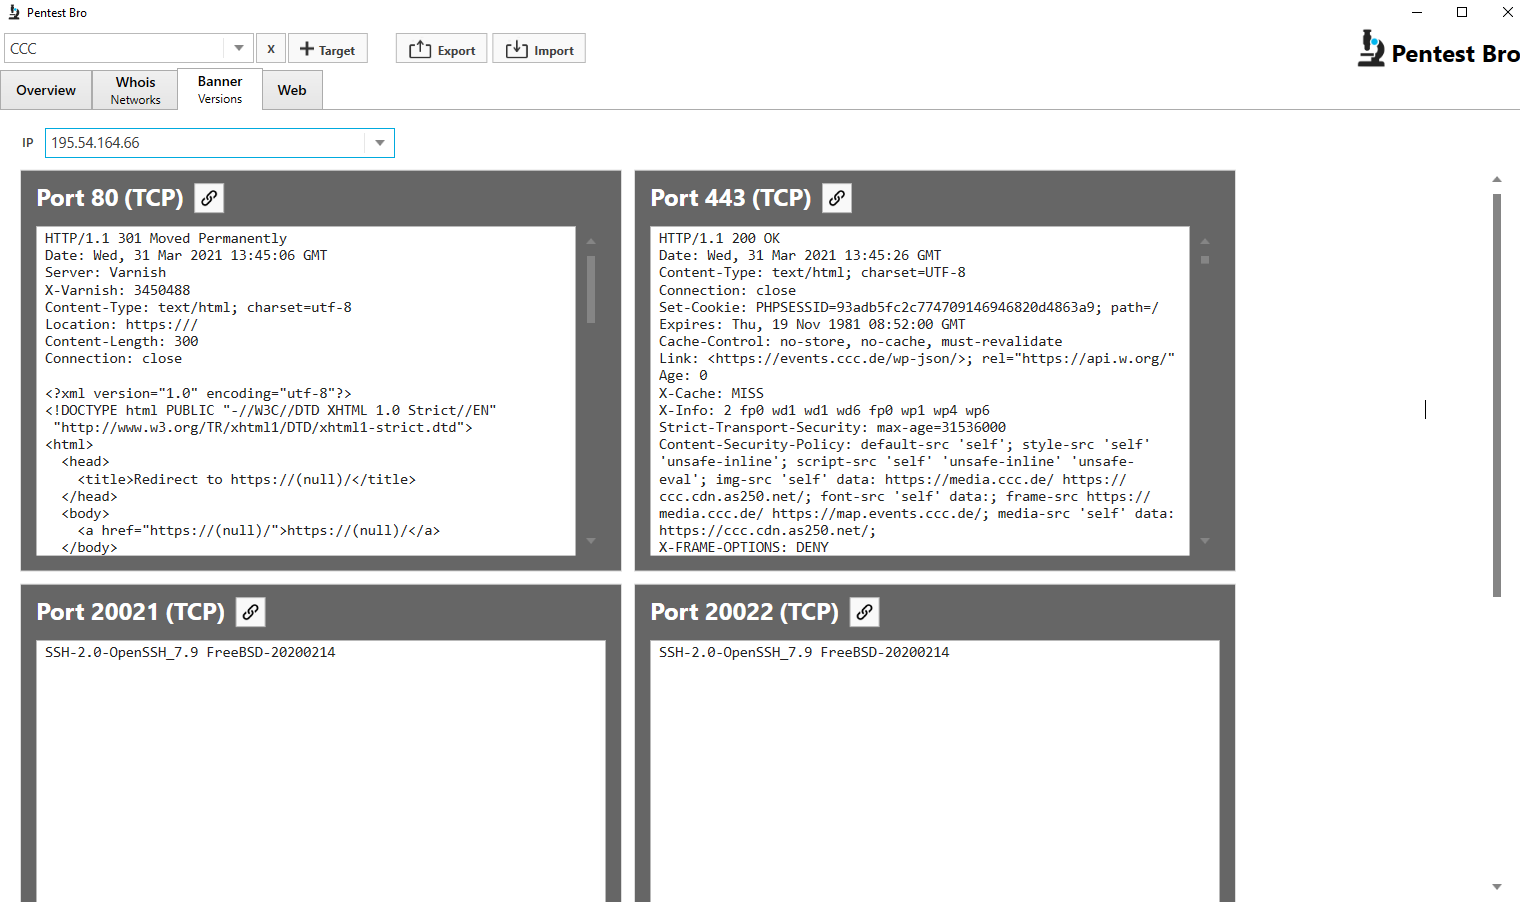 marius-rothenbuecher/pentestbro
أداة استطلاع تعمل على نظام ويندوز تجمع بين تعداد النطاقات الفرعية، فحص المنافذ، استخلاص الرؤوس، استعلامات whois، وتعداد مسارات الويب لاختبار الاختراق.
 jsmit260/reachability
هل نطاقات الهدف قابلة للوصول؟
 evyatarmeged/raccoon
أداة أمنية هجومية عالية الأداء للاستطلاع وفحص الثغرات الأمنية
 esc4icescesc/skanuvaty
ماسح DNS/شبكة/منافذ سريع بشكل خطير
 medbenali/cyberscan
أداة مفتوحة المصدر للطب الشرعي الشبكي لتحليل الحزم، وفحص المنافذ، واكتشاف المضيفين، وتحديد الموقع الجغرافي لعناوين IP. تدعم إشارات ARP، ICMP، TCP،…
 joker25000/optiva-framework
Optiva-Framework 🔎 ماسح تطبيقات الويب🕵️
 sdnewhop/sdwan-harvester
:globe_with_meridians: تعداد وعرض بصمة عُقد SD-WAN على الإنترنت تلقائيًا

 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d








