Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/marco-lancini/goscan
ماسحات الثغرات الأمنيةتخطيط الشبكةمسح المنافذجمع المعلوماتاختبار الاختراق
GitHubmarco-lancini/goscan

goscan

ماسح الشبكة التفاعلي

عرض المستودع
1.0k14743منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

GoScan هو عميل ماسح شبكة تفاعلي، يتميز بالإكمال التلقائي، ويوفر تجريدًا وأتمتة على nmap.

على الرغم من أنه بدأ كمشروع جانبي صغير طورته لتعلم @golang، إلا أنه يمكن استخدام GoScan الآن لاكتشاف المضيفين، ومسح المنافذ، وتعداد الخدمات ليس فقط في المواقف التي لا تكون فيها التخفي أولوية والوقت محدود (فكر في مسابقات CTF واختبارات OSCP والامتحانات وما إلى ذلك)، ولكن أيضًا (مع بعض التعديلات في إعداداته) أثناء المهام المهنية.

GoScan مناسب أيضًا بشكل خاص للبيئات غير المستقرة (فكر في اتصال شبكة غير موثوق، نقص 'screen'، إلخ)، نظرًا لأنه يطلق المسوحات ويحافظ على حالتها في قاعدة بيانات SQLite. تعمل المسوحات في الخلفية (منفصلة عن الخيط الرئيسي)، لذلك حتى إذا فقد الاتصال بالجهاز الذي يعمل عليه GoScan، يمكن تحميل النتائج بشكل غير متزامن (المزيد حول هذا أدناه). أي يمكن استيراد البيانات إلى GoScan في مراحل مختلفة من العملية، دون الحاجة إلى إعادة تشغيل العملية بأكملها من البداية إذا حدث خطأ ما.

بالإضافة إلى ذلك، تدمج مرحلة تعداد الخدمات مجموعة من الأدوات الأخرى (مثل EyeWitness و Hydra و nikto وغيرها)، كل منها مصمم لاستهداف خدمة معينة.
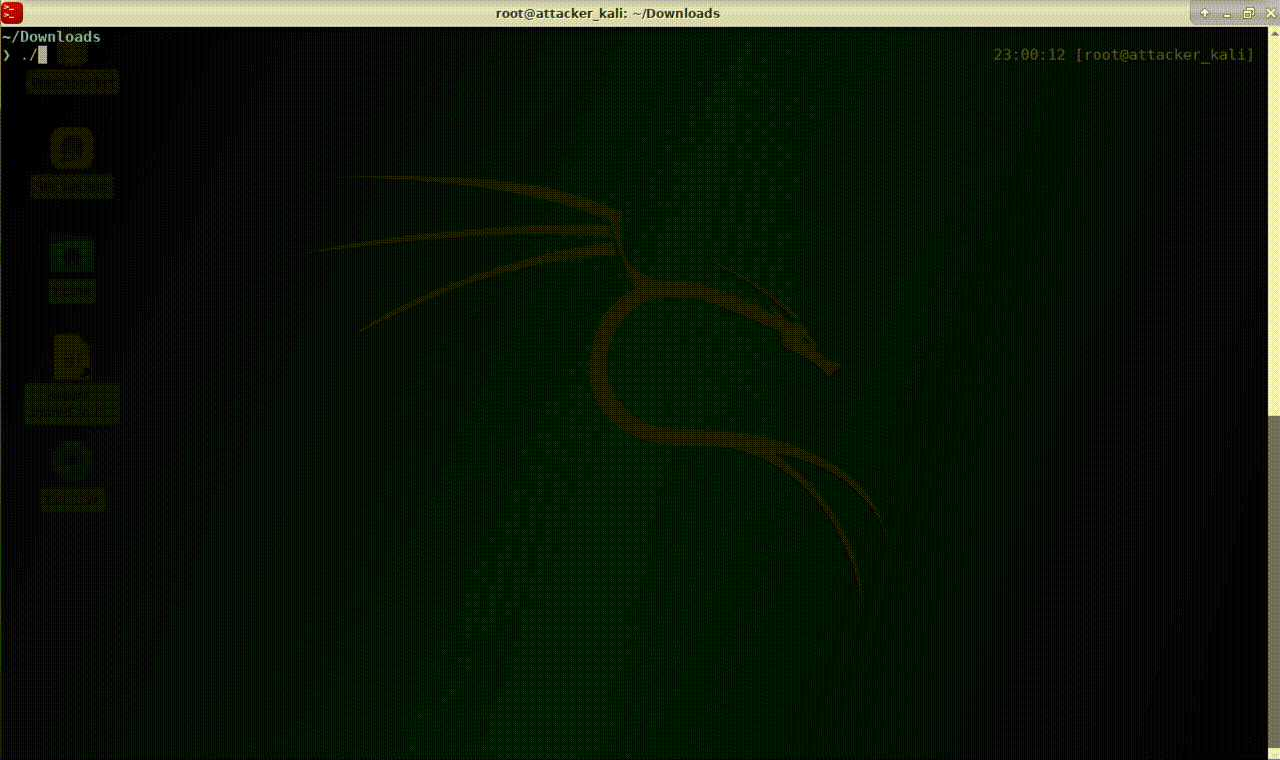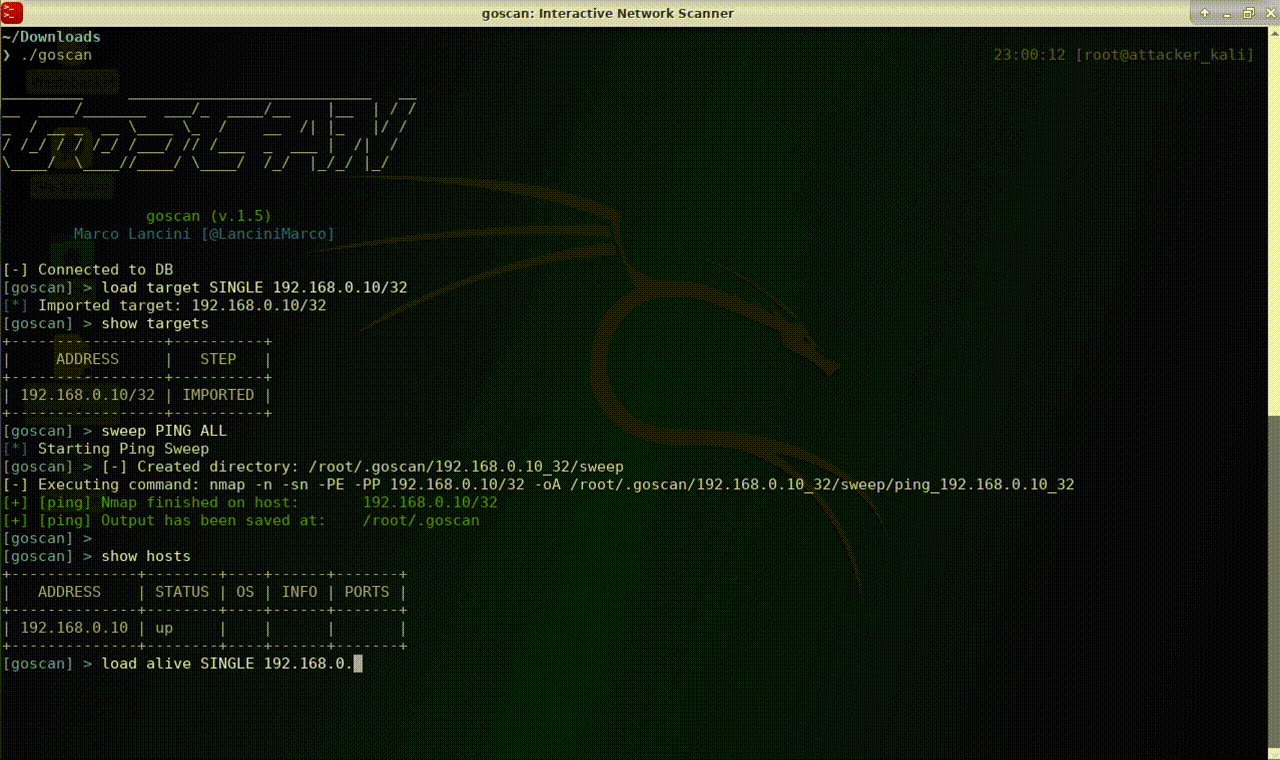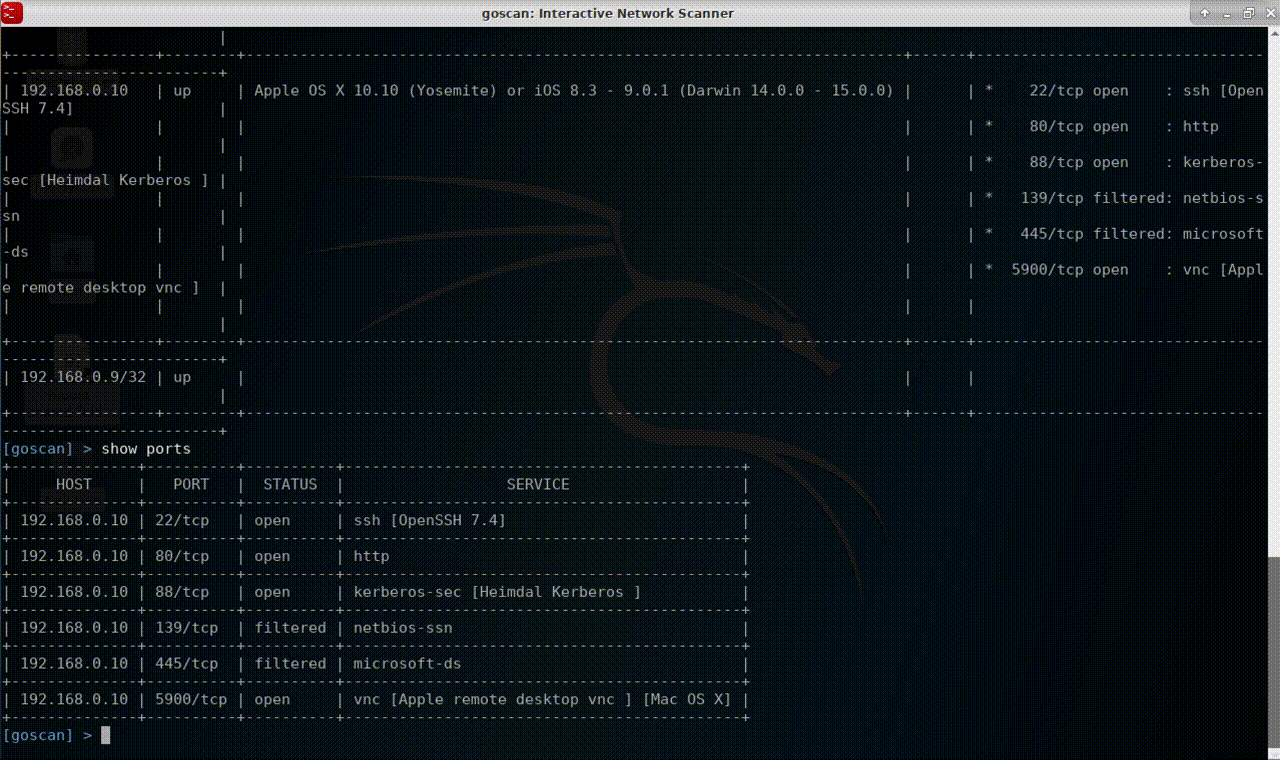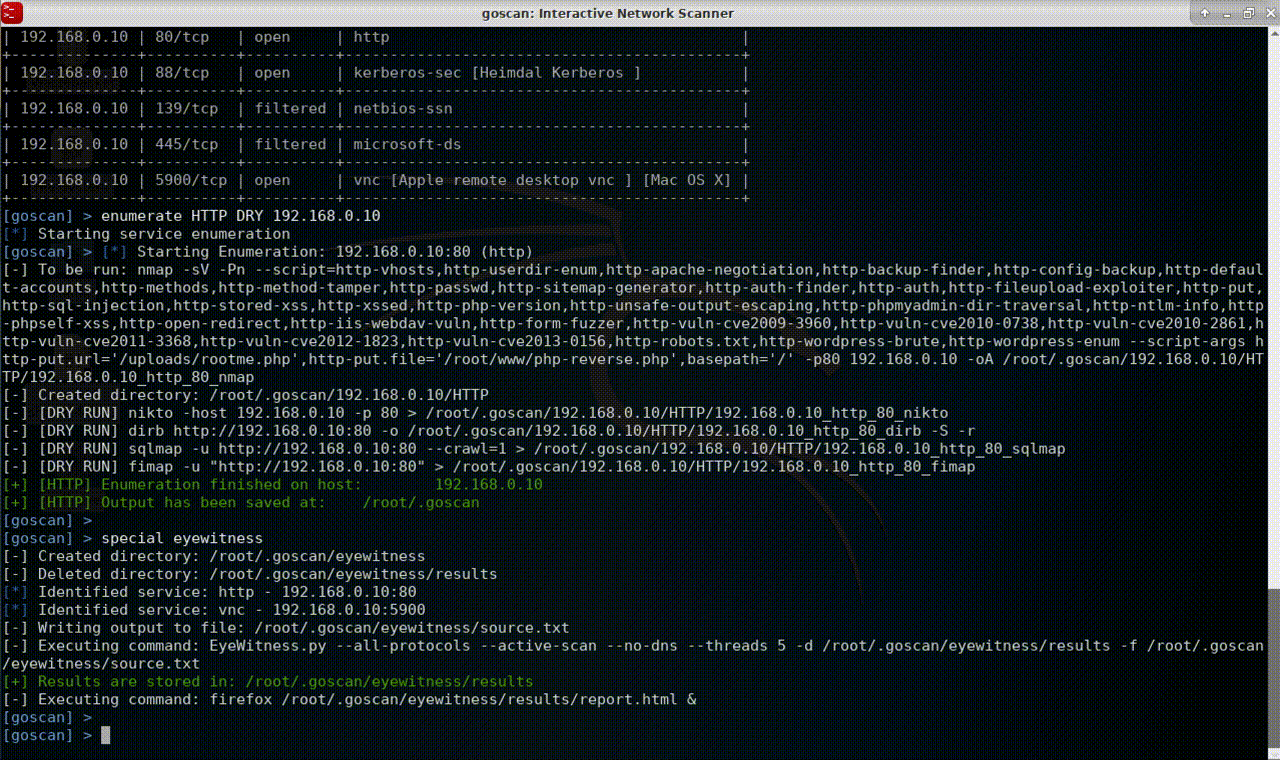
demo

التثبيت

التثبيت الثنائي (موصى به)

الملفات الثنائية متوفرة على صفحة الإصدارات.

# Linux (64bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_amd64.zip
$ unzip goscan_2.4_linux_amd64.zip

# Linux (32bit)
$ wget https://github.com/marco-lancini/goscan/releases/download/v2.4/goscan_2.4_linux_386.zip
$ unzip goscan_2.4_linux_386.zip

# After that, place the executable in your PATH
$ chmod +x goscan
$ sudo mv ./goscan /usr/local/bin/goscan

البناء من المصدر

# Clone and spin up the project
$ git clone https://github.com/marco-lancini/goscan.git
$ cd goscan/
$ docker-compose up --build
$ docker-compose run cli /bin/bash

# Initialize DEP
root@cli:/go/src/github.com/marco-lancini/goscan $ make init
root@cli:/go/src/github.com/marco-lancini/goscan $ make setup

# Build
root@cli:/go/src/github.com/marco-lancini/goscan $ make build

# To create a multi-platform binary, use the cross command via make
root@cli:/go/src/github.com/marco-lancini/goscan $ make cross

الاستخدام

يدعم GoScan جميع الخطوات الرئيسية لتعداد الشبكة:
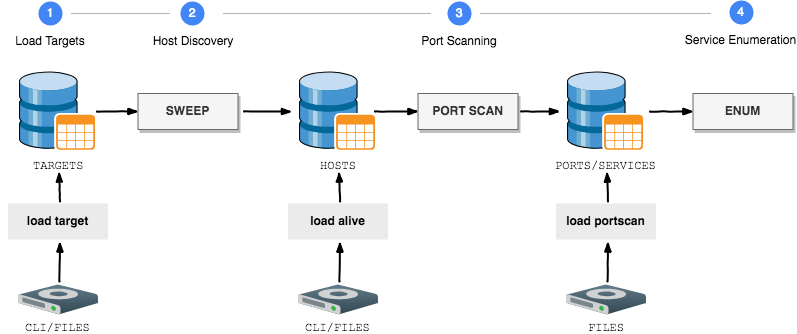
process

الخطوةالأوامر
1. تحميل الأهداف
  • أضف هدفًا واحدًا عبر واجهة CLI (يجب أن يكون CIDR صالحًا): load target SINGLE <IP/32>
  • تحميل أهداف متعددة من ملف نصي أو مجلد: load target MULTI <path-to-file>
2. اكتشاف المضيفين
  • قم بإجراء مسح Ping: sweep <TYPE> <TARGET>
  • أو تحميل نتائج من اكتشاف سابق:
    • أضف مضيفًا حيًا واحدًا عبر واجهة CLI (يجب أن يكون /32): load alive SINGLE <IP>
    • تحميل مضيفين أحياء متعددين من ملف نصي أو مجلد: load alive MULTI <path-to-file>
3. مسح المنافذ
  • قم بإجراء مسح للمنافذ: portscan <TYPE> <TARGET>
  • أو تحميل نتائج nmap من ملفات XML أو مجلد: load portscan <path-to-file>
4. تعداد الخدمات
  • تشغيل تجريبي (يعرض الأوامر فقط، دون تنفيذها): enumerate <TYPE> DRY <TARGET>
  • قم بتعداد الخدمات المكتشفة: enumerate <TYPE> <POLITE/AGGRESSIVE> <TARGET>
5. المسوحات الخاصة
  • EyeWitness
    • التقط لقطات شاشة لمواقع الويب وخدمات RDP وخوادم VNC المفتوحة (KALI ONLY): special eyewitness
    • EyeWitness.py needs to be in the system path
  • استخراج معلومات المجال (Windows) من بيانات التعداد
    • special domain <users/hosts/servers>
  • DNS
    • تعداد DNS (nmap, dnsrecon, dnsenum): special dns DISCOVERY <domain>
    • هجوم القوة العمياء على DNS: special dns BRUTEFORCE <domain>
    • هجوم القوة العمياء العكسي على DNS: special dns BRUTEFORCE_REVERSE <domain> <base_IP>
الأدوات
  • عرض النتائج: show <targets/hosts/ports>
  • تكوين الإعدادات تلقائيًا عن طريق تحميل ملف إعدادات: set config_file <PATH>
  • تغيير مجلد الإخراج (الافتراضي ~/goscan): set output_folder <PATH>
  • تعديل مفاتيح nmap الافتراضية: set nmap_switches <SWEEP/TCP_FULL/TCP_STANDARD/TCP_VULN/UDP_STANDARD> <SWITCHES>
  • تعديل قوائم الكلمات الافتراضية: set_wordlists <FINGER_USER/FTP_USER/...> <PATH>

التكاملات الخارجية

تدعم مرحلة تعداد الخدمات حاليًا التكاملات التالية:

المكونالتكامل
ARP
  • nmap
DNS
  • nmap
  • dnsrecon
  • dnsenum
  • host
FINGER
  • nmap
  • finger-user-enum
FTP
  • nmap
  • ftp-user-enum
  • hydra [AGGRESSIVE]
HTTP
  • nmap
  • nikto
  • dirb
  • EyeWitness
  • sqlmap [AGGRESSIVE]
  • fimap [AGGRESSIVE]
RDP
  • nmap
  • EyeWitness
SMB
  • nmap
  • enum4linux
  • nbtscan
  • samrdump
SMTP
  • nmap
  • smtp-user-enum
SNMP
  • nmap
  • snmpcheck
  • onesixtyone
  • snmpwalk
SSH
  • hydra [AGGRESSIVE]
SQL
  • nmap
VNC
  • EyeWitness

الترخيص

يتم إصدار GoScan بموجب ترخيص MIT. راجع ملف LICENSE للحصول على التفاصيل الكاملة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →