


Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ullaakut/gorsair
تصعيد الامتيازاتأمن الحاوياتتخطيط الشبكةمسح المنافذالاستغلالالتهرب من IDS/IPSاختبار الاختراقأمن السحابةأداة الوصول عن بعدArchived
GitHubullaakut/gorsair

Gorsair

8477243منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

يمنح Gorsair وصولاً بصلاحيات الجذر على حاويات docker البعيدة التي تكشف عن واجهاتها البرمجية (API).
عرض المستودع

Gorsair

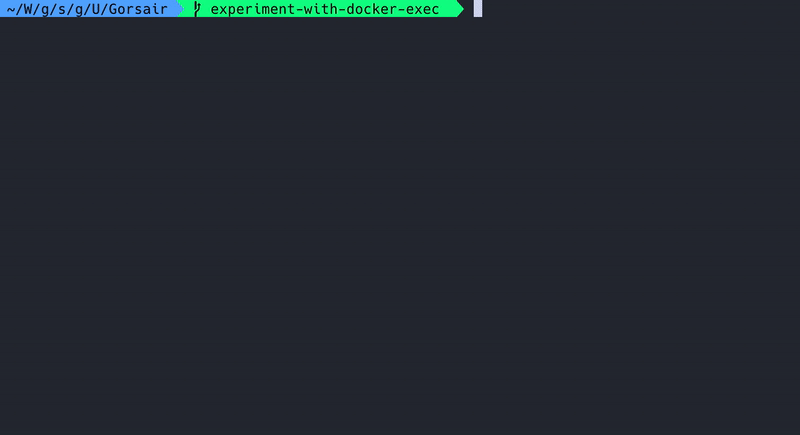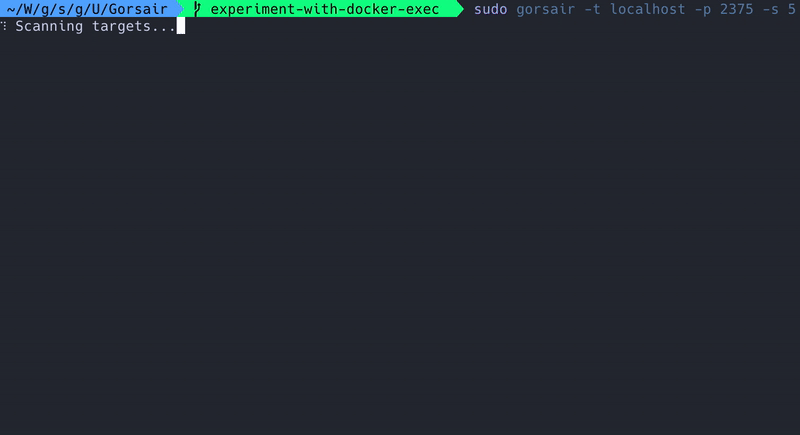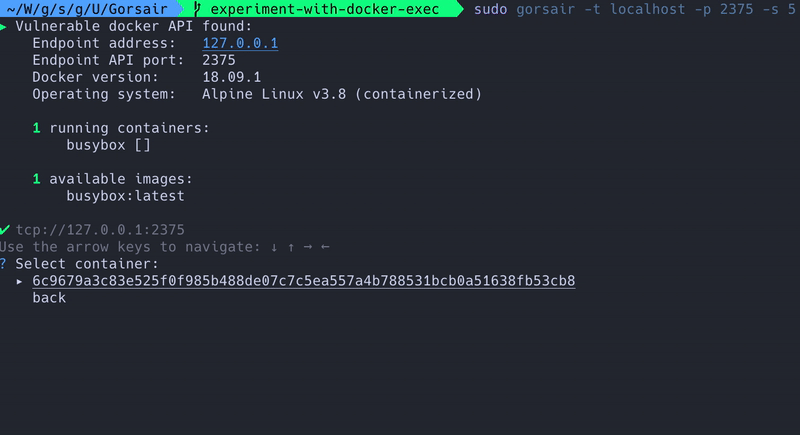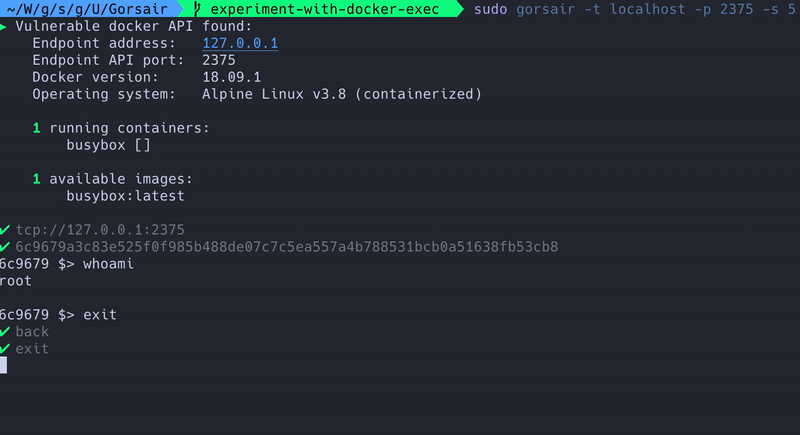
Gorsair هي أداة اختبار اختراق لاكتشاف والوصول عن بُعد إلى واجهات Docker API من حاويات Docker الضعيفة. بمجرد حصولها على إمكانية الوصول إلى خدمة Docker، يمكنك استخدام Gorsair لتنفيذ الأوامر مباشرة على الحاويات البعيدة.

إن كشف واجهة Docker API على الإنترنت يشكل خطراً هائلاً، لأنه يمكن للوكلاء الخبيثين الحصول على معلومات حول جميع الحاويات الأخرى والصور والنظام، بالإضافة إلى احتمالية الحصول على صلاحيات مميزة للنظام بأكمله إذا كانت الصورة تستخدم المستخدم root.
التثبيت

من إصدار

قم بتعيين:

  • GORSAIR_VERSION إلى الإصدار الذي تهتم به
  • OS إلى نظام التشغيل الخاص بك (linux أو windows أو darwin)
  • ARCH إلى بنية جهازك (amd64 أو arm أو ppc64le)

ثم قم بتشغيل الأمر التالي لتثبيت gorsair.

curl -sS https://github.com/Ullaakut/Gorsair/releases/download/$GORSAIR_VERSION/gorsair_$OS_$ARCH --output /usr/local/bin/gorsair && chmod +x /usr/local/bin/gorsair

من المصادر

  • تأكد من أن لديك إصدار Go يدعم الوحدات (الإصدارات 1.11 وما فوق)
  • تأكد من أن بيئتك تحتوي على المتغير GO111MODULE مضبوطاً على on
  • قم بتشغيل go build -o /usr/local/bin/gorsair cmd/*.go من جذر هذا المستودع

خيارات سطر الأوامر

  • -t، --targets: تعيين الأهداف وفقًا لـ تنسيق أهداف nmap. مطلوب. مثال: --targets="192.168.1.72,192.168.1.74"
  • -p، --ports: (الافتراضي: 2375,2376) تعيين منافذ مخصصة.
  • -s، --speed: (الافتراضي: 4) تعيين إعدادات اكتشاف nmap مخصصة لتحسين السرعة أو الدقة. يُوصى بخفضها إذا كنت تحاول مسح شبكة غير مستقرة وبطيئة، أو رفعها إذا كنت على شبكة عالية الأداء وموثوقة. قد ترغب أيضًا في إبقائها منخفضة للحفاظ على سرية الاكتشاف. راجع هذا لمزيد من المعلومات حول قوالب توقيت nmap.
  • -v، --verbose: تفعيل سجلات أكثر تفصيلاً.
  • -D، --decoys: قائمة بعناوين IP الخادعة لاستخدامها (راجع قسم الخداع في وثائق nmap)
  • -e، --interface: واجهة الشبكة المستخدمة
  • --proxies: قائمة بوكلاء HTTP/SOCKS4 لاستخدامها لتأخير الاتصالات (راجع الوثائق)
  • -S، --spoof-ip: عنوان IP لاستخدامه في تزوير IP
  • --spoof-mac: عنوان MAC لاستخدامه في تزوير MAC
  • -v، --verbose: تفعيل تسجيل التفاصيل
  • -h، --help: عرض معلومات الاستخدام

كيف يمكنني حماية حاوياتي من هذا الهجوم

  • تجنب وضع الحاويات التي لديها إمكانية الوصول إلى مقبس Docker على الإنترنت
  • تجنب استخدام حساب root في حاويات Docker
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






