msploitego - مجموعة اختبارات الاختراق لـ Maltego


هذا إصدار تجريبي (Beta)، يُرجى التحلي بالصبر والإبلاغ عن أي مشاكل
ما الجديد
- ميزات جديدة
- دعم مساحات عمل متعددة لـ Metasploit عبر استعلامات Postgres
- سكربت bash يقوم بتشغيل مجموعة كبيرة من الوحدات الإضافية (auxiliary modules) ضد الأهداف. يُثري قاعدة بيانات Metasploit بشكل كبير
- التحويلات (transforms):
- تعداد مساحات عمل Metasploit
- مُحلل Nikto [من ملف]
- مُحلل Enum4linux من ملف
- فحص DNS
- إصلاحات الأخطاء
- تحويلات nmap تعطي نتائج سلبية خاطئة
- مسارات غير صحيحة
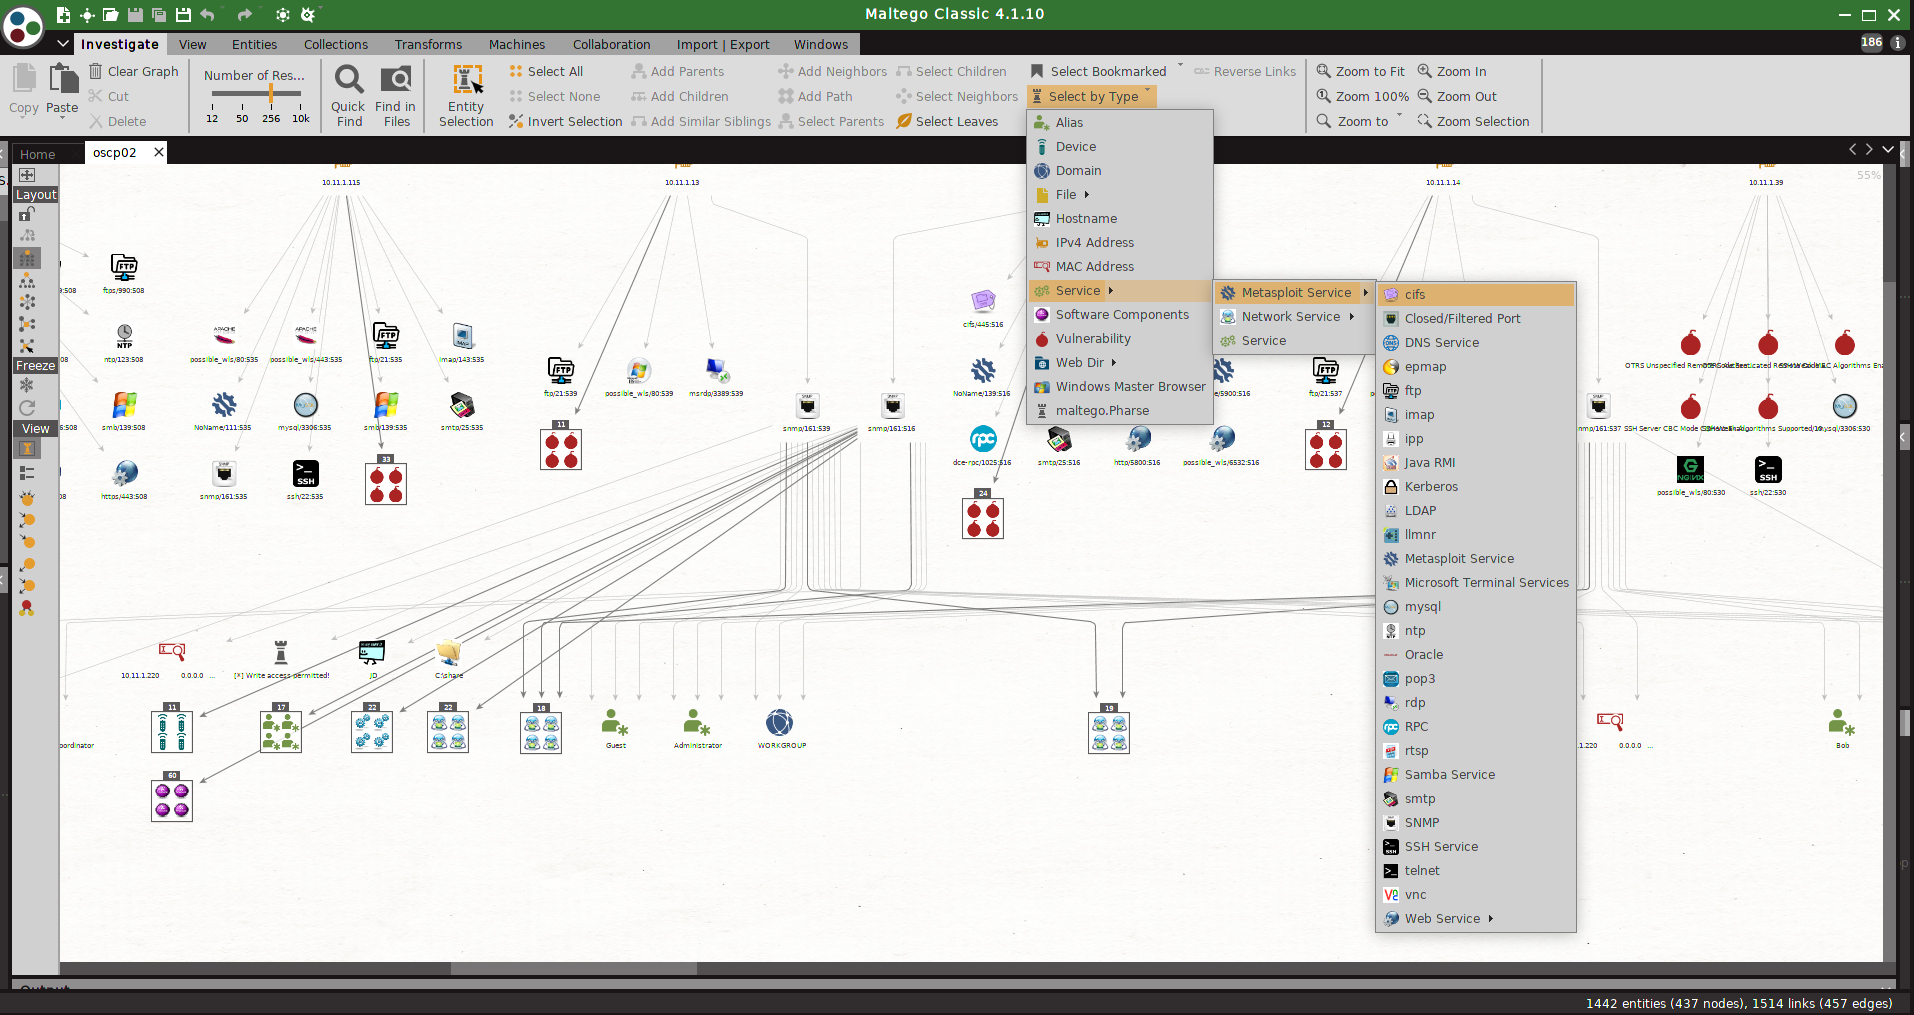
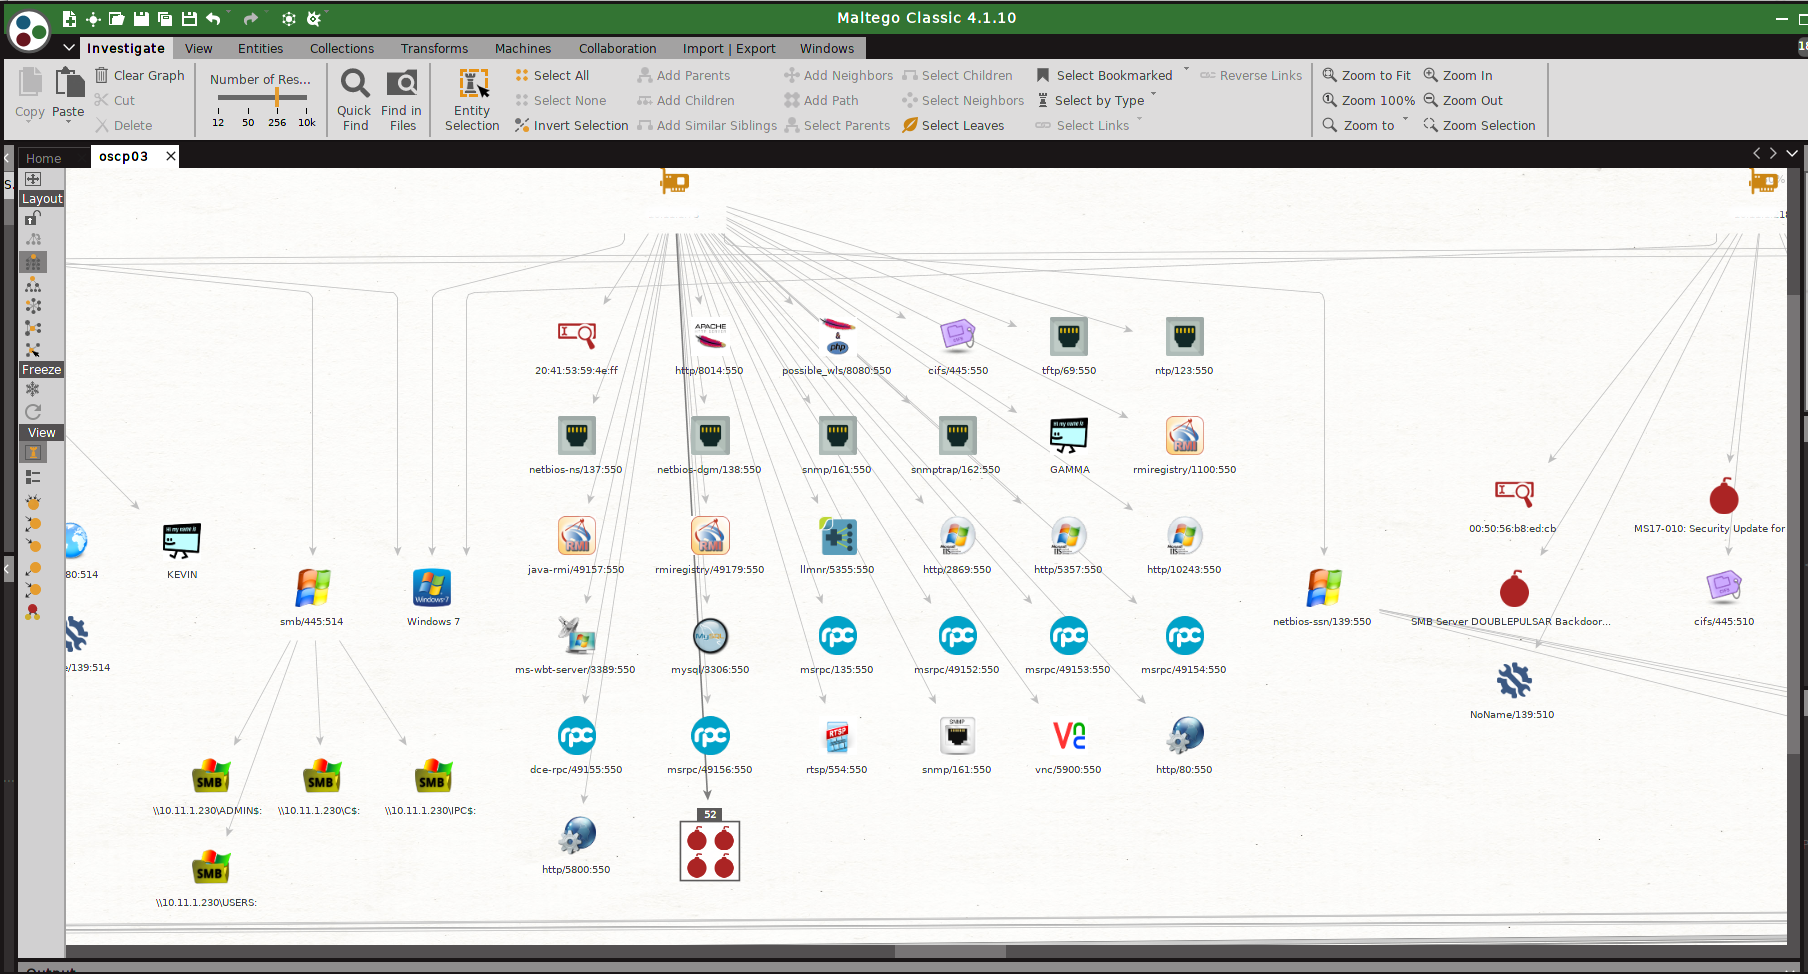
msploitego يستفيد من البيانات المُجمّعة في قاعدة بيانات Metasploit عن طريق تعداد وإنشاء كيانات محددة للخدمات. الخدمات مثل samba و smtp و snmp و http تحتوي على تحويلات لتعداد أعمق. يمكن تحميل الكيانات إما من ملف XML الخاص بـ Metasploit أو أخذها مباشرة من قاعدة بيانات Postgres الخاصة بـ msf
أنا منفتح لاستقبال اقتراحات لتحويلات وتحسينات جديدة !!!
المتطلبات
- Python 2.7
- تم اختباره فقط على Kali Linux
- تثبيتات برمجية
- Metasploit Framework
- nmap
- enum4linux
- snmp-check
- nikto
- exploitdb
- wpscan
التثبيت
- في Maltego، استورد الإعدادات من msploitego/src/msploitego/resources/maltego/msploitego.mtz
- تحقق من مسار التحويلات داخل Maltego وقم بتحديثه
- أسهل طريقة هي إنشاء رابط رمزي (symbolic link) إلى دليل التحويلات في /root/
- ln -s /path/to/your/msploitego/src/msploitego/transforms /root/
الاستخدام العام
- قم بتشغيل مسح db_nmap في Metasploit، أو استيراد مسح سابق
-
msf> db_nmap -vvvv -T5 -A -sS -ST -Pn
-
msf> db_import /path/to/your/nmapfile.xml
-
قم بتصدير قاعدة البيانات إلى ملف XML
-
msf> db_export -f xml /path/to/your/output.xml
-
في Maltego، اسحب كيان MetasploitDBXML إلى الرسم البياني.
-
قم بتحديث الكيان بمسار ملف قاعدة بيانات Metasploit الخاص بك.
-
قم بتشغيل تحويل MetasploitDB لتعداد المضيفين.
-
من هناك، تتوفر عدة تحويلات لتعداد الخدمات والثغرات المخزنة في قاعدة بيانات Metasploit
- هذه الطريقة غير موصى بها بسبب قيود الأداء. إذا كان ملف XML كبيرًا، فإن تشغيل التحويلات سيستهلك الكثير من الذاكرة
استخدام Postgres (موصى به!)
- اسحب كيان Postgresql DB إلى اللوحة القماشية، وأدخل تفاصيل قاعدة البيانات.
- قم بتشغيل تحويلات Postgresql مباشرة على قاعدة بيانات قيد التشغيل
- إذا كنت لا تعرف كلمة المرور لمثيل postgresql الخاص بك، ابحث في /usr/share/metasploit-framework/config/database.yml
التوصيات
- ابدأ بتقوية قاعدة بيانات Metasploit الخاصة بك
- انظر إلى msploitstarter.sh في دليل scripts. يقوم بتشغيل nmap ثم الكثير من الوحدات الإضافية لإثراء قاعدة بيانات Metasploit الخاصة بك.
- قم بتشغيل مسح nmap مفصل. على سبيل المثال: db_nmap -vvvv -sS -sV -sU -A -T5 1.1.1.1/24
- استيراد نتائج من Nessus أو OpenVAS إلى Metasploit واستخدام تحويل تعداد الثغرات (Enum Vulnerabilities).
- قم بتشغيل auxiliary/crawler/msfcrawler على جميع منافذ http/https. سيجمع هذا بيانات مفيدة.
- قم بتشغيل مسح nikto مع إخراج xml ثم أدخل مسار الملف الكامل في حقل 'Nikto File'. قم بتشغيل محلل Nikto لتعداد.
المهام المستقبلية (TODO's)
- الاتصال المباشر بقاعدة بيانات postgres - BETA
- المزيد جدًا من التحويلات للإجراءات على الكيانات المُنشأة.
المشكلات المعروفة
- بعض كيانات Metasploit مثل ملفات loot تحتوي أحيانًا على حرف غير صالح لا تستطيع فئة MaltegoTransform معالجته. هذا يسبب استثناءً وعدم إرجاع أي شيء. لقد ضربت رأسي بالحائط محاولاً 'تنظيف'/فك تشفير البيانات ولكن بدون جدوى.

 shizzz477/msploitego







