Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Optiva-Framework — Optiva-Framework 🔎 ماسح تطبيقات الويب🕵️ | Kitploit
أدوات/GitHubGitHub/joker25000/optiva-framework
الاستطلاعماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبأدوات التشفير/فك التشفيرمسح المنافذتحليل التجزئةجمع المعلوماتأمن الويباختبار الاختراق
GitHubjoker25000/optiva-framework

Optiva-Framework

3149042منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Optiva-Framework 🔎 ماسح تطبيقات الويب🕵️

عرض المستودع

Optiva-Framework 🕵️ ماسح تطبيقات الويب 💉

Version Python 2.x Stage Build Awesome

المؤلف : Joker-Security [ dev-labs ]

✔️ الوصف:

يمكنك استخدام هذا الإطار (Framework) على موقع الويب الخاص بك للتحقق من أمان موقعك من خلال اكتشاف الثغرات، أو يمكنك استخدام هذه الأداة للحصول على لوحة الإدارة والبحث عن حقن SQL باستخدام dork، بالإضافة إلى جمع المعلومات وتشفير الهاش (Hash).

✔️ الميزات:

  • وحدات المعلومات :

  • ماسح المنافذ (Port Scanner)

  • بحث Whois (Whois Lookup)

  • بحث عكسي عن نطاق IP (Reverse IP Domain Lookup)

  • بحث رؤوس HTTP للنطاق (HTTP Header Domain Lookup)

  • محدد IP لجلب معلومات الموقع الجغرافي (Iplocator Retrieve Ip Geolocation Info)

  • وحدات الهاش :

  • تشفير نص MD5 (Md5 Encode Text)

  • تشفير نص SHA1 (Sha1 Encode Text)

  • تشفير نص SHA256 (SHA256 Encode Text)

  • تشفير نص SHA384 (SHA384 Encode Text)

  • تشفير نص SHA512 (SHA512 Encode Text)

  • وحدات الماسح :

  • البرمجة عبر المواقع (XSS)

  • ماسح حقن SQL (SQL)

  • البحث عن ثغرات حقن SQL باستخدام Dork

  • ماسح تنفيذ الأوامر عن بعد (RCE)

  • ماسح لوحة إدارة الموقع

✔️ التثبيت على لينكس :

$ git clone https://github.com/joker25000/Optiva-Framework

$ cd Optiva-Framework

$ chmod +x installer.sh

$ ./installer.sh

$ Type In Terminal

$ optiva

✔️ التثبيت على ويندوز :

$ cd Optiva-Framework

$ pip install termcolor

$ pip install requests

$ pip install mechanize

$ run optiva :

$ python optiva.py

✔️ التثبيت على Termux (بدون جذر) :

$ apt install git

$ git clone https://github.com/joker25000/Optiva-Framework

$ cd Optiva-Framework

$ chmod +x installer.sh

$ bash installer.sh

$ Select the 3 option termux and press enter

$ run optiva :

$ python2 optiva.py
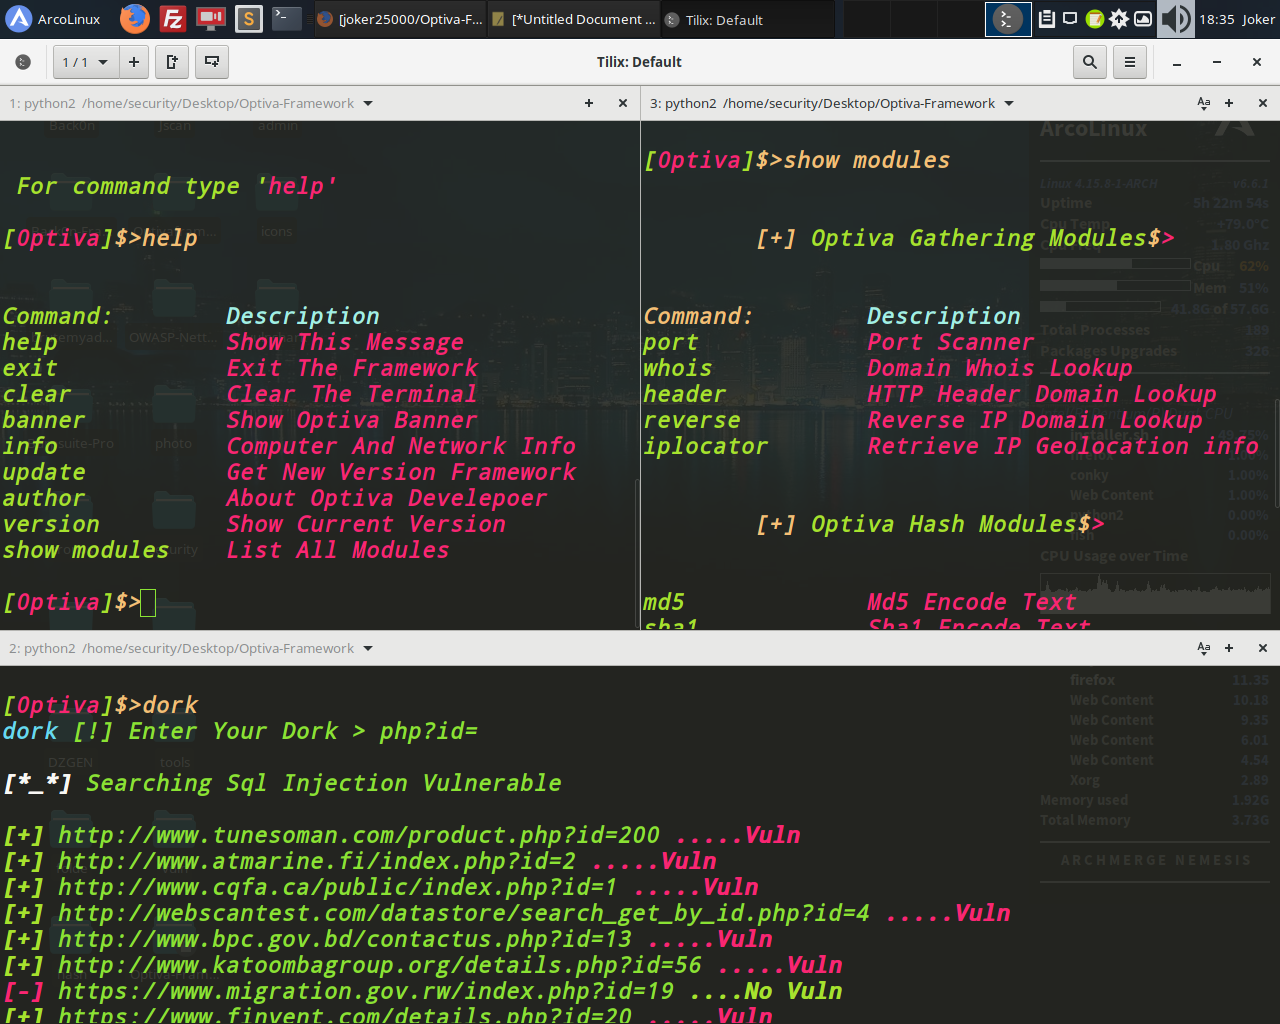
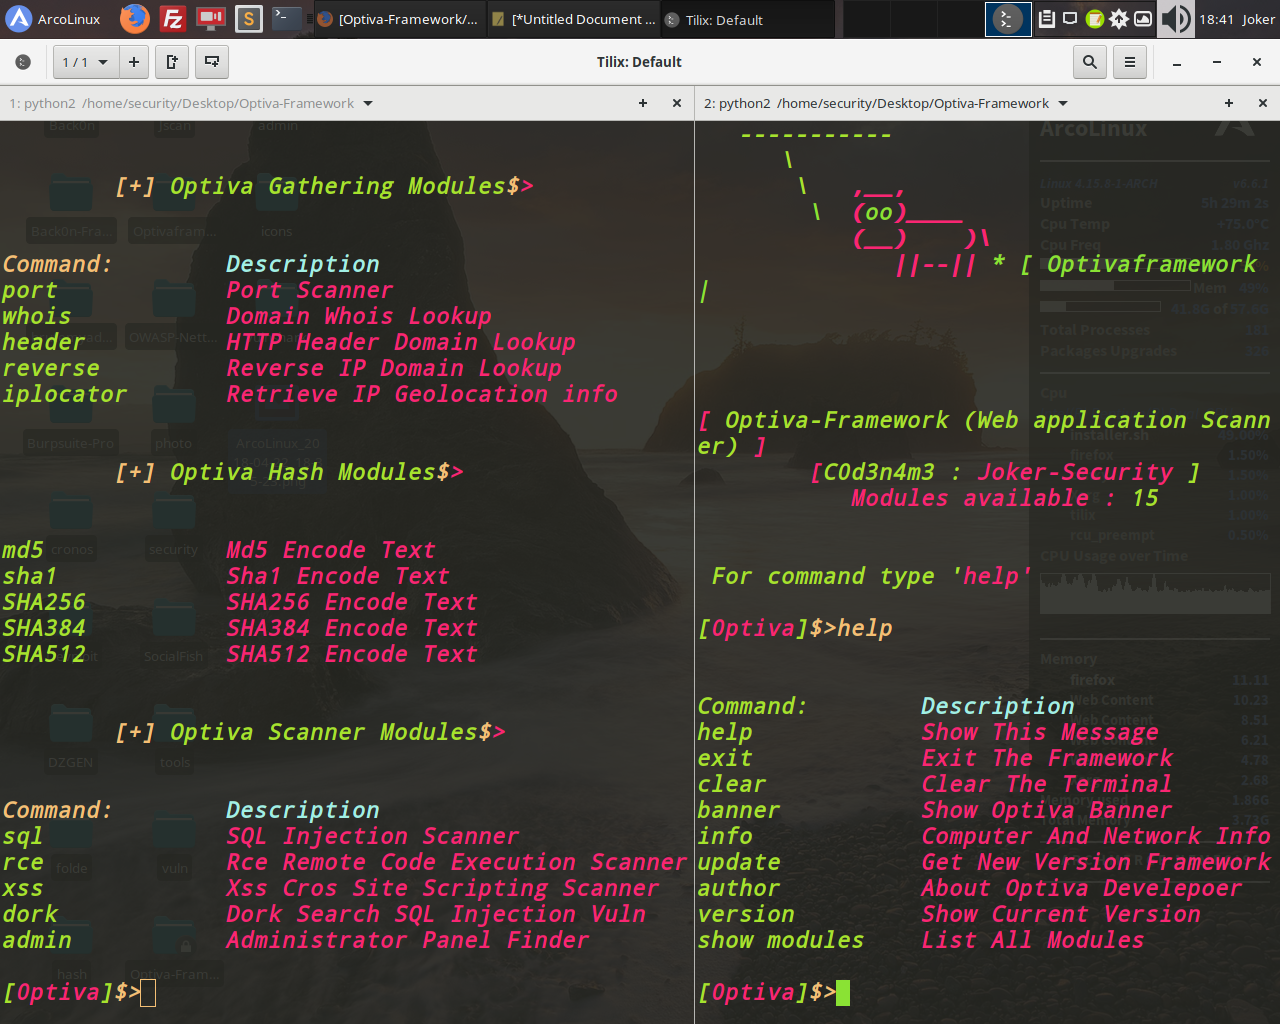
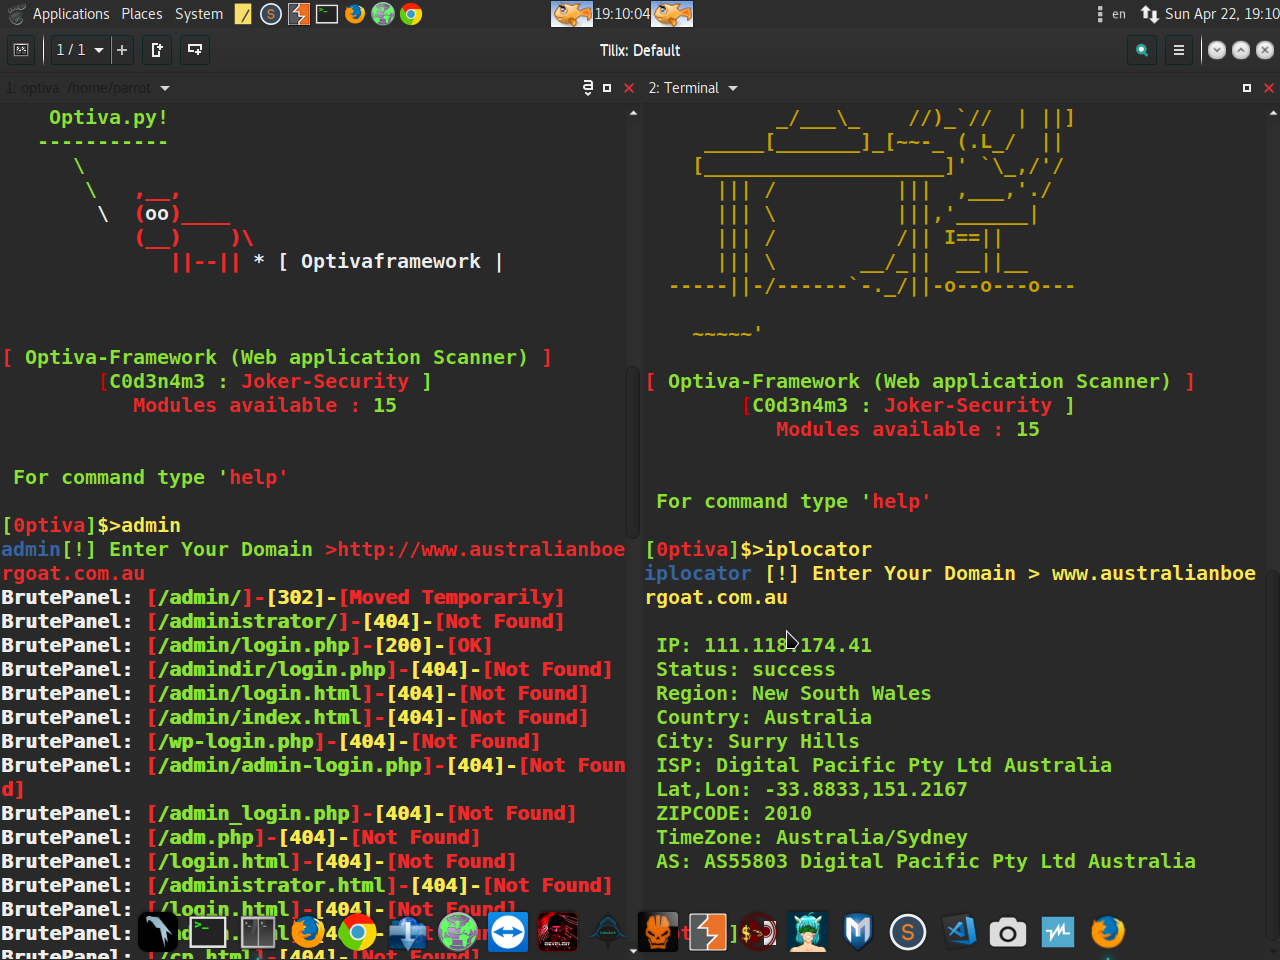
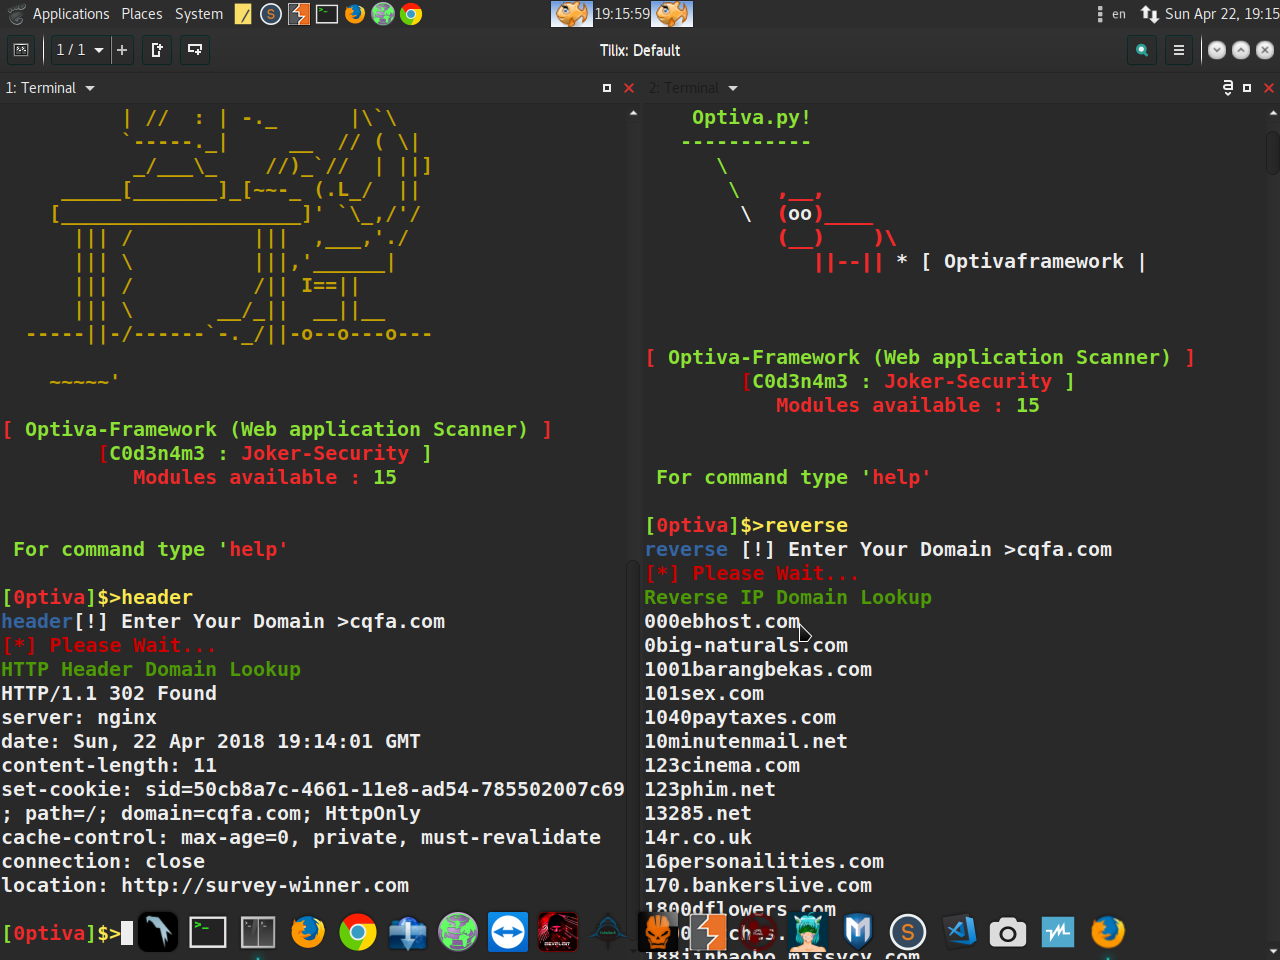
✔️ لقطة شاشة :

✔️ فيديو تعليمي كامل:

Optiva-Framework - Web Application Scanner

✔️ فيديو تعليمي لـ Termux:

Optiva-Framework - Web Application Scanner

✔️ حول :

$ تويتر : https://twitter.com/SecurityJoker

$ يوتيوب : https://www.youtube.com/c/Professionalhacker25

$ فيسبوك : https://facebook.com/kali.linux.pentesting.tutorials

$ تم اختباره على : Windows / Kali Linux / Parrot Os / Ubuntu / Archman / ArcoLinux / Termux(Android)


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →