
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit

 gmh5225/kli-ex
مستورد kernel مؤجل موسّع لبرامج تشغيل Windows يقوم بحل واجهات API في وقت التشغيل باستخدام أسماء استيراد مشفرة ومخزنة مؤقتًا لإخفاء استخدام دوال…
 federicochieregato/darkfox
حصان طروادة للوصول عن بُعد أُنشئ باستخدام WinRar مع مثبّت فايرفوكس وشل عكسي مدمج بلغة بايثون.
 mobilehackinglab/ghostlock-a17
استغلال نواة لثغرة CVE-2026-43499 على Samsung Galaxy A17 يحقق صلاحيات الجذر (root) عبر تجاوز KDP، واستعادة KASLR، وتنفيذ workqueue مزورة مع shell…
 neofito/cve-2020-1337
CVE-2020-1048 تجاوز: زرع ثنائي PoC
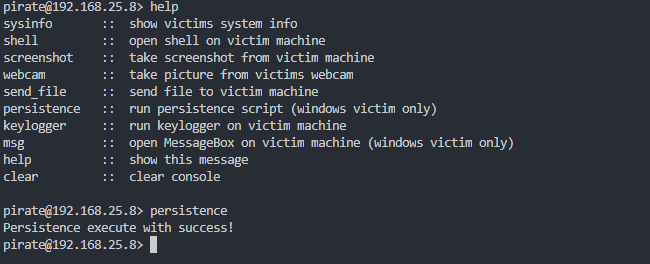 gbrn1/pirate
أداة وصول عن بُعد Python
 persistent-security/hermes-the-messenger
إثبات مفهوم (PoC) لتحقيق الاستمرارية عبر إشعارات الدفع على نظام ويندوز
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
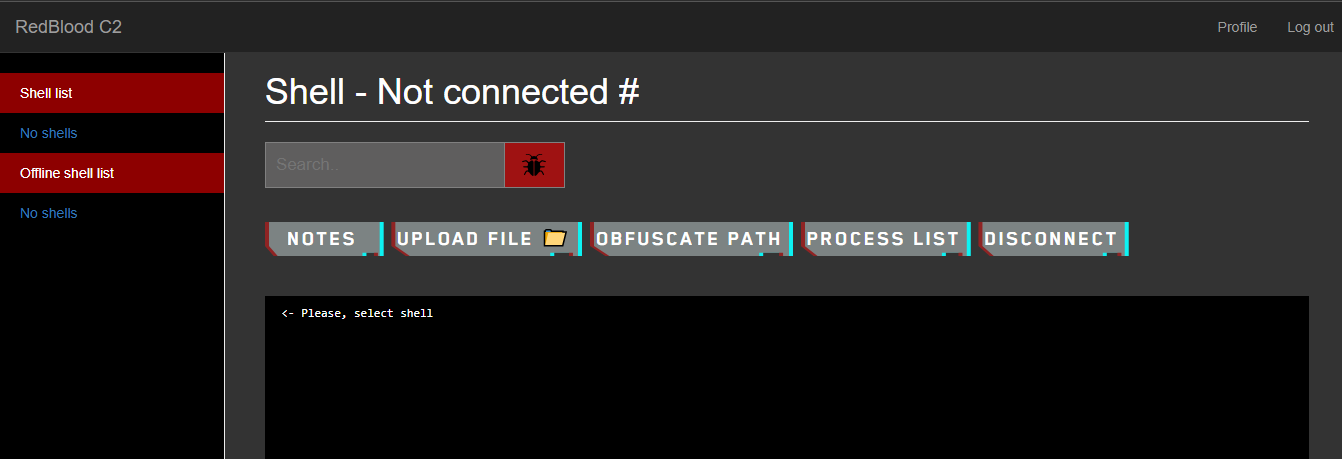 kira2040k/redbloodc2
خادم تحكم وأوامر Node.js مع توليد حمولات FUD، اتصال مشفر، إدارة جلسات، ووحدات لاستخراج البيانات واستمرارية في Windows.
 tc4dy/cve-2026-65643-poc-toolkit
مجموعة أدوات للفريق الأحمر/الأزرق لثغرة CVE-2026-65643، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) في إيقاف النطاقات في cPanel. تتضمن استغلالًا مع قشرة…
 agentshield-ai/sigma-ai
قواعد كشف Sigma لمراقبة أمان وكلاء الذكاء الاصطناعي
 al1ex/pentest-command
Pentest-Command
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC لـ OPPO PCKM00 (SM6150) / Linux 4.14.180
 rbowes-r7/refreshing-soap-exploit
استغلال PoC لثغرة CVE-2022-41622 - ثغرة CSRF في مستوى التحكم في F5 BIG-IP تؤدي إلى صلاحيات جذر عن بُعد
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 t43wiu6/cve-2019-0887
استغلال لـ CVE-2019-0887
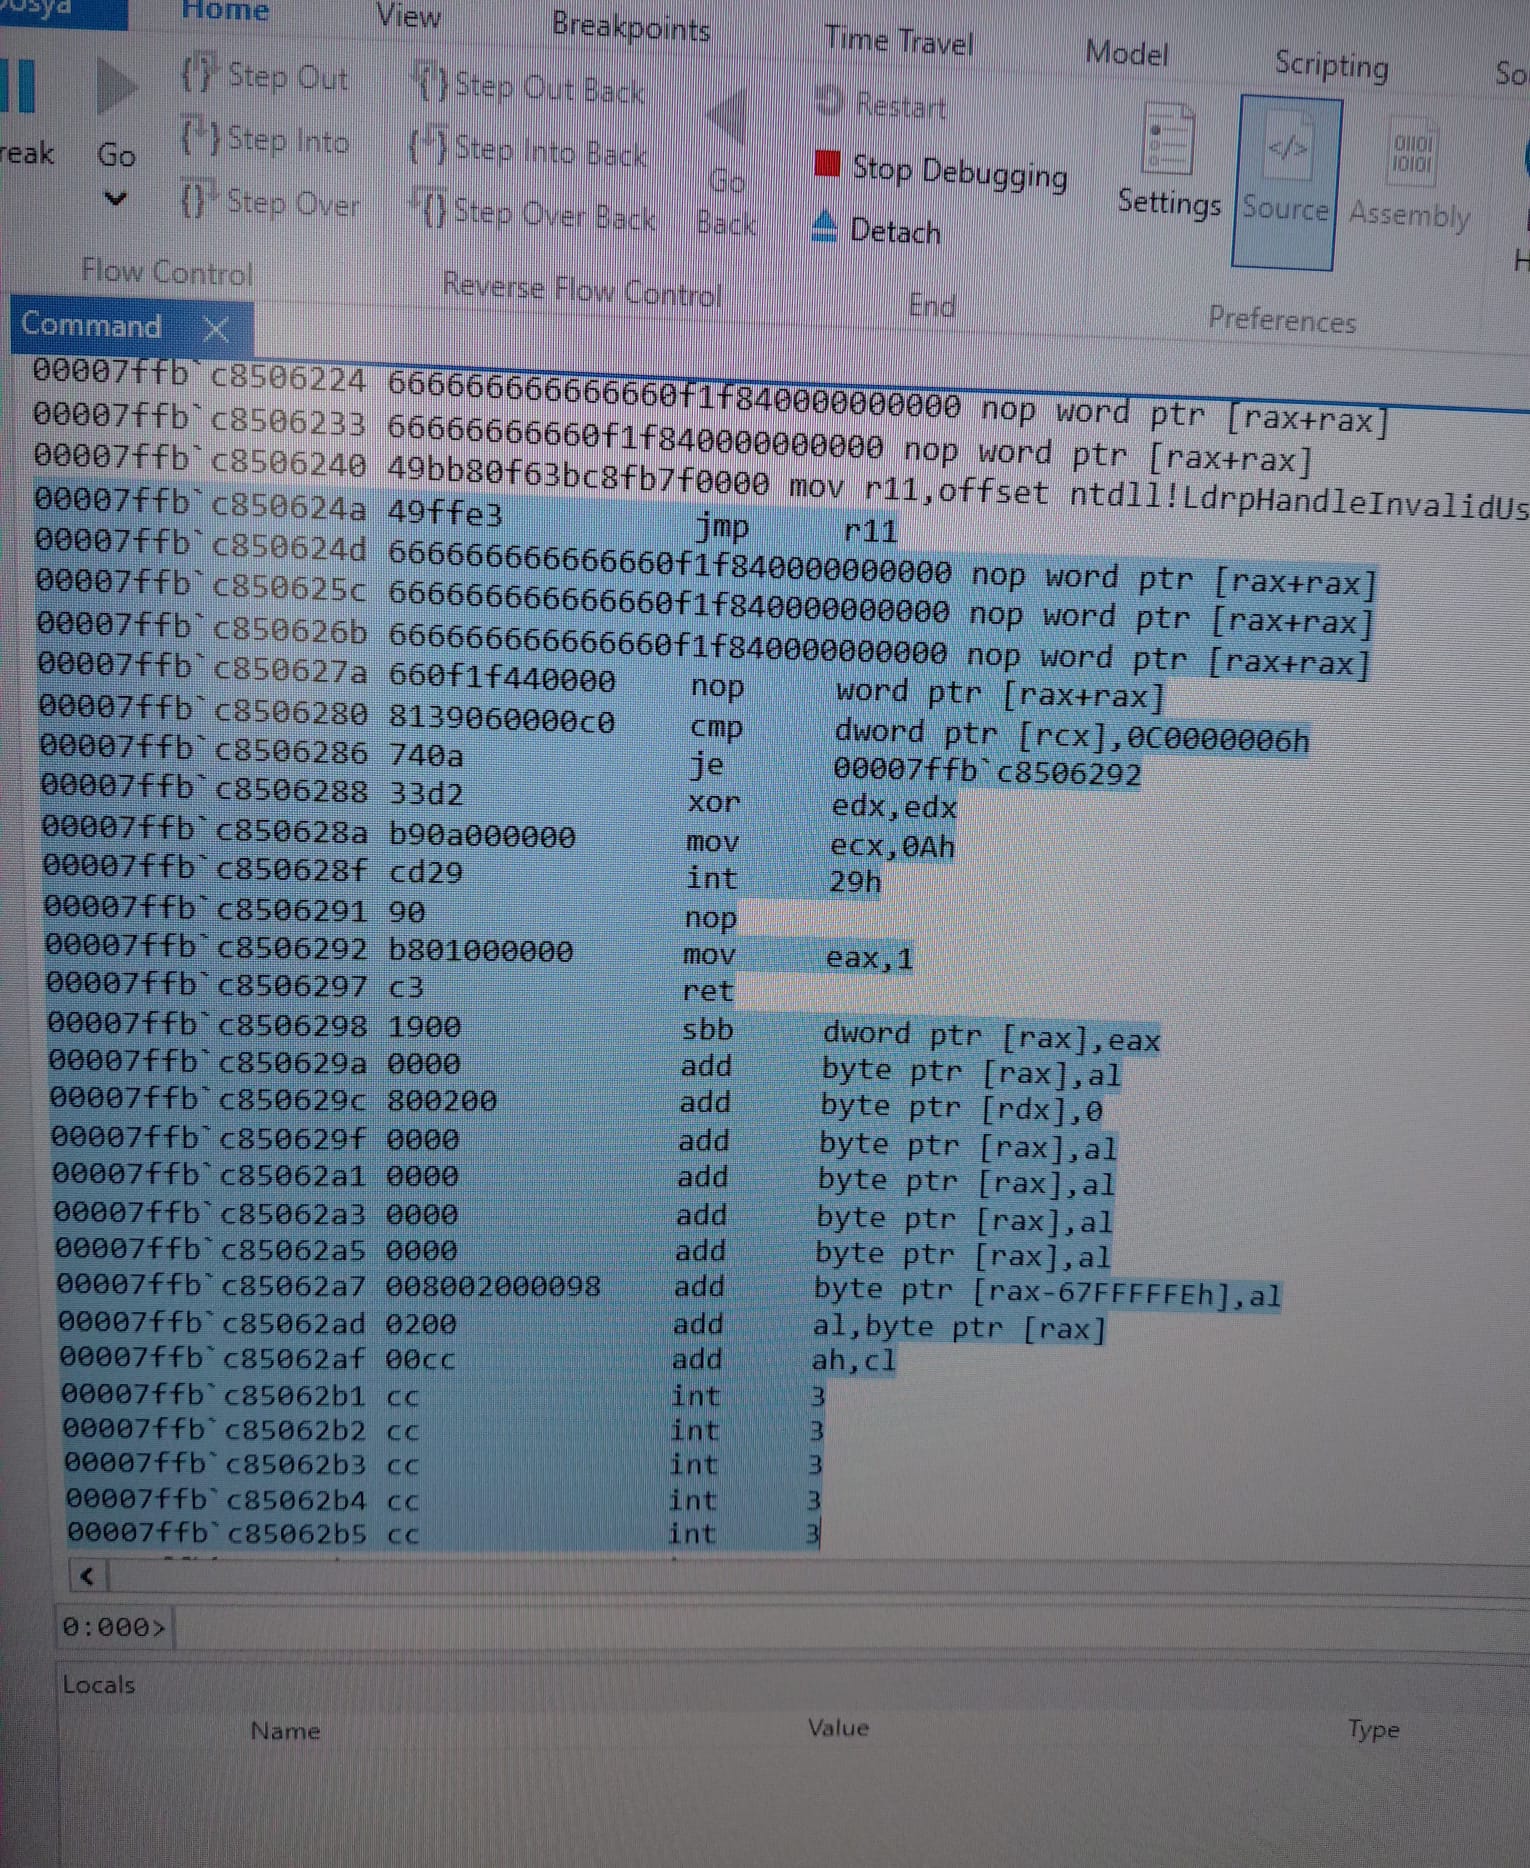 kaandemir993/advanced-loader-reverse-engineering
تحليل هندسي عكسي متعمق لبرنامج تحميل متعدد المراحل متقدم يستهدف Shellhost.exe وamsi.dll وmstscax.dll وclbcatq.dll باستخدام module stomping وتجاوز CFG…
 racoten/reflectivepluginloader
مُخطِّط PE انعكاسي ومحرك stomping للوحدات مُحصَّن ضد التهرب لنظام Windows x64
 synacktiv/extloader
مجموعة أدوات لاستغلال إضافات Chromium








