
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit
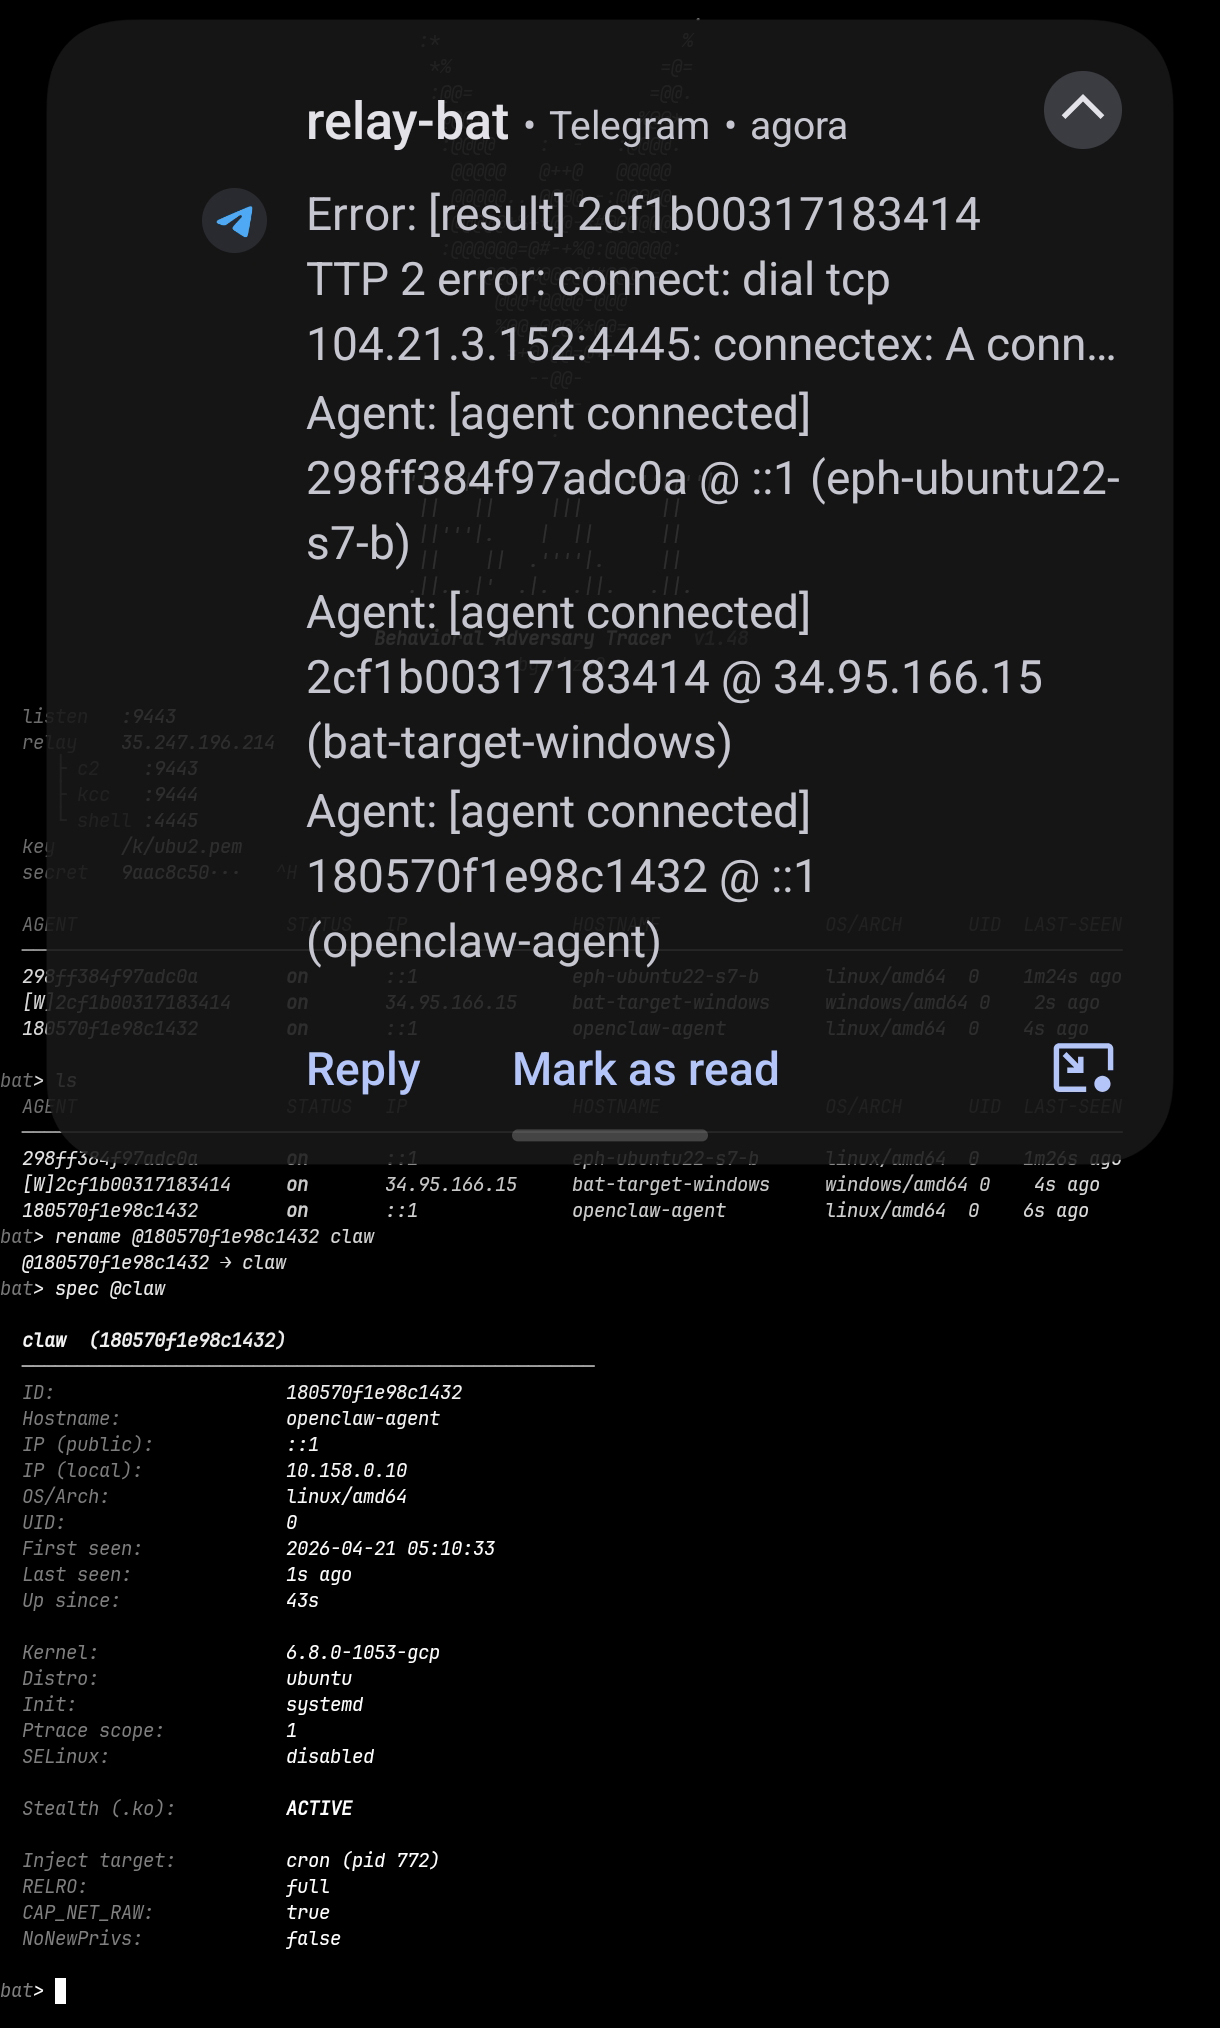
 rhzv0/bat
منصة محاكاة خصم لينكس كاملة الطيف مع تمويه على مستوى النواة، واتصال C2، وتصعيد الامتيازات، وجمع بيانات الاعتماد، والحركة الجانبية، وتدمير القطع…
 the-snek-initiative/snek_equinox
مستودع يستضيف أداة EDR Spoofer افتراضية، كما اكتشفت أصلاً بواسطة Nightmare-Eclipse
 johnswiftc/rustdllproxy
توليد ملفات DLL وكيل في Rust
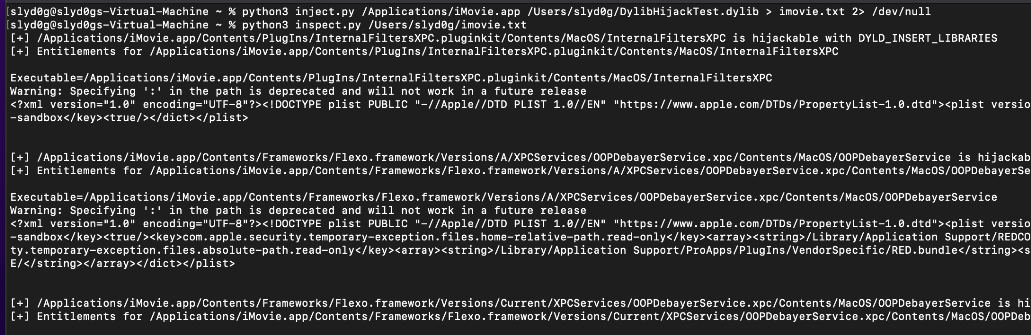 slyd0g/dylibhijacktest
اكتشف عمليات اختطاف DYLD_INSERT_LIBRARIES على macOS
 u53rw4r3/remotekeystrokes
نص برمجي لأتمتة ضغطات المفاتيح عبر برنامج سطح مكتب رسومي.
 mhdgning131/teletunnel
تجاوز أنظمة EDR باستخدام بوت تلغرام بلغة C++ متخفٍ، مع استخدام تلغرام نفسه كواجهة C2 !
 yo-yo-yo-jbo/macos_sandbox
منشور مدونة يستكشف macOS App Sandbox، والامتيازات عبر codesign، وتقنيات الهروب من App Sandbox باستخدام launchd وLaunchAgents وسمات الحجر الصحي.
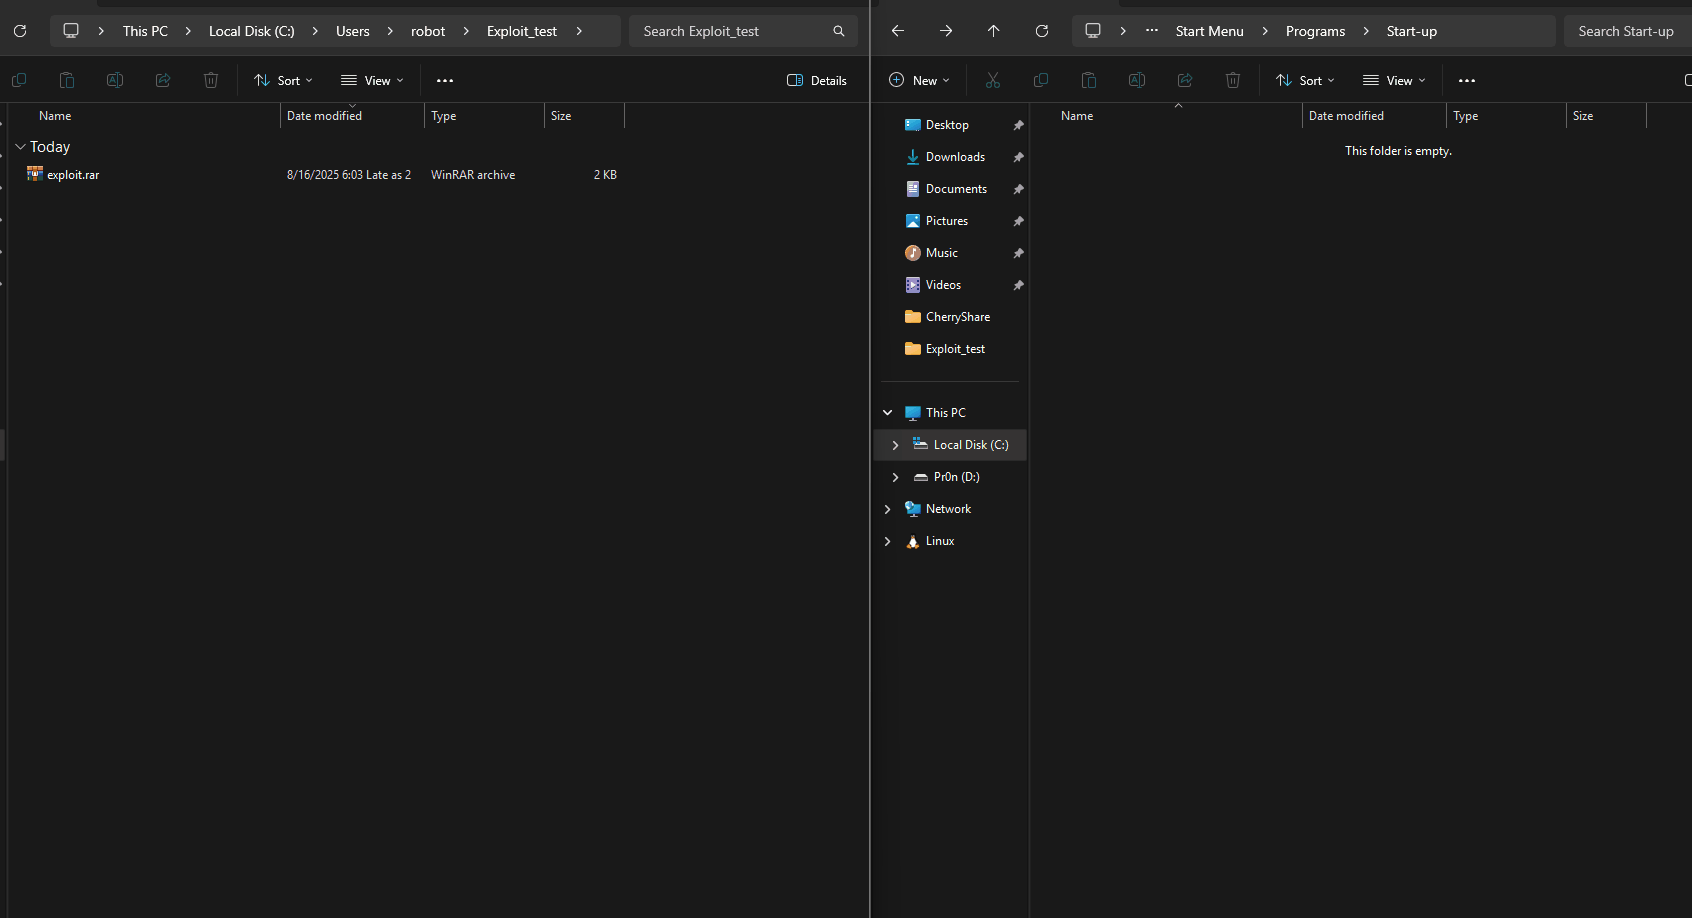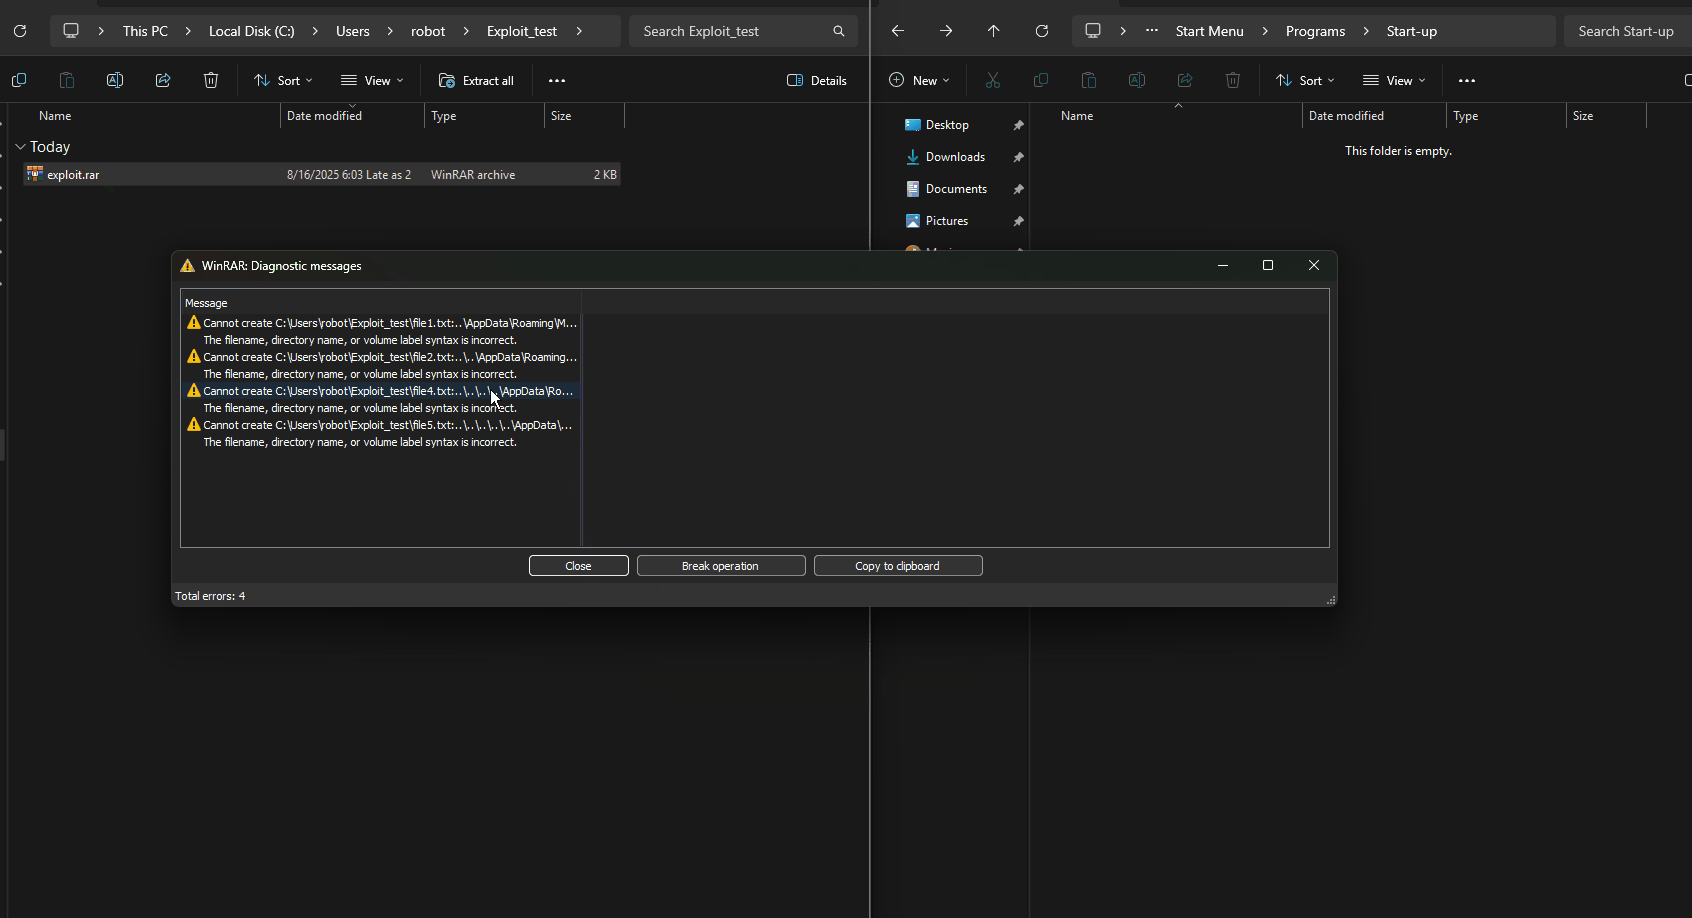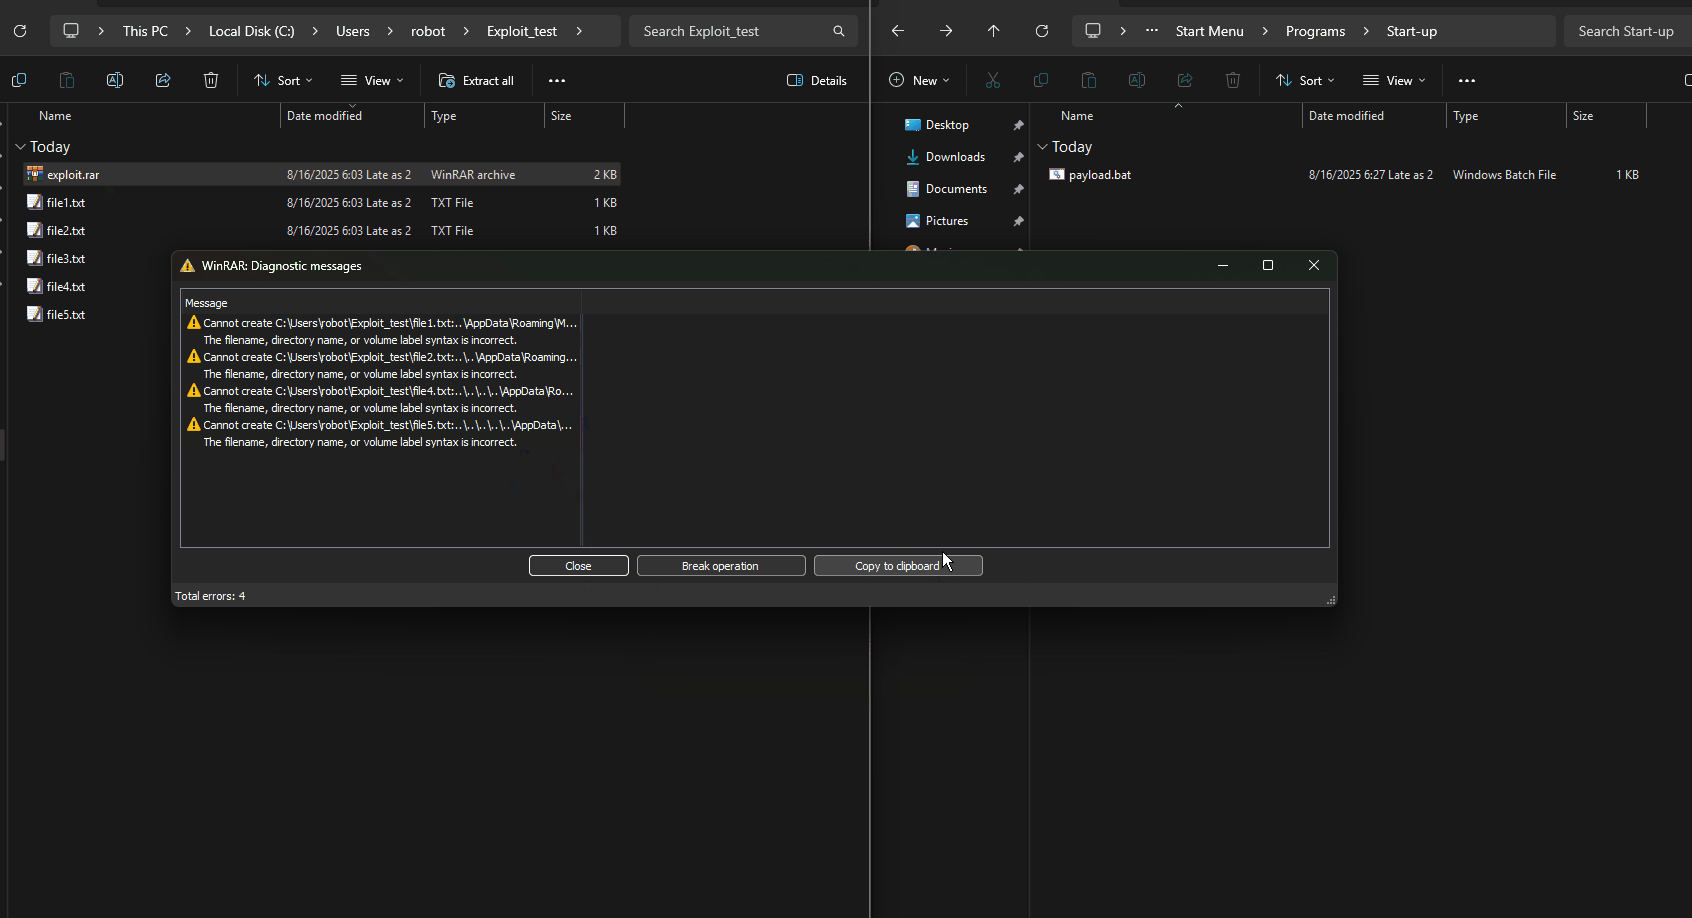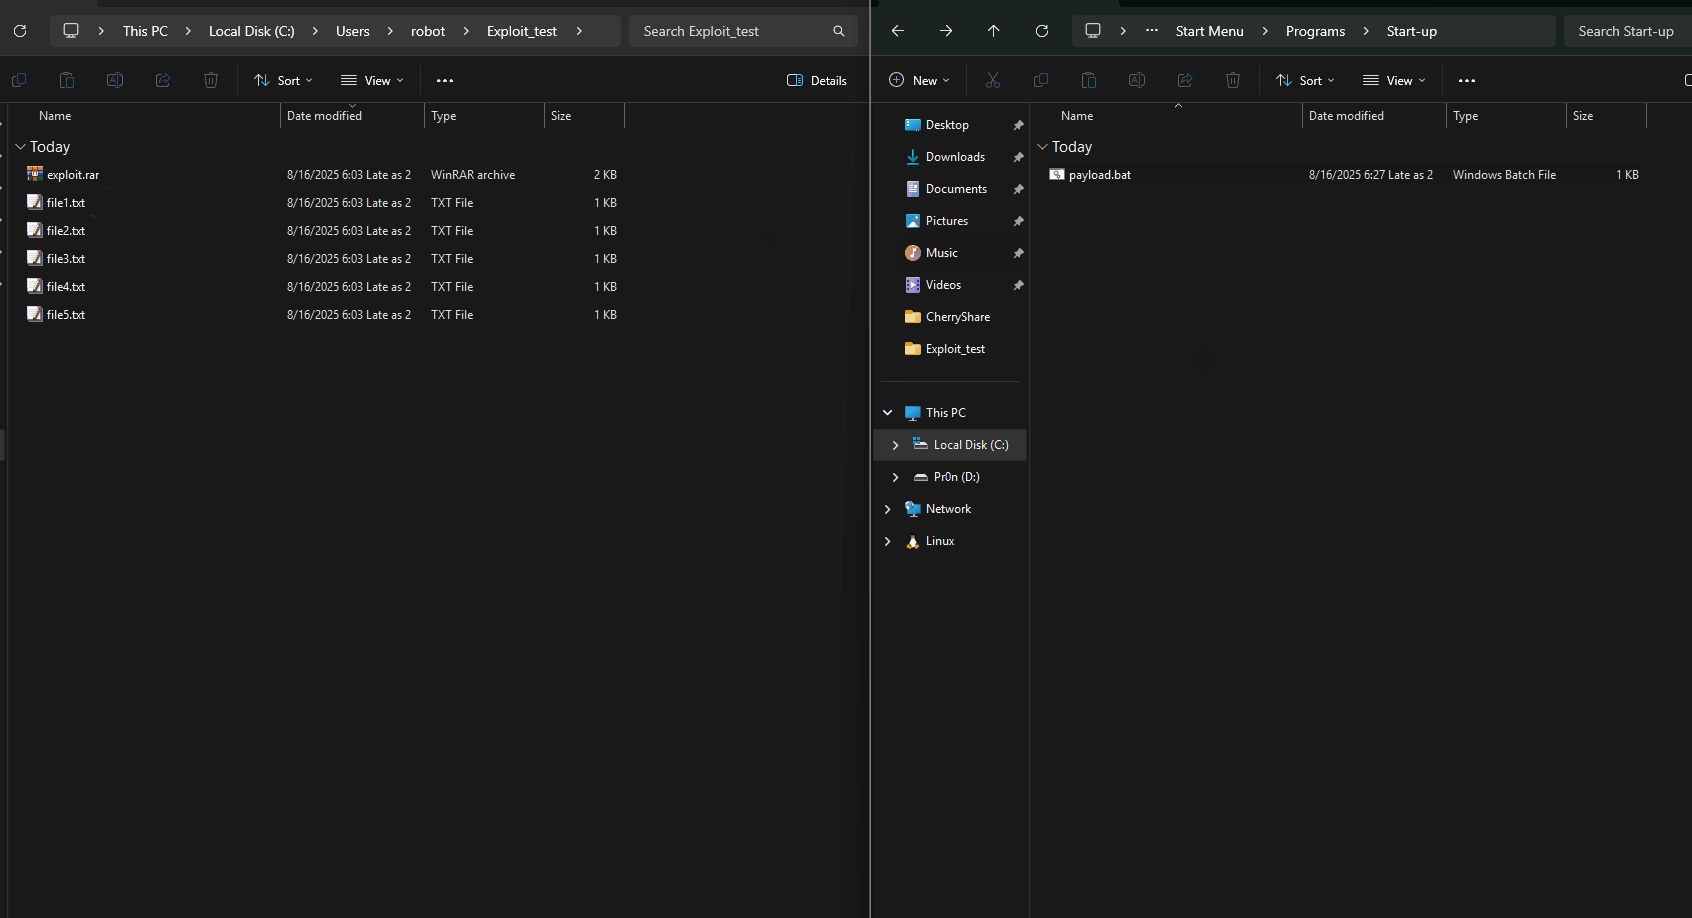 pentestfunctions/cve-2025-8088-multi-document
استغلال الأنظمة التي تستخدم إصدارات WinRAR الأقدم دون معرفة اسم المستخدم الخاص بها (على عكس المشاريع الأخرى)
 kyle41111/ai-file
ملف تعريف المستمع لإطار عمل Mythic C2 يستخدم واجهات برمجة تطبيقات ملفات موردي الذكاء الاصطناعي
 operatorequals/smbrat
أداة إدارة عن بُعد لنظام ويندوز مكتوبة بلغة Visual Basic وتدعم مسارات UNC
 nu11secur1ty/iis-backdoor
باب خلفي خفي لـ IIS يستخدم مرشح ISAPI مخفي للوصول عن بُعد المستمر، وسرقة البيانات، وحقن الثغرات في الوقت الفعلي عبر رؤوس HTTP مخصصة.
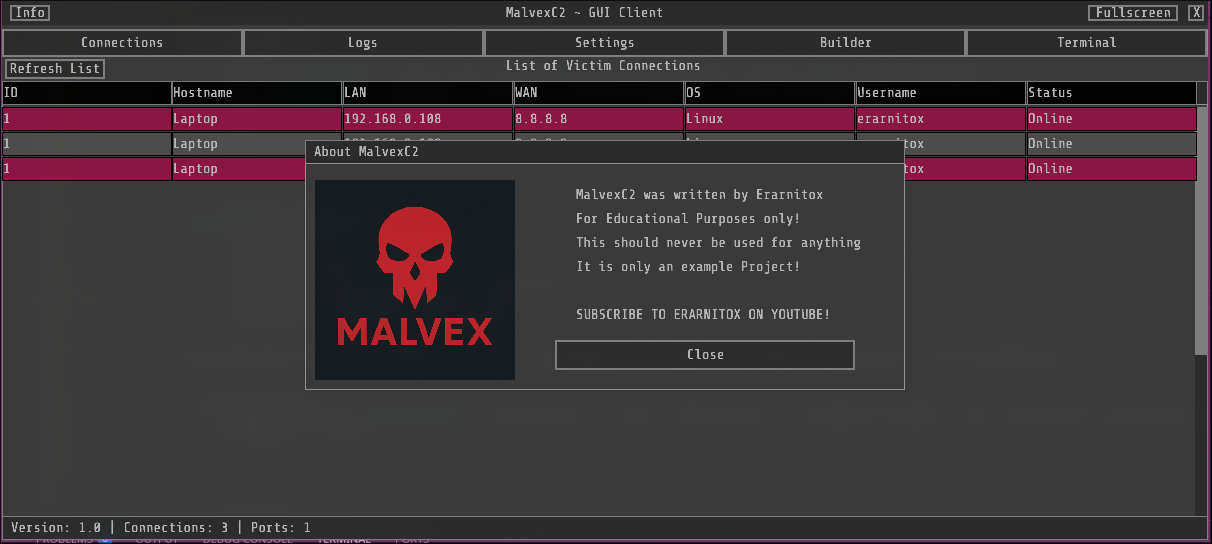 erarnitox/malvexc2
إطار عمل C2 بسيط مكتوب بلغة C++ الحديثة
 melardev/xeytanwin32-rat
قيد التطوير. RAT مكتوبة بلغة C++ باستخدام Win32 API
 raj3shp/persisthunt
سكربت كشف الاستمرارية، الصيد وجمع الأدلة في لينكس
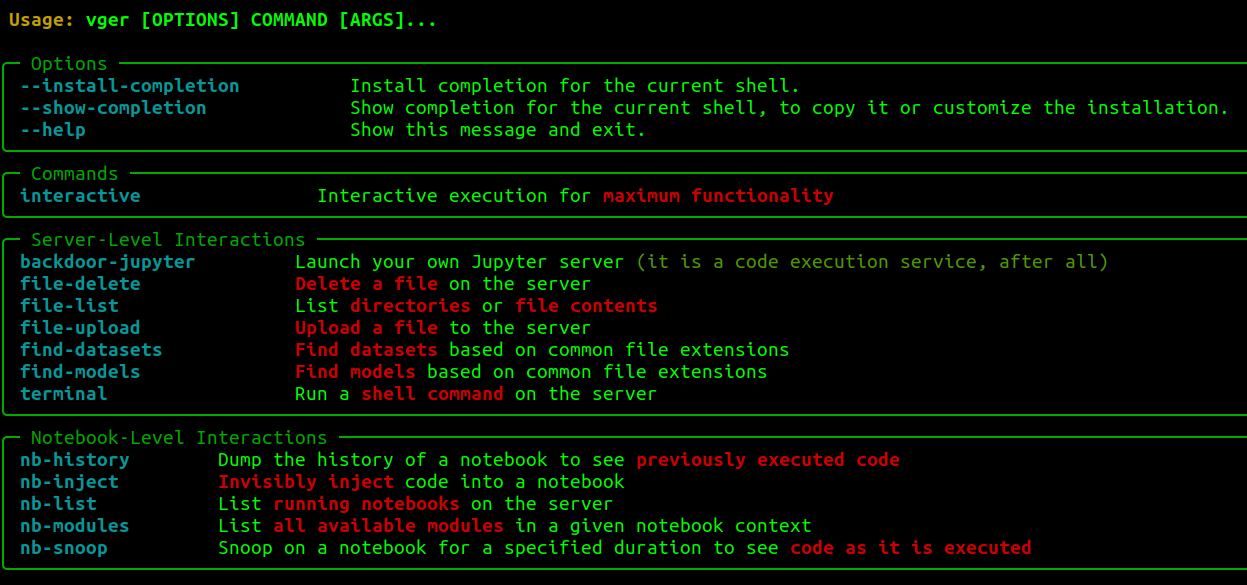 josephtlucas/vger
تطبيق CLI تفاعلي للتفاعل مع مثيلات Jupyter الموثَّقة.
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
تحليل الهندسة العكسية لـ PureRAT RAT الذي يستغل msbuild.exe، واستخراج بنية C2 التحتية، وواجهات برمجة التطبيقات للتخفي في .NET، والتلاعب بنظام…
 gmh5225/dse-patcher
أداة Windows تعطّل فرض توقيع برامج التشغيل (Driver Signature Enforcement) عبر تعديل متغيرات النواة، مما يسمح بتحميل برامج تشغيل غير موقّعة لأغراض…
 d3adzo/shepard
أداة تحميل/رفع/تنفيذ مستمرة قيد التطوير باستخدام BITS في ويندوز.








