 tc4dy/cve-2026-65643-poc-toolkit
مجموعة أدوات للفريق الأحمر/الأزرق لثغرة CVE-2026-65643، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) في إيقاف النطاقات في cPanel. تتضمن استغلالًا مع قشرة عكسية، وقشرة ويب، واستمرارية، وفحصًا جماعيًا، بالإضافة إلى أداة تحقق غير تدخلية للكشف والتدقيق.



** للاستخدام الأخلاقي فقط – اختبار أمني مصرح به**
يوفر هذا المستودع أدوات لمتخصصي الأمن المصرح لهم، والفرق الزرقاء، ومختبري الاختراق فقط.
الوصول غير المصرح به إلى أنظمة الحاسوب غير قانوني بموجب CFAA (الولايات المتحدة)، وقانون إساءة استخدام الحاسوب (المملكة المتحدة)، وTCK 243/244 (تركيا)، وقوانين مماثلة في جميع أنحاء العالم.
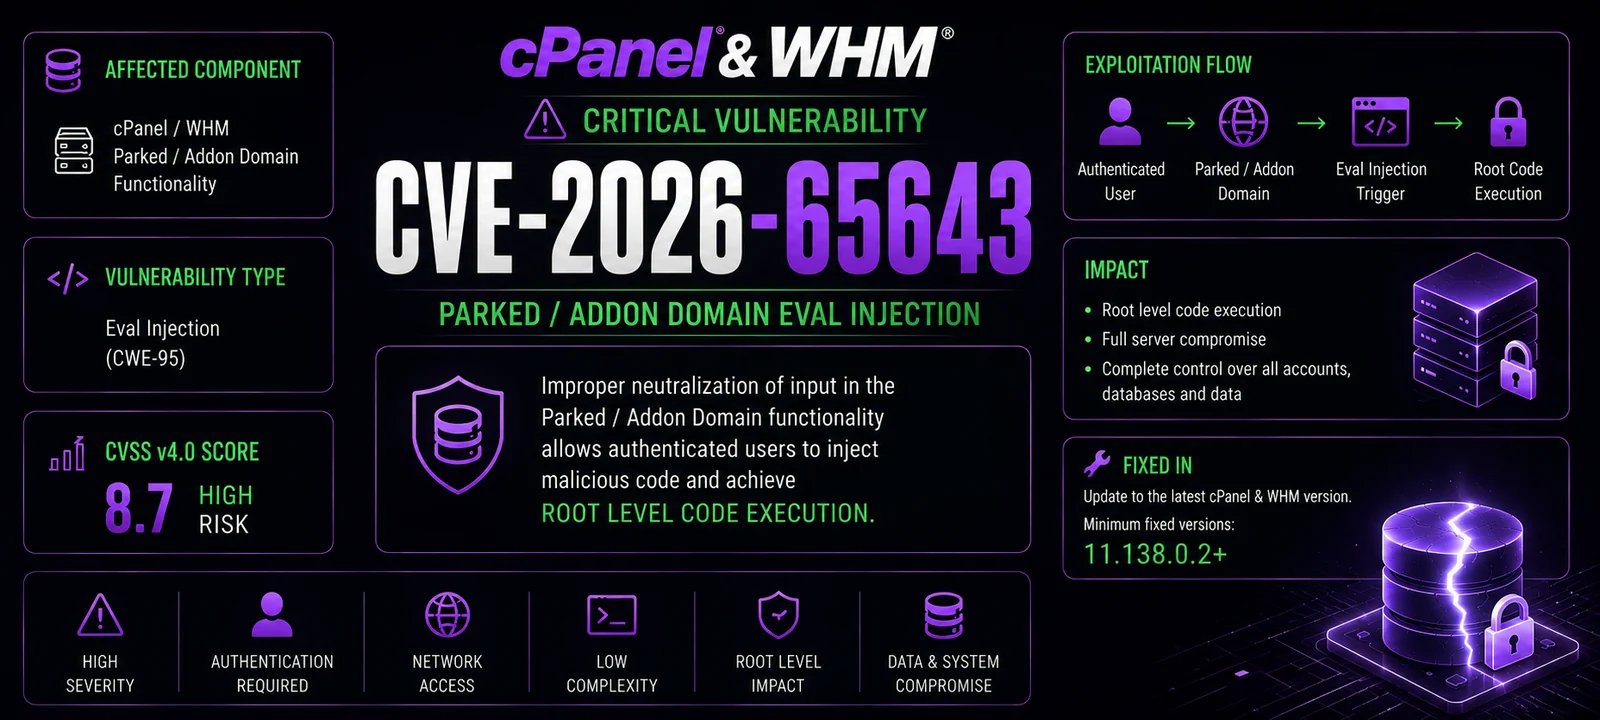
CVE‑2026‑65643 هي ثغرة حقن أوامر حرجة في إصدارات cPanel & WHM 11.x تسمح لمستخدم cPanel موثق بتنفيذ أوامر نظام عشوائية بصلاحيات root عبر وظيفة domain parking.
`).| الأداة | الغرض | المستخدم المستهدف |
|---|---|---|
exploit.py | مجموعة أدوات مسلحة كاملة مع reverse shell، webshell، استمرارية، قراءة/كتابة ملفات، تغيير كلمة مرور root، فحص جماعي، دعم Tor، وميزات OPSEC. | الفرق الحمراء / مختبري الاختراق المصرح لهم |
verifier.py | فاحص ثغرات غير تدخلي يكتشف إصدار cPanel، يتحقق من الحقن، ويقيّم المخاطر دون تنفيذ أي حمولة خبيثة. ينشئ تقارير مفصلة. | الفرق الزرقاء / مدققو الأمن |
| الميزة | exploit.py | verifier.py |
|---|---|---|
| اكتشاف الثغرة | [+] | [+] |
| اكتشاف الإصدار (4 نقاط نهاية) | [+] | [+] |
| حقن الأوامر | [+] | [-] |
| Reverse shell | [+] | [-] |
| رفع WebShell | [+] | [-] |
| الاستمرارية (إنشاء مستخدم cPanel) | [+] | [-] |
| تغيير كلمة مرور root | [+] | [-] |
| قراءة/كتابة الملفات | [+] | [-] |
| 4 طرق حقن (JSON/Form/CGI/API2) | [+] | [+] |
| دعم Tor (إخفاء الهوية) | [+] | [-] |
| تدوير User‑Agent (OPSEC) | [+] | [-] |
| Jitter (OPSEC) | [+] | [-] |
| الفحص الجماعي (متعدد الخيوط) | [+] | [-] |
| Shell تفاعلي | [+] | [-] |
| وضع غير تدخلي (آمن) | [-] | [+] |
| تسجيل الجدول الزمني | [+] | [+] |
| تقرير HTML | [+] | [-] |
| تقرير JSON | [+] | [+] |
| تنظيف السجلات (مضاد للطب الشرعي) | [+] | [+] |
| دعم Proxy | [+] | [+] |
| User‑Agent مخصص | [+] | [+] |
| التحكم في التحقق من SSL | [+] | [+] |
| السيناريو | الأداة الموصى بها |
|---|---|
| الفريق الأزرق – التحقق مما إذا كان تثبيت cPanel الخاص بك عرضة للثغرة | verifier.py |
| التدقيق الأمني – تقييم ثغرات غير تدخلي | verifier.py |
| الفريق الأحمر – اختبار اختراق مصرح به مع استغلال كامل | exploit.py |
| Bug Bounty – اختبار الإفصاح المسؤول | verifier.py |
| الفحص الجماعي – فحص أهداف متعددة بحثاً عن الثغرة | exploit.py (الكشف فقط) |
| الاستجابة للحوادث – التحقق مما إذا كانت الأنظمة مخترقة | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py| المعامل | الوصف |
|---|---|
-t, --target | عنوان URL المستهدف لـ cPanel (مثال: https://cpanel.example.com:2083) |
-l, --target-file | ملف يحتوي على قائمة الأهداف (واحد في كل سطر) للفحص الجماعي |
-u, --username | اسم مستخدم cPanel |
-P, --password | كلمة مرور cPanel |
-p, --port | تجاوز منفذ cPanel (الافتراضي من URL أو 2083) |
--threads | عدد الخيوط لعدة أهداف (الافتراضي: 10) |
-o, --output | حفظ تقرير JSON إلى ملف |
--html-report | حفظ تقرير HTML إلى ملف |
-v, --verbose | إخراج مفصل |
--proxy | بروكسي HTTP/HTTPS (مثال: http://127.0.0.1:8080) |
--tor | التوجيه عبر Tor (localhost:9050) |
-ua, --user-agent | User‑Agent مخصص |
--no-keep-alive | عدم إبقاء الجلسة نشطة |
--delay | تأخير بين الطلبات (الافتراضي: 2.0s) |
--jitter | jitter عشوائي (0‑1 ثانية) بين الطلبات (الافتراضي: 0.5) |
--max-retries | الحد الأقصى لإعادة المحاولات (الافتراضي: 5) |
--ssl-verify | التحقق من شهادات SSL |
--timeout | مهلة الطلب (الافتراضي: 15s) |
--cmd | تنفيذ أمر واحد على الهدف |
--reverse-shell | Reverse shell IP:PORT |
--passwd | تغيير كلمة مرور root |
--adduser | إنشاء مستخدم cPanel (USER DOMAIN PASSWORD) |
--read | قراءة ملف |
--write | كتابة ملف (حدد المسار) |
--write-content | المحتوى المراد كتابته |
--cleanup | تنظيف السجلات والسجل بعد الاستغلال |
-i, --interactive | Shell تفاعلي بعد الاستغلال |
--domain-suffix | لاحقة للنطاق الموقوف (الافتراضي: exploit.local) |
verifier.py| المعامل | الوصف |
|---|---|
-t, --target | عنوان URL المستهدف لـ cPanel (مثال: https://cpanel.example.com:2083) |
-u, --username | اسم مستخدم cPanel |
-P, --password | كلمة مرور cPanel |
-o, --output | حفظ تقرير JSON إلى ملف |
-v, --verbose | إخراج مفصل |
--proxy | بروكسي HTTP/HTTPS (مثال: http://127.0.0.1:8080) |
--tor | التوجيه عبر Tor (localhost:9050) |
--ssl-verify | التحقق من شهادات SSL |
--timeout | مهلة الطلب (الافتراضي: 15s) |
--cleanup | تنظيف السجلات بعد الاختبار |








