
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/kira2040k/redbloodc2
أدوات التصيدأدوات التشفير/فك التشفيرتوليد الحمولةآليات الاستمراريةتسريب البياناتما بعد الاستغلالالقيادة والسيطرةالفريق الأحمر
GitHubkira2040k/redbloodc2

RedbloodC2

خادم تحكم وأوامر Node.js مع توليد حمولات FUD، اتصال مشفر، إدارة جلسات، ووحدات لاستخراج البيانات واستمرارية في Windows.

29461منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

الإصدار العام من Redblood C2

This is a simple command and control server to handle sessions and your victims 

التثبيت

$ git clone https://github.com/kira2040k/RedbloodC2.git
$ cd RedbloodC2
$ npm install
$ node server.js

الاستخدام

After install node.js and and all modules from npm 

execute:
node server.js 

Now visit http://localhost/

username: admin
password: admin


الميزةموجود
FUD windows reverse shell 🐞✔️
لوحة الإدارة 🛑✔️
واجهة الويب 📱✔️
FUD powershell payload 🐞✔️
FUD macro 🐞✔️
FUD other types of malware 🐞✔️
أوامر تلقائية 🤖✔️
تشفير الاتصالات 🔐✔️
حظر اتصالات VPN و Tor 🧅✔️
إدارة المستخدمين والجلسات 📃✔️
رسم بياني للجلسات 📊❌
FUD autoit shell✔️
أوامر عند الاتصال✔️
ملاحظات وإخفاء المسار✔️
http/s reverse shell✔️

الميزات الجديدة:

  • واجهة مستخدم جديدة
  • حمولات http / https
  • FUD macro
  • حمولات nim & golang & C# & powershell
  • FUD http/https powershell
  • إدارة الجلسات
  • المسؤول والمستخدمين
  • قائمة العمليات
  • رفع وتنزيل الملفات
  • كشف نظام التشغيل
  • إضافة كلمات مفتاحية للوحدات
    • kiraRandomstr: لتوليد سلسلة عشوائية
    • kiraRandomint: توليد رقم عشوائي
  • إضافة المزيد من الوحدات
    • وحدات المتصفح
    • وحدات استخراج البيانات
    • وحدات الثبات في ويندوز
  • يمكن للمستخدم الوصول إلى جلسات محدودة يختارها المسؤول

ملاحظات:

يمكنك تعديل config.js للتحكم في خادم القيادة والتحكم الخاص بك.

قم بتغيير كلمة مرور حساب المسؤول وأضف مفتاح API الخاص بـ ipdata في ملف .env.

قم بتغيير التوكن في ملف .env

$ node 
> crypto.randomBytes(64).toString('hex');
dac771b25290f7a54ff628bdfc9a7e0de879d178a331b16cb65e7199b9d7ce2b7afb30f406415f3852704a0decba68a5c4859a81d29ee680e6427939fd8d99a2
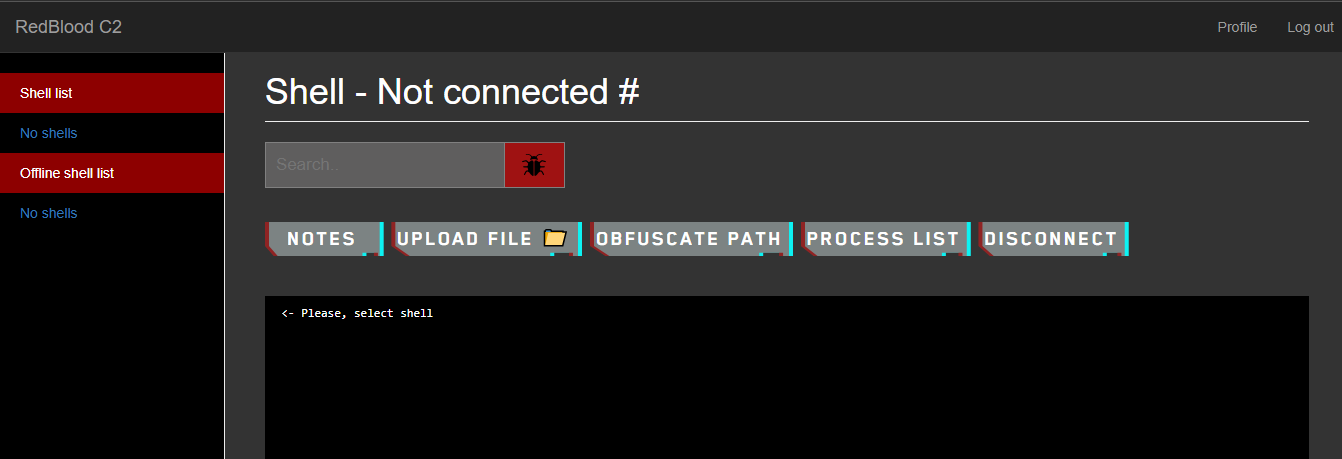
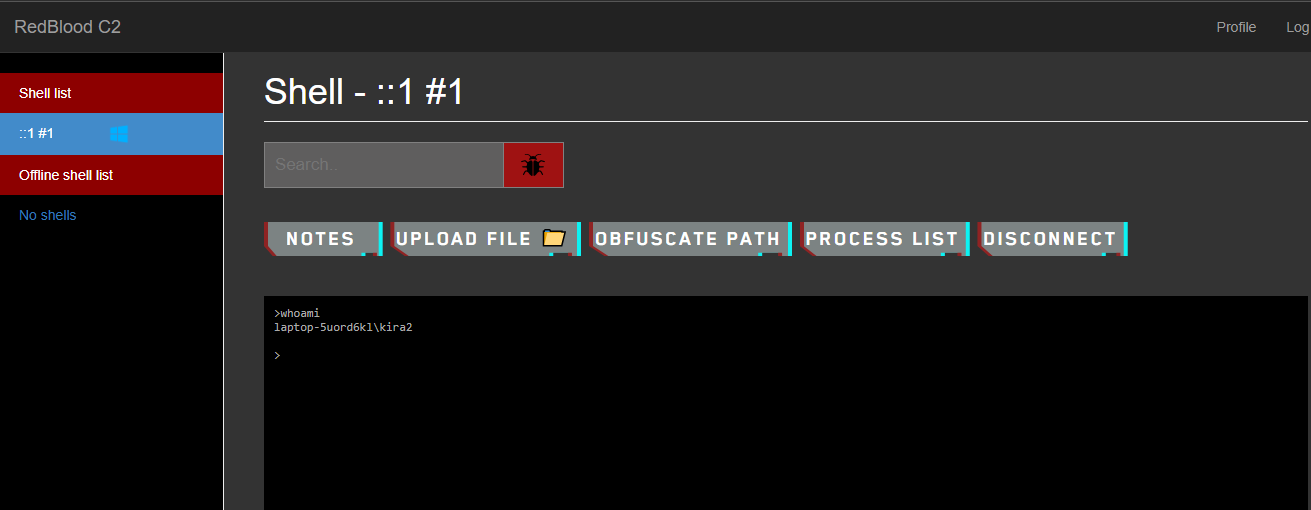
الوثائق


لقطات الشاشة


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






