

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-1337 — CVE-2020-1048 تجاوز: زرع ثنائي PoC | Kitploit
أدوات/GitHubGitHub/neofito/cve-2020-1337
تصعيد الامتيازاتآليات الاستمراريةتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالتطوير الحمولاتاستغلال الملفات الثنائية
GitHubneofito/cve-2020-1337

CVE-2020-1337

CVE-2020-1048 تجاوز: زرع ثنائي PoC

عرض المستودع
32650منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2020-1337 - الزرع الثنائي (تجاوز CVE-2020-1048)

تم الاعتراف ببيليغ هدار (@peleghd) وتومر بار من SafeBreach (@safebreach) من قبل مايكروسوفت بفضل CVE-2020-1048، وهي ثغرة في طابعة ويندوز تسمح برفع الامتيازات على ويندوز 7 والإصدارات الأحدث.

تم الكشف عن بعض التفاصيل من قبل أليكس يونسكو (@aionescu) ويارين شافير (@yarden_shafir) في منشور مدونته الرائعة PrintDemon: Print Spooler Privilege Escalation, Persistence & Stealth (CVE-2020-1048 & more). باستخدام هذه المعرفة، وجدت تجاوزًا للتصحيح باستخدام نقاط الاتصال في ويندوز والروابط الرمزية (تحية لجيمس فورشو @tiraniddo).

كان تقريري مكررًا لأن السبب الجذري تم الإبلاغ عنه سابقًا بواسطة شخص آخر وتم تعيين التقرير بـ CVE-2020-1337، إنه CVE رائع حقًا :-)

يسمح كود C# هذا بوضع DLL ضار في الدليل المحلي C:\windows\system32 ليتم تحميله بواسطة تطبيق أو خدمة معرضة لاختطاف DLL.

منشور المدونة: CVE-2020-1337: رأيي المتواضع; أيضًا باللغة الإسبانية.

كيفية التجميع

استخدم Visual Studio للحصول على ملف ثنائي مستقل. يتم تحقيق السحر باستخدام حزم Nuget التالية:

  • NtApiDotNet
  • IlMerge 3.0.40
  • MSBuild.ILMerge.Task

كيفية الاستخدام

ضع الملف الثنائي وملفك الضار في نفس المسار وقم بتنفيذ الخطوة الأولى:
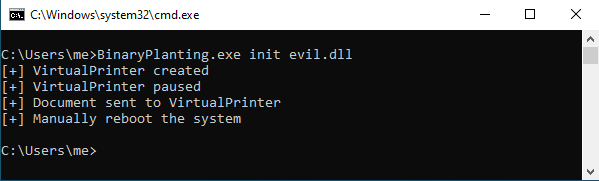
الخطوة الأولى

أعد تشغيل النظام يدويًا وقم بتنفيذ الخطوة الثانية لزرع DLL الخاص بك باسمه النهائي:
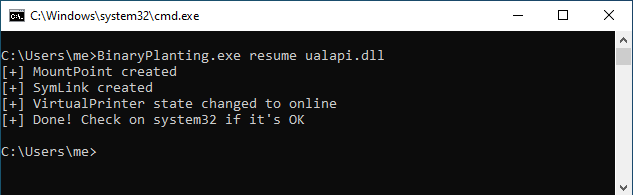
الخطوة الثانية

شكر وتقدير

  • أليكس يونسكو (@aionescu) ويارين شافير (@yarden_shafir)
  • بيليغ هدار (@peleghd) وتومر بار
  • جيمس فورشو (@tiraniddo)
  • BC Security (@BCSecurity1)
  • جميع الشركاء الذين ساعدوني في اختبار الإثبات: مارك (@h4ng3r)، إغناسي (@Ny4nyi)، إينياكي (@virtualminds_es) وهيكتور (@3v4Si0N).
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






