
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit

 shadowforge-cyber/cve-2026-65660-poc
استغلال حقن الكود عبر توجيه التسجيل الخبيث
 atlasvector/kestra-cve-2026-53576
إعادة إنتاج شاملة وكشف متعدد الطبقات لـ CVE-2026-53576، ثغرة تنفيذ الأوامر عن بُعد (RCE) دون مصادقة في Kestra — تم تجاوز إثبات المفهوم الأساسي لإظهار…
 weedhashpeddler/rc4decryption
يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.
 gianlucaborello/libprocesshider
مكتبة مشتركة LD_PRELOAD تخفي عملية Linux من أدوات مثل ps وlsof عن طريق اعتراض استدعاءات readdir ونظام ملفات proc.
 0x574r/darkcloak
أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
 racoten/reflectivepluginloader
مُخطِّط PE بسيط يقوم بتحميل ملفات DLL مباشرة من الذاكرة ويستدعي واجهة إضافات نظيفة، دون الحاجة إلى LoadLibrary.
 prox0959/omnitriage
محرك فرز للطب الشرعي الرقمي والاستجابة للحوادث (DFIR) على ويندوز، يعمل في أقل من ثانية وبدون أي اعتماديات، مخصص لوحدات USB للاستجابة.
 asmitdesai/ubuntils
واجهة سطر أوامر/واجهة مستخدم نصية بلغة Python لفرز الأدلة الجنائية لأنظمة Ubuntu — تكتشف آليات الاستمرارية وتعالجها مع جمع الأدلة، وربط الجدول…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
تحليل الهندسة العكسية لـ PureRAT RAT الذي يستغل msbuild.exe، واستخراج بنية C2 التحتية، وواجهات برمجة التطبيقات للتخفي في .NET، والتلاعب بنظام…
 deancyl/s9180-rootmygalaxy
RootMyGalaxy لـ Galaxy S23 Ultra SM-S9180 (FZG1) - روت مؤقت عبر CVE-2026-43499، تحميل متأخر لـ KernelSU، بدون تفليش أقسام، بدون Knox
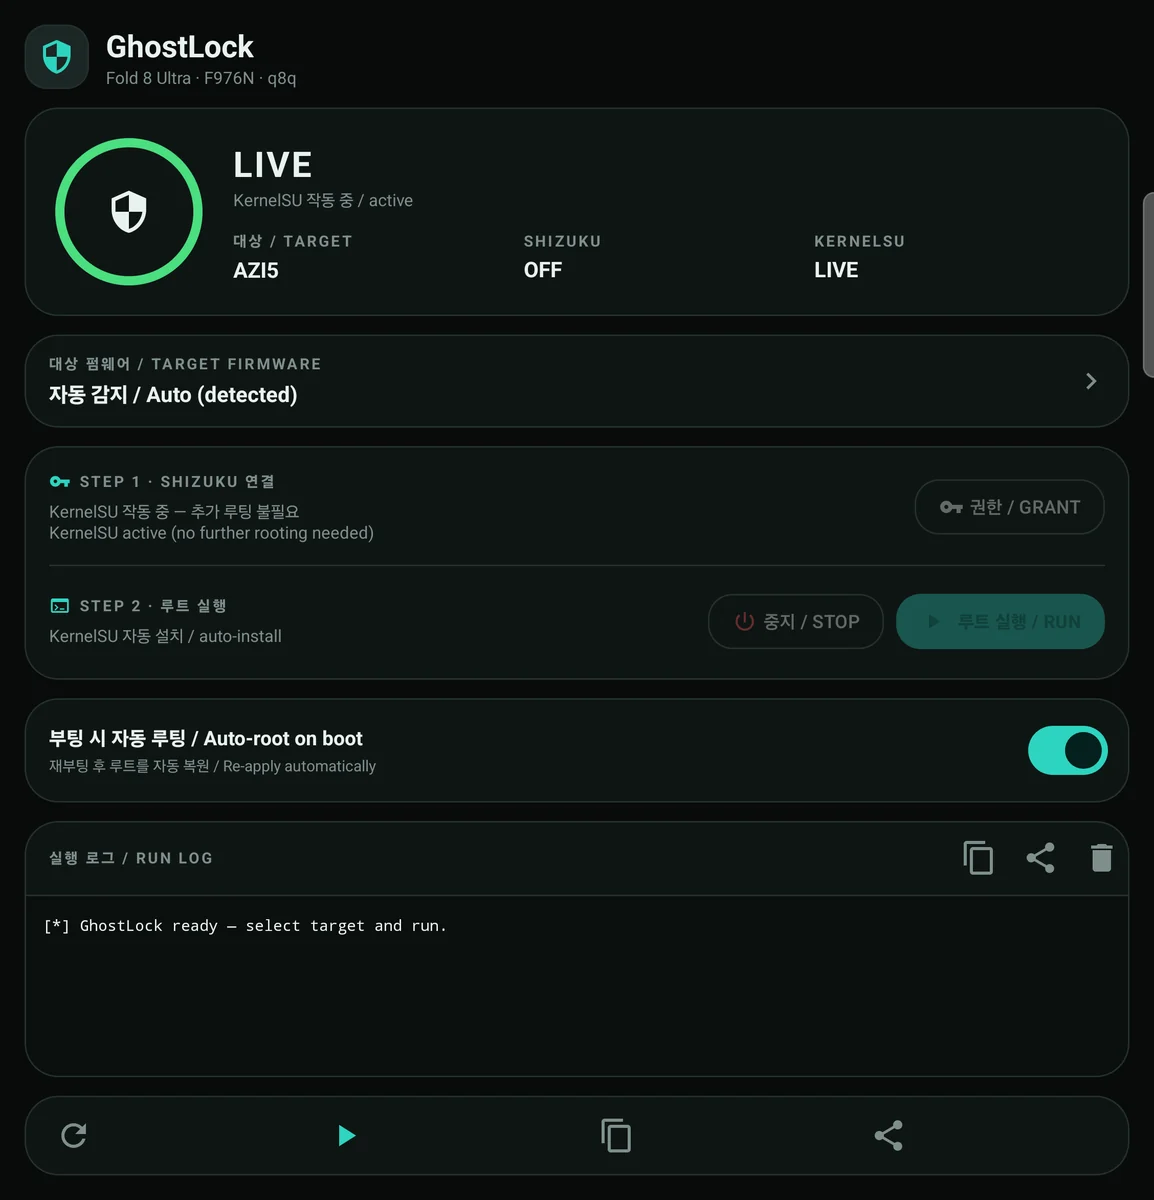 coey0814/fold8-ultra-root-f976n
مثبّت KernelSU بلمسة واحدة لجهاز Galaxy Z Fold 8 Ultra (SM-F976N / q8q) باستخدام استغلال late-load للثغرة CVE-2026-43499 عبر Shizuku. يدعم…
 gmh5225/evilkaspersky
تجربة برنامج تشغيل نواة Windows مبنية على KasperskyHook تستخدم استدعاءات النظام المباشرة لنسخ الذاكرة بين العمليات، مع دعم إلغاء تحميل برنامج التشغيل…
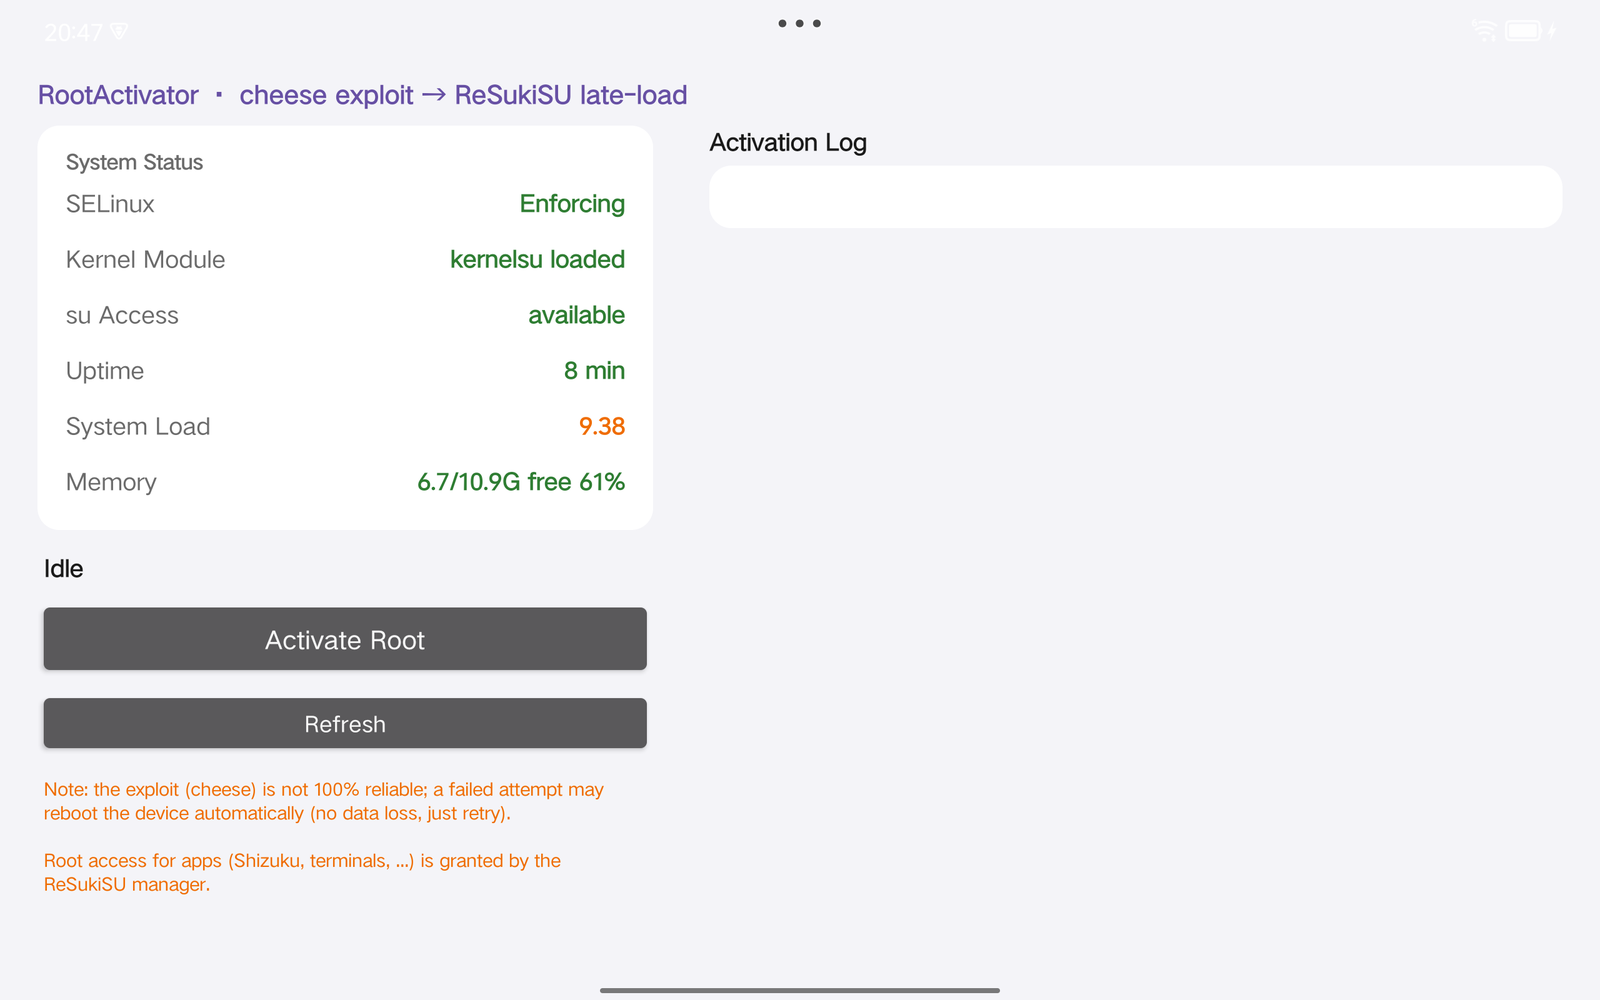 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
تصعيد صلاحيات النواة في الذاكرة لجهاز Lenovo Legion Y700 2023 (TB320FC) باستغلال CVE-2025-21479، وهو خلل في SMMU لمعالج Qualcomm Adreno GPU، مع إدارة…
 idov31/silverseal
إطار عمل لمرحلة ما بعد الاستغلال على Linux مع UEFI bootkit يقوم بتحميل rootkit لوحدة kernel مكتوب بلغة Rust بشكل مستمر وخفي على أنظمة Linux الحديثة.
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) تطبيق لسلسلة Galaxy S26
 gmh5225/dse-patcher
أداة Windows تعطّل فرض توقيع برامج التشغيل (Driver Signature Enforcement) عبر تعديل متغيرات النواة، مما يسمح بتحميل برامج تشغيل غير موقّعة لأغراض…
 saaedimam/sony-bravia-root-toolkit
استغلال CVE-2019-2215 و DirtyCOW الآلي + إزالة الحشو بعد الحصول على صلاحيات الجذر + وحدات Magisk لجهاز Sony BRAVIA KDL-43W800C
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…








