
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit

 rapid7/metasploit-framework
إطار عمل استغلال مفتوح المصدر مع نظام معياري للحمولات والمشفرات والمساعدات لاختبار الاختراق، والتحقق من الثغرات الأمنية، والبحث الأمني عبر الشبكات…
 fortra/impacket
مكتبة بايثون للتعامل مع بروتوكولات الشبكة منخفضة المستوى، تتضمن تطبيقات لـ SMB وMSRPC وKerberos وWMI مع أدوات لهجمات المصادقة، وهجمات pass-the-hash،…
 lolbas-project/lolbas
الاستفادة من الثنائيات والنصوص البرمجية الأصلية للنظام - (LOLBins and LOLScripts)
 peass-ng/peass-ng
PEASS - مجموعة رائعة من نصوص تصعيد الصلاحيات (مع الألوان)
 gentilkiwi/mimikatz
أداة صغيرة للعب مع أمان Windows
 bishopfox/sliver
إطار محاكاة الخصوم
 bmax121/apatch
تصحيح نواة أندرويد ونظام أندرويد
 samyk/poisontap
يستغل أجهزة الكمبيوتر المقفلة/المحمية بكلمة مرور عبر USB، ويثبّت بابًا خلفيًا دائمًا يعتمد على WebSocket، ويكشف الراوتر الداخلي، ويسحب ملفات تعريف…
 mantvydasb/redteaming-tactics-and-techniques
ملاحظات شاملة للفريق الأحمر تغطي تقنيات الأمن الهجومي بما في ذلك حقن الكود، التهرب من الدفاعات، الحركة الجانبية، والاستمرارية، مع تجارب عملية في…
 pennyw0rth/netexec
إطار عمل ما بعد الاستغلال لاختبار المصادقة الشبكية الآلي، وجمع بيانات الاعتماد، والحركة الجانبية عبر بيئات Windows/AD مع دعم بروتوكولات معيارية.
bc-security/empireEmpire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
 alessandroz/lazagne
أداة متعددة المنصات لاستعادة بيانات الاعتماد، تقوم باستخراج كلمات المرور المخزنة من المتصفحات، عملاء البريد الإلكتروني، قواعد البيانات، آليات النظام،…
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
نصائح وحيل متنوعة
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر
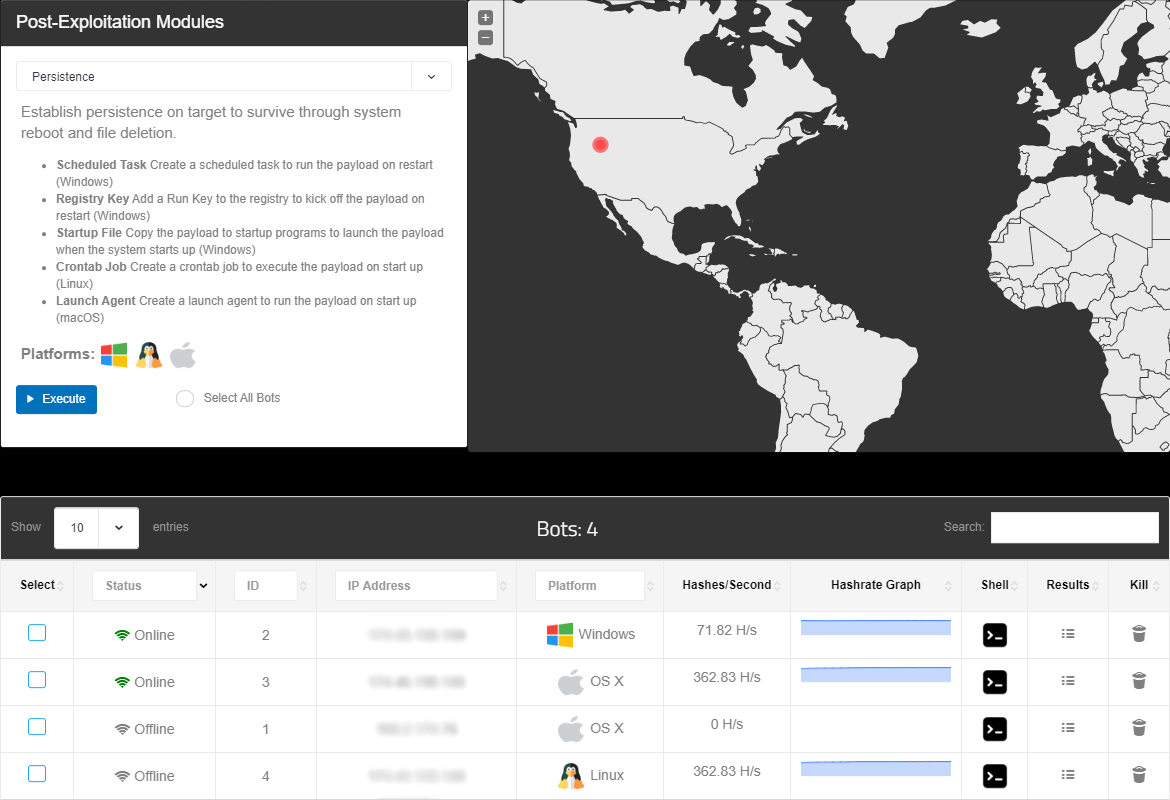 malwaredllc/byob
إطار عمل مفتوح المصدر لما بعد الاستغلال للطلاب والباحثين والمطورين.
 gtworek/psbits
أشياء بسيطة (نسبيًا) تسمح لك بالتعمق أكثر من المعتاد.
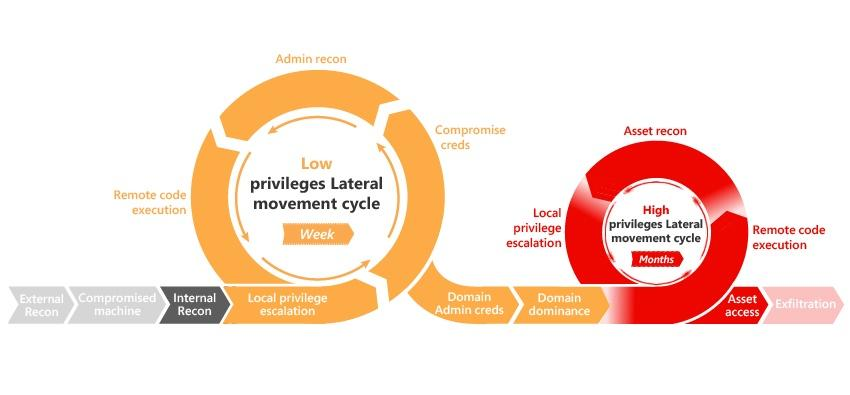 infosecn1nja/ad-attack-defense
هاجم ودافع عن Active Directory باستخدام أساليب الخصوم الحديثة في أنشطة ما بعد الاستغلال.
 ghostpack/seatbelt
Seatbelt هو مشروع بلغة C# يقوم بعدد من "فحوصات السلامة" الاستقصائية للمضيف والموجهة أمنيًا، ذات الصلة بمنظوري الأمن الهجومي والدفاعي.


