
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit
 corelight/zeek-cve-enrichment
سكربت Zeek وأداة Python لإثراء سجلات مراقبة أمن الشبكة بمعرّفات CVE لتحسين استخبارات التهديدات والربط بين الثغرات الأمنية.
 log2timeline/plaso
محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.
 chaitanyakrishna/iocscraper
IOCPARSER.COM هي خدمة سريعة وموثوقة تمكنك من استخراج IOCs والاستخبارات من مصادر بيانات مختلفة.
 demining/log4j-vulnerability
تحليل تعليمي لثغرة Log4Shell (CVE-2021-44228)، مع تفاصيل استغلالها في حملة تعدين العملات المشفرة مع مؤشرات الاختراق (IoCs)، وربط MITRE ATT&CK،…
 misp/misp-objects
Curated JSON object templates that define MISP attributes and relationship types for structured threat intelligence sharing and interoperable IOC…
 cve-search/cve-search
قاعدة بيانات محلية للثغرات (CVE/CPE) مع بحث، ترتيب، واجهة ويب، وAPI لتحليل وإدارة الثغرات دون اتصال.
 malienist/lupo
إضافة WinDbg للتحليل الديناميكي الآلي للبرامج الضارة واستخراج مؤشرات الاختراق (IOC). تعمل داخل المصحح لجمع المؤشرات المحددة مسبقًا وتكتبها على القرص…
 circl/ail-framework
إطار عمل AIL - إطار تحليل تسرب المعلومات. تم نقل المشروع إلى https://github.com/ail-project
 sjkim1127/reversecore_mcp
خادم MCP يركز على الأمن، يمكّن وكلاء الذكاء الاصطناعي من إجراء الهندسة العكسية الآلية، وتحليل البرامج الضارة، والأدلة الرقمية، وأبحاث الثغرات،…
 dahnutz/zimbra-cve-2026-73570-ir
أداة استجابة للحوادث تعتمد على الكشف أولاً لمسؤولي Zimbra أثناء التحقيق في CVE-2026-73570. تبحث في السجلات عن مؤشرات الاستغلال، وتفحص مواقع…
 facebook/threatexchange
أدوات الثقة والسلامة للعمل معًا لمكافحة الأضرار الرقمية.
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 vahpem/rust-deobf
استعد ما يخفيه التشويش في ثنائيات Rust (السلاسل، والحزم، ودوال المكتبات، وتدفق التحكم المسطّح) عبر التحليل الساكن + محاكاة Unicorn، دون تشغيلها. لفرز…
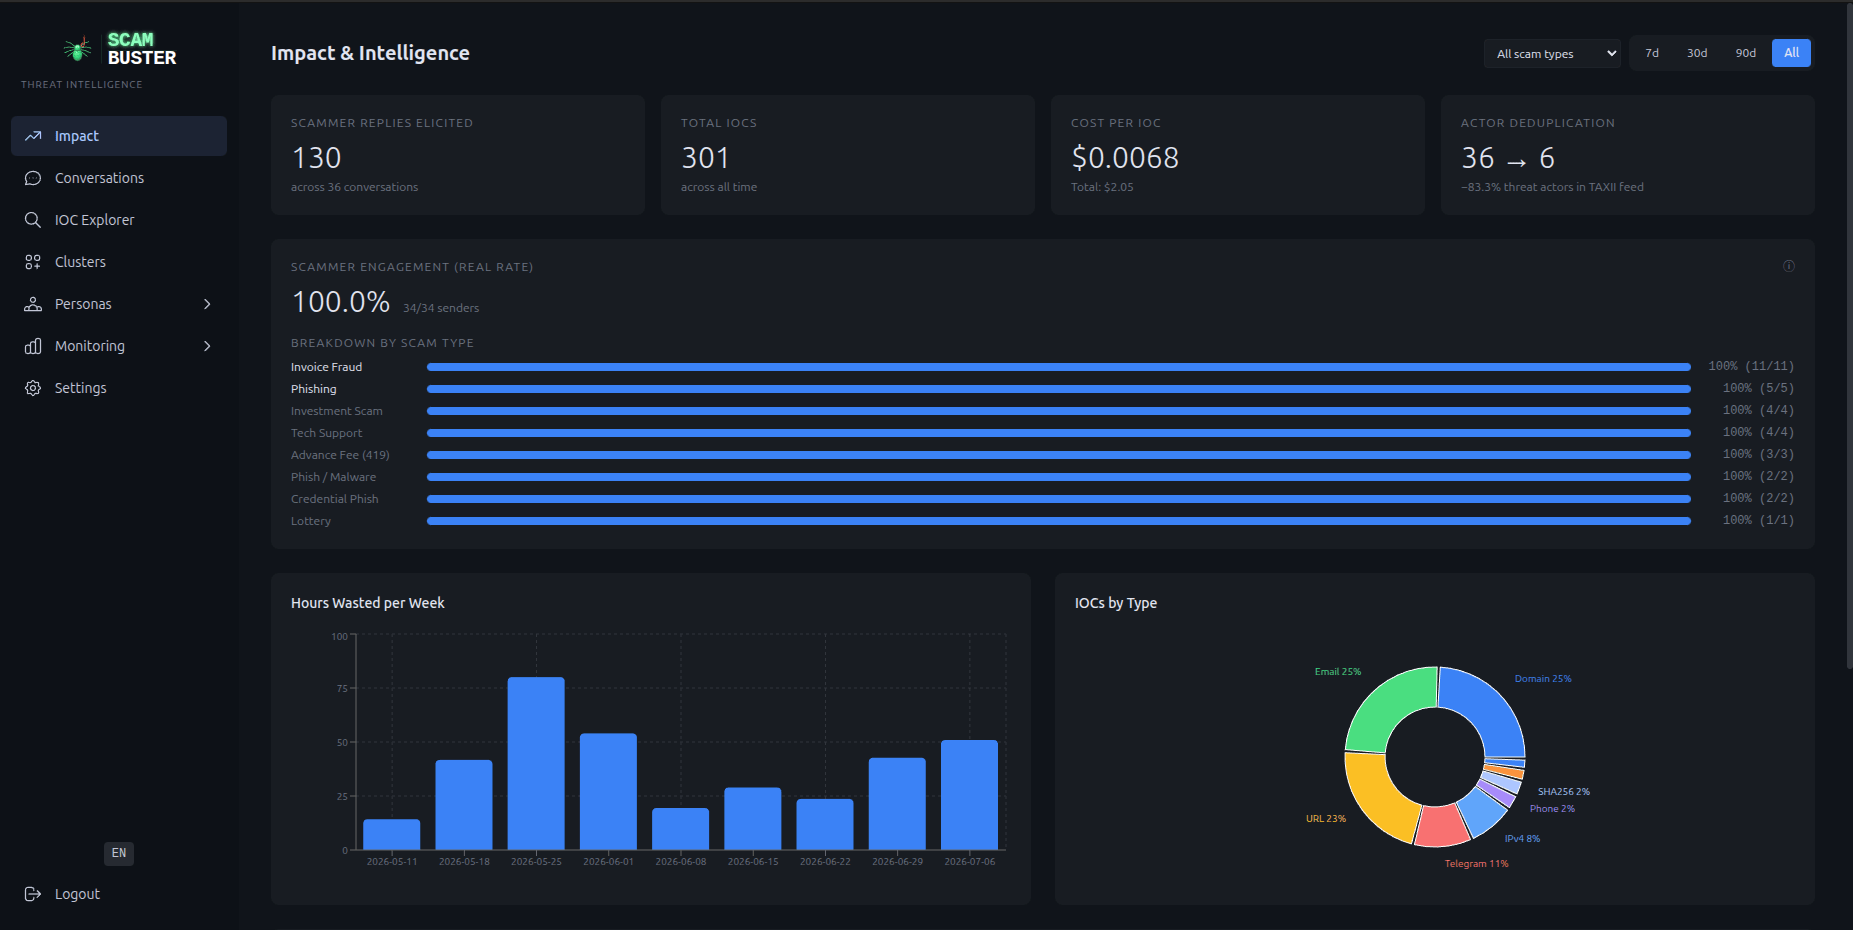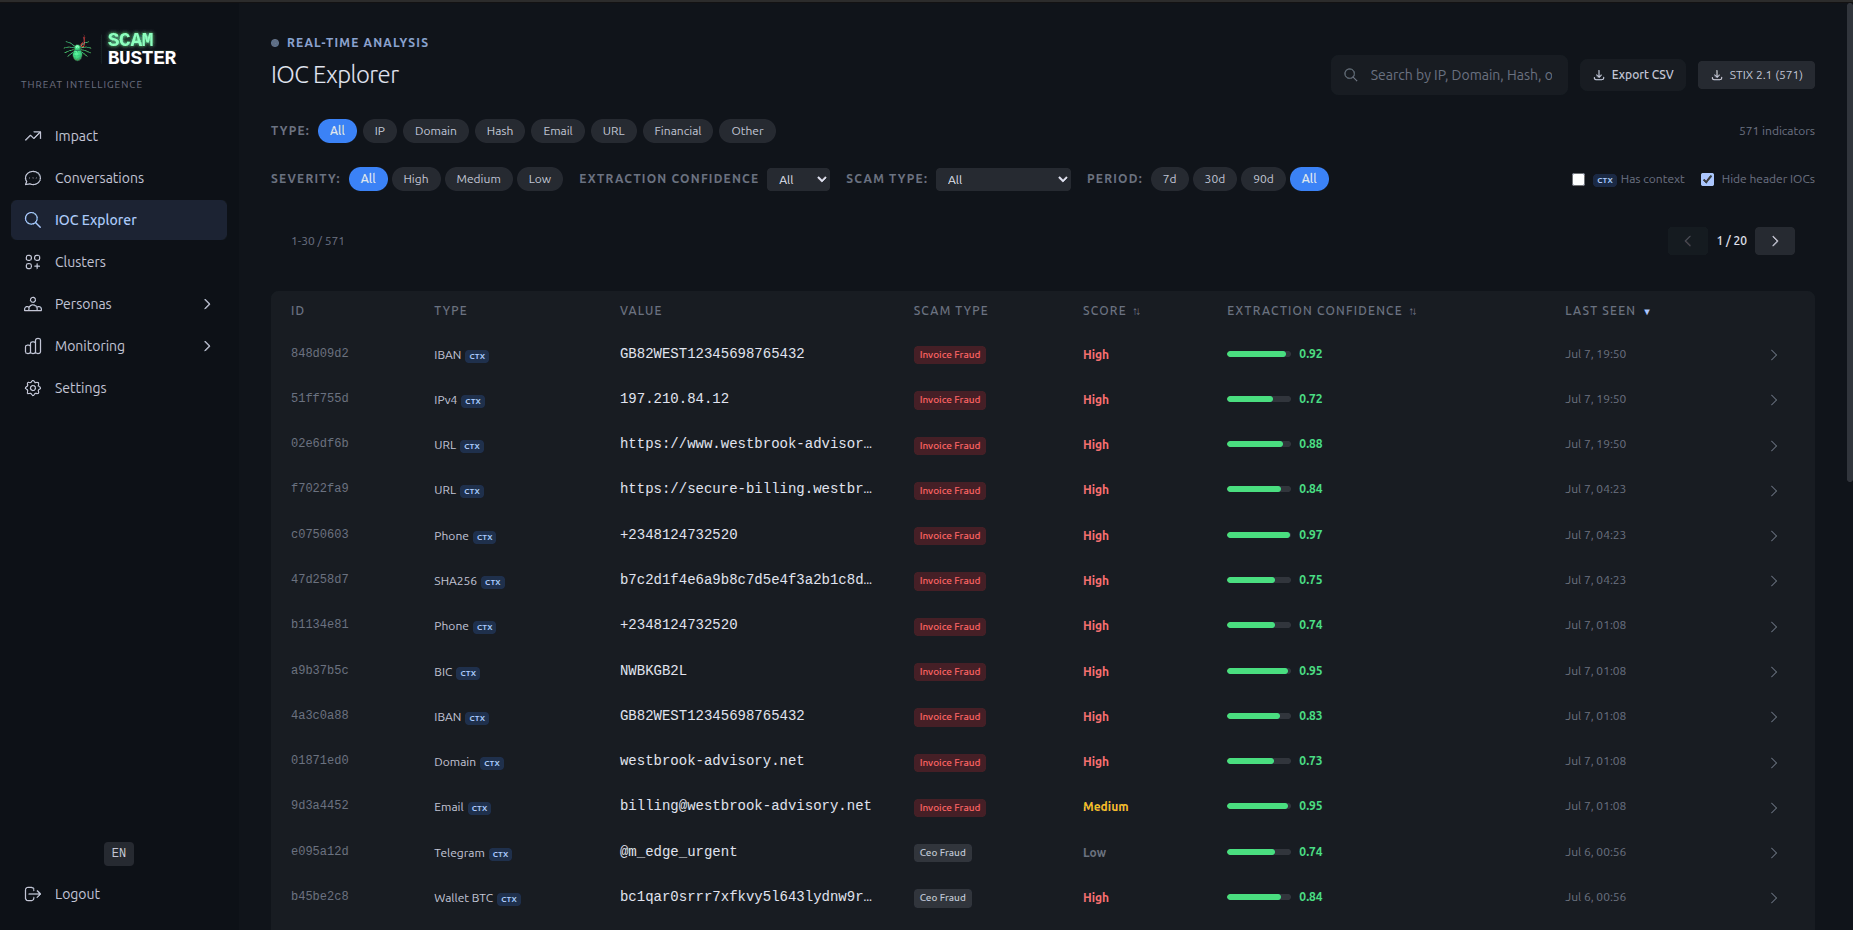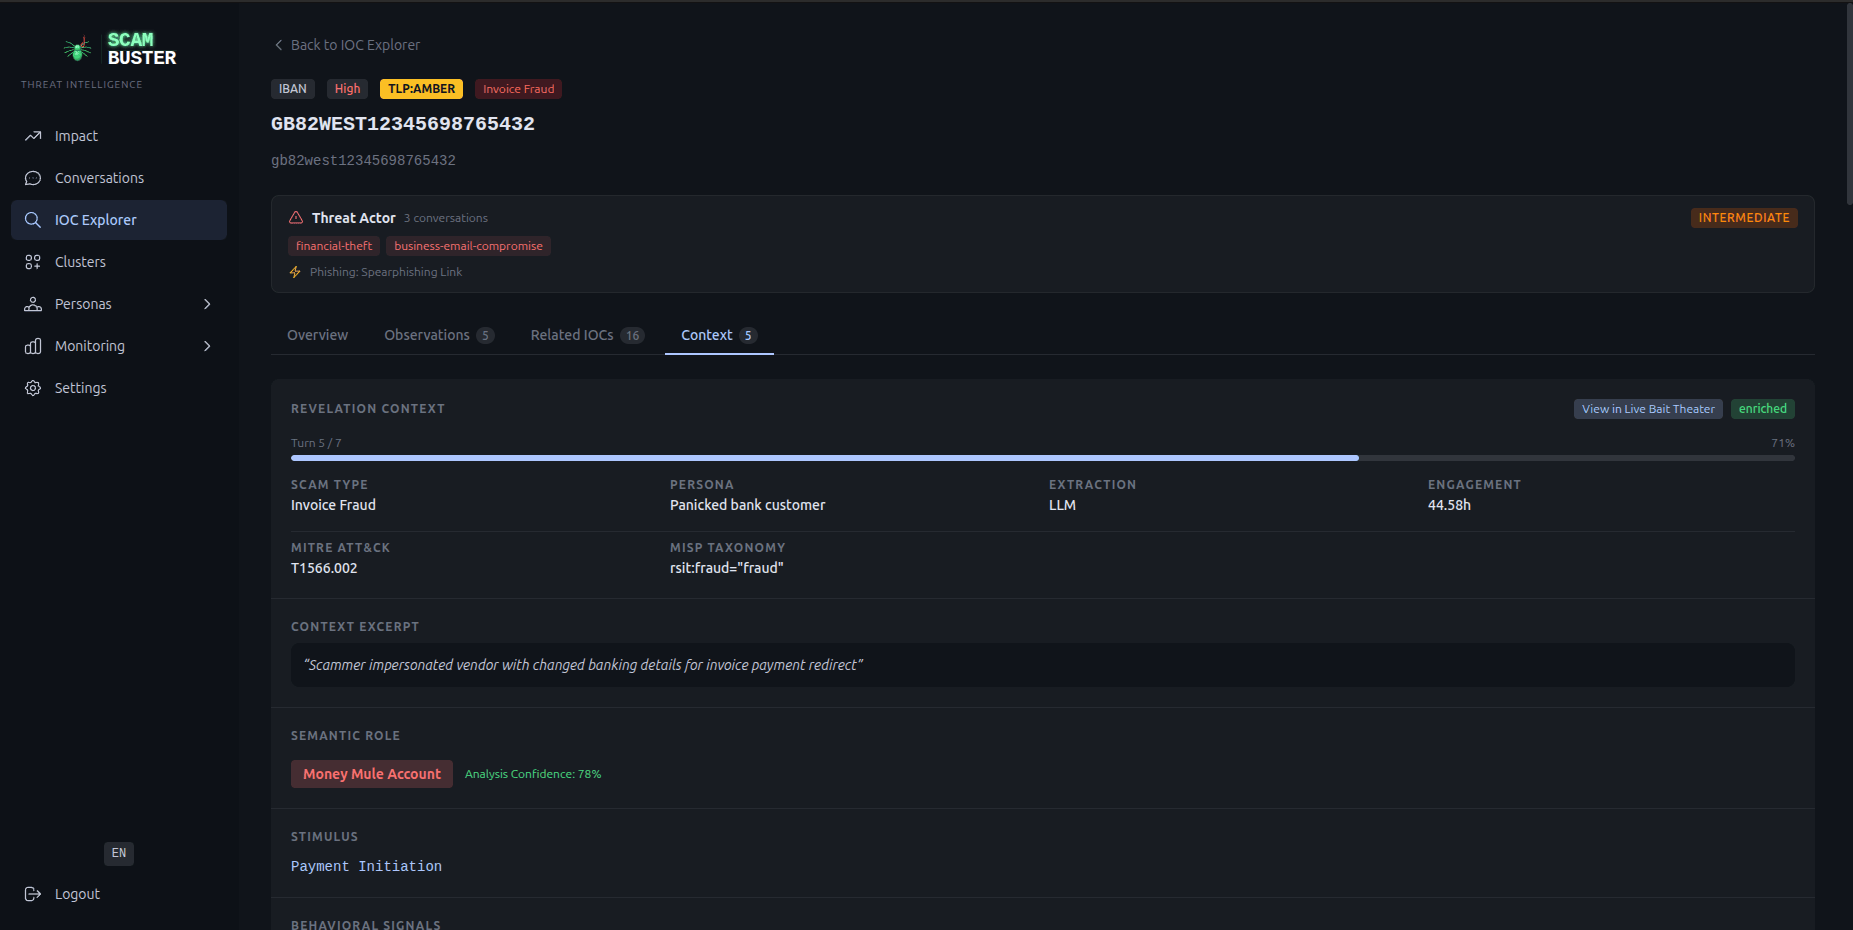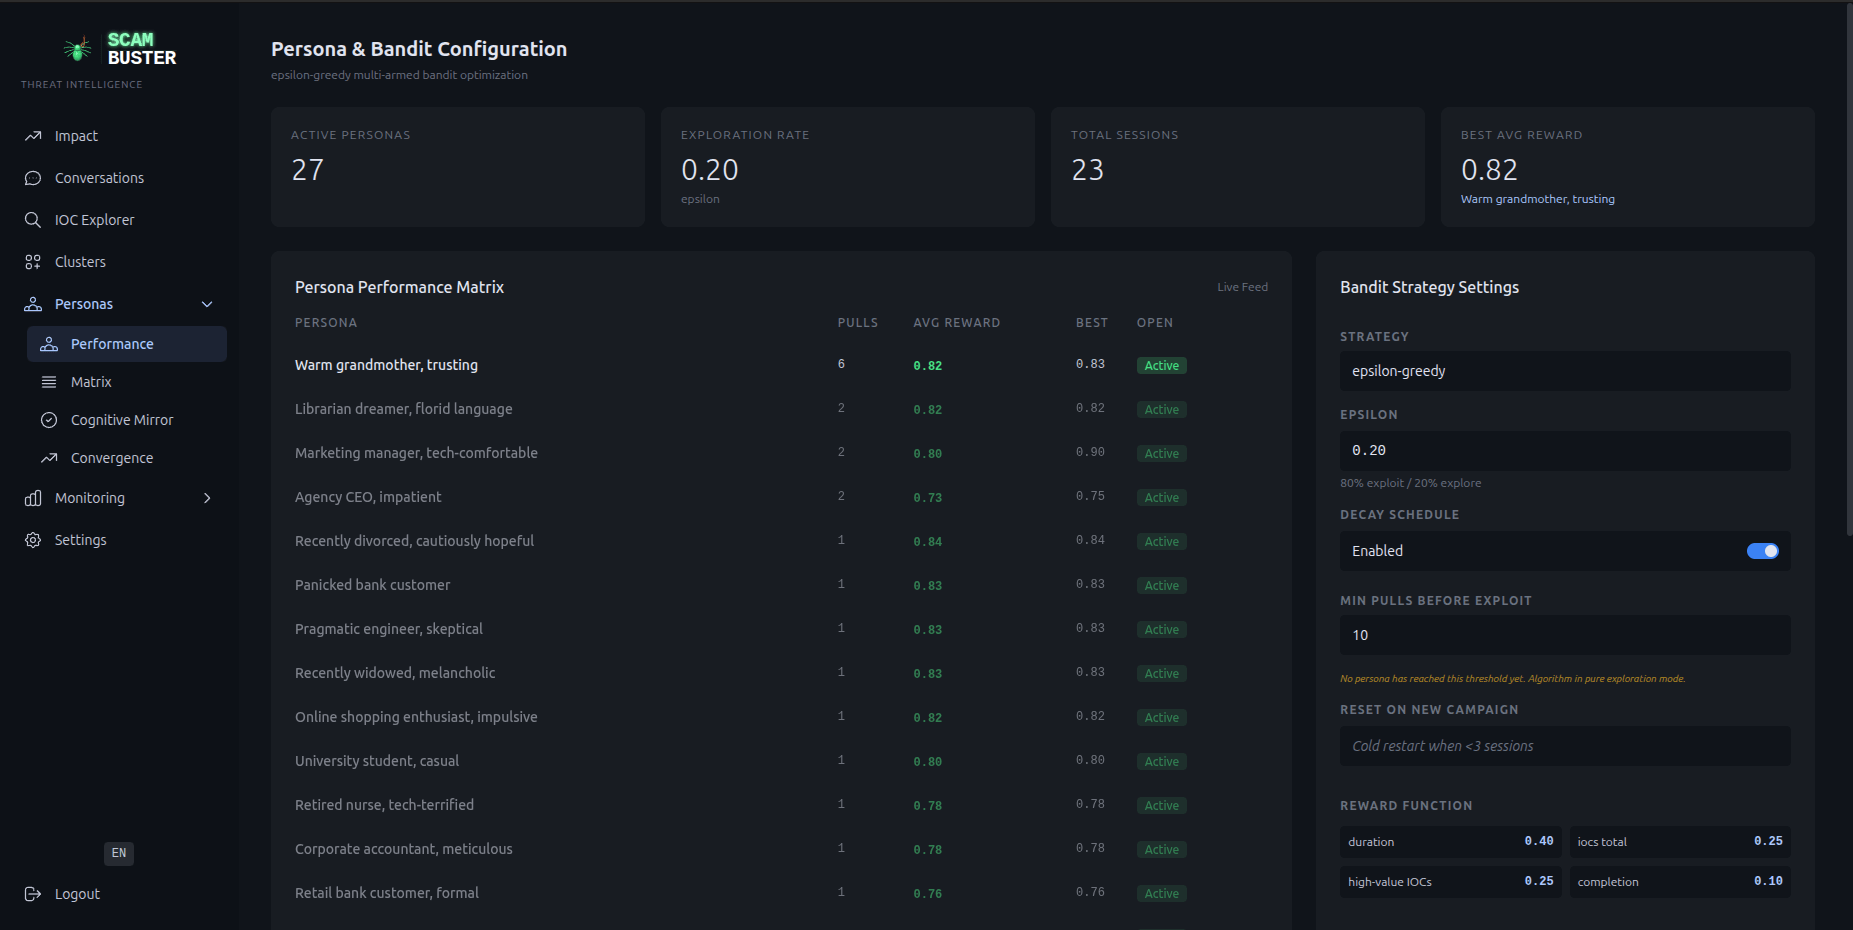 laugiov/scambuster
مختبر أبحاث للاشتباك الدفاعي واستخبارات التهديدات. يحوّل رسائل الاحتيال الواردة إلى مؤشرات اختراق (IOCs) قابلة للتنفيذ عبر اشتباك ذكاء اصطناعي…
 eddyflores100-lang/taikotalent-phishing-iocs
مؤشرات الاختراق وسلسلة الهجوم والكشف عن حملة taikotalent.xyz المزيفة التي تنتحل صفة مسؤولي التوظيف في Taiko، والتي تُوزّع حصانًا طرواديًا بلغة Bash…
 soldier0x0/briefr
منصة مفتوحة لاستخبارات الثغرات الأمنية، مع استخبارات مجمّعة في لوحة تحكم واحدة، وربط البيانات والبحث عن مؤشرات الاختراق (IOC)، مستضافة ذاتياً…
 aquasecurity/vuln-list-update
مجمع آلي لبيانات الثغرات الأمنية يجمع النشرات الأمنية من NVD وOSV وAlpine وRed Hat وأكثر من 20 مصدرًا آخر في تنسيق موحد قابل للتحليل لأغراض فحص…
 thomaspoppelgaard/netscaler-ctx697096-checker
مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…






