 #1
 mvt-project/mvt
أداة جمع وتحليل جنائي (Forensic) لأجهزة Android وiOS لتحديد الاختراق المحتمل بواسطة برامج التجسس المعروفة باستخدام مؤشرات الاختراق العامة والخاصة.
 opencti-platform/opencti
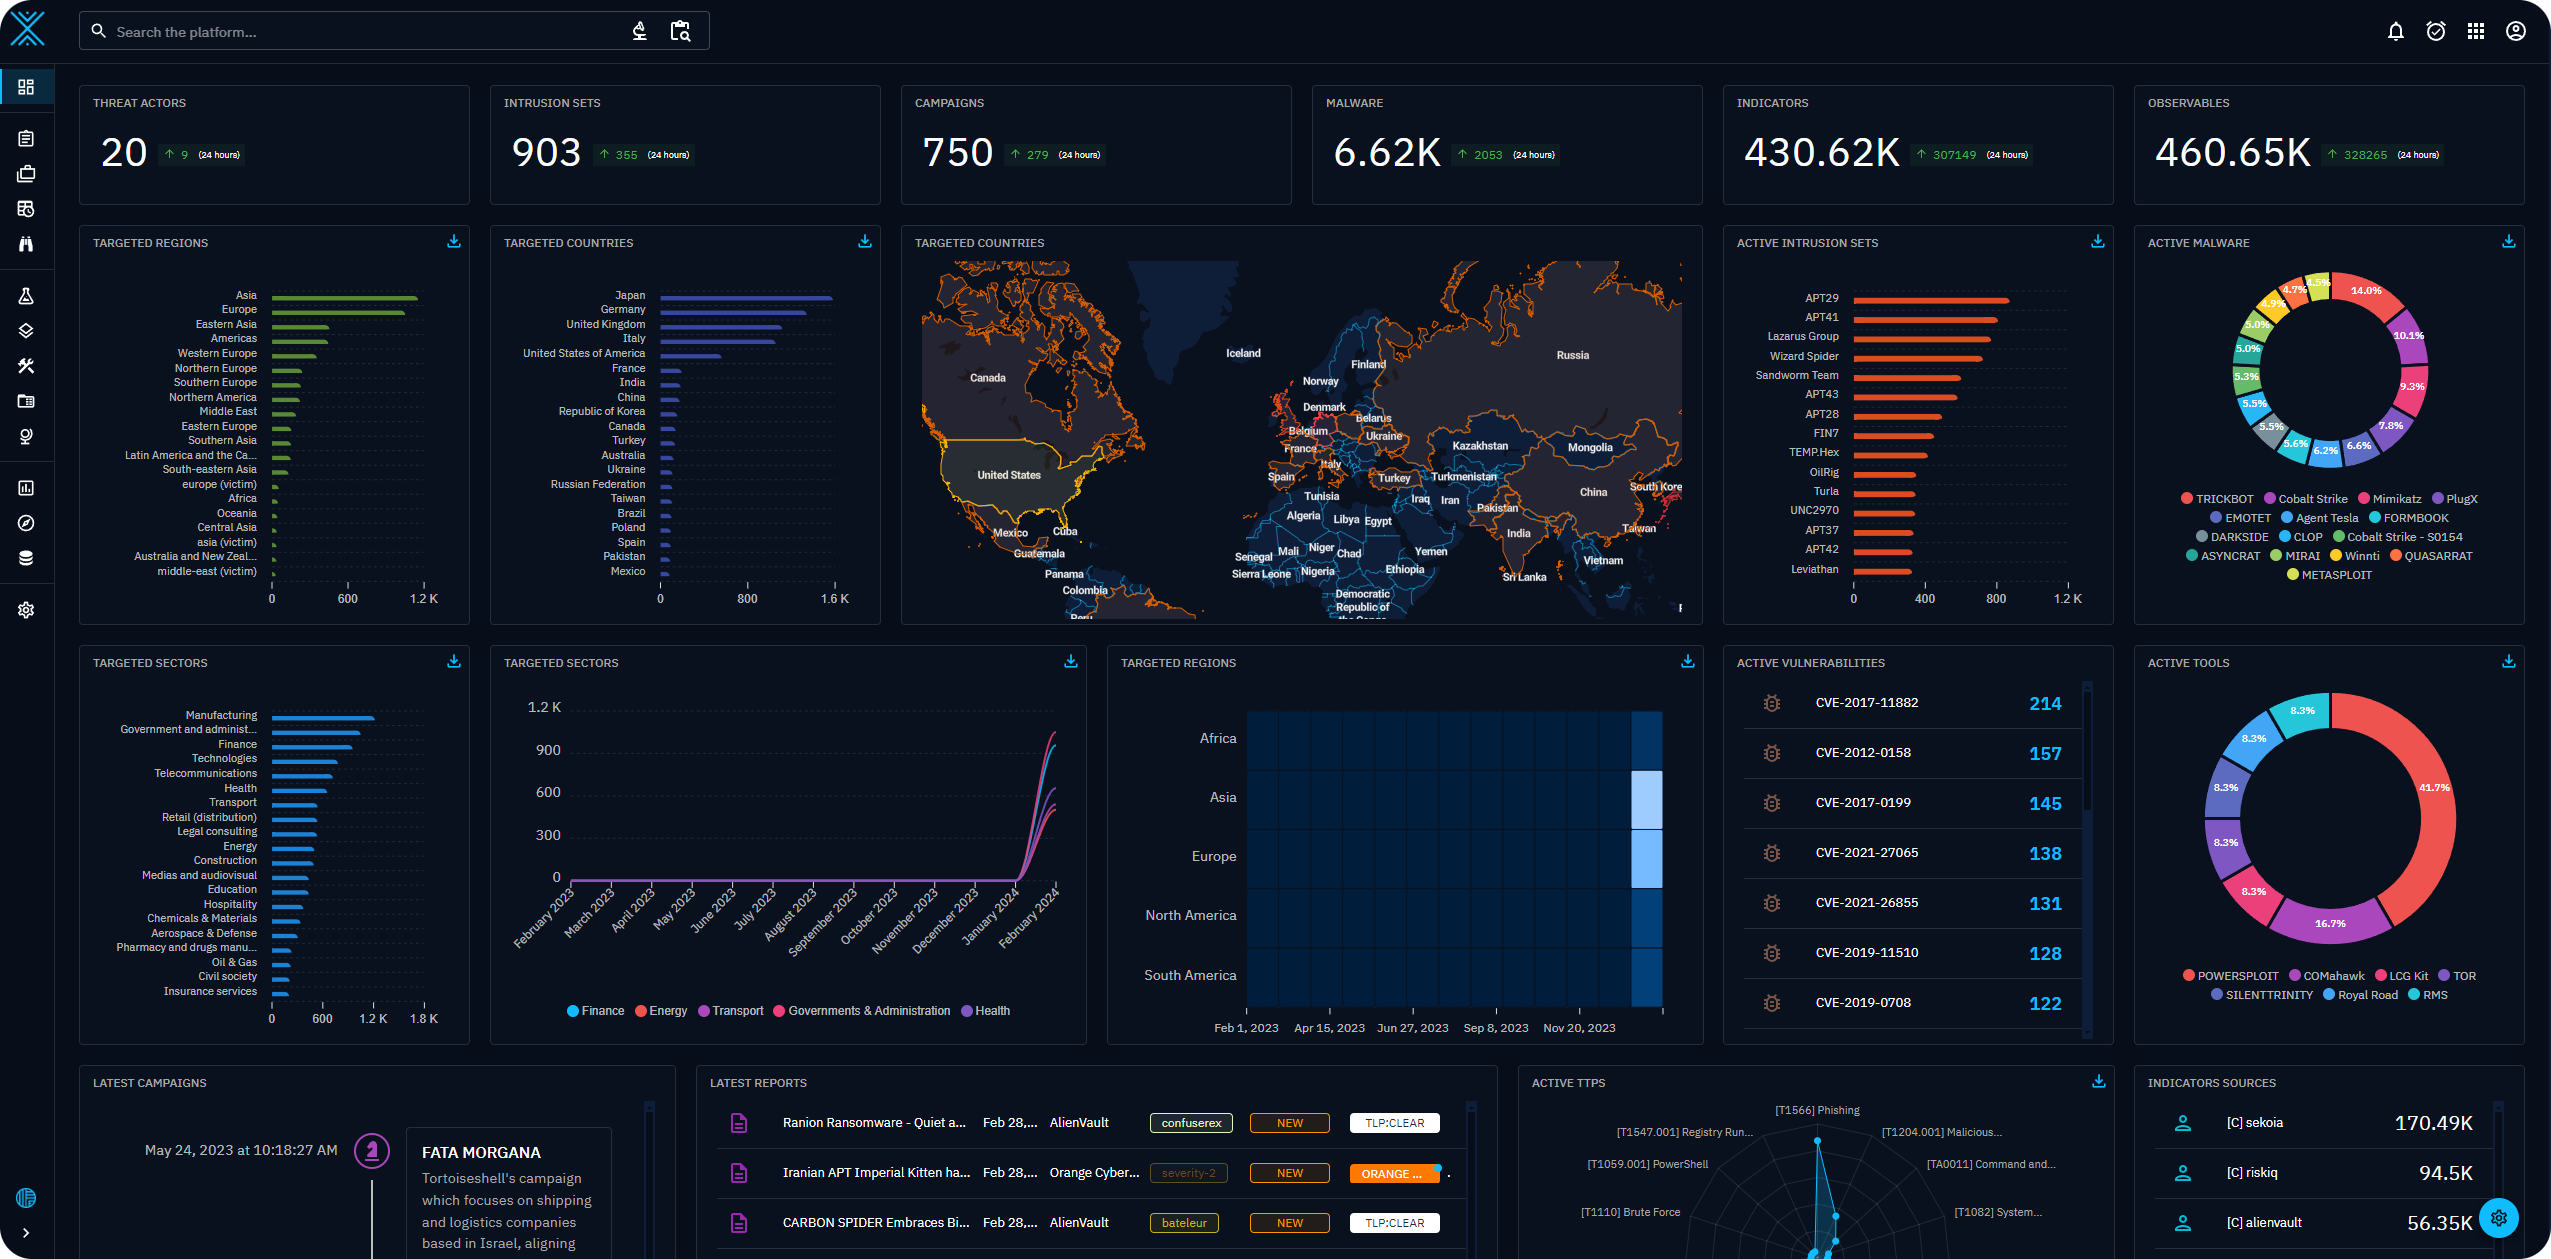
منصة مفتوحة لاستخبارات التهديدات السيبرانية
misp/mispMISP (البرنامج الأساسي) - منصة مفتوحة المصدر لاستخبارات التهديدات والمشاركة
 stamparm/maltrail
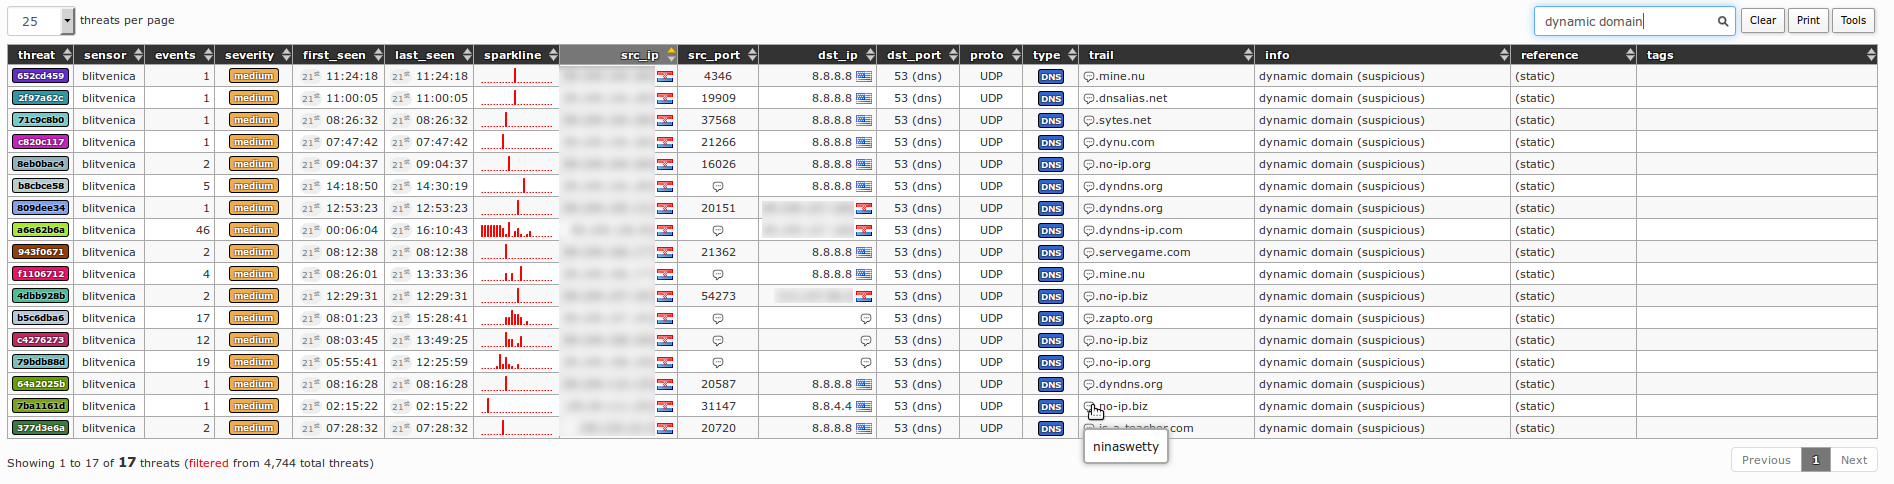
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 github/advisory-database
قاعدة بيانات ثغرات أمنية تشمل ثغرات CVE والتنبيهات الأمنية الأمنية الصادرة عن GitHub من عالم البرمجيات مفتوحة المصدر.
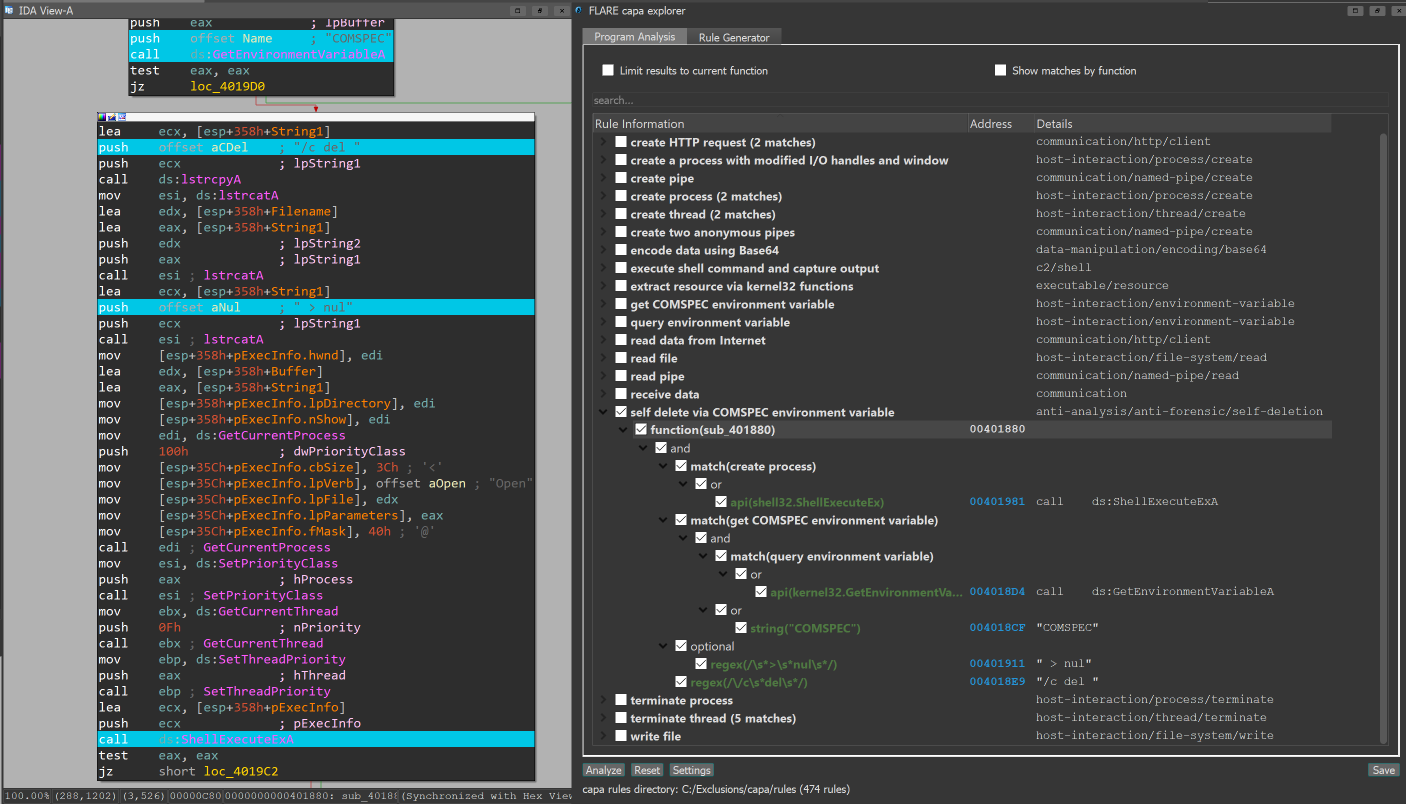 mandiant/capa
أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.
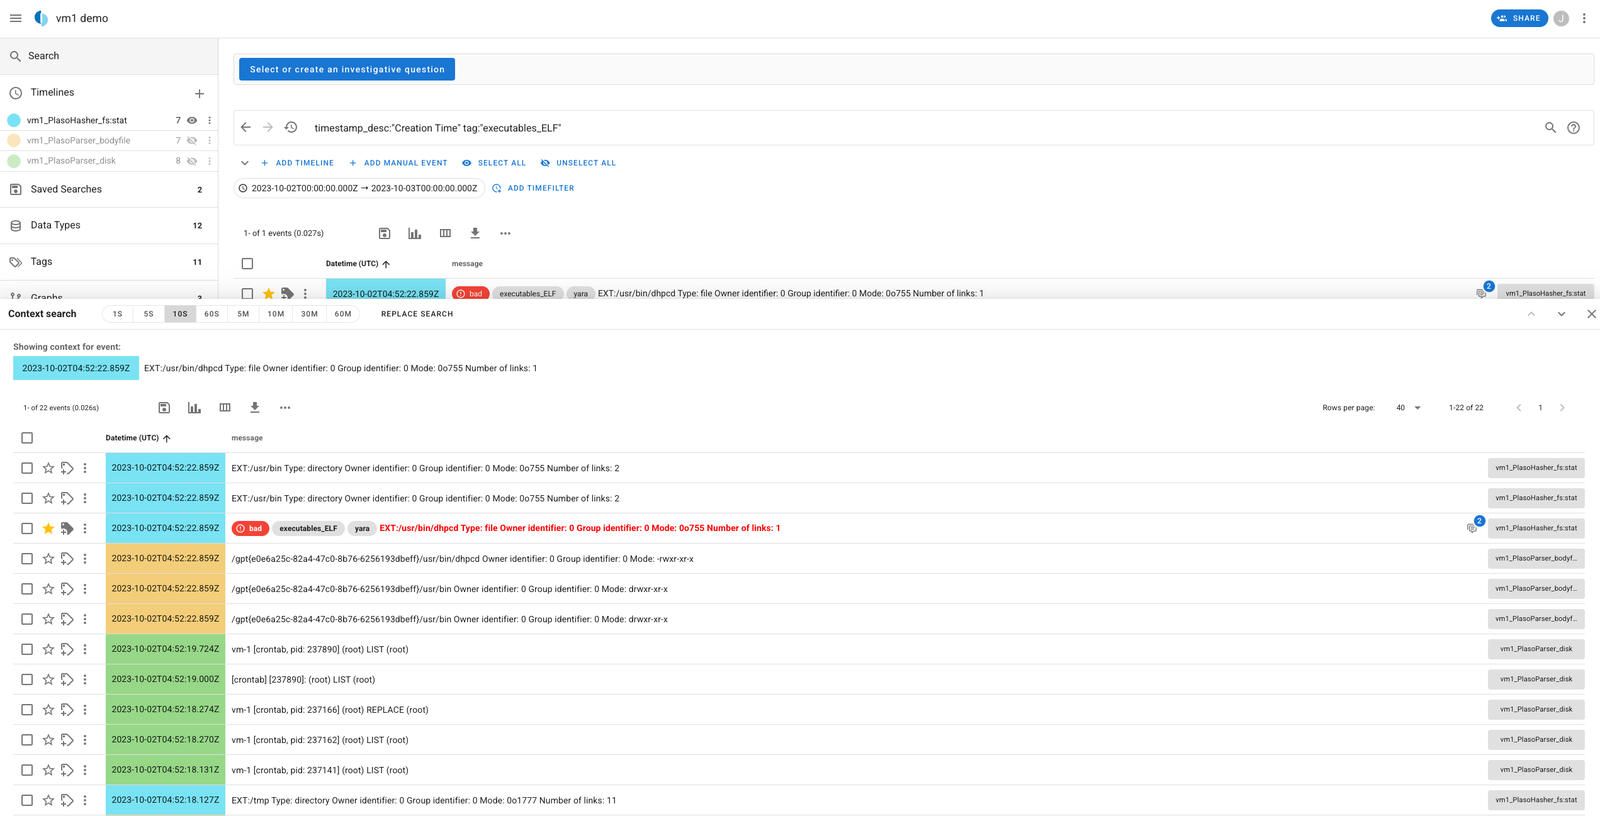 google/timesketch
منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.
 pedramamini/awesome-yara
قائمة منتقاة من قواعد YARA الرائعة والأدوات والأشخاص.
 sepinf-inc/iped
أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
 neo23x0/signature-base
قاعدة بيانات توقيعات YARA ومؤشرات الاختراق (IOC) للماسحات الضوئية والأدوات الخاصة بي
 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…
 interplains/zero-breach-toolkit
Free, open-source check for traces of mercenary spyware (Pegasus, Predator, Graphite, Candiru and more) on computers, Android phones and iPhone…
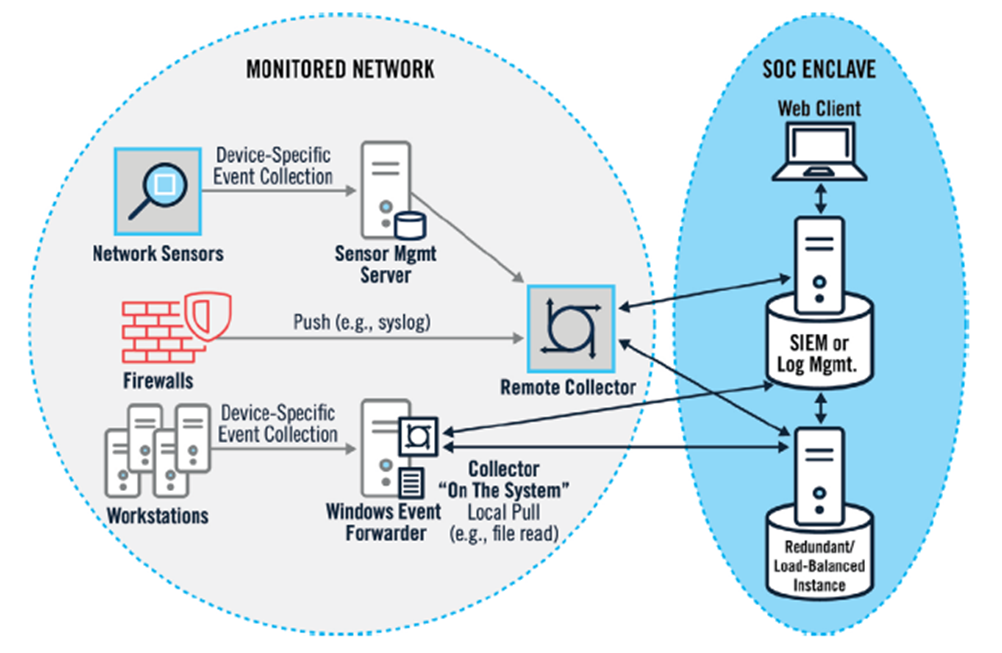 cyb3rxp/awesome-soc
قاعدة معرفية منسّقة لبناء وتشغيل وتطوير مركز عمليات أمني (SOC) (بما في ذلك CSIRT).
 opencve/opencve
تجميع وتصفية وتتبع CVEs من مصادر متعددة مع التعاون الجماعي ولوحات البيانات المخصصة والتنبيهات والتحليل المدعوم بالذكاء الاصطناعي لذكاء الثغرات…
 log2timeline/plaso
محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.
 alexandreborges/malwoverview
Malwoverview هي أداة استجابة أولية لصيد التهديدات عبر VirusTotal وHybrid Analysis وURLHaus وPolyswarm وMalshare وAlien Vault وMalpedia وMalware…