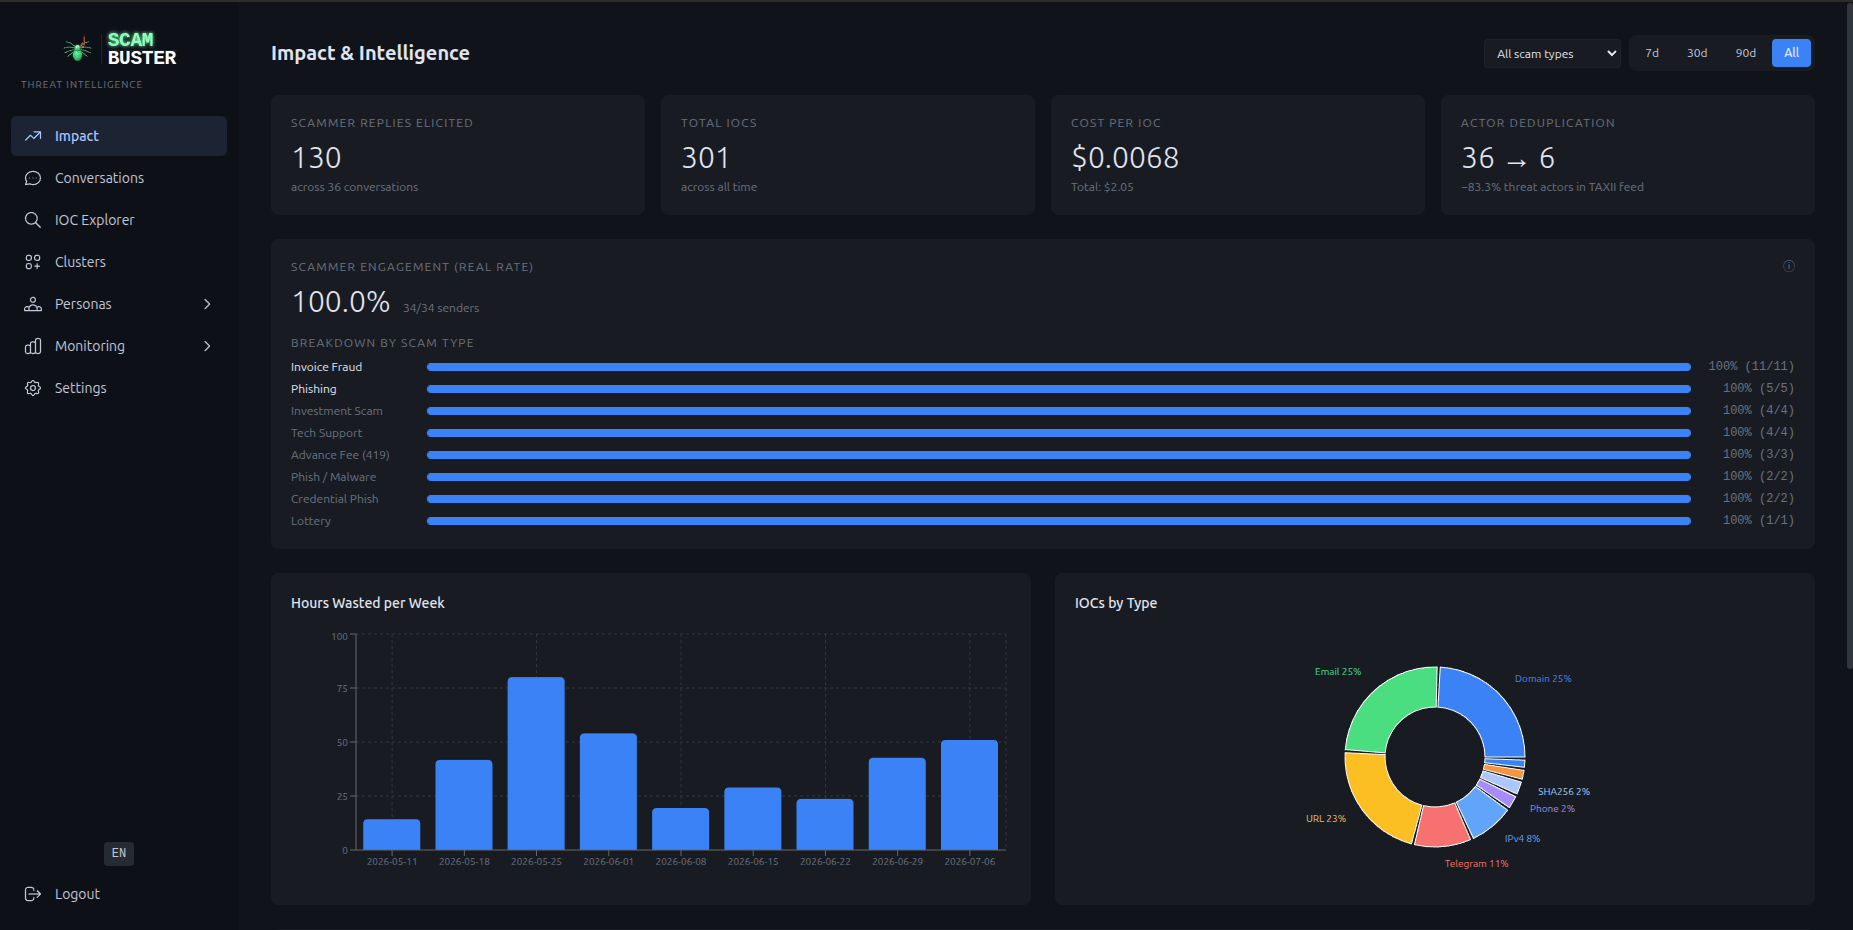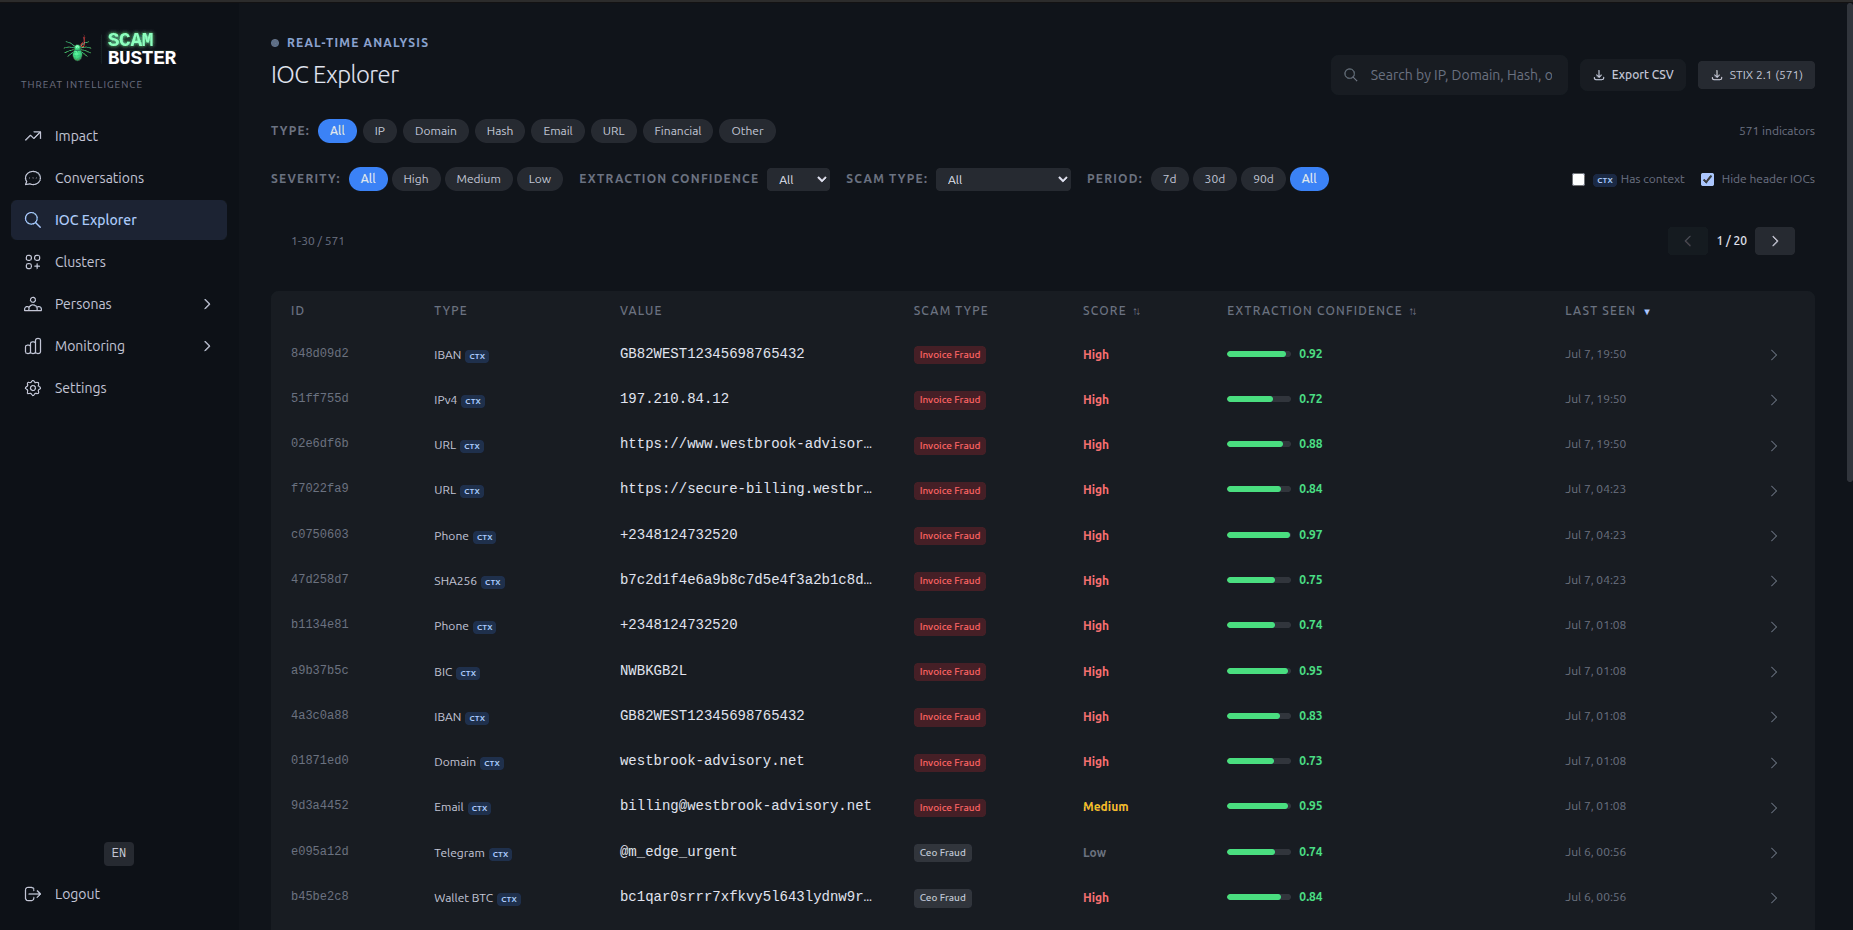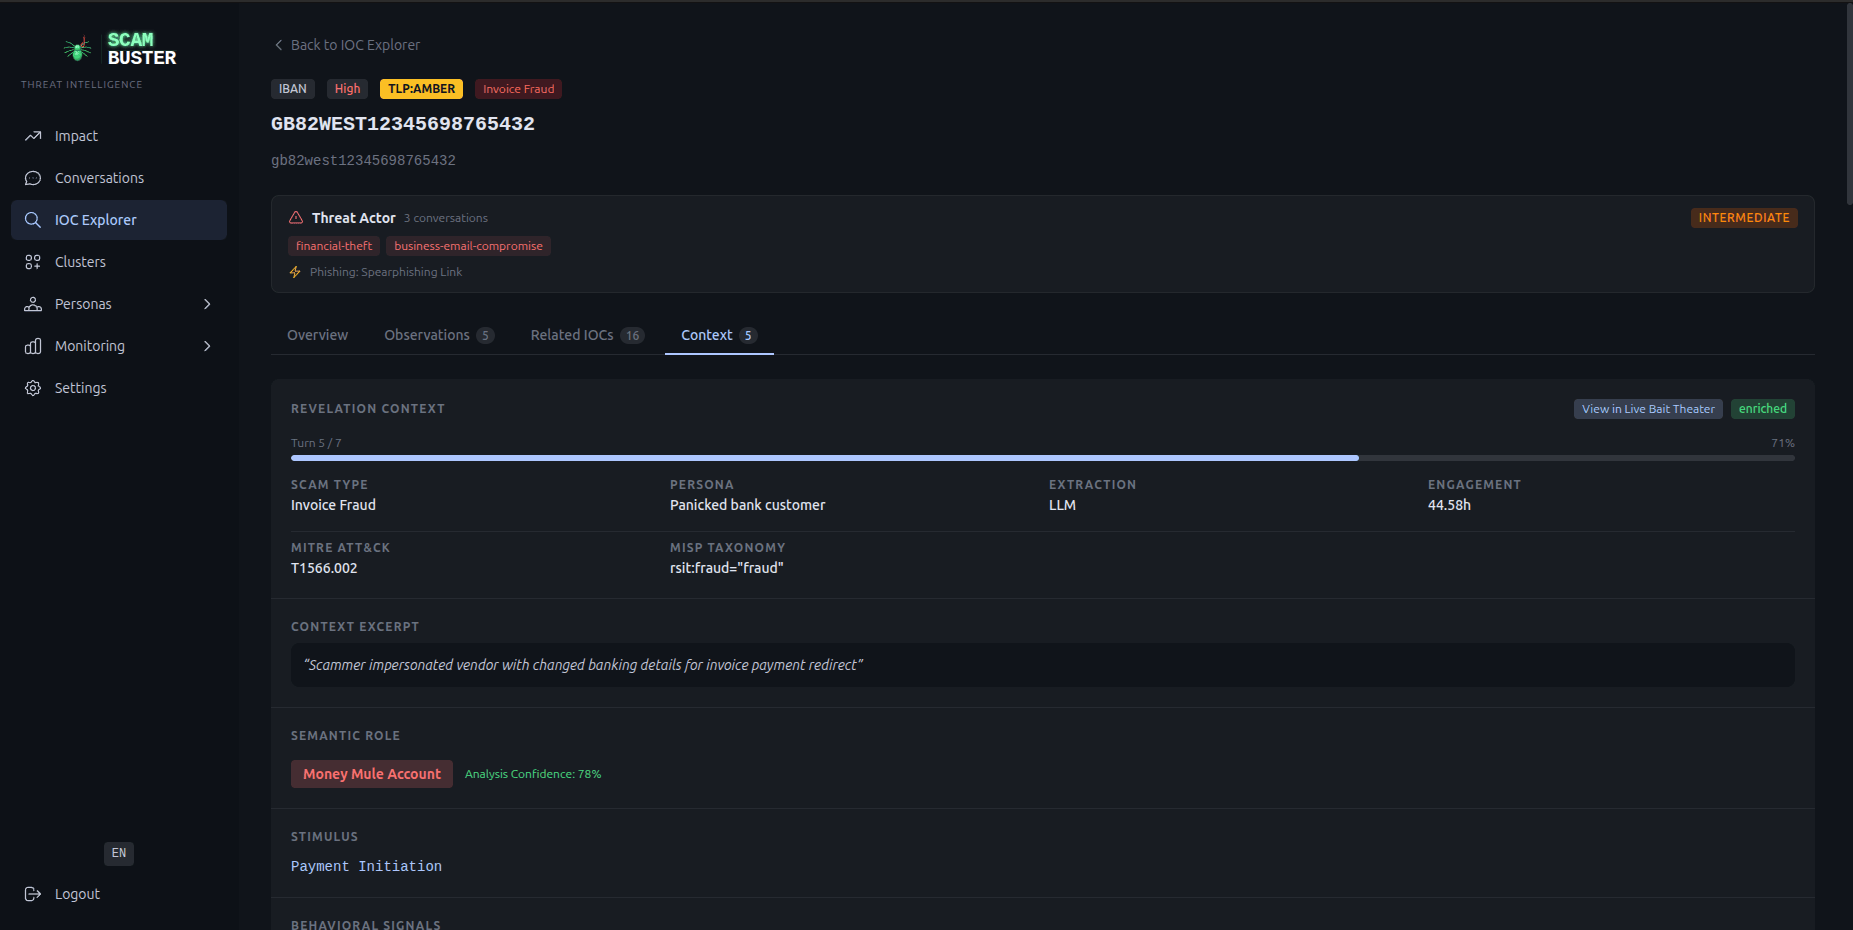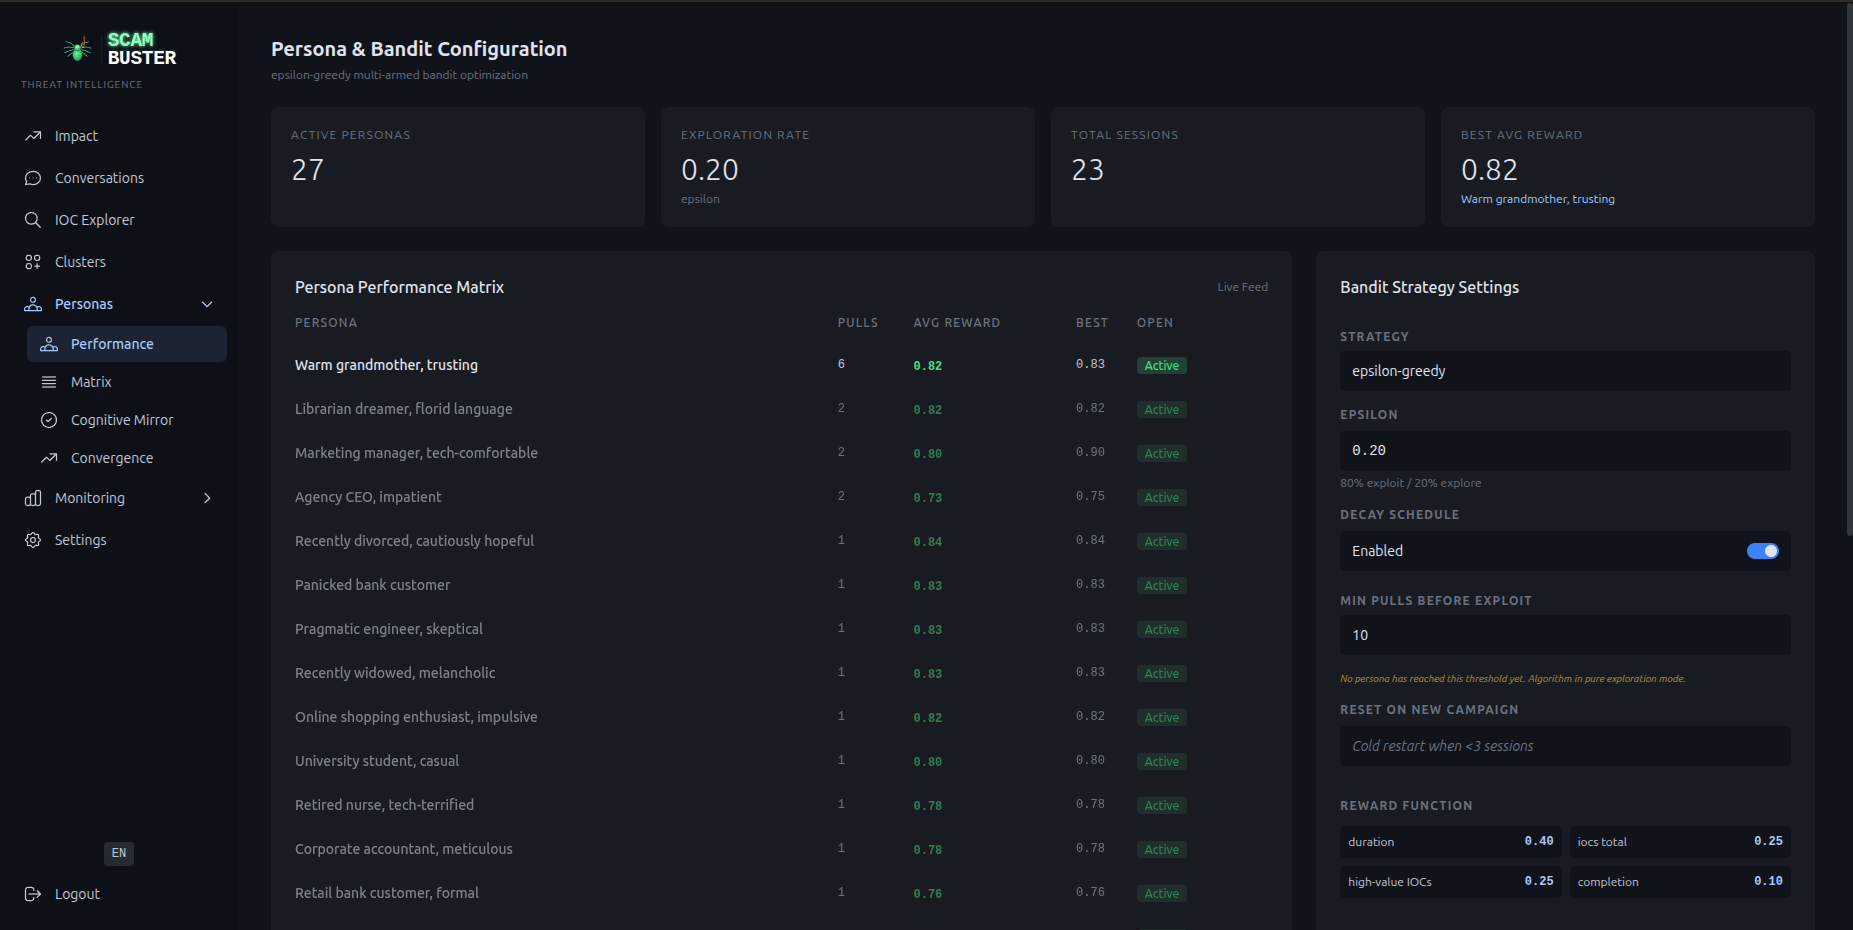
 laugiov/scambuster
مختبر أبحاث للاشتباك الدفاعي واستخبارات التهديدات. يحوّل رسائل الاحتيال الواردة إلى مؤشرات اختراق (IOCs) قابلة للتنفيذ عبر اشتباك ذكاء اصطناعي مُتحكَّم به وموجَّه بالسياسات. بنية LLM متعددة الوكلاء مع اختيار استراتيجي تكيّفي.

منصة مصيدة احتيال آلية واستخبارات تهديدات


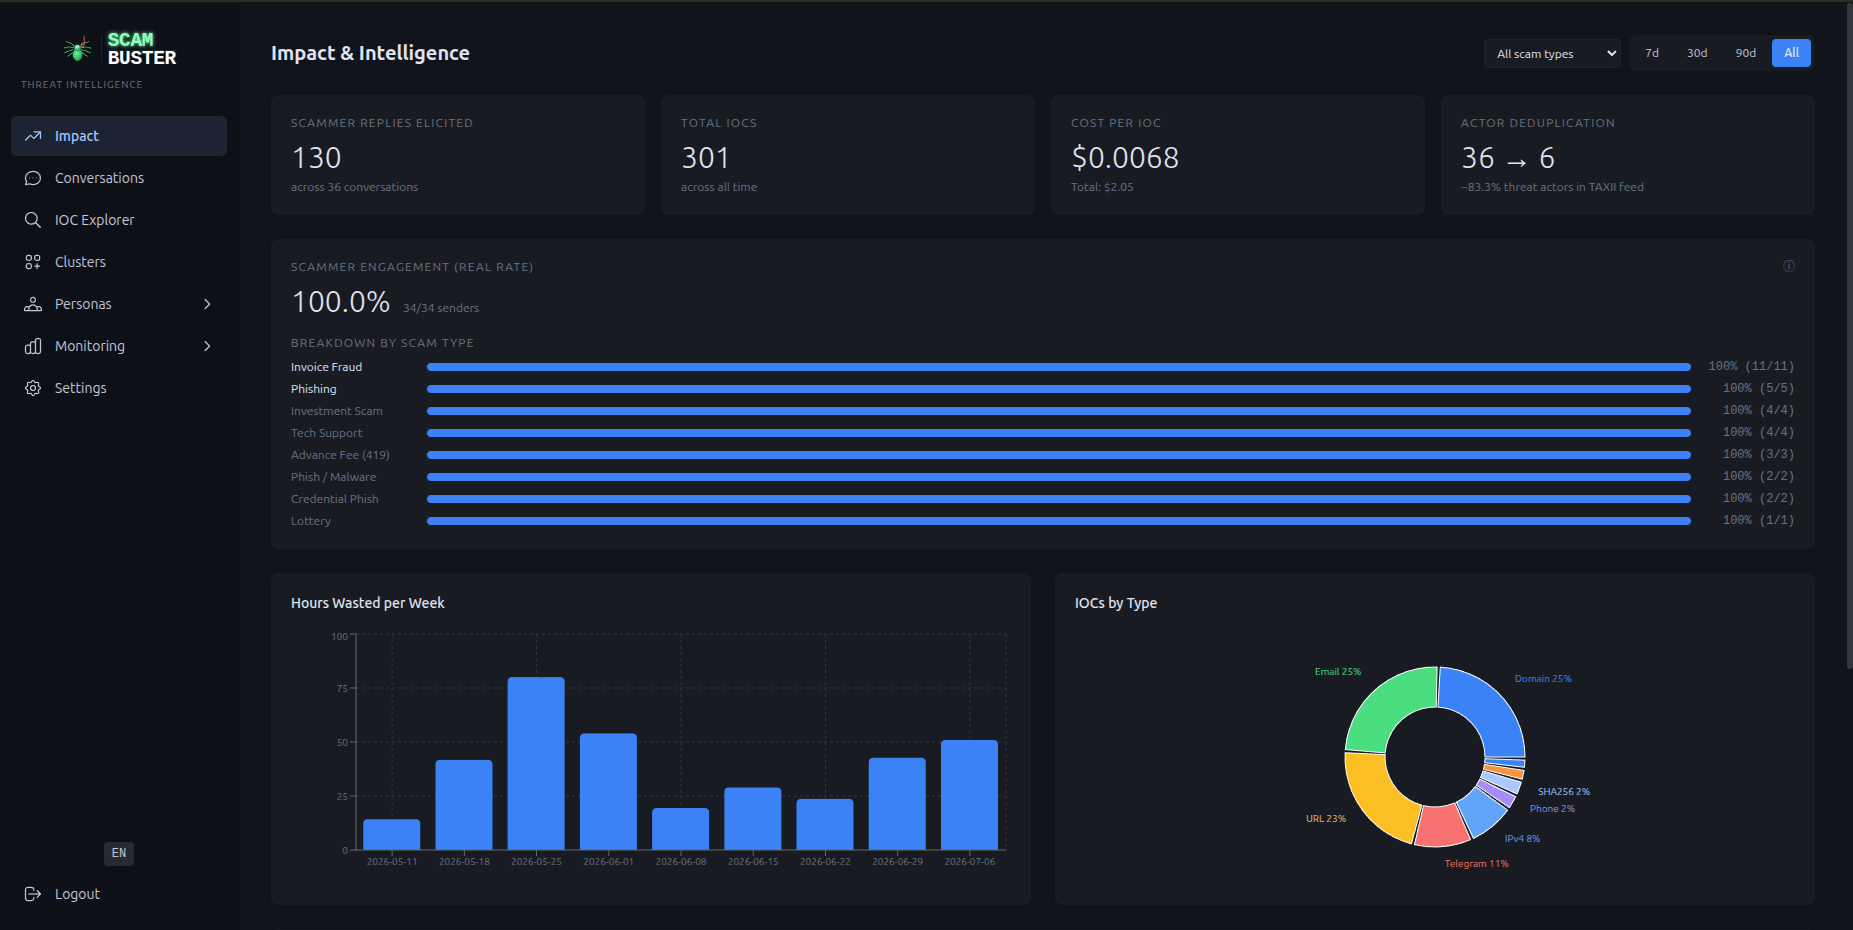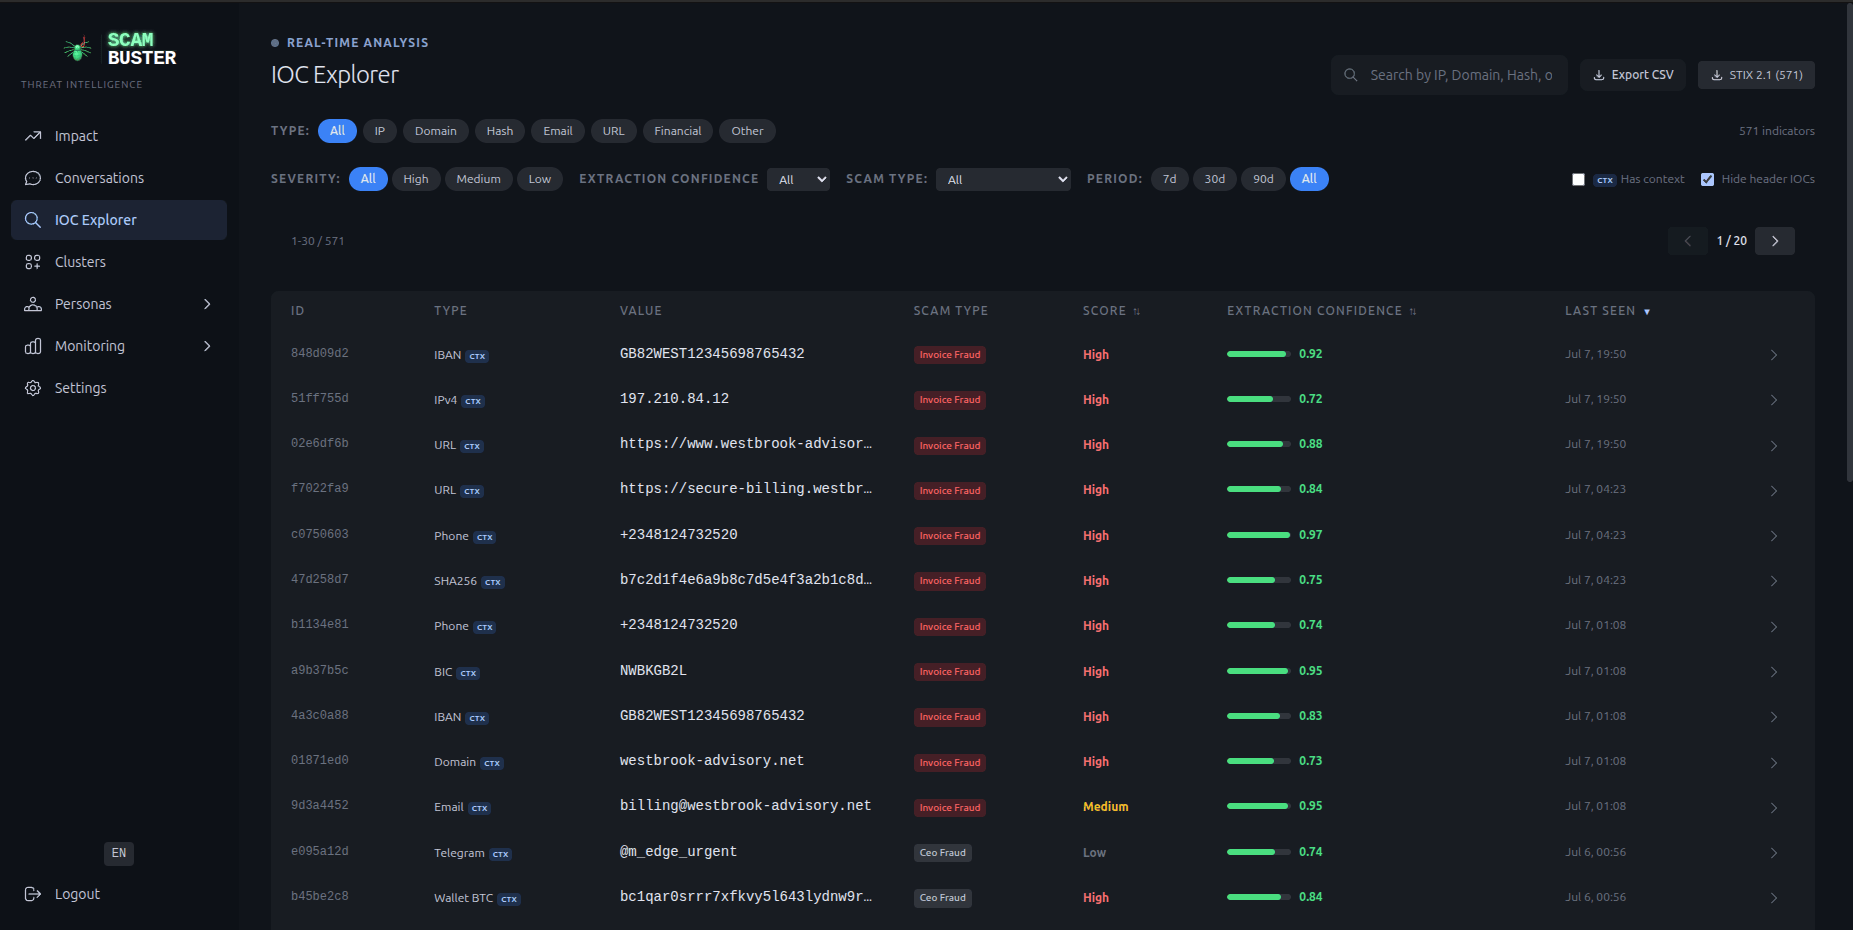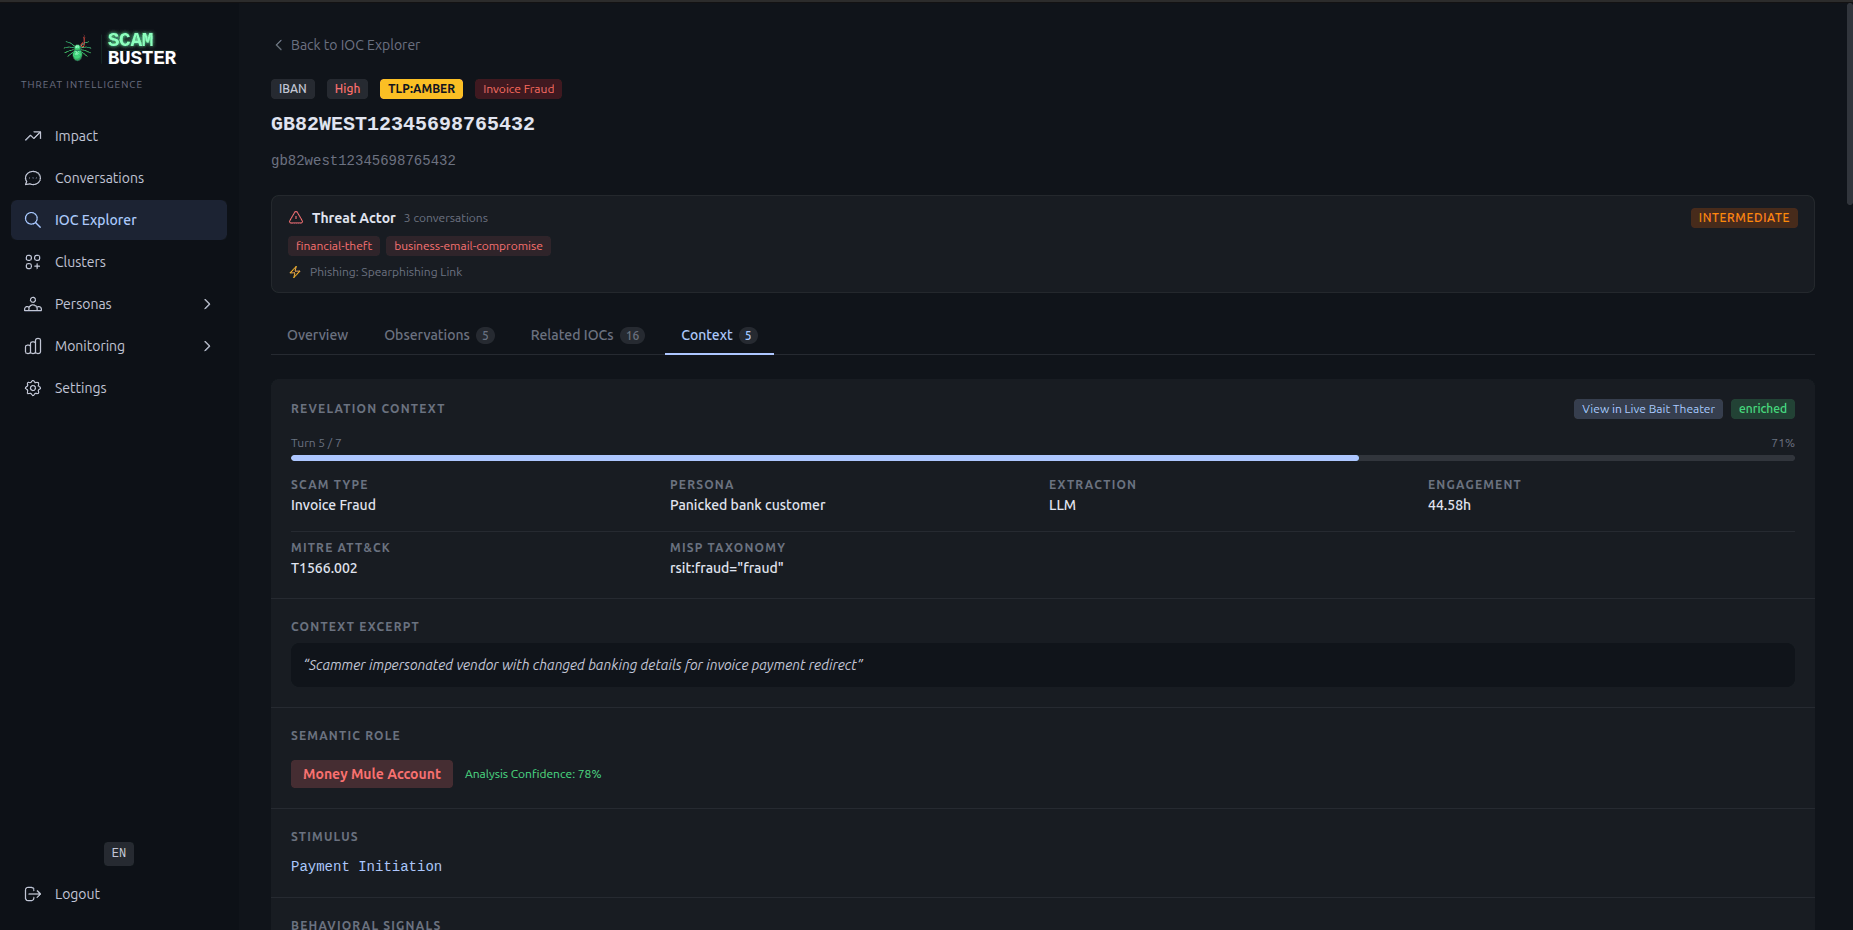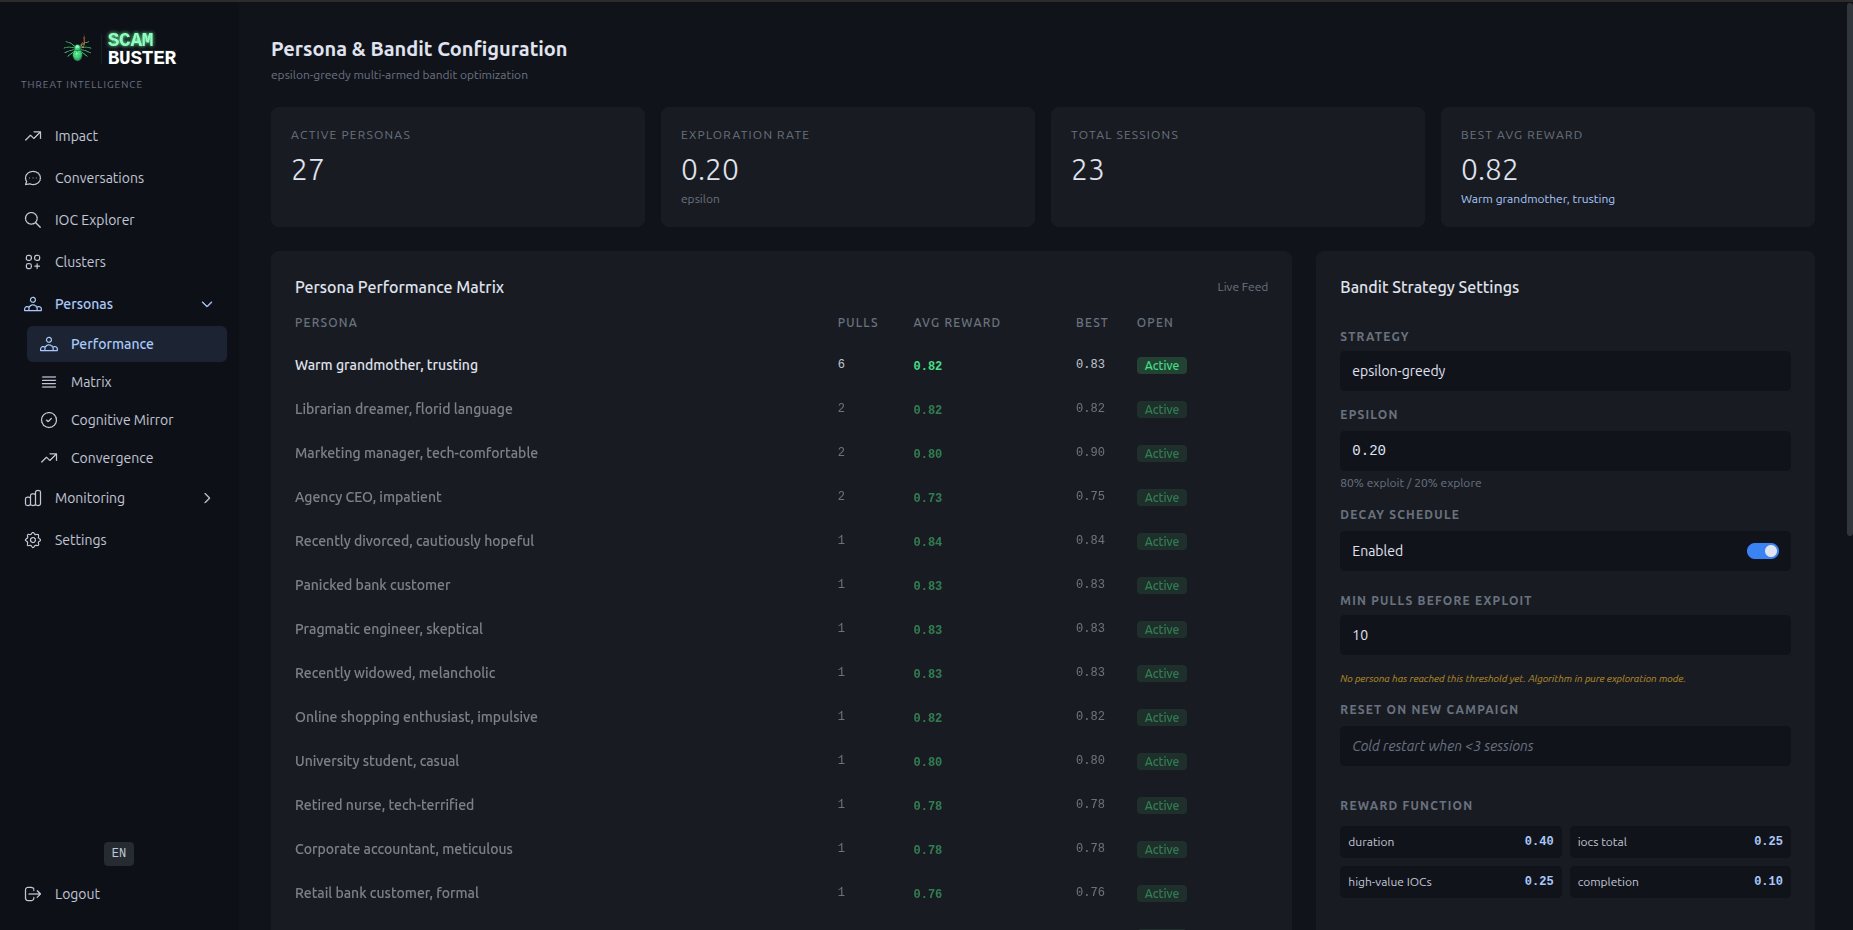
معظم برامج الأمن تحجب وتنسى: تذهب الرسائل، وتبقى البنية التحتية للمهاجم ومسارات الأموال دون مراقبة. أما ScamBuster فيتفاعل بدلاً من ذلك، بوضع وارد فقط ووفق السياسة، محوّلاً التبادل إلى مؤشرات اختراق (IOCs) وملفات تعريف الجهات الفاعلة وتكتيكات موسومة (السبب).
قُدّم ScamBuster في Black Hat USA 2026 ضمن مسار العامل البشري.
عرض توضيحي مستضاف -- demo.scambuster.ai، تسجيل الدخول [email protected] / Un1que$trongPassword2024.
عرض توضيحي محلي -- make demo-up، ثم http://localhost:3002: بلا مفتاح API، بلا حساب، بلا صندوق بريد (الدليل).
| الوكيل | الدور |
|---|---|
| ScamClassifier | يصنّف الاحتيال (13 نوعًا)، ويكتشف اللغة |
| IocExtractor | يستخرج 36 نوعًا من مؤشرات الاختراق مع السياق |
| Generator | يكتب الرد الموجّه بالشخصية |
| Validator | بوابة الأمان والجودة (PolicyGuard + LLM) |
| ConversationDirector | يقرأ المحادثة ويوجّه كل دور |
| Orchestrator | يشغّل خط المعالجة ويتتبع التكلفة والتتبعات |
| InjectionDetector | تحليل حقن الأوامر على طبقتين |
| TtpExtractor | يوسم تكتيكات المحتال، بتصنيف مغلق |
اختيار الشخصية تكيّفي: epsilon-greedy مع UCB1 يتعلّم أي شخصية تحقق أفضل نتيجة لكل نوع احتيال.
متعدد اللغات بحكم التصميم: قواعد الكشف وأوامر الشخصيات تحمل محتوى غير إنجليزي عن قصد، ليردّ على المحتالين بلغتهم (التفاصيل).
معايير، لا موصلات خاصة بكل بائع. تم التحقق منها من طرف إلى طرف مقابل OpenCTI (ما الذي يصل وأين)؛ أما الثلاثة الأخرى فتتبع المعايير نفسها، دون اختبار مباشر.
كل محادثة تنتج جهة فاعلة تهديد:
{
  "type": "threat-actor",
  "name": "ScamBuster Actor - INVESTMENT #02114290",
  "sophistication": "minimal",
  "goals": ["financial-theft"],
  "primary_motivation": "personal-gain",
  "threat_actor_types": ["criminal"],
  "description": "Criminal actor operating investment scam."
}
يحمل الجهات الفاعلة تعيين ATT&CK، وعلاقات indicates مع كل IOC، وملفًا نفسيًا (profiling، TTPs، API).
git clone https://github.com/laugiov/scambuster.git
cd scambuster
cp .env.dist .env    # edit it first, see below
make quickstart      # build, start, migrate, seed, JWT keys, n8n
املأ هذه المتغيرات الأربعة في .env قبل الاستخدام الفعلي:
| المتغير | ما يجب فعله |
|---|---|
LLM_API_KEY | مفتاح OpenAI (أو LLM_PROVIDER=mock، بدون مفتاح) |
HONEYPOT_IMAP_USER | صندوق بريد المصيدة (IMAP، يستقبل عمليات الاحتيال) |
HONEYPOT_IMAP_PASSWORD | كلمة مرور تطبيق، وليست كلمة مرور الحساب |
MAILER_DSN | SMTP للردود، تُكتب @ على شكل %40 |
إذا تُركت كعناصر نائبة، فإنه يبدأ في وضع العرض التجريبي ويعلن ذلك. البدء السريع · العرض التجريبي · تثبيت الذكاء الاصطناعي · الإنتاج · البنية · خارطة الطريق · جميع الوثائق.
ScamBuster أداة بحث دفاعية، وليست سلاحًا هجوميًا.
الاستخدام المسؤول مسؤولية المشغّل. تأكد من أن نشرك قانوني في المكان الذي تعمل فيه، وأبقه على الوارد فقط، ولا تستخدمه أبدًا لبدء التواصل أو استهداف الأفراد أو المضايقة أو الكشف عن هوياتهم. اقرأ إخلاء المسؤولية والاستخدام المسؤول قبل النشر.
المزيد: الأمن والحواجز الوقائية، SECURITY.md.
الكود MIT؛ الوثائق ومجموعة البيانات CC BY-NC-SA 4.0.
راجع CONTRIBUTING.md، والمناقشات، والمشكلات.
Laurent Giovannoni -- scambuster.ai · LinkedIn · SECURITY.md.
