استعد ما يخفيه التشويش في ثنائيات Rust (السلاسل، والحزم، ودوال المكتبات، وتدفق التحكم المسطّح) عبر التحليل الساكن + محاكاة Unicorn، دون تشغيلها. لفرز البرمجيات الخبيثة، وتدقيق التطبيقات المحمية. ELF/PE/Mach-O، x86-64/ARM64/32-bit.
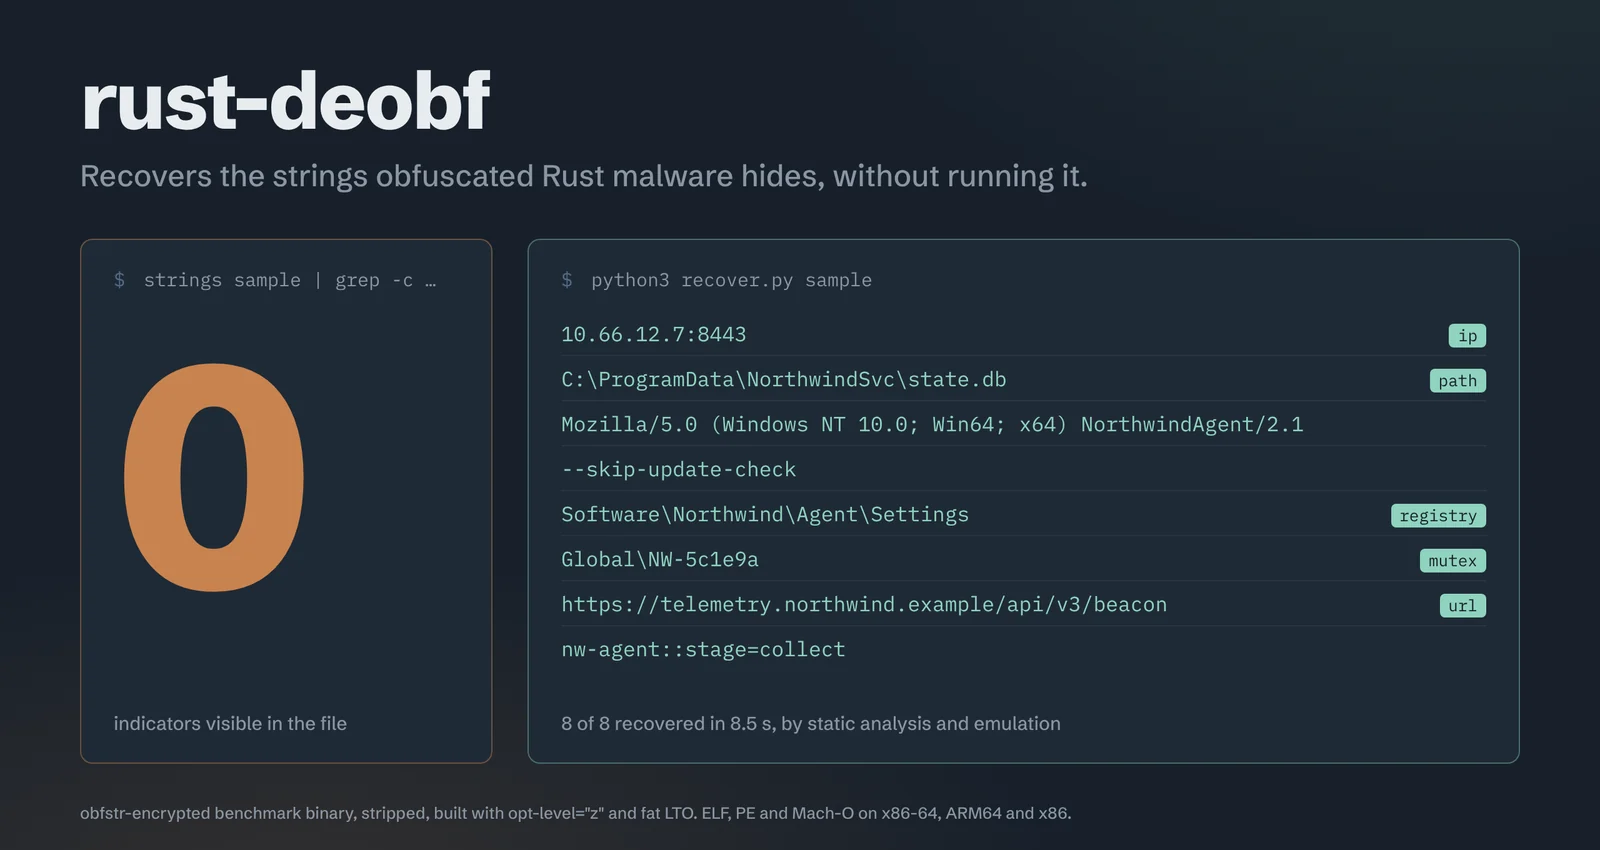
strings لا يرى شيئًا. FLOSS لا يرى شيئًا. rust-deobf يرى C2.
يستعيد rust-deobf ما تخفيه ثنائيات Rust المُشوَّهة — عناوين C2، ومسارات الملفات، والـ mutexes، ومفاتيح السجل، والإعدادات — دون تشغيل العينة إطلاقًا.


عرض توضيحي · استخدمه من وكيل ذكاء اصطناعي · التثبيت / البدء السريع · النتائج · برمجيات خبيثة حقيقية · القيود
برنامج Rust مُجرَّد بُني بالطريقة التي تُشحن بها البرمجيات الخبيثة (opt-level="z"، وLTO كامل، وpanic=abort)،
مع تشفير مؤشراته الثمانية بواسطة obfstr — إذ تستقر السلاسل النصية
داخل بنية (struct)، وفروع match، والمقارنات، وفرع لا يُنفَّذ أبدًا. ولا يُطبَع أيٌّ منها إطلاقًا.
مُستخرَج من المخرجات المُلتقطة لتشغيل حقيقي (Linux x86-64، rustc 1.97): النص حرفي، والألوان وحركة الكتابة مُضافة، وانتظار المحاكاة البالغ ~8 ثوانٍ مُسرَّع، و المخرجات مُقتطعة إلى السلاسل النصية المفكوكة. مخرجات النص العادي أدناه هي نفس التشغيل.
ما يعرضه لك الملف:
$ B=build/scatter_obfstr__elf__size-lto__strip
$ strings $B | grep -ciE 'northwind|10\.66|NW-5c1e9a|skip-update'
0
ما الذي يستعيده rust-deobf (تحليل ساكن + محاكاة Unicorn؛ لا يُنفَّذ الملف الثنائي أبدًا):
$ python3 scripts/recover.py $B
binary: scatter_obfstr__elf__size-lto__strip   format=ELF   arch=x86_64
  static x86-64 (recover_callsite): 0 strings  decoders=9  seconds=0.2
  emulation (recover_emulate): 8 strings  functions=416/416  timed_out=False  workers=1  seconds=6.8

== decoded strings ==
  10.66.12.7:8443   [ip]
      function 0xf20c  (emulation)
  C:\ProgramData\NorthwindSvc\state.db   [path]
      function 0xf20c  (emulation)
  Mozilla/5.0 (Windows NT 10.0; Win64; x64) NorthwindAgent/2.1
      function 0xf20c  (emulation)
  --skip-update-check
      function 0xf443  (emulation)
  Software\Northwind\Agent\Settings   [registry]
      function 0xf51b  (emulation)
  Global\NW-5c1e9a   [mutex]
      function 0xf5a8  (emulation)
  https://telemetry.northwind.example/api/v3/beacon   [url]
      function 0xfd58  (emulation)
  nw-agent::stage=collect
      function 0xfd58  (emulation)
8/8 في أقل من 10 ثوانٍ، كل سلسلة موسومة ومتتبَّعة إلى الدالة التي تبنيها.
أعِد إنتاج ذلك باستخدام ONLY=scatter_obfstr PROFILES=size-lto FORMATS=elf bash scripts/build_all.sh
(المخرجات مختصرة إلى السلاسل المفكوكة). (المدخل برنامج قياس أداء غير ضار؛
كل سلسلة مزروعة مُدرجة في bench_src/manifest.json.)
برمجيات Rust الخبيثة في تزايد، وأدوات إزالة التشويش الخاصة بها غائبة فعليًا. FLOSS — أداة إزالة تشويش السلاسل مفتوحة المصدر المعيارية — لا تستعيد شيئًا من حزم تشويش Rust الشائعة:
| أداة التشويش | strings | FLOSS | rust-deobf |
|---|---|---|---|
| litcrypt / litcrypt2 | 0/5 | 0/5 | 5/5 |
| obfstr (XOR+ADD مضمّنة) | 0/5 | 0/5 | 5/5 |
| cryptify (المفتاح الافتراضي) | 0/5 | 0/5 | 5/5 |
| muddy (ChaCha20-Poly1305 AEAD) | 0/5 | 0/5 | 5/5 |
| سلاسل مكدس محكمة | 0/5 | 0/5 | 5/5 |
| XOR / ADD / SUB مكتوبة يدويًا | 0/5 | 0/5 | 5/5 |
قياس أداء Canary، إصدارات release، ELF وPE لمعماريتي x86-64 وAArch64، مجرَّدة وغير مجرَّدة. الجدول الكامل، بما في ذلك الحالة الوحيدة التي تتطلب استعادة ديناميكية (cryptify بمفتاح مخصص)، ضمن النتائج.
على عينات حقيقية: EDDIESTEALER (PE) — 32 سلسلة مشوَّشة بما في ذلك نطاق C2 المخفي و مسار URL، حيث تستعيد الأدوات الساكنة وFLOSS عدد 0. AmnesiaStealer (macOS Mach-O) — رابط تسريب C2، وإعدادات crypto-clipper، ومسارات التجهيز. المزيد أدناه.
فك تشويش السلاسل النصية — استعادة مواقع الاستدعاء الساكنة (ثوانٍ) + محرك محاكاة Unicorn مع
محمّل حقيقي، وبيئة تشغيل C، واستكشاف المسارات، وإعادة تشغيل المُنشئات العامة. يستعيد السلاسل النصية المبنية
فقط في فرع match واحد أو على مسار لا يُنفَّذ أبدًا.
فرز SOC على شاشة واحدة — soc_triage.py: التنسيق/المعمارية، سلسلة أدوات Rust، بصمة قدرات
الحزمة (شبكات / تشفير / استطلاع / استمرارية / تجهيز)، والمؤشرات مجمّعة حسب النوع، وإشارة
معايَرة LOW / MEDIUM / HIGH مع أدلتها. --json لـ SIEM، و--fail-on HIGH
للبوابة النصية. --fast (بيانات وصفية + مؤشرات حرفية، دون فك ترميز) يتوسّع مع حجم
الملف الثنائي: أقل من ثانية على عيّنة صغيرة، وحوالي 20 ثانية على ملف ثنائي بحجم 20 ميغابايت.
متعدد المعماريات ومتعدد التنسيقات — x86-64 وARM64 وx86 32-بت عبر ELF وPE وMach-O.
يتلاءم مع سير عملك — تصدير متوافق مع FLOSS (--floss-json)، وتعليق Ghidra بلا واجهة
(تعليقات لوحية، وإشارات مرجعية، وإعادة تسمية)، وتحديد دوال المكتبات عبر بصمة البايت
(lib_<name> في الملفات الثنائية المجرّدة)، ووضع الدفعات على دليل (--jsonl).
فك التغليف الساكن — unpack.py يحاكي كعب فك التغليف (UPX وما يشبه UPX؛ PE وELF،
x86-64 / x86 / AArch64) حتى نقطة الدخول الأصلية، ويستخرج المرحلة الثانية، ويستعيد جدول
الاستيراد الذي يعيد الكعب بناءه — دون تشغيل العيّنة. تم التحقق منه على PE32/PE32+ المغلفة بـ UPX و
ELF AArch64 (OEP = نقطة دخول الملف الثنائي قبل التغليف) ومقارنته مع تفريغ Frida
حي (متطابق بنسبة 99%).
أبعد من السلاسل النصية — استخراج الإعدادات/C2، وحل استيراد واجهات API المشوّشة بالتجزئة، وكشف تسطيح تدفق التحكم وإعادة بنائه (x86-64 وAArch64،
مُتحقَّق منه على goldberg وOLLVM -fla وتمريرة تسطيح حقيقية من LLVM-18)، وتبسيط MBA / المسندات المعتمة
باستخدام Z3، واستعادة جدول الدوال الافتراضية لكائنات سمات Rust (recover_types.py)، و
عكس التحسينات (إلغاء تبديل جداول القفز، وكشف الحلقات غير الملفوفة — premium/opt_reverse.py).
اصطلاحات Rust في الملفات الثنائية المجرّدة — recover_idioms.py يعيد سلسلة التنسيق لكل
موقع println! / format! / panic! (كلا ترميزي fmt::Arguments: قالب rustc الأحدث المدمج
ومصفوفة الأجزاء الأقدم)، ويعلّم مسارات panic الخاصة بالحدود / الفائض / unwrap كفحوصات
سلامة باردة مع file:line:col الخاصة بها، ويشير إلى استدعاءات drop / dealloc والقيم المُعادة
الشبيهة بالتعدادات (Option/Result?)، ويعلّق على كل ذلك في Ghidra — دون الحاجة إلى رموز (مقيس على
إصدارات rustc 1.97 و1.99.1 لـ x86-64 / AArch64 / i386 ELF وx86-64 / i386 PE).
افتراضية الشيفرة — detect_vm.py يكتشف الآلات الافتراضية للبايت كود بنمط VMProtect/Themida/Tigress؛
ومزيل الافتراضية المميز يعيد رفعها. من آلة افتراضية ذات أكواد تشغيل عشوائية ومعاملات مشفّرة،
يعيد بناء:
return (((a0 > 1000) & (((((a0 * 31) + a1) ^ (a0 >> 3)) % 97) == 0)) ? (a1 + a0) : 0xffffffff);