
مُغلف متعدد (Multi-Packer) يتيح لنا الربط المتسلسل بين مختلف المغلفات وأدوات التمويه وغيرها من أدوات الفرق الحمراء (Red Team). يتميز بوضع علامات مائية على الأرتيفاكتات، جمع مؤشرات الاختراق (IOCs)، وإضافة أبواب خلفية (Backdooring) للملفات القابلة للتنفيذ (PE). تقوم بتزويده بحمولتك (implant)، فيقوم بالكثير من الأمور الخفية ويخرج لك ملفًا تنفيذيًا مشوشًا (obfuscated executable).


تم توضيح الأساس المنطقي وراء إصدار هذا البرنامج في منشور مدونة مصاحب:
نص برمجي يلتف حول العديد من أدوات التعبئة والتشفير والإخفاء ومحملات كود الصدفة والمشفّرات والمولدات لإنتاج أدوات حماية معقدة للفريق الأحمر. رفيقك المثالي في خط أنابيب CI/CD لتطوير البرمجيات الخبيثة، يساعد في وضع العلامات المائية على القطع الأثرية الخاصة بك، وجمع مؤشرات الاختراق (IOCs)، وإضافة الباب الخلفي والمزيد.
ProtectMyToolingGUI.py
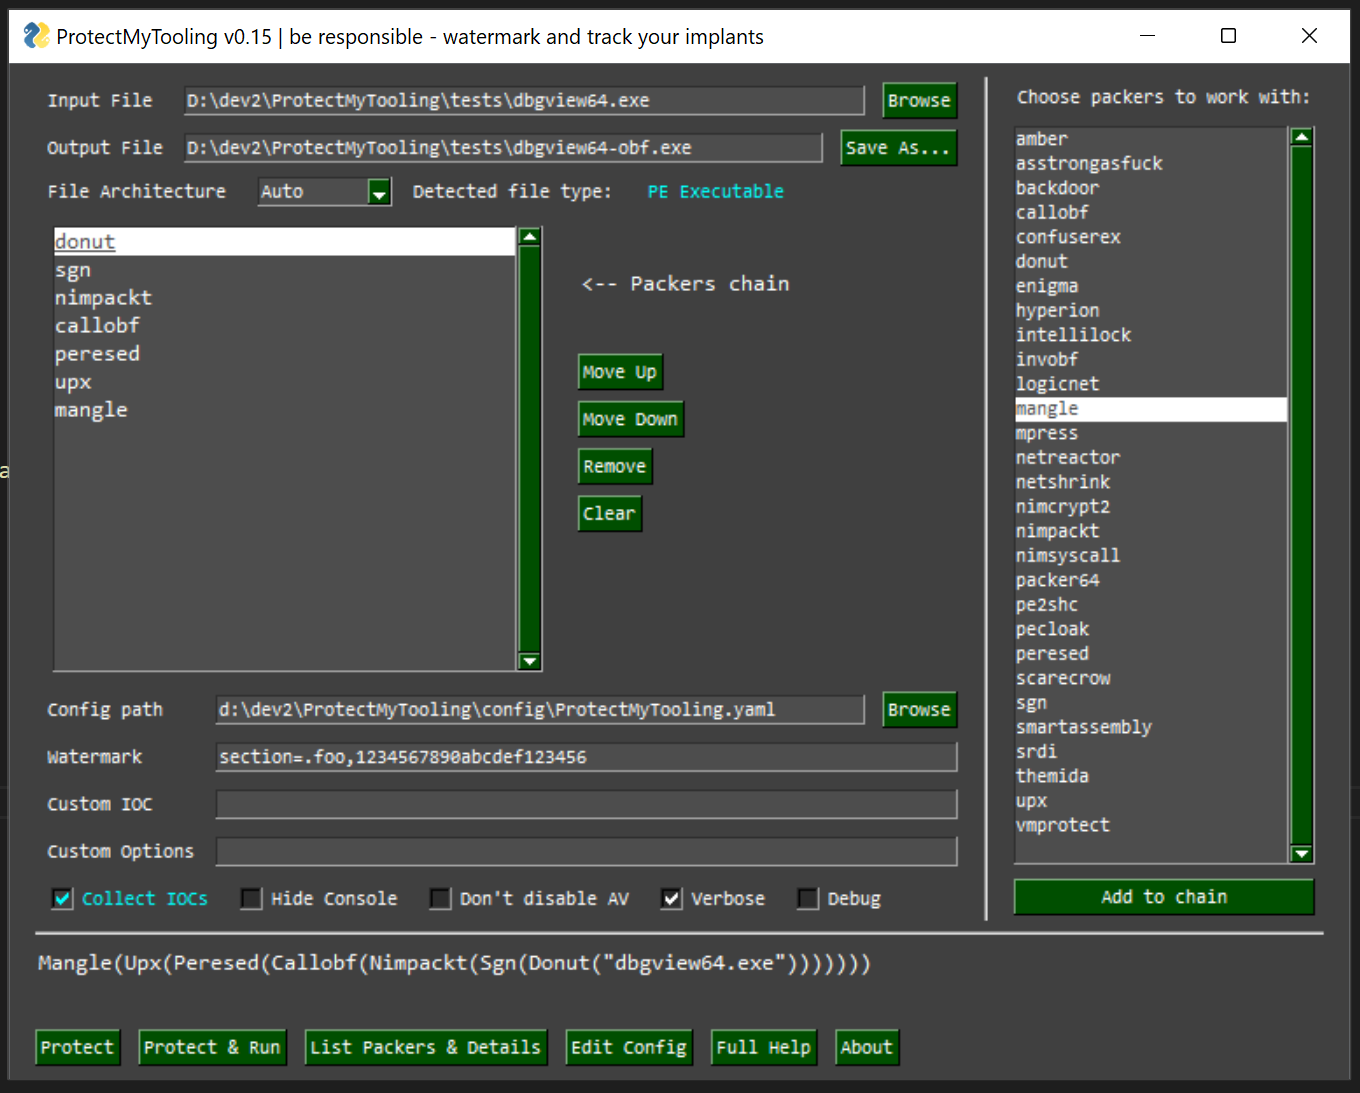
مع ProtectMyTooling يمكنك إخفاء ملفاتك الثنائية بسرعة دون القلق من التنقل عبر جميع الحوارات والواجهات والقوائم وإنشاء المشاريع لإخفاء ملف ثنائي واحد والنقر عبر جميع الخيارات المتاحة وإضاعة الوقت في كل هذا الهراء. فهو يأخذك مباشرة إلى الهدف - وهو إخفاء أداتك.
الهدف هو تقديم أكثر واجهة ملائمة ممكنة والسماح بالاستفادة من سلسلة متصلة من أدوات التعبئة المتعددة مجتمعة على ملف ثنائي واحد.
هذا صحيح - يمكننا تشغيل ProtectMyTooling مع عدة أدوات تعبئة في آن واحد:```
C:> py ProtectMyTooling.py hyperion,upx mimikatz.exe mimikatz-obf.exe
المثال أعلاه سيمرر `mimikatz.exe` أولاً إلى Hyperion للتعتيم، ثم سيتم توفير النتيجة إلى UPX للضغط. وينتج عنه `UPX(Hyperion(file))`

## الميزات

- يدعم العديد من أدوات تغليف PE المختلفة، وأدوات تعتيم .NET، ومحملات/بناة الشيلكود
- يسمح بتسلسل الأدوات حيث يتم تمرير مخرجات أداة إلى التالية: `callobf,hyperion,upx` سينتج القطعة `UPX(Hyperion(CallObf(file)))`
- يجمع مؤشرات الاختراق (IOCs) في كل خطوة تعتيم بحيث يمكن تلبية متطلبات التدقيق و الفريق الأزرق
- يوفر وظيفة لحقن علامات مائية مخصصة في القطع الأثرية PE الناتجة - في DOS Stub، Checksum، كقسم PE مستقل، في Overlay الملف
- يأتي مع سكريبت Cobalt Strike aggressor مفيد يوفر الأوامر `protected-upload` و `protected-execute-assembly`
- استخدام سطر أوامر مباشر

## التثبيت

**تم تصميم هذه الأداة للعمل على Windows، حيث أن معظم أدوات التغليف تستهدف هذه المنصة بشكل أصلي.**

قد تعمل بعض الميزات على Linux بشكل جيد، ومع ذلك فإن هذا الدعم لم يتم اختباره بالكامل، يرجى الإبلاغ عن الأخطاء والمشكلات.

1. أولاً، **قم بتعطيل مضاد الفيروسات** وأضف مجلد `contrib` إلى الاستثناءات. يحتوي هذا المجلد على أدوات تعتيم وحماية سيتم الكشف عنها بواسطة مضاد الفيروسات وإزالتها.
2. ثم قم باستنساخ هذا المستودع```
PS C:\> git clone --recurse https://github.com/Binary-Offensive/ProtectMyTooling
Windows``` PS C:\ProtectMyTooling> .\install.ps1
**Linux**```
bash# ./install.sh
لتشغيل أداة التعبئة ScareCrow على ويندوز 10، يجب تثبيت WSL وتوفر bash.exe (في %PATH%).
بعد ذلك، في WSL يجب تثبيت golang بإصدار لا يقل عن 1.16:```
cmd> bash
bash$ sudo apt update ; sudo apt upgrade -y ; sudo apt install golang=2:1.18~3 -y
## Configuration

لتوصيل أدوات التعتيم المدعومة، أو تغيير الخيارات الافتراضية، أو توجيه **ProtectMyTooling** إلى مسار ملف التنفيذ الخاص بأداة التعتيم، ستحتاج إلى ضبط ملف الإعدادات `config\ProtectMyTooling.yaml`.

يوجد أيضًا ملف `config\sample-full-config.yaml` يحتوي على جميع الخيارات المتاحة لجميع أدوات التغليف المدعومة، ليكون بمثابة نقطة مرجعية.

## Friendly reminder

- إذا تعطل البرنامج الثنائي المنتج أو لم يعمل كما هو متوقع - حاول استخدام سلسلة مختلفة من أدوات التغليف.
- لا تضمن أدوات التغليف استقرار البرامج الثنائية المنتجة، وبالتالي لا يمكن لـ ProtectMyTooling ضمان ذلك أيضًا.
- عند الربط المتسلسل، تأكد من مطابقة تنسيقات الحمولة الناتجة->المدخلة بعناية وفقًا لما تتوقعه أداة التغليف التالية.

---

## Usage

قبل أول استخدام لـ `ProtectMyTooling`، من الضروري ضبط ملف إعدادات YAML الخاص بالبرنامج `ProtectMyTooling.yaml`. ترتيب معالجة المعاملات هو كالتالي:

- أولاً، تُستخدم المعاملات الافتراضية
- ثم يتم استبدالها بالقيم القادمة من YAML
- أخيرًا، أي شيء يُقدم في سطر الأوامر سيحل محل القيم المقابلة

هناك، يجب تعيين مسارات وخيارات أدوات التغليف المدعومة لتفعيلها.

### السيناريو 1: تعتيم ConfuserEx البسيط

الاستخدام بسيط جدًا، كل ما يلزم هو تمرير اسم أداة التعتيم المراد اختيارها، ومسارات ملفات الإدخال والإخراج:```
C:\> py ProtectMyTooling.py confuserex Rubeus.exe Rubeus-obf.exe

    ::::::::::.:::::::..      ...  :::::::::::.,::::::  .,-::::::::::::::::
     `;;;```.;;;;;;``;;;;  .;;;;;;;;;;;;;;;\''';;;;\'\''',;;;'````;;;;;;;;\'\'''
      `]]nnn]]' [[[,/[[[' ,[[     \[[,  [[     [[cccc [[[           [[
       $$$""    $$$$$$c   $$$,     $$$  $$     $$"""" $$$           $$
       888o     888b "88bo"888,_ _,88P  88,    888oo,_`88bo,__,o,   88,
    .  YMMMb :.-:.MM   ::-. "YMMMMMP"   MMM    """"YUMMM"YUMMMMMP"  MMM
    ;;,.    ;;;';;.   ;;;;'
    [[[[, ,[[[[, '[[,[[['
    $$$$$$$$"$$$   c$$"
    888 Y88" 888o,8P"`
    ::::::::::::mM...        ...     :::    :::::.    :::. .,-:::::/
    ;;;;;;;;\'''.;;;;;;;.  .;;;;;;;.  ;;;    ;;`;;;;,  `;;,;;-'````'
         [[   ,[[     \[[,[[     \[[,[[[    [[[ [[[[[. '[[[[   [[[[[[/
         $$   $$$,     $$$$$,     $$$$$'    $$$ $$$ "Y$c$"$$c.    "$$
         88,  "888,_ _,88"888,_ _,88o88oo,._888 888    Y88`Y8bo,,,o88o
         MMM    "YMMMMMP"  "YMMMMMP"""""YUMMMMM MMM     YM  `'YMUP"YMM

    Red Team implants protection swiss knife.

    Multi-Packer wrapping around multitude of packers, protectors, shellcode loaders, encoders.
    Mariusz Banach / mgeeky '20-'22, <[email protected]>
    v0.16

[.] Processing x86 file: "\Rubeus.exe"
[.] Generating output of ConfuserEx(<file>)...

[+] SUCCEEDED. Original file size: 417280 bytes, new file size ConfuserEx(<file>): 756224, ratio: 181.23%
يمكن أيضًا إخفاء الملف ومحاولة تشغيله فورًا (مع معلمات اختيارية مزودة أيضًا) للتأكد من أنه يعمل بشكل جيد مع الخيارات -r --cmdline CMDLINE:```
C:> py ProtectMyTooling.py confuserex Rubeus.exe Rubeus-obf.exe -r --cmdline "hash /password:foobar"
[...]
[.] Processing x86 file: "\Rubeus.exe" [.] Generating output of ConfuserEx()...
[+] SUCCEEDED. Original file size: 417280 bytes, new file size ConfuserEx(): 758272, ratio: 181.72%
Running application to test it...
(_____ \ | | ) ) | | _____ _ _ ___ | __ /| | | | _ | ___ | | | |/) | | \ | || | |) ) | || | | || ||/|/|_____)__/(_/
v2.0.0
[*] Action: Calculate Password Hash(es)
[] Input password : foobar [] rc4_hmac : BAAC3929FABC9E6DCD32421BA94A84D4
[!] /user:X and /domain:Y need to be supplied to calculate AES and DES hash types!
### السيناريو 3: تعقيد إخفاء البرامج الضارة مع العلامات المائية وجمع IOCs

حالة الاستخدام التالية تأخذ `beacon.exe` كمدخل وتغذيه تباعاً في أدوات التعبئة `CallObf` -> `UPX` -> `Hyperion`.

ثم ستقوم بحقن العلامة المائية المحددة `fooobar` في DOS Stub للأثر النهائي المُنشأ، بالإضافة إلى تعديل المجموع الاختباري (checksum) لذلك الأثر بالقيمة `0xAABBCCDD`.

أخيراً، سيقوم ProtectMyTooling بجمع جميع IOCs (md5, sha1, sha256, imphash، وبيانات وصفية أخرى) وحفظها في ملف CSV مساعد. يمكن استخدام هذا الملف لمطابقة IOCs مع تقدم التفاعل.```
PS> py .\ProtectMyTooling.py callobf,upx,hyperion beacon.exe beacon-obf.exe -i -I operation_chimera -w dos-stub=fooobar -w checksum=0xaabbccdd

    [...]

[.] Processing x64 file: "beacon.exe"
[>] Generating output of CallObf(<file>)...

[.] Before obfuscation file's PE IMPHASH:       17b461a082950fc6332228572138b80c
[.] After obfuscation file's PE IMPHASH:        378d9692fe91eb54206e98c224a25f43
[>] Generating output of UPX(CallObf(<file>))...

[>] Generating output of Hyperion(UPX(CallObf(<file>)))...

[+] Setting PE checksum to 2864434397 (0xaabbccdd)
[+] Successfully watermarked resulting artifact file.
[+] IOCs written to: beacon-obf-ioc.csv






