#1
 1llu50ry/mcp-gamehacking
خادم MCP يعرض قاعدة معرفية تضم أكثر من 4,100 مهارة في اختراق الألعاب وهندسة العكس، مع أرشيفات المصادر ووكلاء متخصصين ووكلاء فرعيين وإضافات وأدوات سير…
 9emin1/charlotte
مشغل شيل كود غير مكتشف بالكامل بلغة c++ ;)
 sensepost/dns-shell
DNS-Shell هي شل تفاعلية عبر قناة DNS
 wireghoul/htshells
أصداف وهجمات htaccess مكتفية ذاتيًا
 thezdi/poc
مجموعة من إثباتات المفهوم (proof-of-concept) للاستغلال ونتائج أبحاث الثغرات الأمنية التي نشرتها مبادرة Zero Day Initiative التابعة لـ Trend Micro،…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 markblah/smsofdeath
تطبيق إثبات مفهوم (PoC) لأندرويد يرسل وحدة بيانات WAP Push مشوّهة بحجم 8 بايت عبر الرسائل النصية القصيرة (SMS) لتعطيل تطبيق com.android.phone عن…
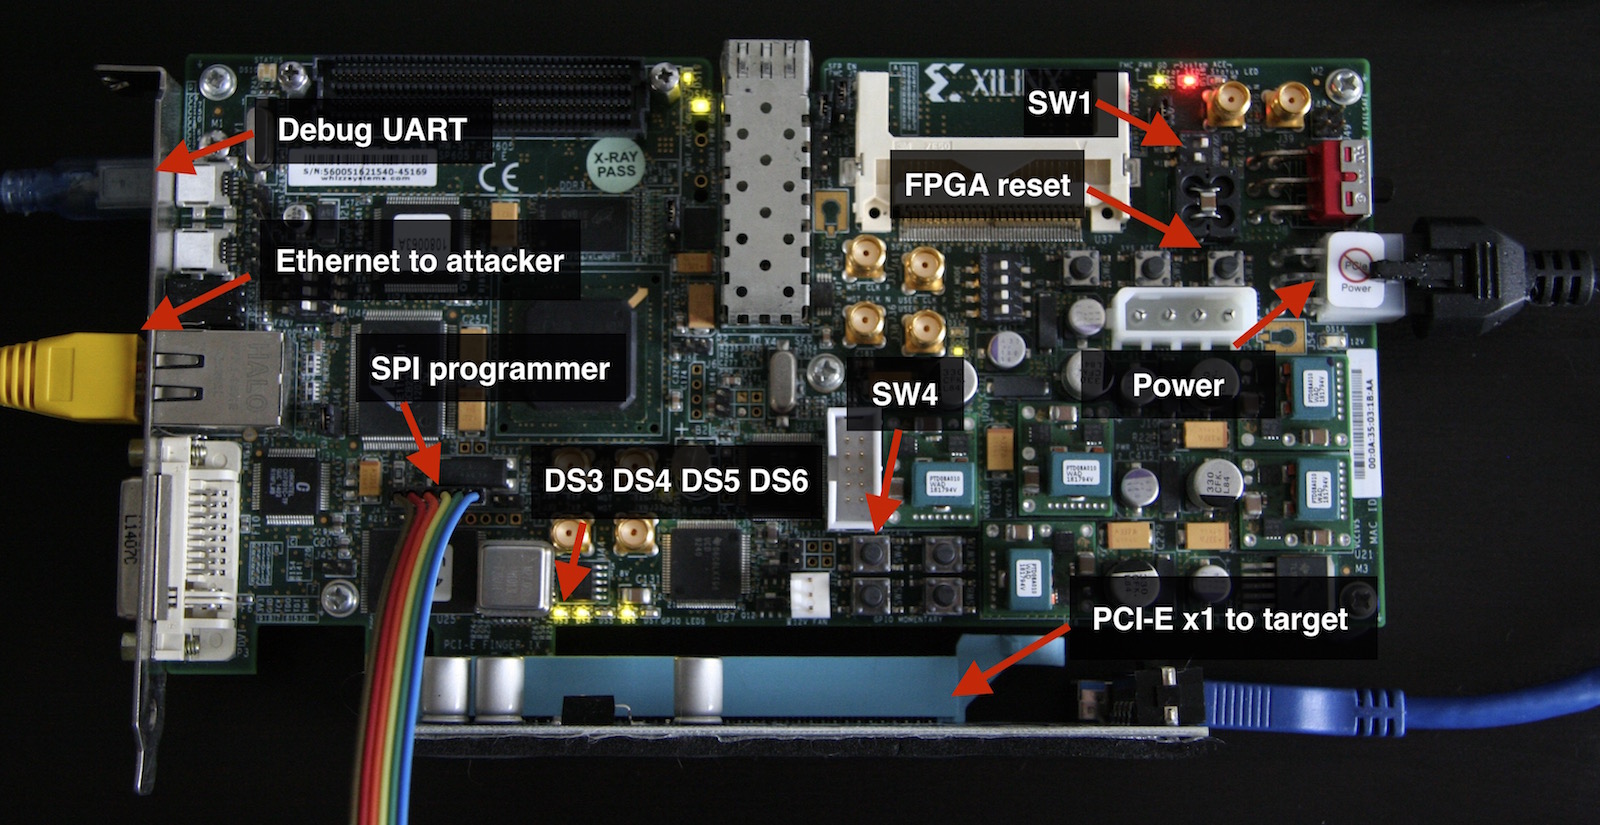 cr4sh/s6_pcie_microblaze
PCI Express مجموعة أدوات اختراق DIY لـ Xilinx SP605. هذا المستودع هو أيضًا موطن لـ Hyper-V Backdoor وBoot Backdoor، راجع readme للحصول على الروابط…
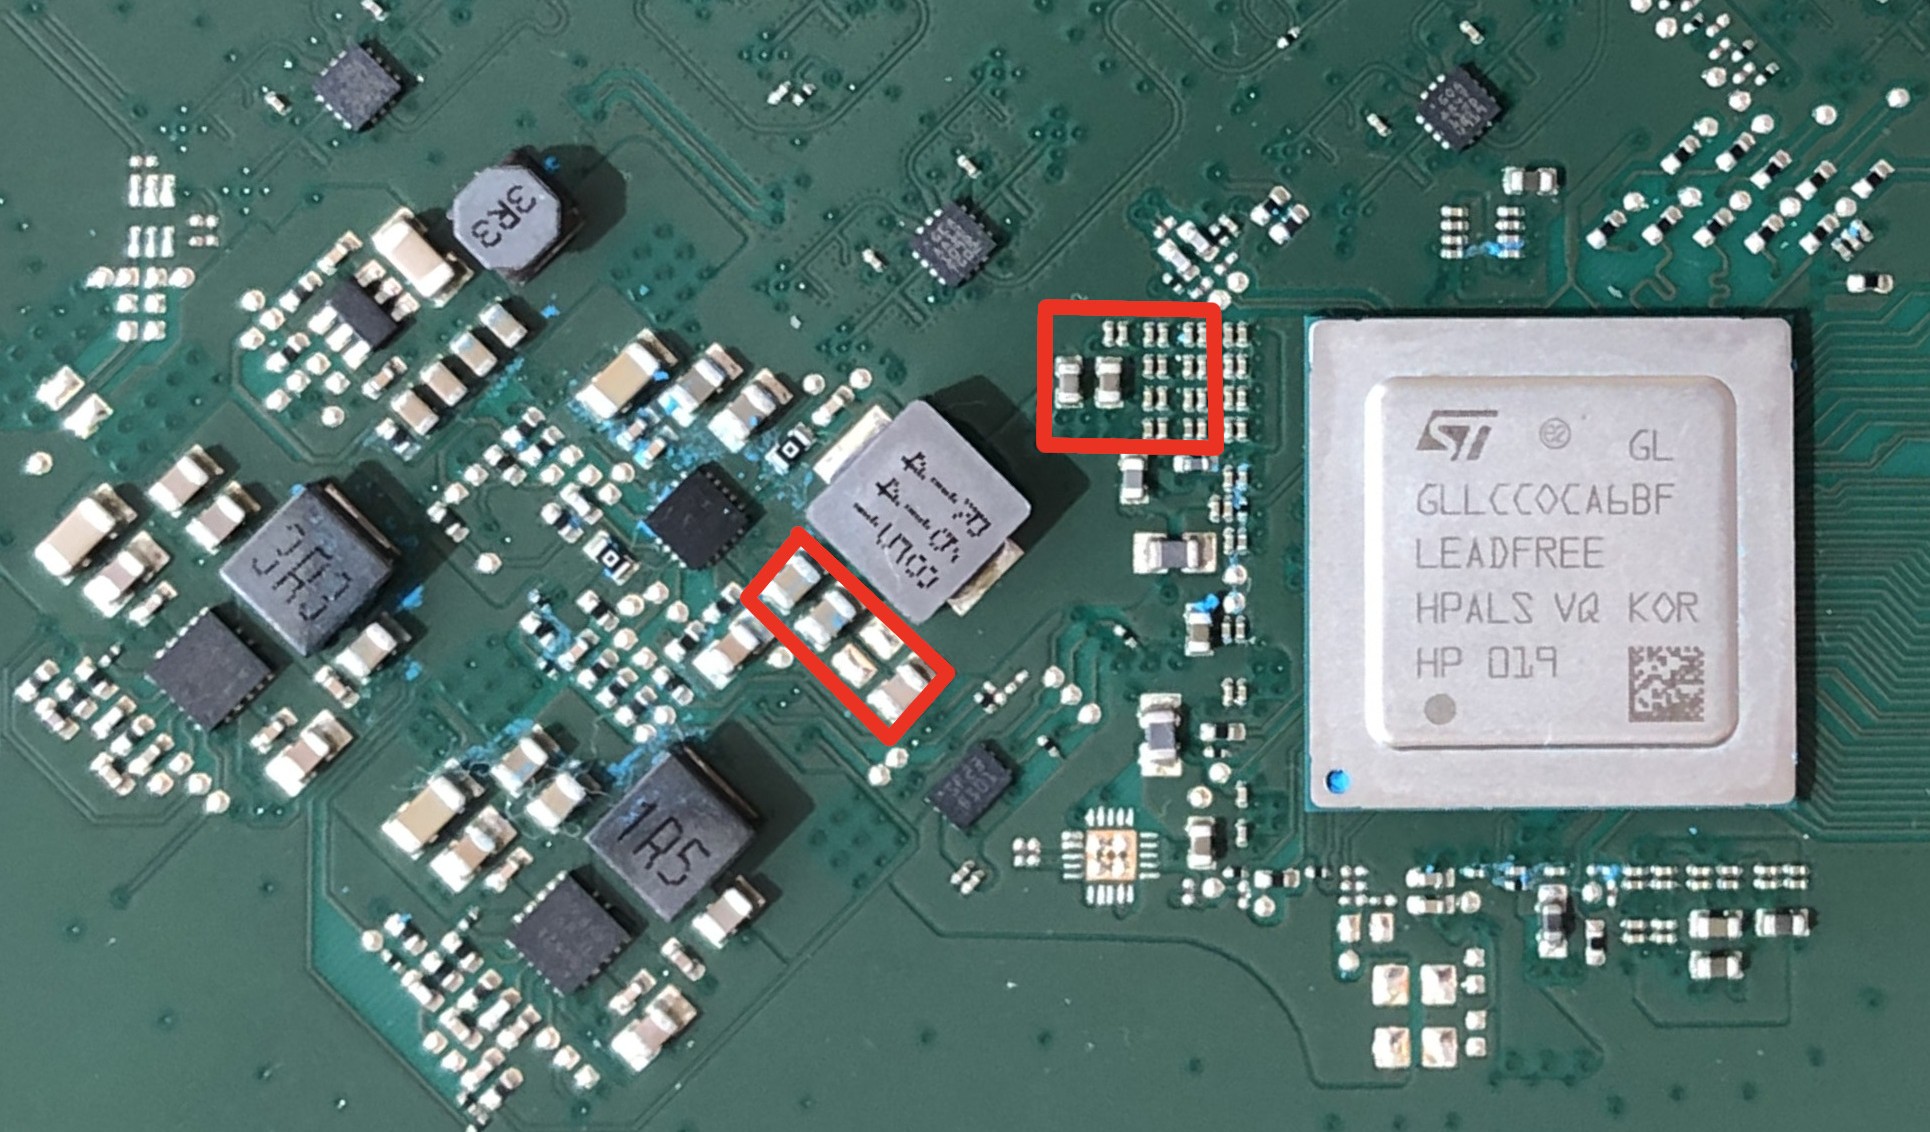 kuleuven-cosic/starlink-fi
رقاقة تعديل بحقن الأعطال الجهدية للتقييم الأمني بالصندوق الأسود لمحطات ستارلينك، تتجاوز التحقق من توقيع محمّل الإقلاع لتنفيذ برمجيات ثابتة عشوائية.
 bhassani/eternalbluec
مجموعة EternalBlue المعاد بناؤها بلغة C/C++ والتي تتضمن: ثغرة MS17-010، كاشف ثغرة EternalBlue، كاشف DoublePulsar ورافع شيل كود و DLL لـ DoublePulsar
 mcw0/poc
تم تعطيل القضايا لهذه الإثباتات، لأنها مجرد إثباتات، وملكية عامة وغير مدعومة.
 m4sc3r4n0/evil-droid
إطار عمل لإنشاء وتوليد ودمج حمولات APK لاختبار اختراق أندرويد، بالاستفادة من Metasploit للاستغلال وApktool لإعادة التجميع.
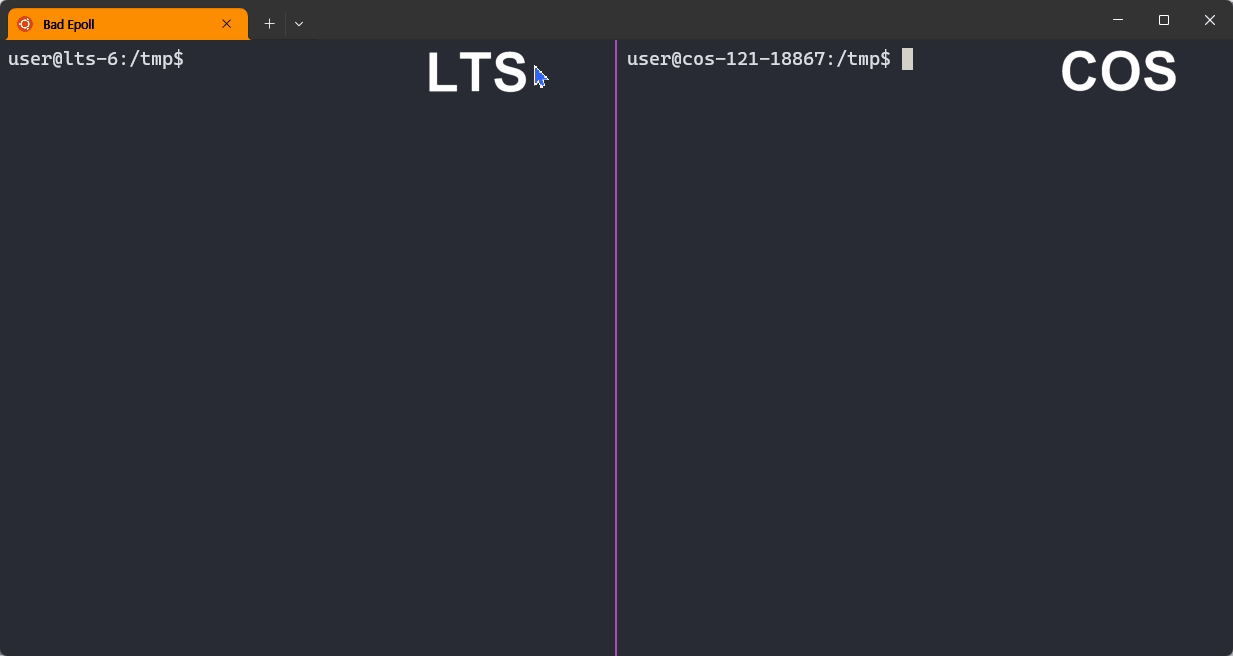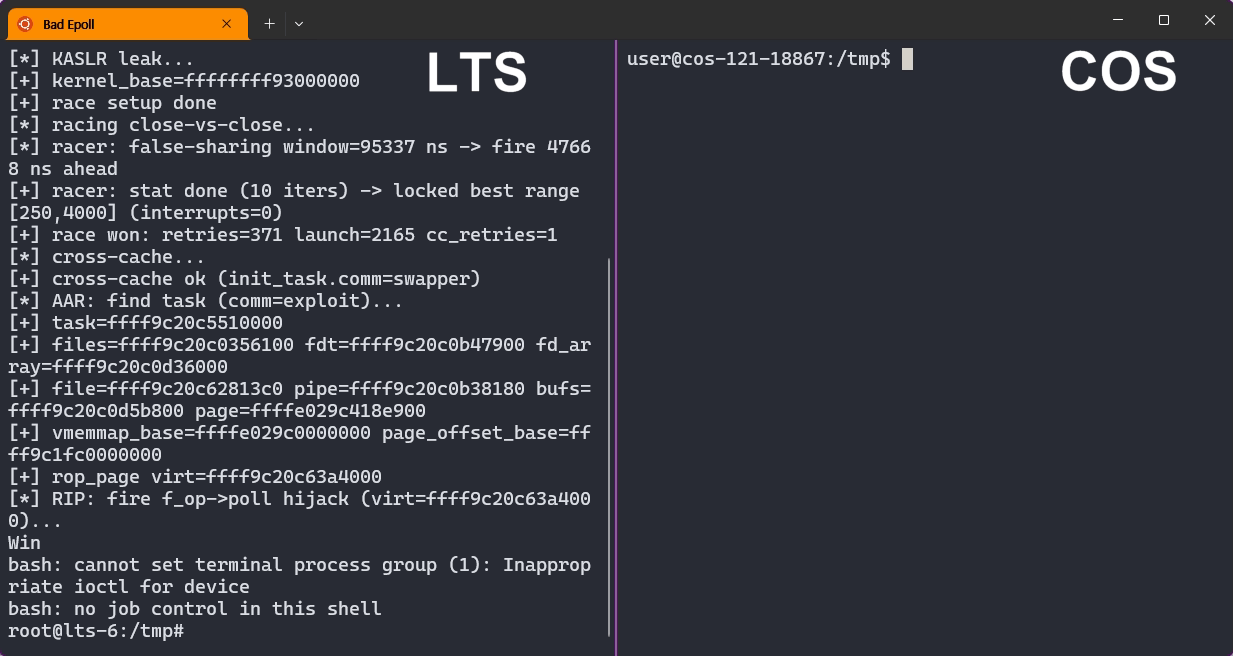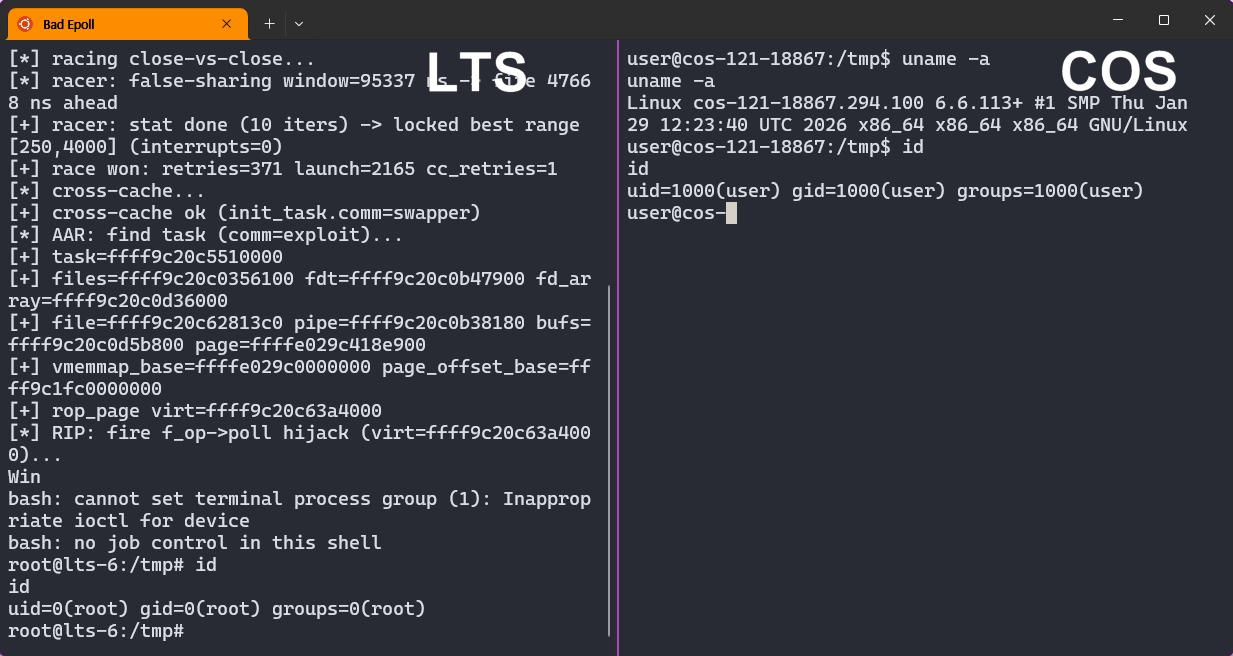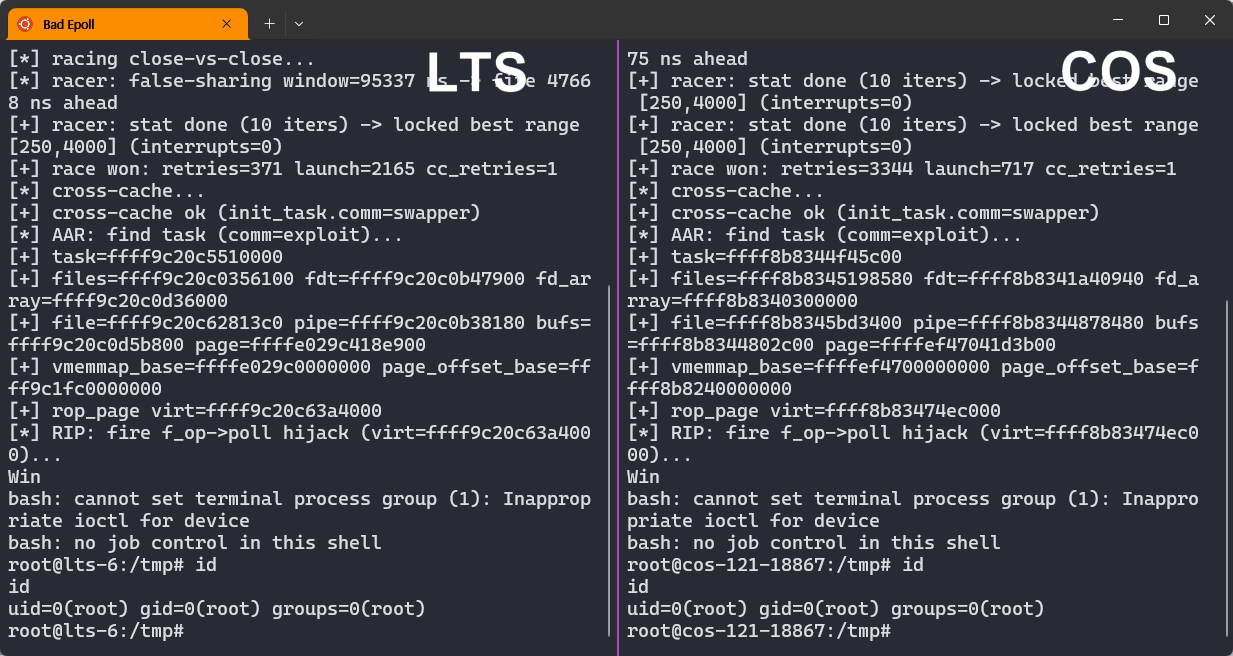 j-jaeyoung/bad-epoll
استغلال تصعيد الامتيازات في نواة لينكس لـ CVE-2026-46242، وهو عيب سباق استخدام بعد التحرير في epoll، مع جذر موثوق بنسبة 99% على أجهزة الكمبيوتر…
 quentinhardy/msdat
MSDAT: أداة هجوم قاعدة بيانات Microsoft SQL
 felix-pb/kfd
kfd، اختصار لوصف ملف kernel، هو مشروع لقراءة وكتابة ذاكرة kernel على أجهزة Apple.
 k8gege/ladongo
Ladon for Kali أداة مفتوحة المصدر لاختبار الاختراق الداخلي عبر جميع المنصات، تعمل على Windows/Linux/Mac/أجهزة التوجيه. باستخدامها يمكنك بسهولة وبضغطة…
 p3nt4/powershdll
تشغيل PowerShell باستخدام rundll32. تجاوز قيود البرامج.