
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 vu-ls/crassus
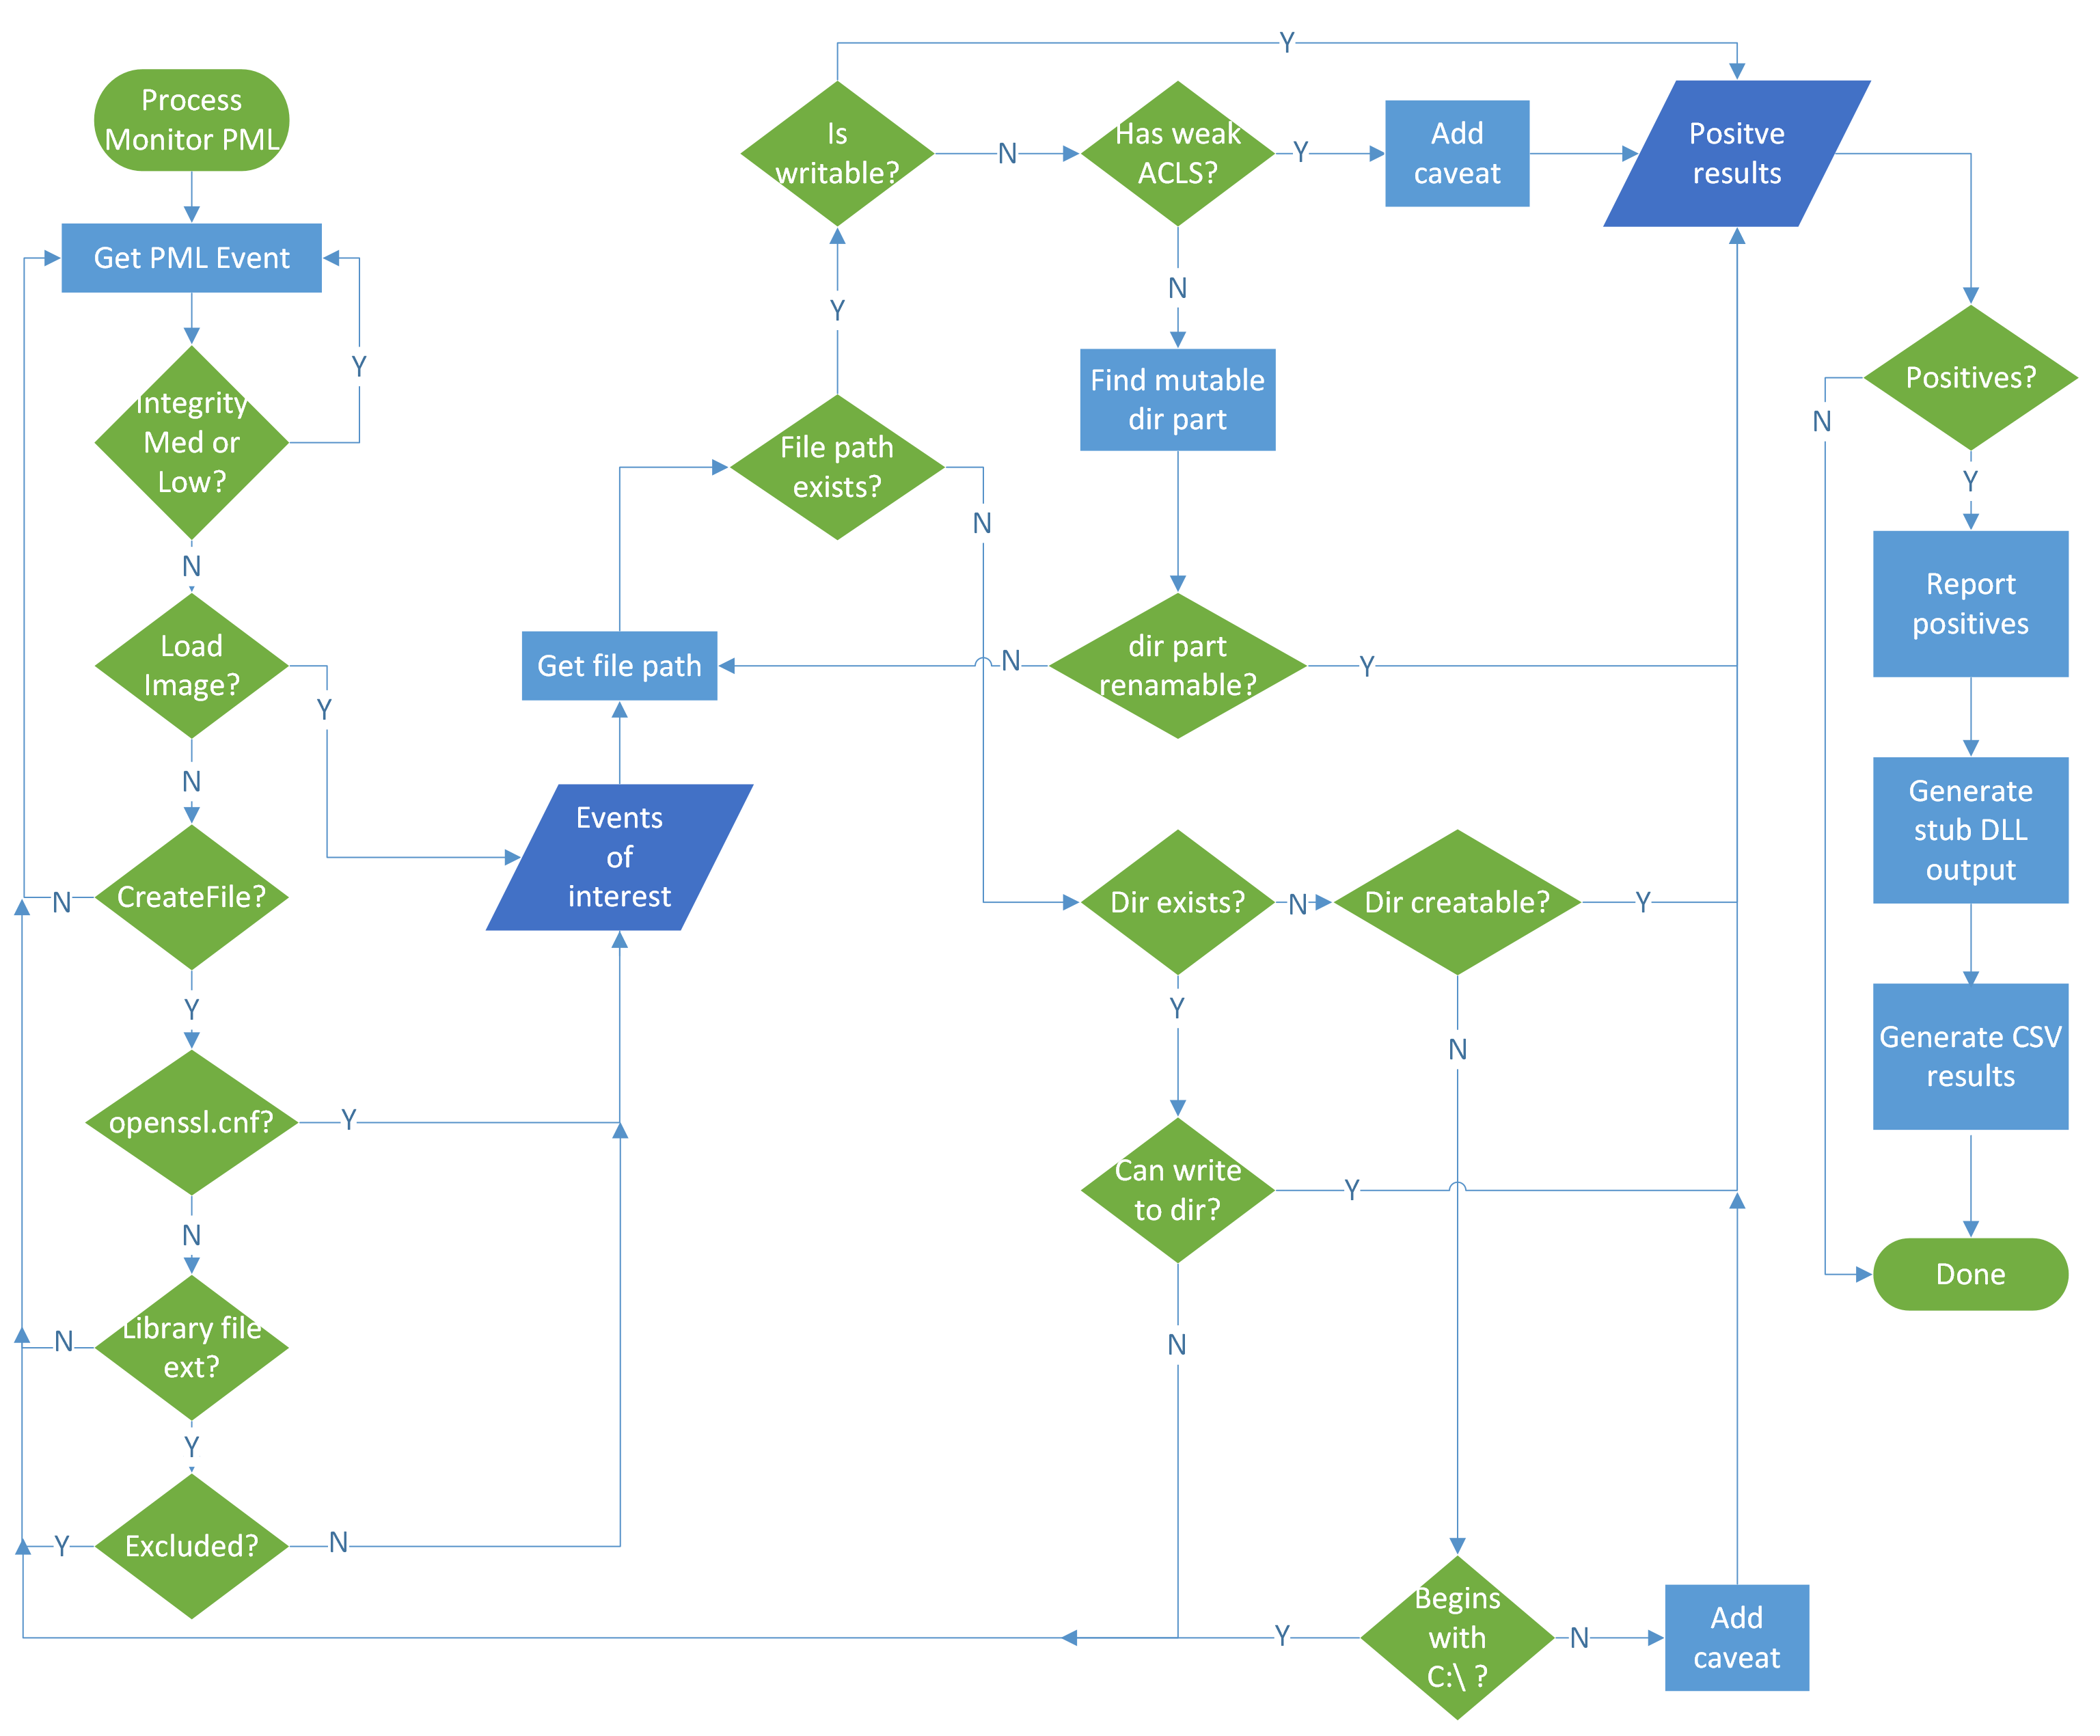
أداة اكتشاف تصعيد الامتيازات في ويندوز تقوم بتحليل سجلات التمهيد من Process Monitor لتحديد اختطاف DLL، و ACLs الضعيفة، ومسارات تصعيد أخرى، مع إنشاء…
 chvancooten/follina.py
POC لإعادة إنتاج ثغرة 'Follina' الكاملة في Office RCE لأغراض الاختبار
 beigeworm/badusb-files-for-flipperzero
مجموعة تضم أكثر من 60 سكربتًا - محدّثة خصيصًا لوظيفة BadUSB على جهاز FlipperZero.
 portswigger/xss-cheatsheet-data
مجموعة بيانات JSON مساهَم بها من المجتمع لنواقل حمولات XSS تشغّل ورقة غش XSS من PortSwigger، مع دعم المتصفح وبيانات التفاعل الوصفية.
 calebstewart/cve-2021-1675
تنفيذ نقي باستخدام PowerShell لـ CVE-2021-1675 Print Spooler Local Privilege Escalation (PrintNightmare)
 ioactive/jdwp-shellifier
سكربت استغلال لخدمات بروتوكول Java Debug Wire Protocol (JDWP) المكشوفة، يتيح لمختبري الاختراق حقن كود Java وتنفيذ أوامر نظام تشغيل عشوائية على أجهزة…
 openrce/sulley
إطار عمل fuzzing مكتوب بلغة بايثون الخالصة، مؤتمت بالكامل ويعمل دون مراقبة.
 qi4l/jyso
إطار عمل ثنائي الغرض لاستغلال حقن JNDI وإلغاء تسلسل Java مع قدرات تجاوز متقدمة لـ WAF وRASP وإصدارات JDK العالية. يدعم حقن شل الذاكرة، وتوليد حمولات…
 1n3/privesc
مجموعة من نصوص واستغلالات تصعيد الامتيازات لأنظمة ويندوز ولينكس وماي إس كيو إل.
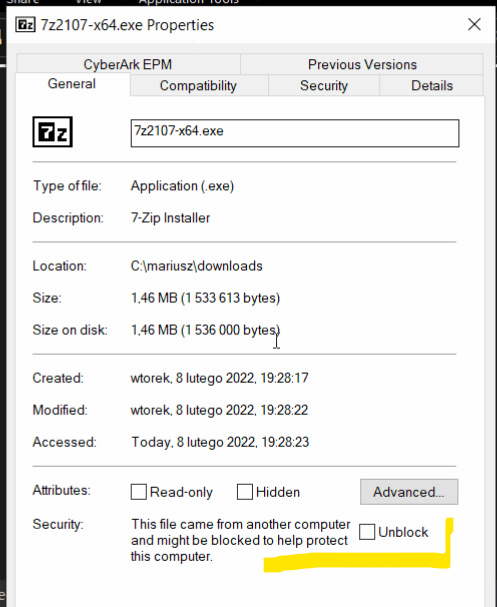 mgeeky/packmypayload
برهان مفهوم يقوم بتغليف الحمولات في حاويات إخراج لتجنب علامة Mark-of-the-Web وإظهار المخاطر المرتبطة بتنسيقات ملفات الحاويات. يدعم: ZIP, 7zip, PDF,…
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 depthfirstdisclosures/nginx-rift
استغلالات RCE في NGINX
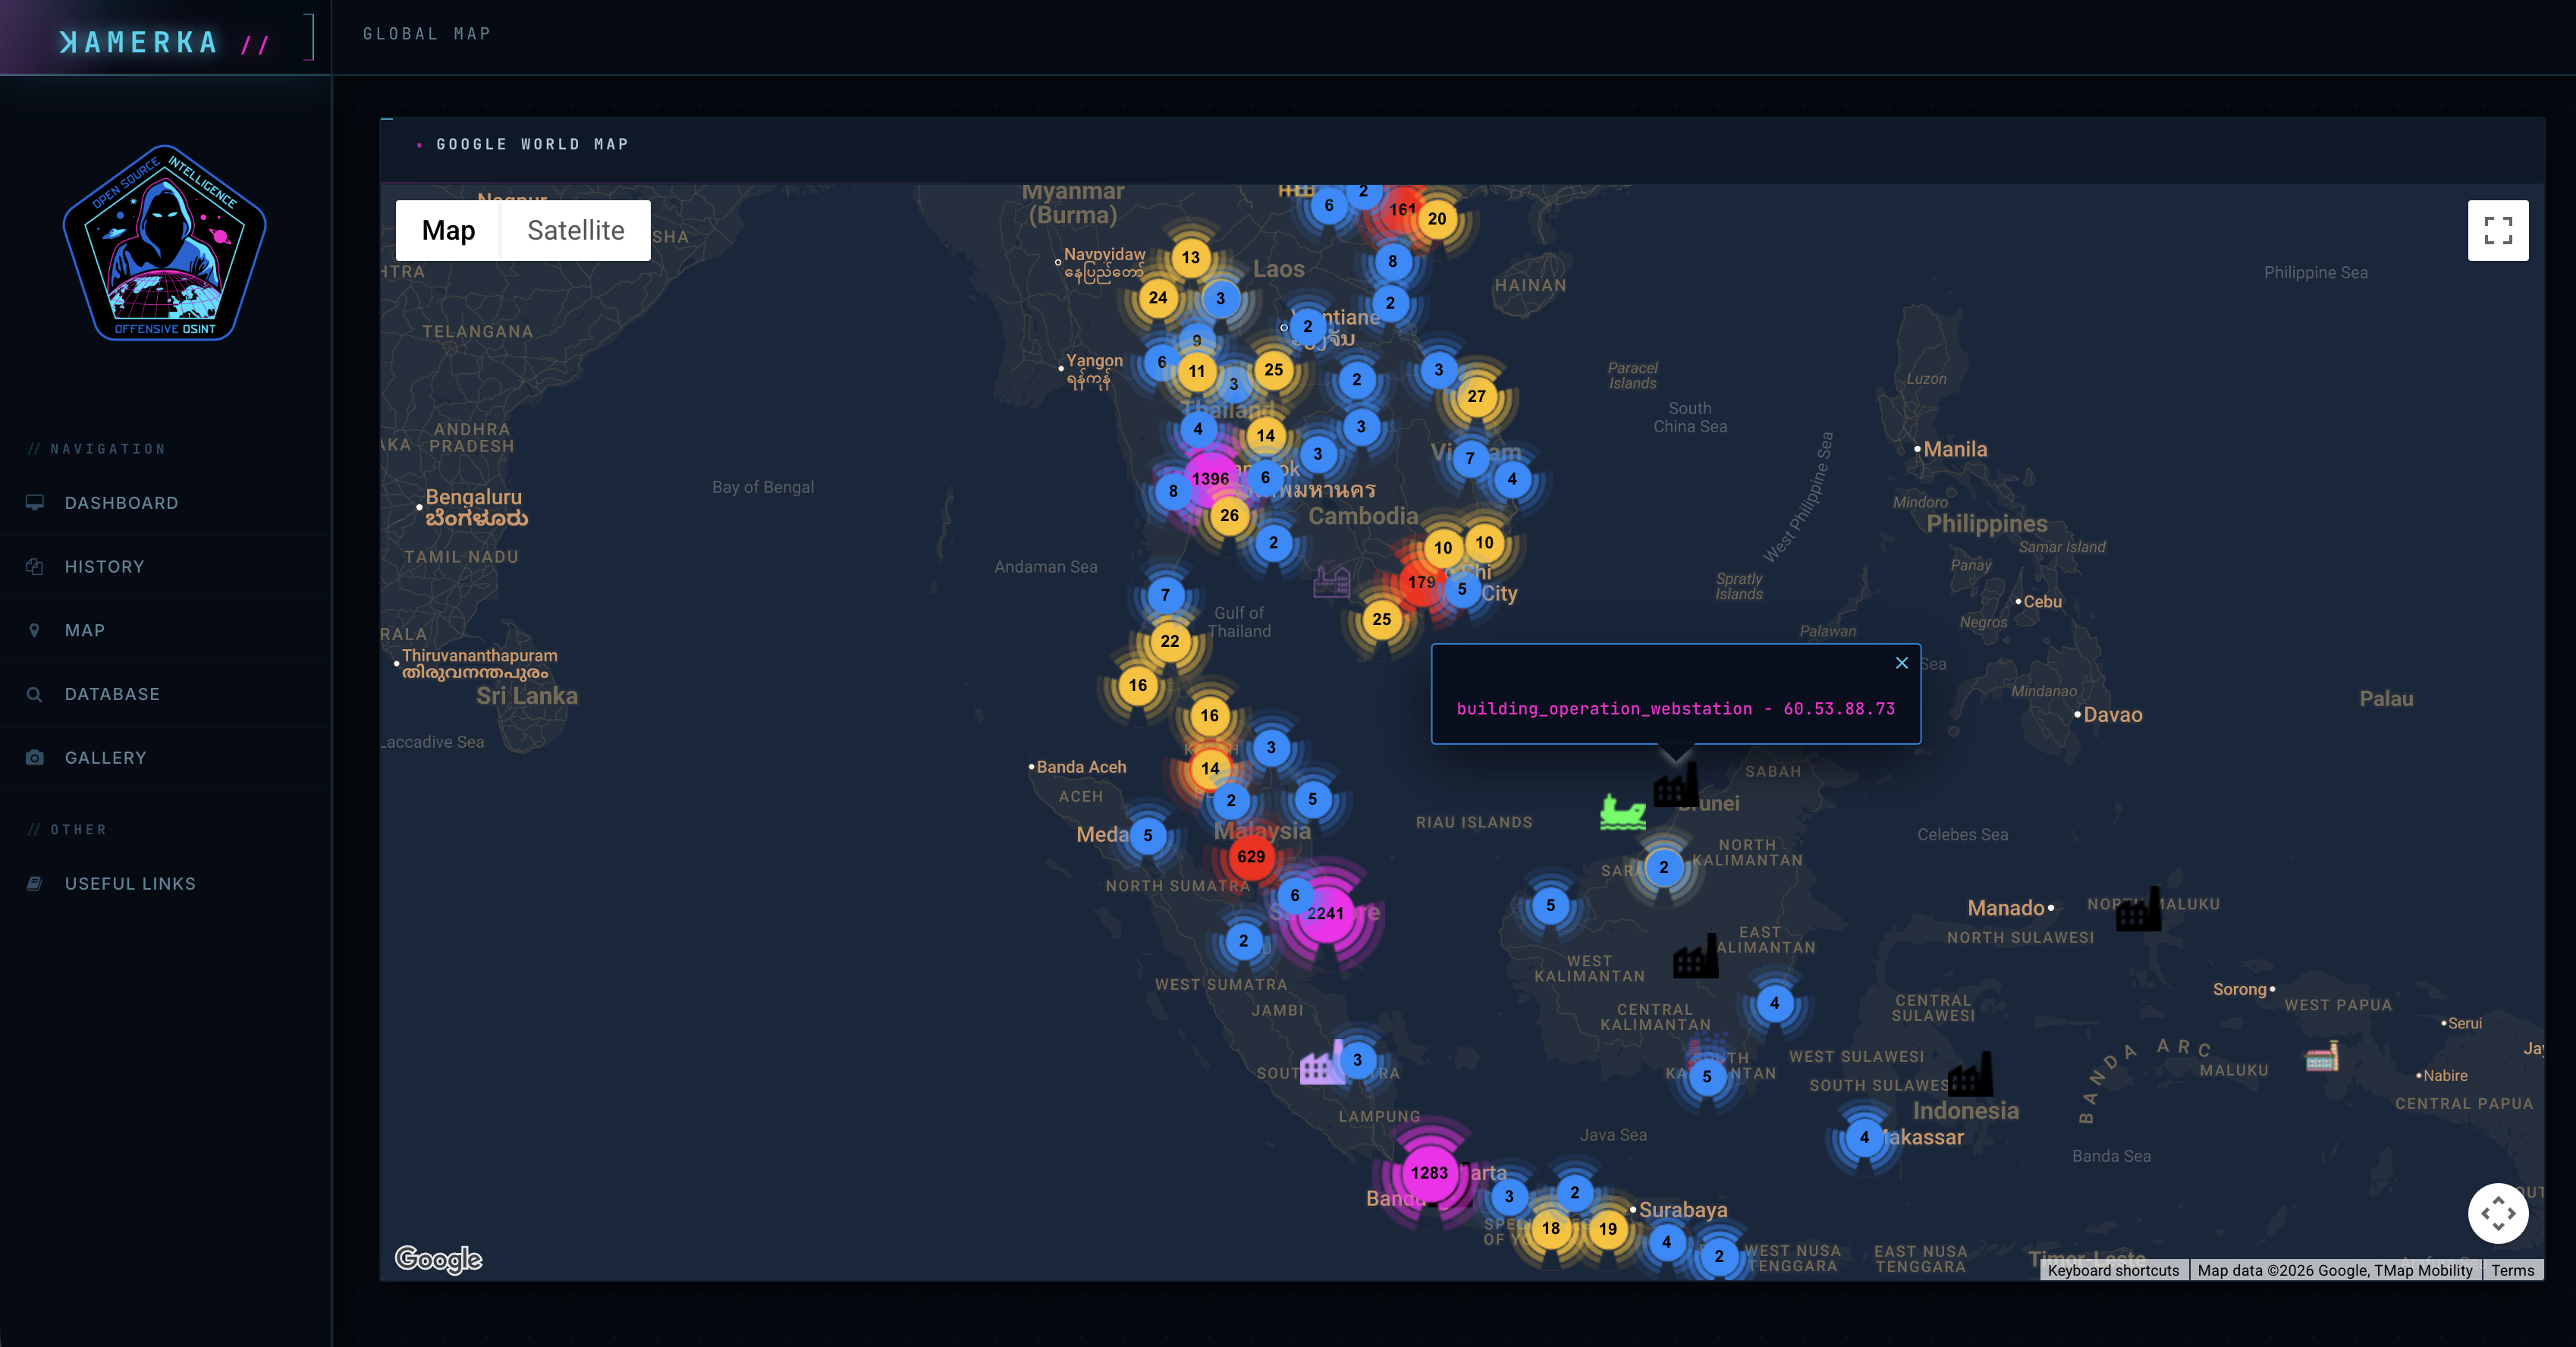 woj-ciech/kamerka-gui
أداة استطلاع نهائية لإنترنت الأشياء/أنظمة التحكم الصناعية.
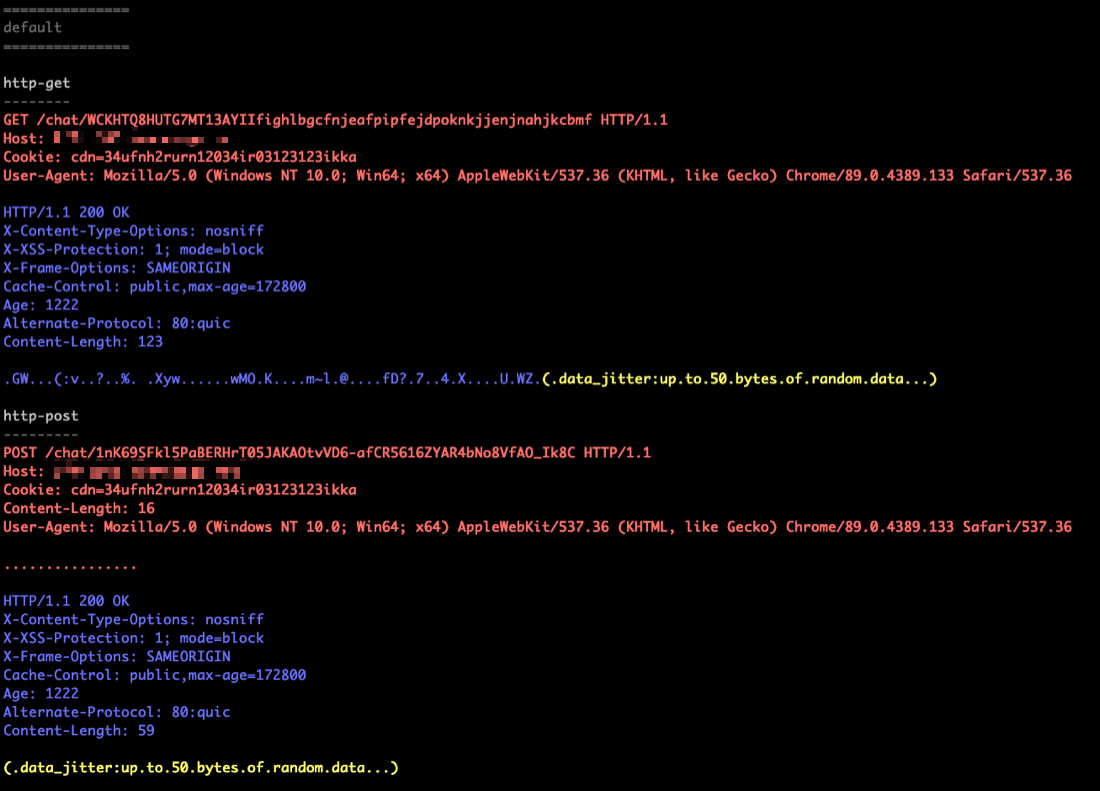 tylous/sourcepoint
مولّد ملفات تعريف C2 متعددة الأشكال لـ Cobalt Strike يقوم بأتمتة إنشاء تكوينات Beacon متخفية مع خيارات عشوائية لـ HTTP وDNS وحقن العمليات لتقليل…
 alisamtechnology/atscan
بحث dork متقدم & ماسح استغلال جماعي
 lukechilds/reverse-shell
خدمة شل عكسية عند الطلب تكتشف تلقائيًا بيئة الهدف وتنفذ الحمولة المناسبة للوصول عن بُعد أثناء اختبارات الاختراق.
 github/securitylab
موارد متعلقة بـ GitHub Security Lab
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…








