#1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
oopnv70-lab/ghostlock-apkAPK مستقلة: CVE-2026-43499 تصعيد صلاحيات GhostLock + تنفيذ بهوية Shizuku shell
 andresriancho/w3af
ماسح أمان لتطبيقات الويب مفتوح المصدر يكتشف ويستغل أكثر من 200 ثغرة أمنية، بما في ذلك XSS وحقن SQL وتنفيذ أوامر نظام التشغيل. صُمم لمختبري الاختراق…
 etahen/etahen
حمولة تمكين الهوم برو (homebrew) لجهاز PS5 توفّر ميزات ما بعد الاستغلال: تحميل إضافات/حمولات مخصّصة، دعم ملفات fself/fpkg غير الموقّعة، إعدادات…
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 ikow/php2shell-poc
CVE-2026-109618/109619 بحث استغلال session.upload_progress في PHP — إثبات المفهوم والتحليل
 ahmyth/ahmyth-android-rat
أداة الإدارة عن بُعد لنظام أندرويد
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 kypvas/red-team-map
خريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
 hmascs/ksuroot
أداة تجذير نواة Android بضغطة واحدة تستغل CVE-2026-43499 لتثبيت KernelSU، مع مصادر حمولة .so رسمية ومدمجة ومخصصة.
 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 wxxsfxyzm/ghostlock-galaxy
قم بعمل روت لهاتف Galaxy الخاص بك باستخدام CVE-2026-43499
 bkerler/mtkclient
أداة فلاش وإصلاح Mediatek
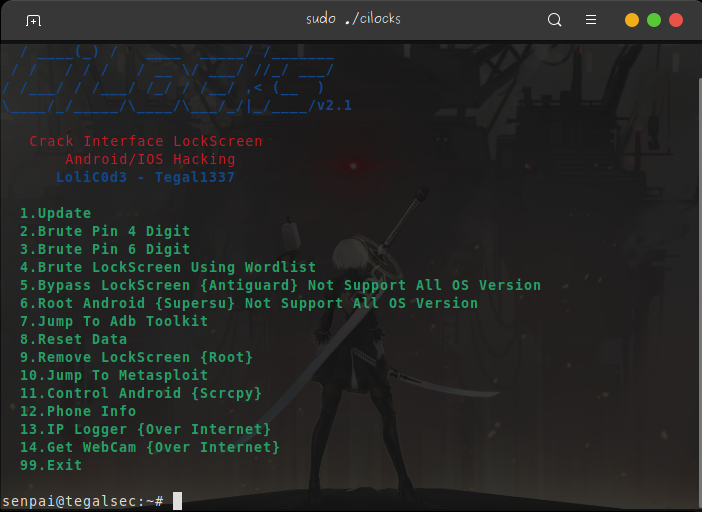 tegal1337/cilocks
اختراق شاشة قفل الواجهة، Metasploit، والمزيد من اختراق أندرويد/آي أو إس
 keygraphhq/shannon
Shannon هو مختبِر اختراق (Pentester) ذكاء اصطناعي مستقل يعمل بأسلوب الصندوق الأبيض (White-box) لتطبيقات الويب وواجهات برمجة التطبيقات (APIs). يحلل…
 theporgs/exegol
بيئة اختراق شاملة الميزات ومدفوعة بالمجتمع
 b23r0/heroinn
A cross platform C2/post-exploitation framework.