
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 nvisosecurity/pycobalthound
pyCobaltHound هو امتداد لـ Aggressor script لـ Cobalt Strike يهدف إلى توفير تكامل عميق بين Cobalt Strike و Bloodhound.
 absholi7ly/poc-cve-2025-24813
هذا المستودع يحتوي على سكريبت آلي لإثبات المفهوم (PoC) لاستغلال **CVE-2025-24813**، وهي ثغرة تنفيذ عن بُعد (RCE) في Apache Tomcat. تسمح الثغرة…
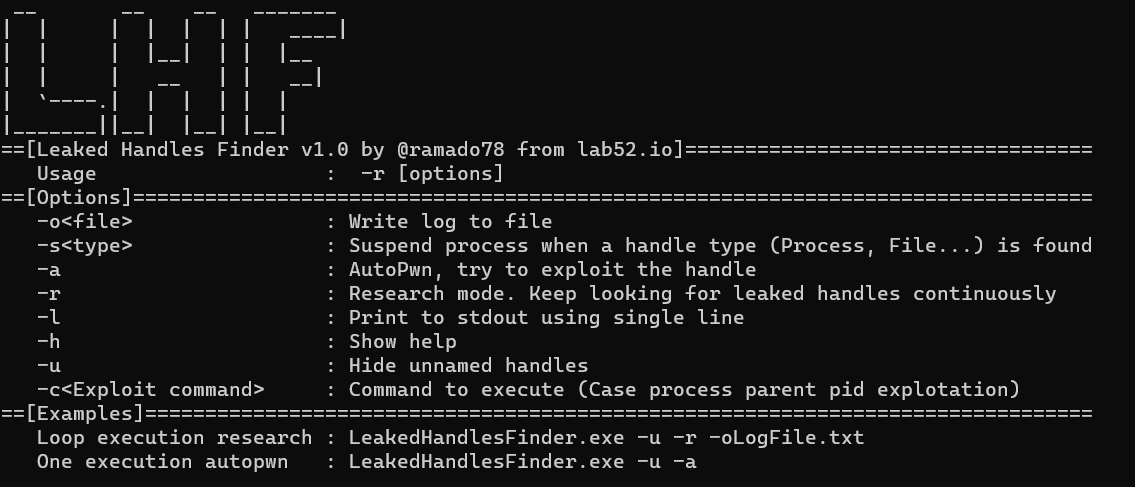 lab52io/leakedhandlesfinder
أداة تحديد مقابض العمليات المتسربة في ويندوز
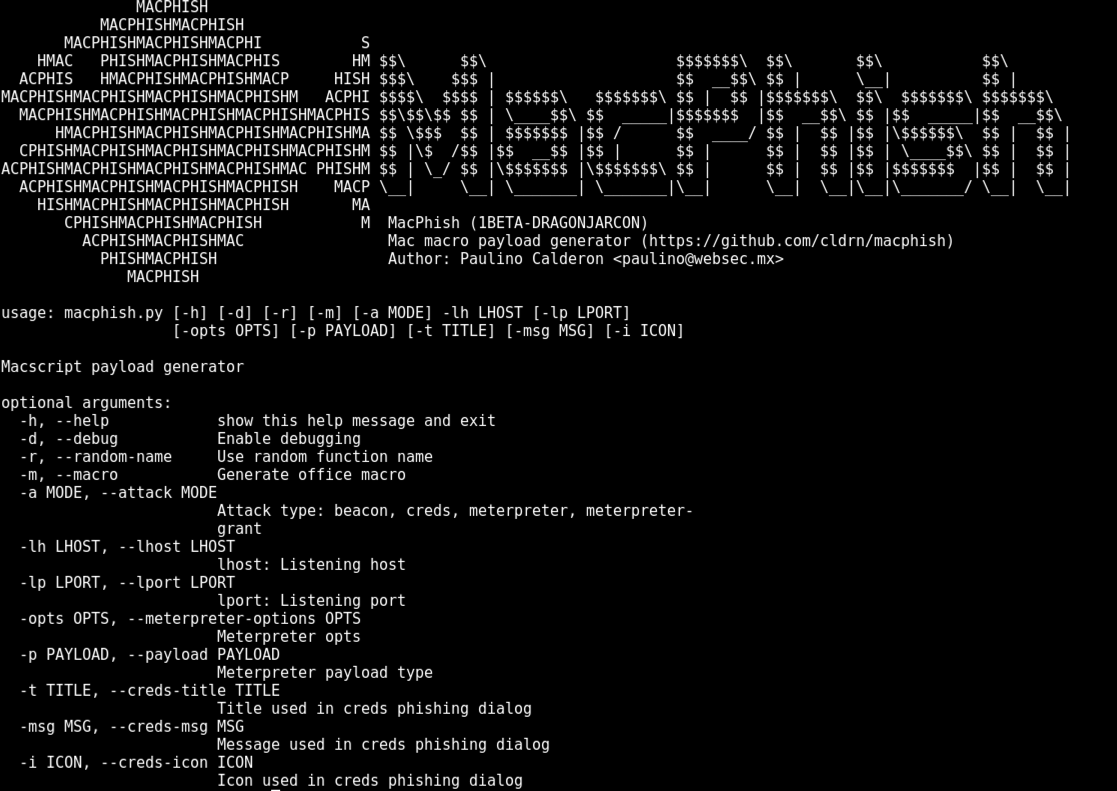 cldrn/macphish
يولد ماكروات ضارة لـ Office for Mac مع حمولات beacon وcredential harvesting وmeterpreter لاختبار التصيد والاستغلال على macOS.
 pyn3rd/cve-2019-0232
تنفيذ الأوامر عن بُعد في Apache Tomcat على ويندوز
 threedr3am/tomcat-cluster-session-sync-exp
عند استخدام Tomcat لميزة مزامنة Session المدمجة، يؤدي التكوين غير الآمن (عدم استخدام EncryptInterceptor) إلى وجود ثغرة إلغاء تسلسل (Deserialization).…
 sofianehamlaoui/pentest-bookmarkz
مجموعة من الروابط المفيدة لمختبر الاختراق
 malwaretech/tinyxpb
بوت كيت ويندوز إكس بي 32-بت
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 حقن حصان ذاكرة Godzilla
 jonatan1024/clrinject
حقن تجميع C# EXE أو DLL في كل بيئة تشغيل CLR و AppDomain لعملية أخرى.
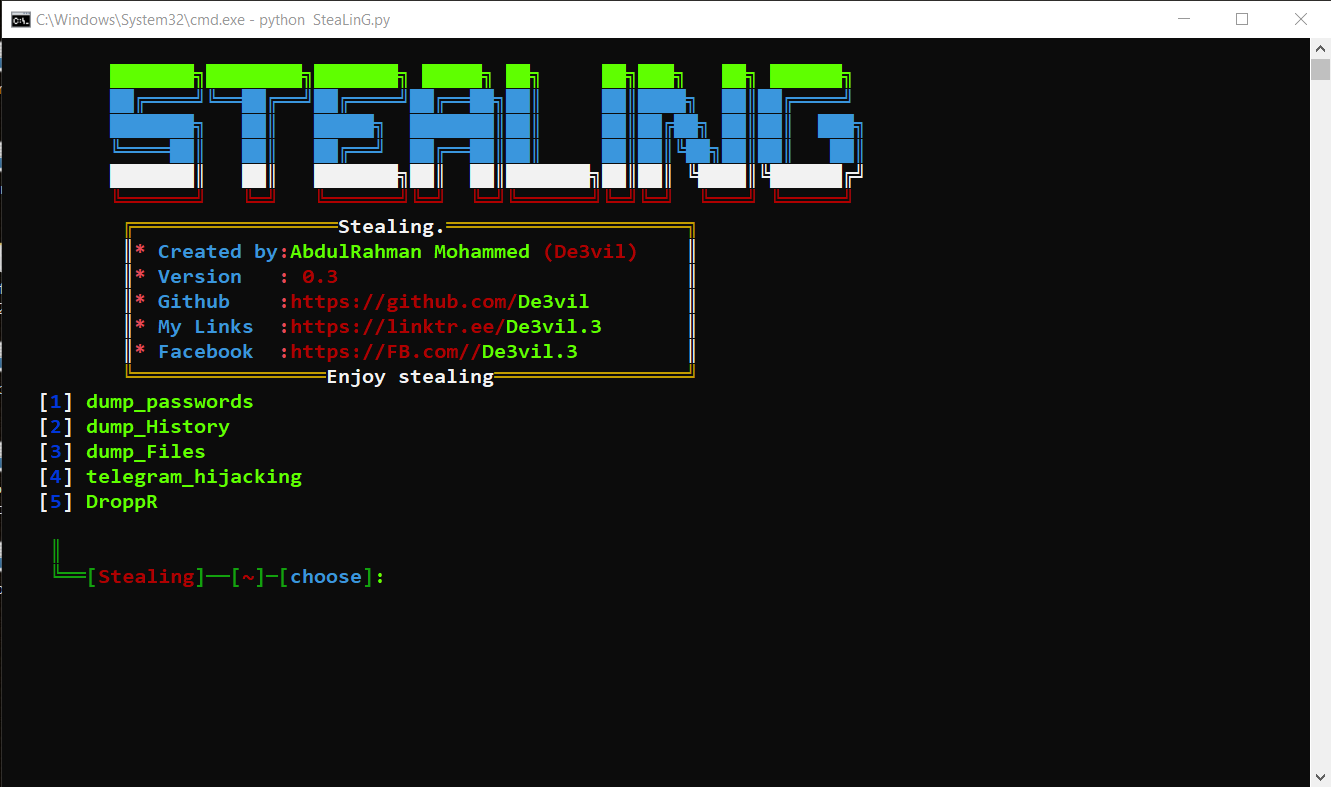 de3vil/stealing
The SteaLinG هو إطار عمل اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية
 itsmehacker/ducky-exploit
Arduino Rubber Ducky Framework
 notsosecure/udp-hunter
أداة تقييم شبكي لمختلف خدمات UDP تغطي بروتوكولي IPv4 و IPv6
 trustedsec/specula
إطار عمل نمطي للقيادة والتحكم (C2) يستغل ميزة الصفحة الرئيسية في Microsoft Outlook لتحقيق استمرارية خفية، ووصول عن بُعد، وعمليات ما بعد الاستغلال.
 gamozolabs/elfloader
مُسطِّح ملفات ELF غير معتمد على المعمارية لشفرة الصدفة
 pqlx/cve-2022-1015
إثبات مفهوم (PoC) لتصعيد الامتيازات المحلي في Linux kernel CVE-2022-1015
 nullsecuritynet/tools
مجموعة منتقاة من أدوات الأمان، و exploits، ورمز إثبات المفهوم، و shellcodes، والبرامج النصية لاختبار الاختراق والبحث الأمني الهجومي التعليمي.








