
 chocapikk/wpprobe
أداة سريعة لتعداد إضافات ووردبريس

"لأنه لماذا تفحص بشكل أعمى بينما يكشف WordPress عن نفسه؟"
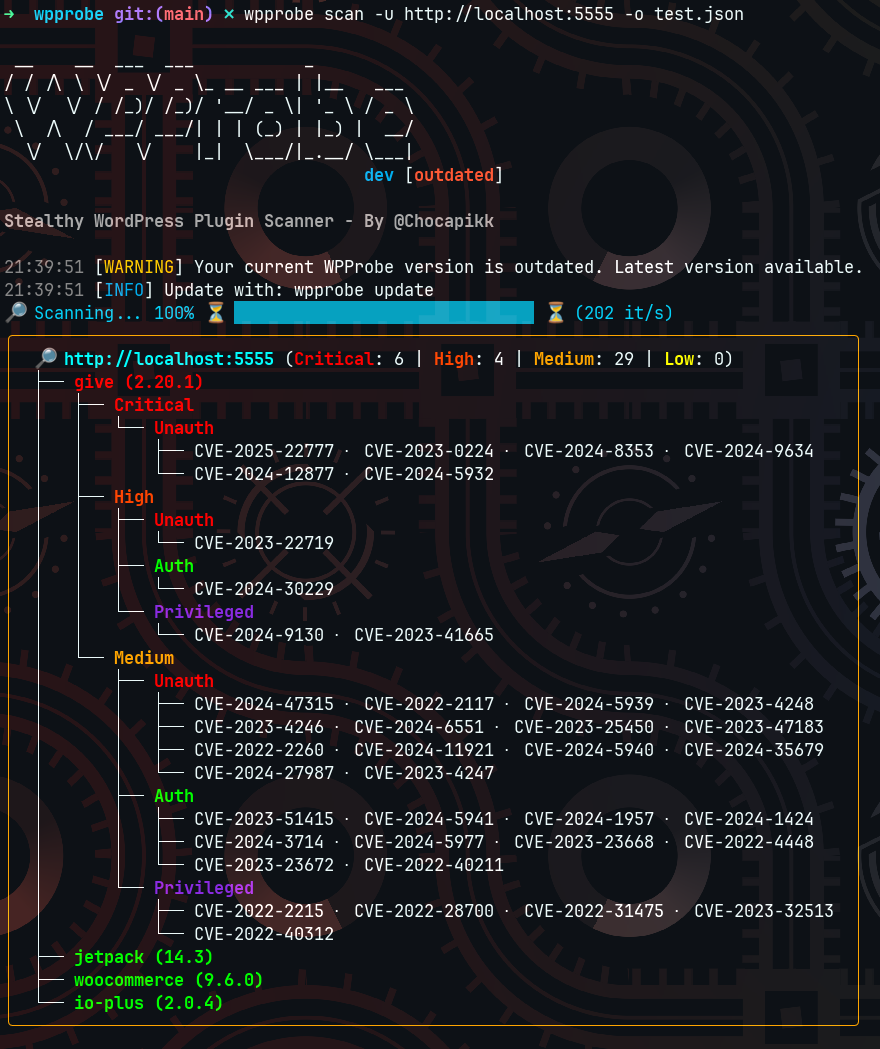


ماسح سريع لإضافات وقوالب WordPress يكتشف الإضافات المثبّتة عبر تعداد REST API والقوالب من خلال استكشاف HTML، ثم يربطها بالثغرات الأمنية المعروفة. يمكن اكتشاف أكثر من 5000 إضافة دون استخدام القوة الغاشمة، وآلاف أخرى باستخدامها.
منذ 9 مارس 2026، أوقفت Wordfence دعم واجهة API الخاصة بالإصدار v2. جميع إصدارات WPProbe السابقة للإصدار v0.10.16 لديها وظيفة update-db معطّلة. تحتاج إلى تحديث WPProbe.
بشكل افتراضي، يقوم wpprobe update-db بجلب قاعدة بيانات مُعدّة مسبقًا من هذا المستودع (تُحدَّث كل ساعتين عبر CI)، لذا لا حاجة إلى مفتاح API. إذا كنت ترغب في الجلب مباشرة من Wordfence بنفسك، يمكنك اختياريًا إعداد مفتاح API مجاني:
--api-keygo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| الوضع | الطريقة | التخفّي | التغطية |
|---|---|---|---|
stealthy (الافتراضي) | مطابقة نقاط نهاية REST API + اكتشاف قوالب HTML | مرتفع | أكثر من 5000 إضافة + قوالب |
bruteforce | فحوصات مباشرة للأدلة | منخفض | أكثر من 10 آلاف إضافة |
hybrid | مرشّحات REST/HTML بالإضافة إلى قائمة الإضافات، يتم التحقق منها عبر فحوصات الملفات | متوسط | الحد الأقصى |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
عيّن WORDFENCE_API_KEY لتحديثات قاعدة بيانات Wordfence (مجانًا). عيّن WPSCAN_API_TOKEN لتحديثات قاعدة بيانات WPScan (خطة Enterprise فقط).
wpprobe update
تُحدِّث نفسها فقط الملفات التنفيذية المثبَّتة من إصدار. عادةً ما يكون البناء من المصدر
متقدِّمًا على آخر إصدار، لذا فإن استبداله سيكون تخفيضًا للإصدار: أعد بناءه
من المستودع بدلًا من ذلك، أو مرِّر --force لتثبيت الملف التنفيذي للإصدار
على أي حال.
عند بدء التشغيل، يتحقق WPProbe من أحدث إصدار منشور لوسم اللافتة. تُخزَّن الإجابة مؤقتًا لمدة 24 ساعة، ويمكن إيقاف التحقق تمامًا:
export WPPROBE_NO_UPDATE_CHECK=1
يستعلم الوضع الخفي عن مسارات REST API المكشوفة (?rest_route=/) ويطابق نقاط النهاية المكتشفة مقابل قاعدة بيانات مُجمَّعة مسبقًا لتوقيعات الإضافات المعروفة. كما يكتشف القوالب النشطة عبر تحليل مراجع wp-content/themes/ من HTML الصفحة ويجلب إصدارها من style.css. يولّد هذا الحد الأدنى من الطلبات ويتجنب الكشف بواسطة جدران الحماية WAF.
يتحقق وضع القوة الغاشمة من أدلة الإضافات مباشرةً عبر طلبات GET. تؤكد استجابة 403 وجود الإضافة (سرد الدليل محظور). يتم التحقق من استجابة 200 عبر البحث عن readme.txt في سرد الدليل لتجنب النتائج الإيجابية الخاطئة من نسخ WordPress التي تُرجع 200 لجميع المسارات.
يجمع الوضع الهجين المرشحين من مسارات REST وHTML، ويضيف قائمة الإضافات المُهيأة، ثم يتحقق من كل مرشح عبر فحص مباشر لملف الإضافة. قد تشترك عدة إضافات في مسارات REST وحدها ولا تؤكد التثبيت. يتم دائمًا اكتشاف القوالب عبر HTML بغض النظر عن الوضع.
ترتبط الإضافات والقوالب المكتشفة بثغرات CVE المعروفة من قواعد بيانات Wordfence وWPScan، مع مطابقة نطاق الإصدار لتحديد عمليات التثبيت المعرضة للخطر.
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
مخرجات JSON دائمًا مصفوفة، تحتوي على كائن واحد لكل هدف تم فحصه، لذا يبقى الملف الواحد صالحًا سواء فحصت عنوان URL واحدًا أو عدة عناوين باستخدام -f.
JSON:
[
  {
    "url": "http://example.com",
    "plugins": {
      "give": [
        {
          "version": "2.20.1",
          "severities": [
            {
              "critical": [
                {
                  "auth_type": "Unauth",
                  "vulnerabilities": [
                    {
                      "cve": "CVE-2025-22777",
                      "cve_link": "https://www.cve.org/CVERecord?id=CVE-2025-22777",
                      "title": "GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection",
                      "cvss_score": 9.8,
                      "cvss_vector": "CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H"
                    }
                  ]
                }
              ]
            }
          ]
        }
      ],
      "wordpress-seo": [
        {
          "version": "27.1.1"
        }
      ]
    }
  }
]







