#1

 yelp/detect-secrets
طريقة صديقة للمؤسسات لكشف ومنع الأسرار في الكود.
 nestybox/sysbox
أداة "runc" مفتوحة المصدر من الجيل التالي تُمكّن الحاويات غير الجذرية (rootless) من تشغيل أعباء العمل مثل Systemd وDocker وKubernetes تمامًا مثل…
 bearer/bearer
أداة فحص أمان الكود (SAST) لاكتشاف وتصفية وترتيب أولويات مخاطر الأمان والخصوصية.
 m14r41/pentestingeverything
الحل الكامل لـ VAPT/AppSec ودليل اختبار الاختراق: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting…
 commando-x/vuln-bank
منصة مصرفية ضعيفة عمدًا لممارسة اختبار أمان تطبيقات الويب وواجهات برمجة التطبيقات (API) والذكاء الاصطناعي/نماذج اللغة الكبيرة (LLM)، ومراجعة أمان…
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 owasp/threat-dragon
An open source threat modeling tool from OWASP
 gitguardian/ggshield
اكتشف وتحقق من أكثر من 500 نوع من الأسرار المضمنة باستخدام فحوصات متقدمة. استخدمه كخطاف pre-commit hook أو GitHub Action أو CLI للكشف الاستباقي عن…
 nabla-c0d3/sslyze
مكتبة مسح SSL/TLS سريعة وقوية.
 rustsec/rustsec
RustSec API والأدوات
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | أداة نشر تلقائي لبيئة الفريق الأحمر/الأزرق
 akto-api-security/akto
منصة أمن واجهات برمجة التطبيقات (API) مفتوحة المصدر للاكتشاف المستمر لواجهات برمجة التطبيقات، واختبار الثغرات الأمنية، وكشف التهديدات في زمن التشغيل.…
 tom0li/collection-document
مجموعة من المقالات الأمنية عالية الجودة. مقالات رائعة.
 sheeki03/tirith
أمان الطرفية للمطورين وعملاء الذكاء الاصطناعي. يعترض عناوين URL المتجانسة (homograph)، والأنابيب إلى الشل (pipe-to-shell)، وحقن ANSI، والحمولات…
 aquasecurity/trivy-action
يشغّل Trivy كإجراء GitHub لفحص صورة حاوية Docker الخاصة بك بحثًا عن الثغرات الأمنية.
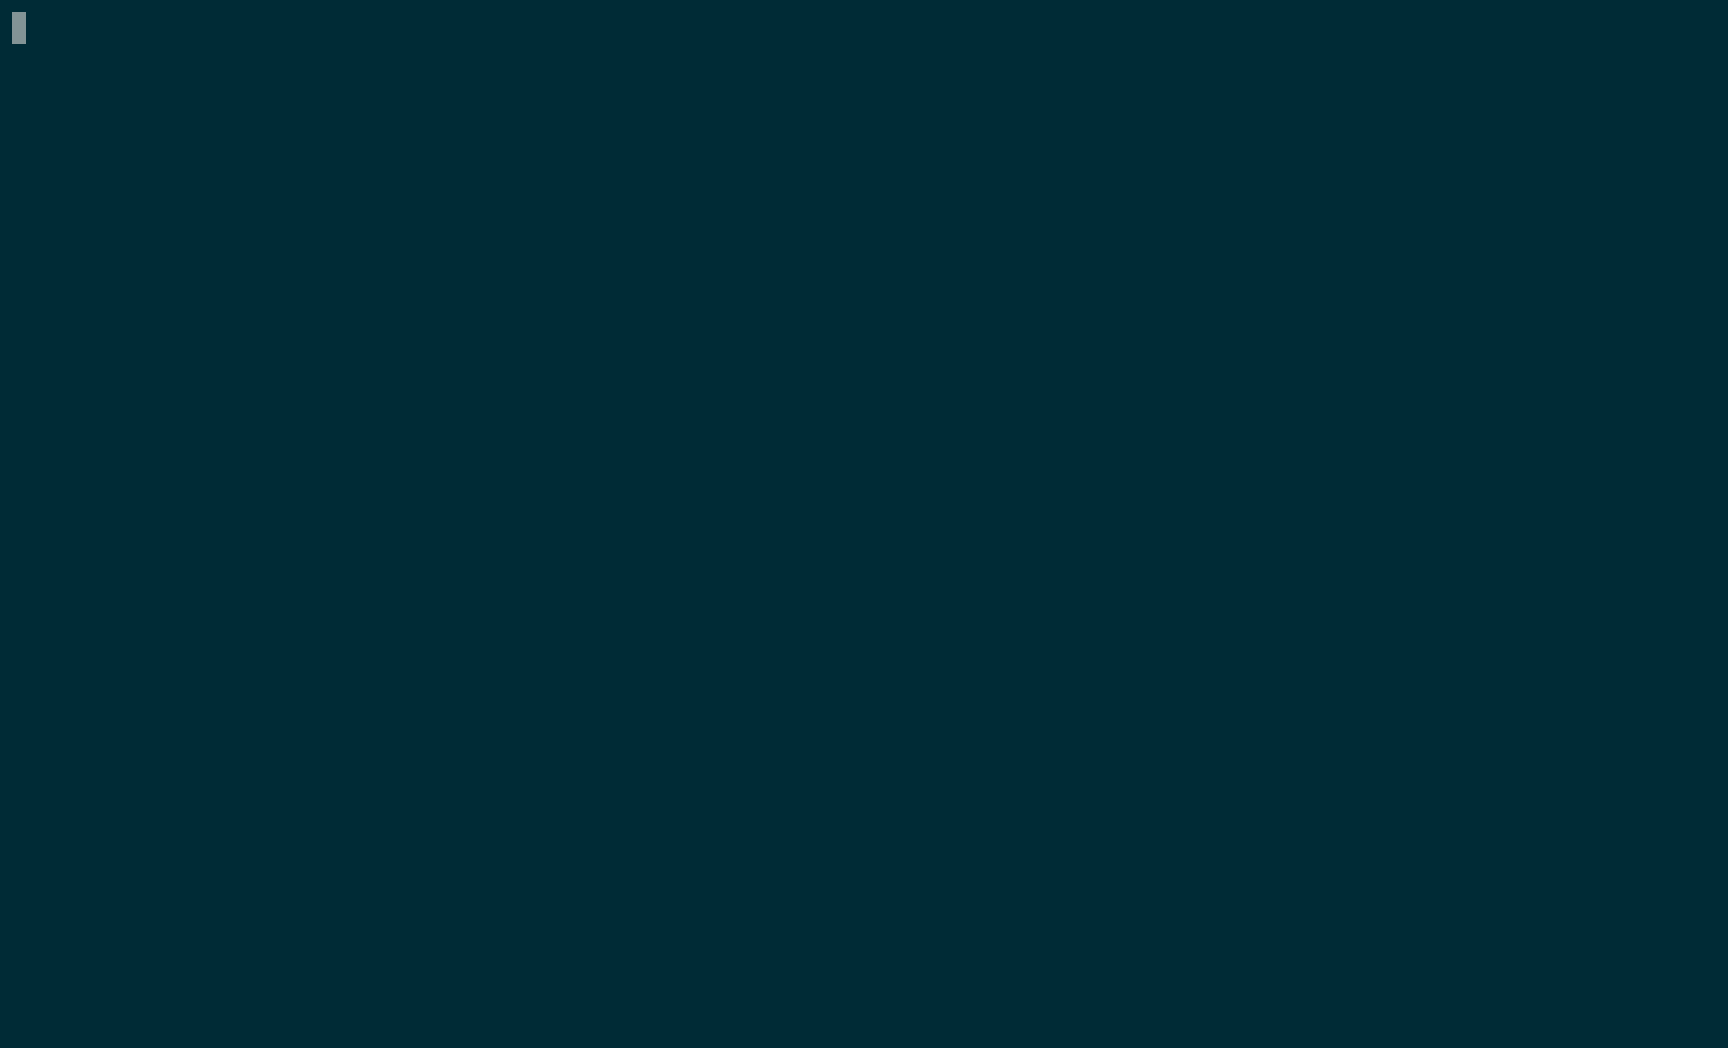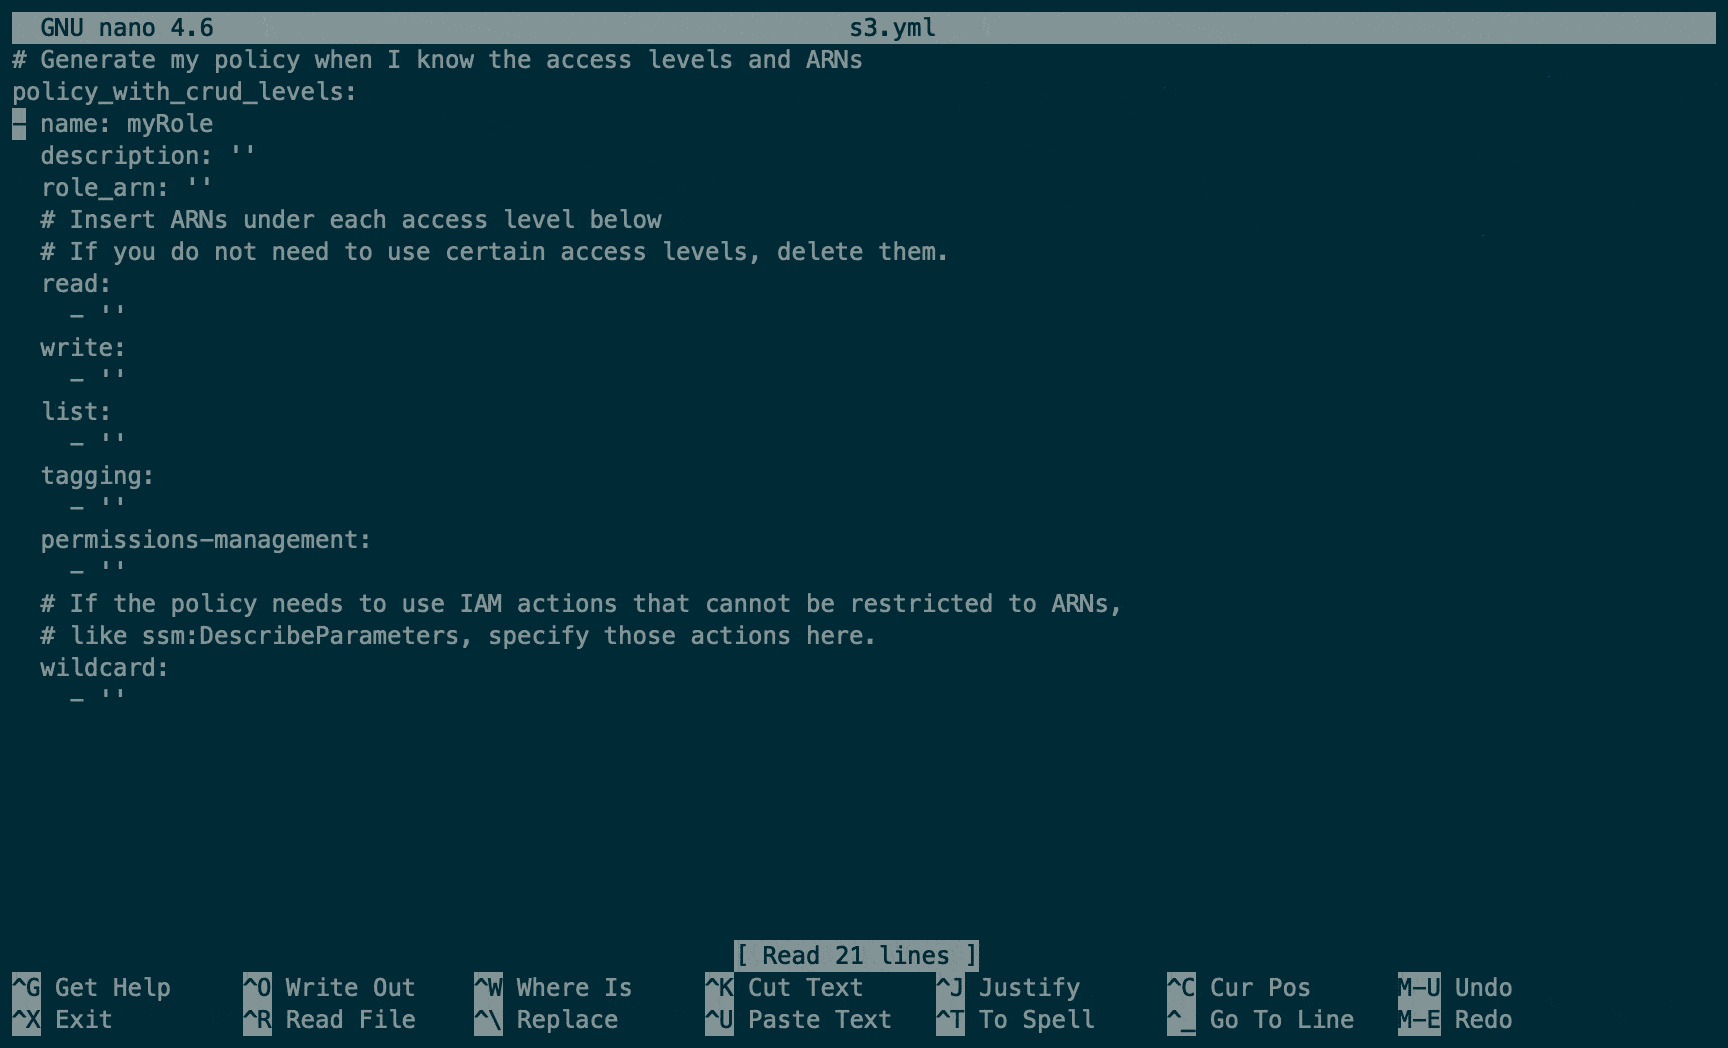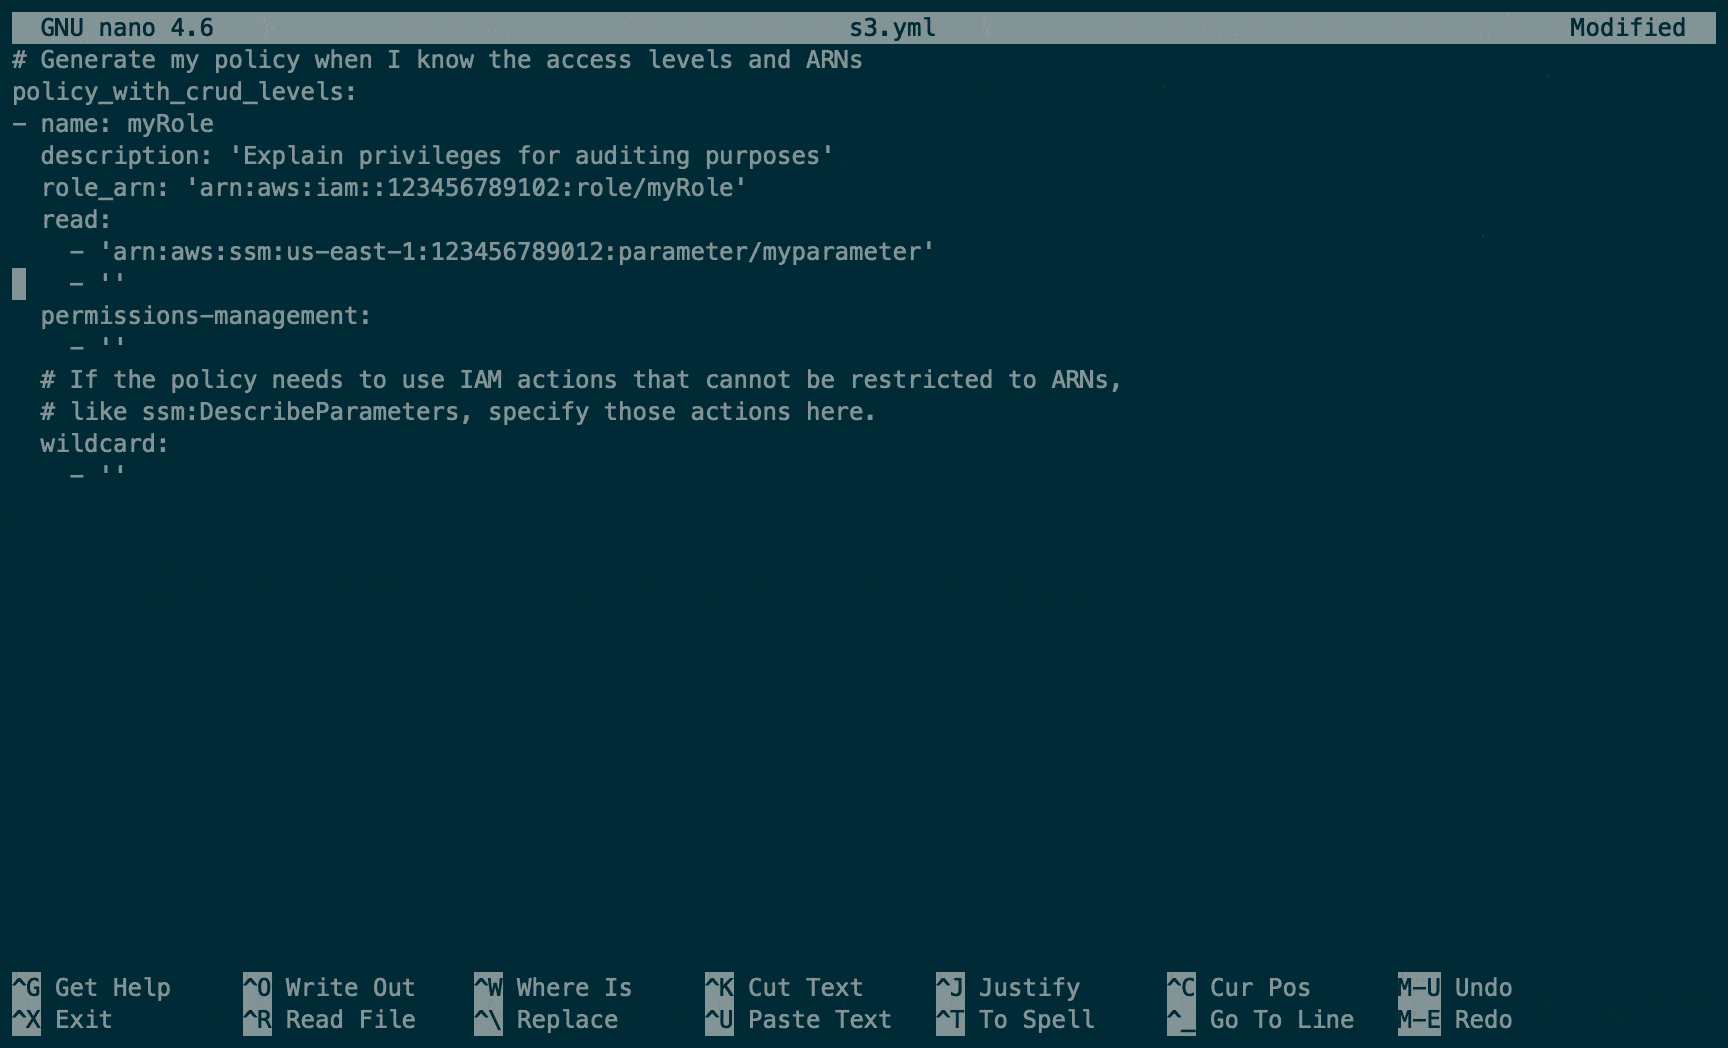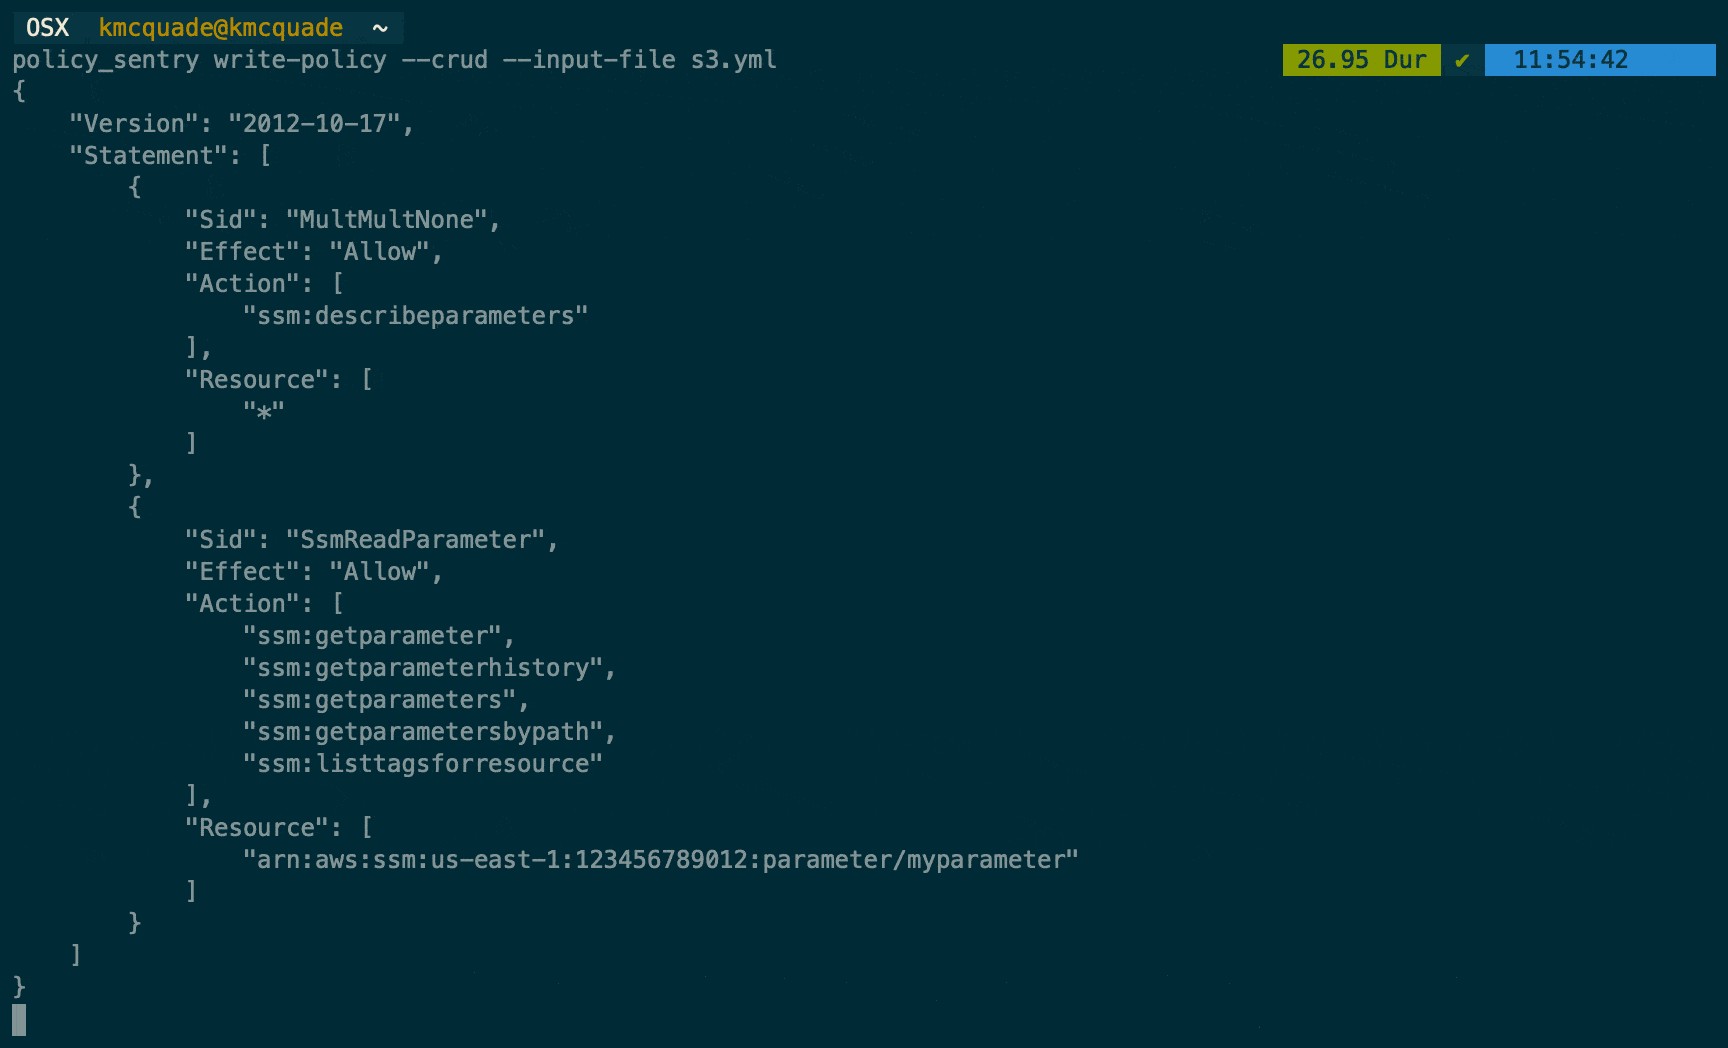 salesforce/policy_sentry
يُولّد سياسات IAM في AWS بأقل صلاحية بناءً على أسماء موارد ARN ومستويات الوصول، مما يُؤتمت إنشاء السياسات الآمنة للبنية التحتية السحابية.