
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
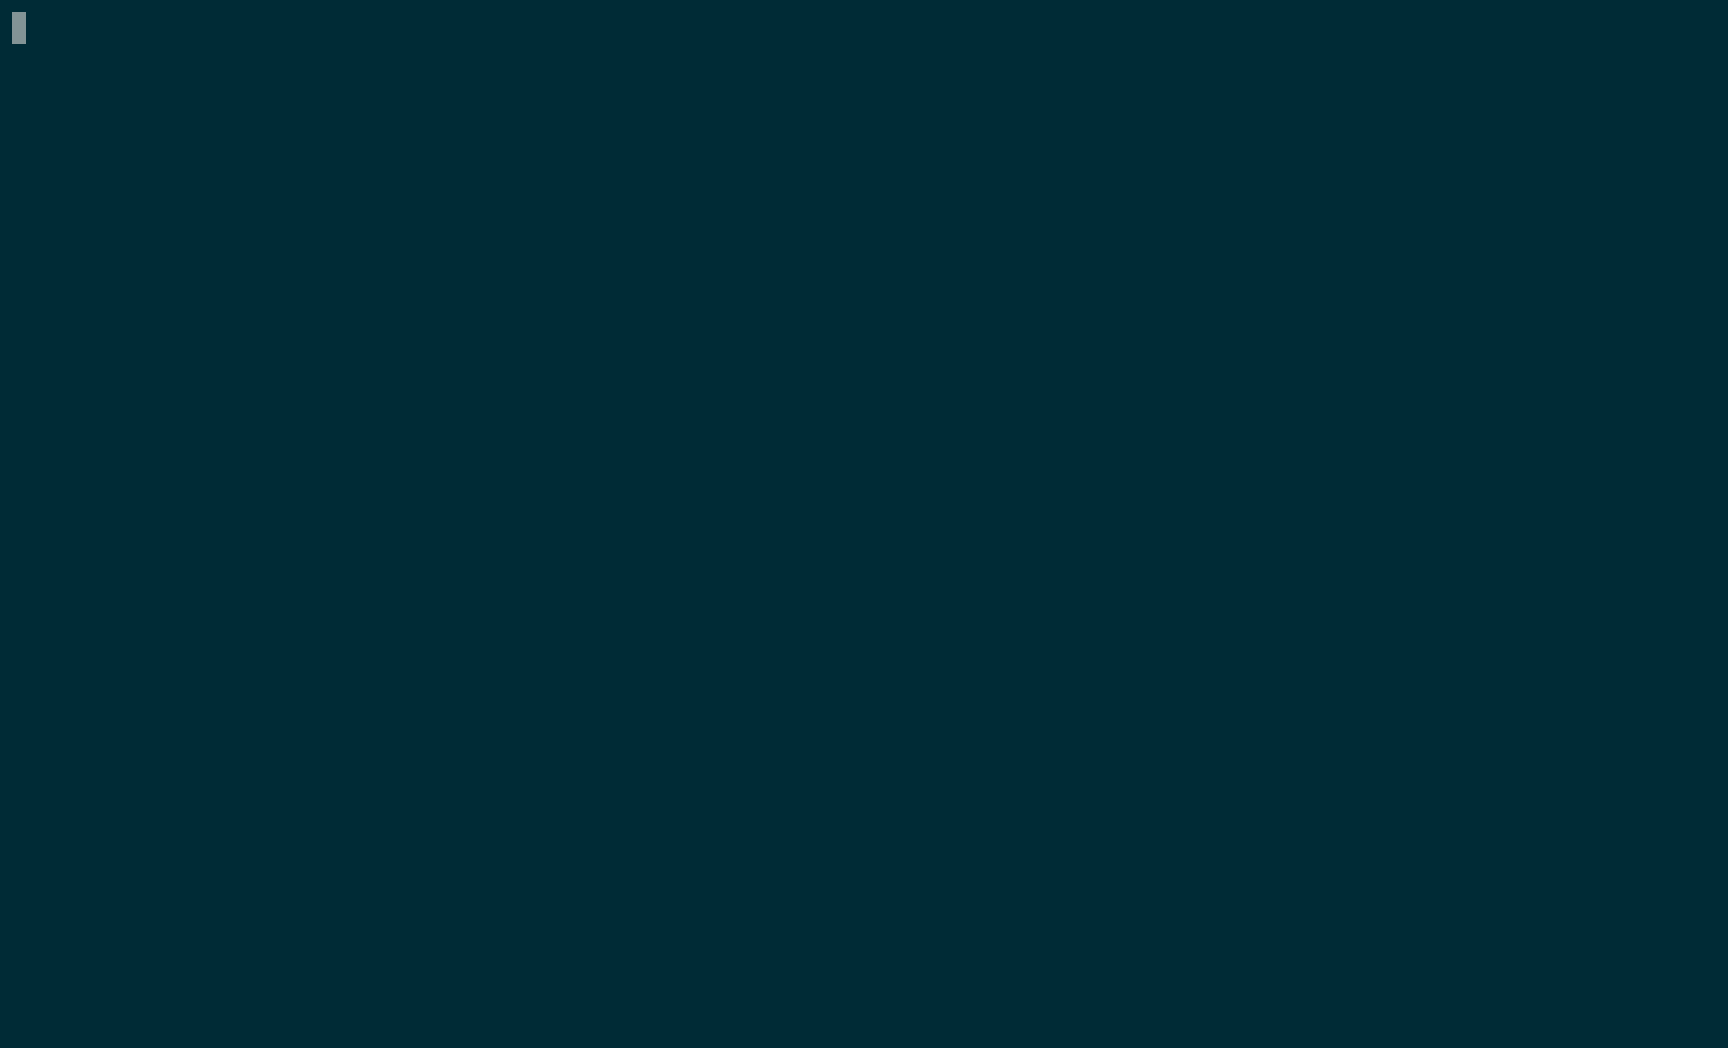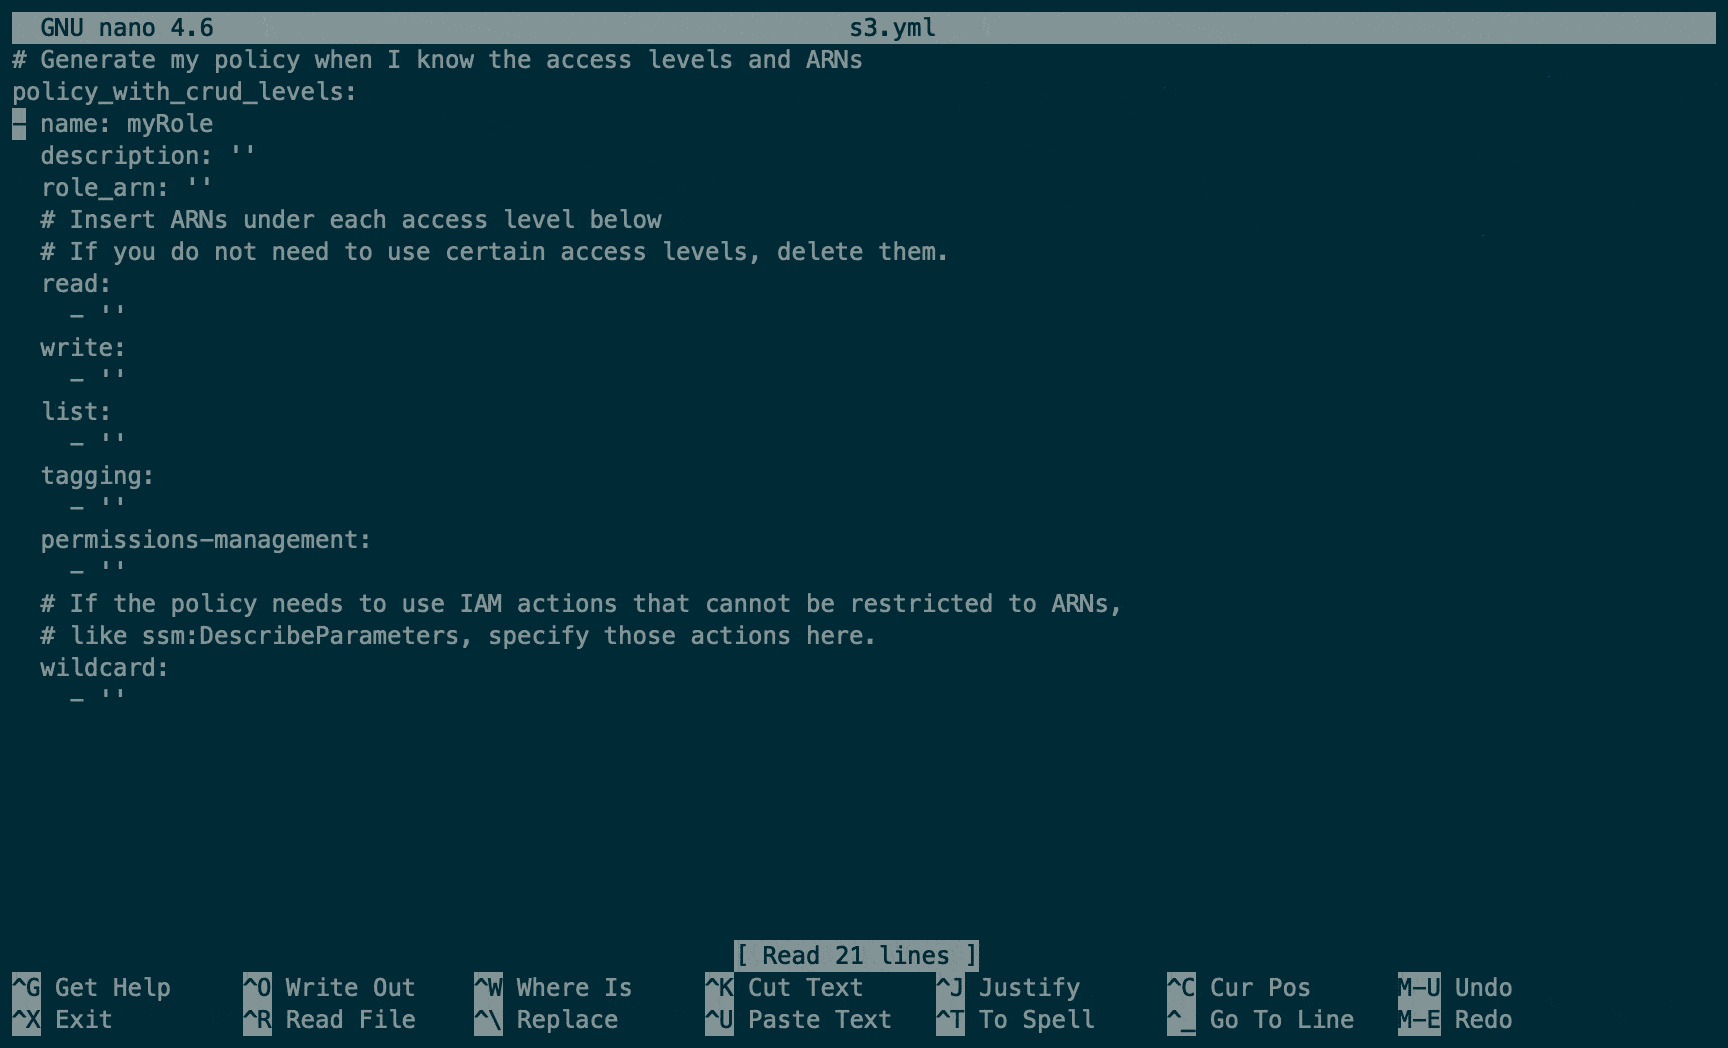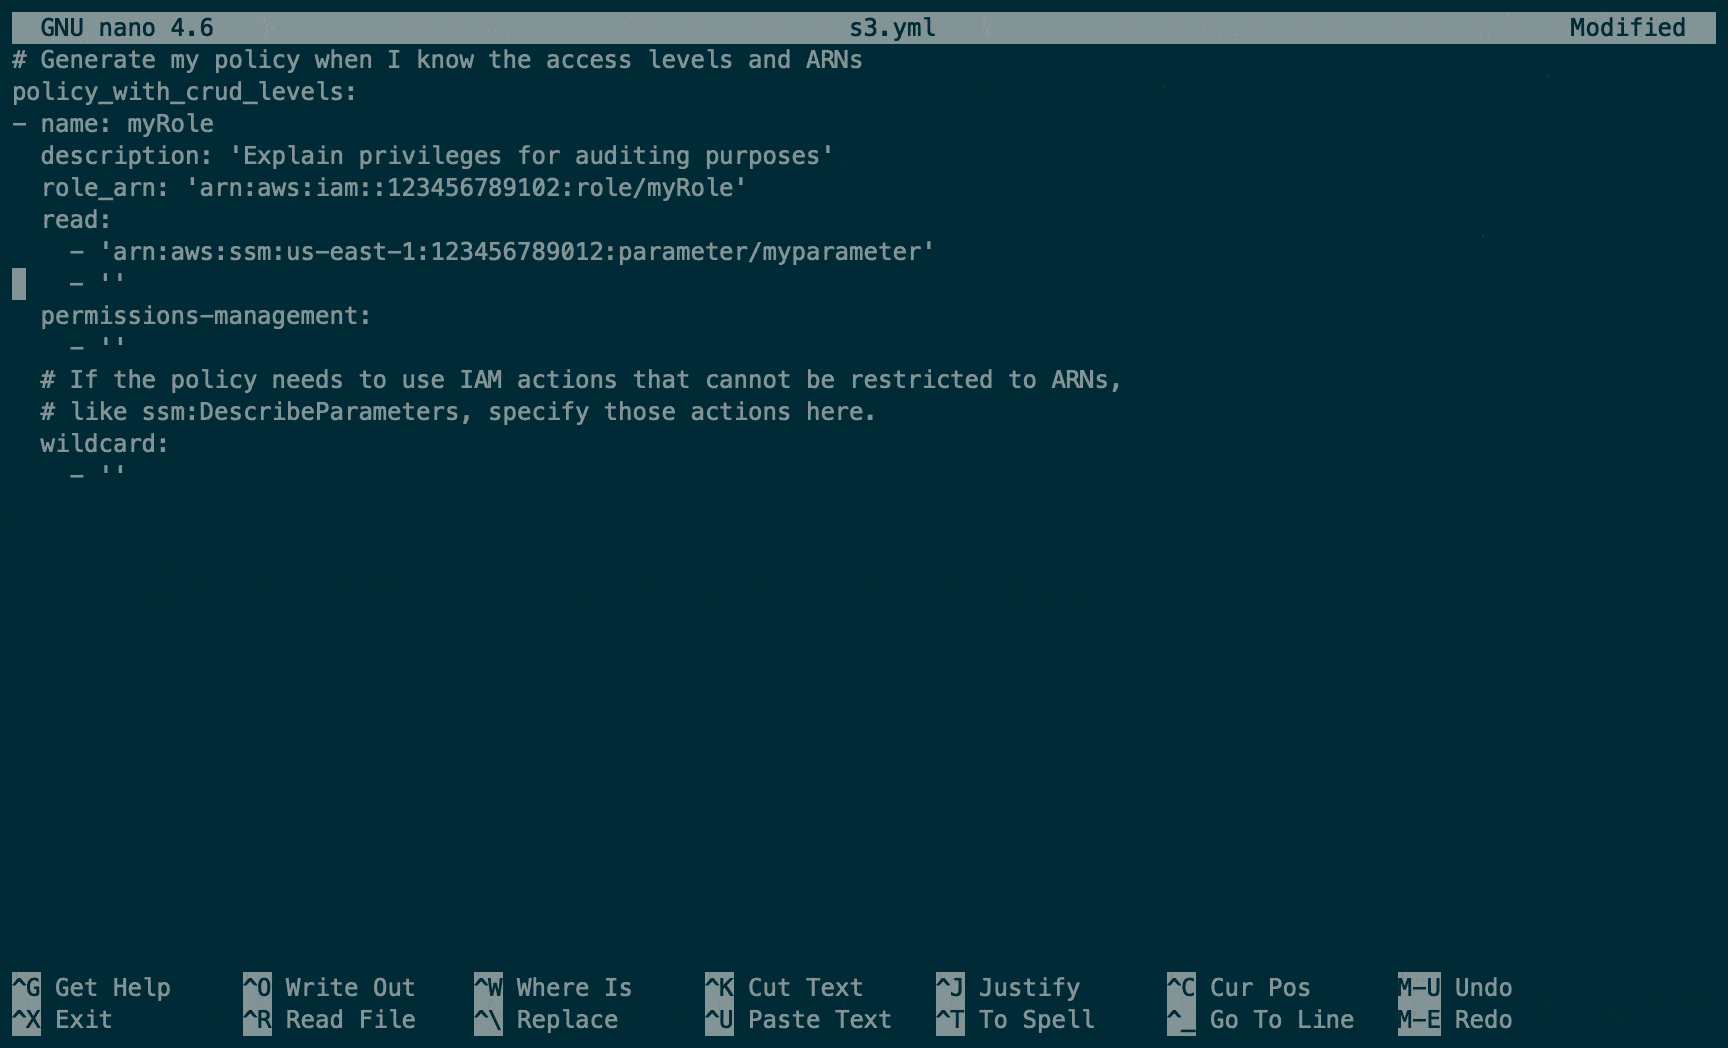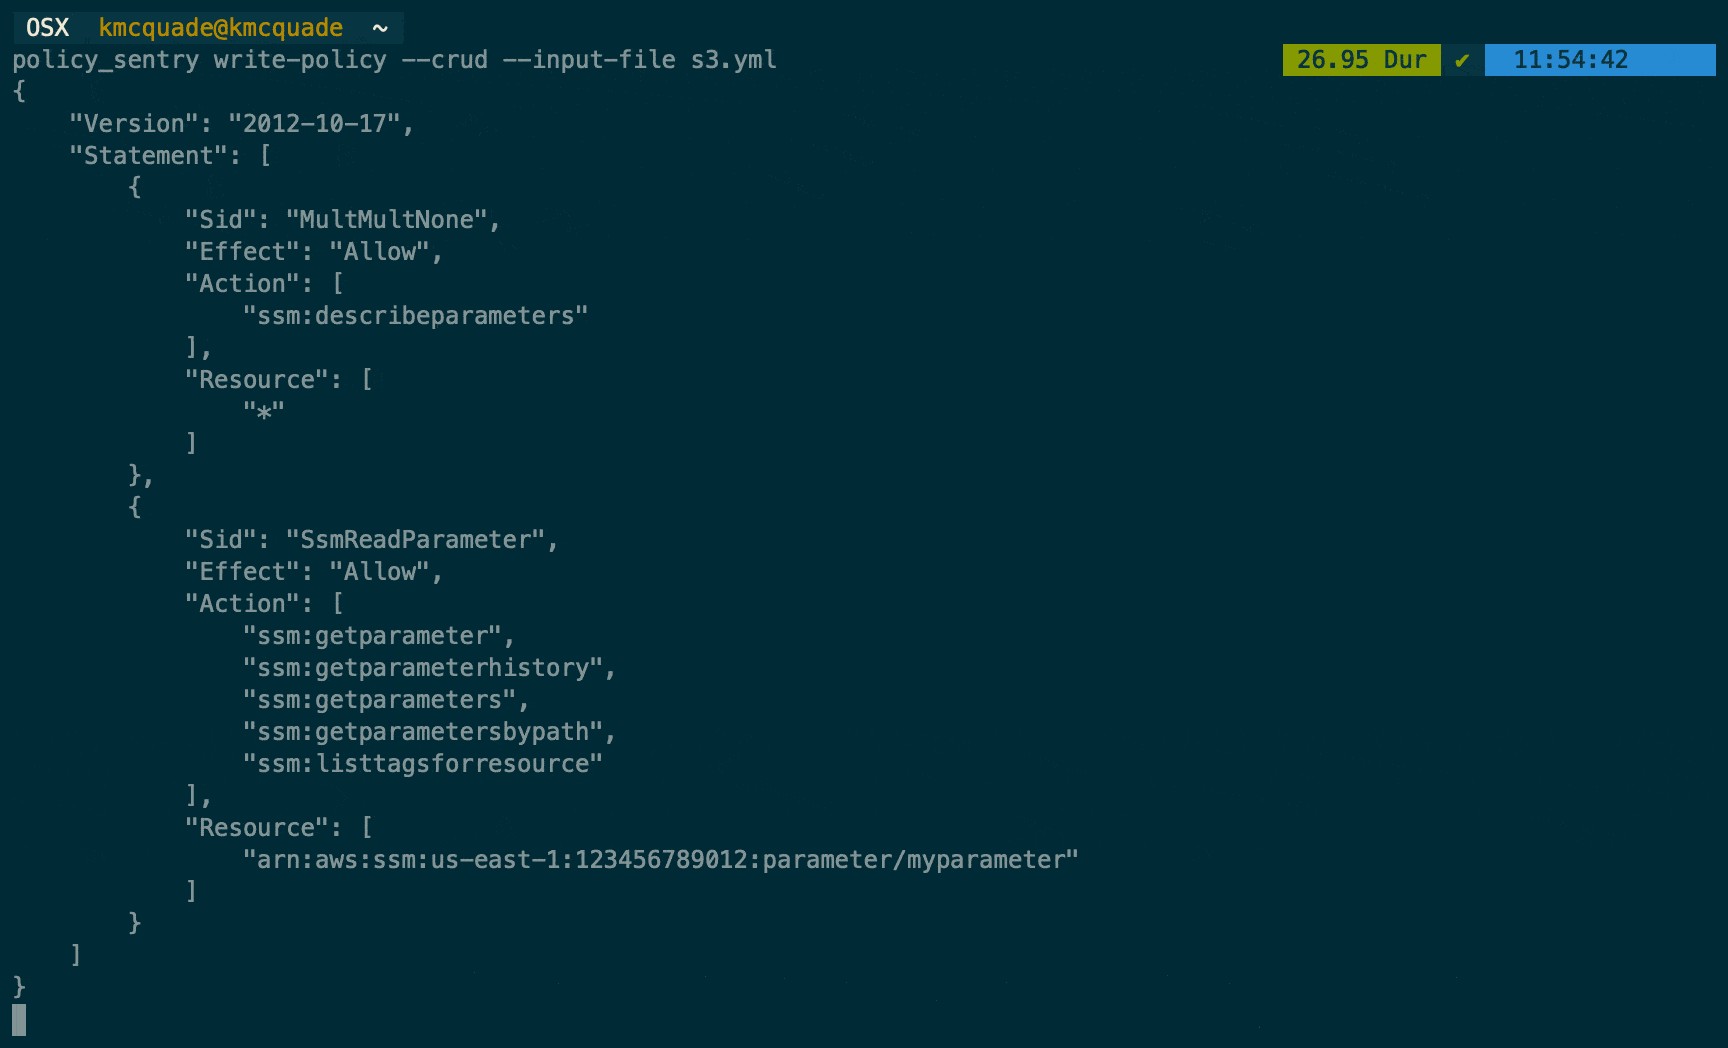
 salesforce/policy_sentry
يُولّد سياسات IAM في AWS بأقل صلاحية بناءً على أسماء موارد ARN ومستويات الوصول، مما يُؤتمت إنشاء السياسات الآمنة للبنية التحتية السحابية.
 bytedance/elkeid
إلكيد هو حل مفتوح المصدر يمكنه تلبية متطلبات الأمان لمختلف أحمال العمل مثل المضيفات والحاويات وK8s وserverless. وهو مستمد من أفضل الممارسات الداخلية…
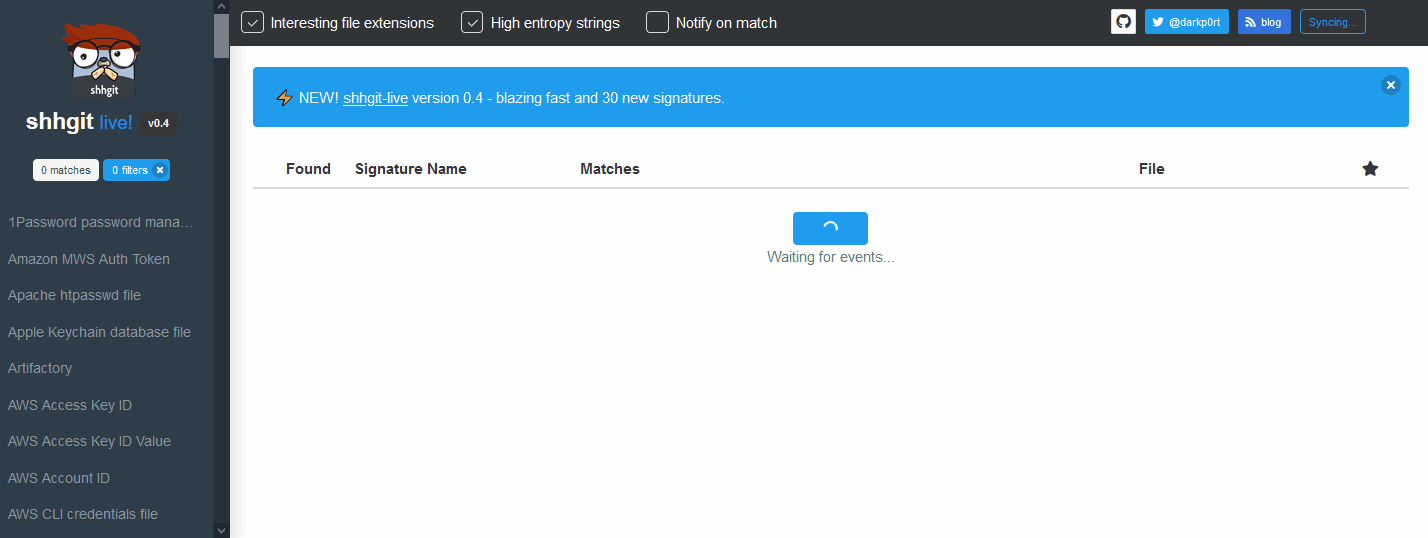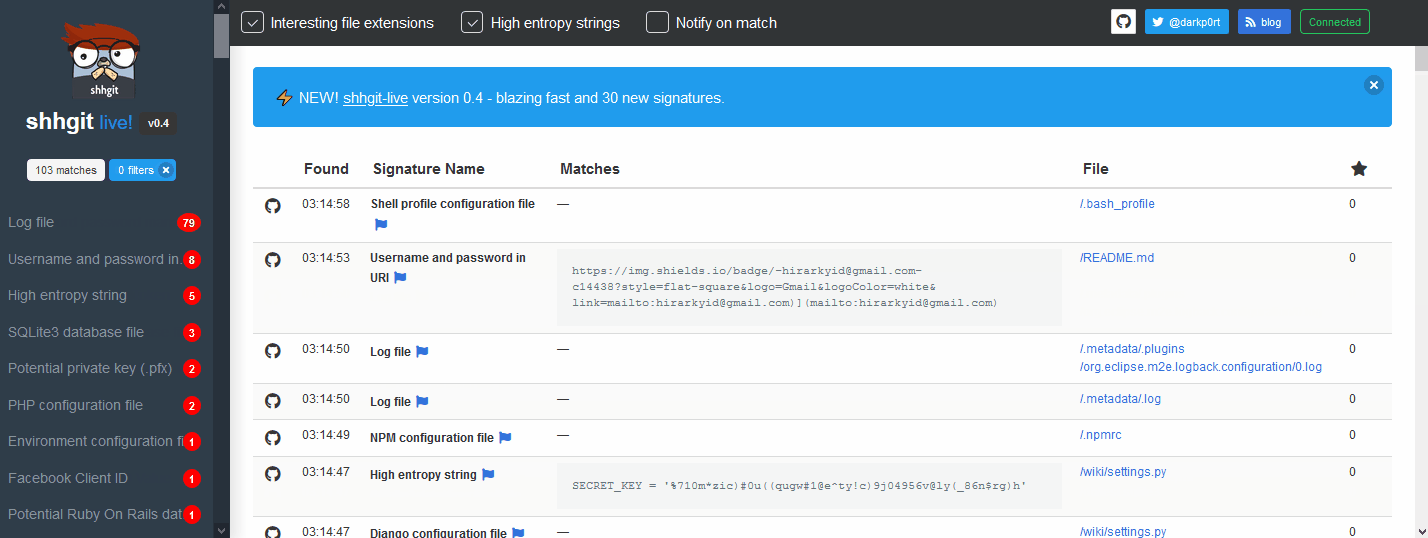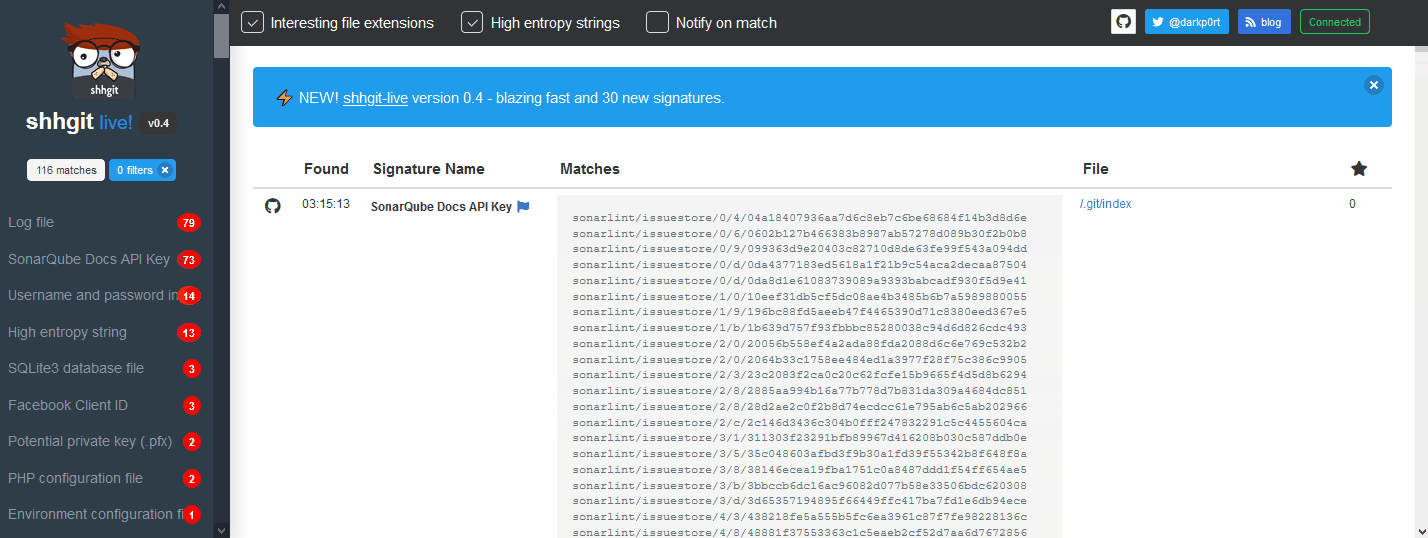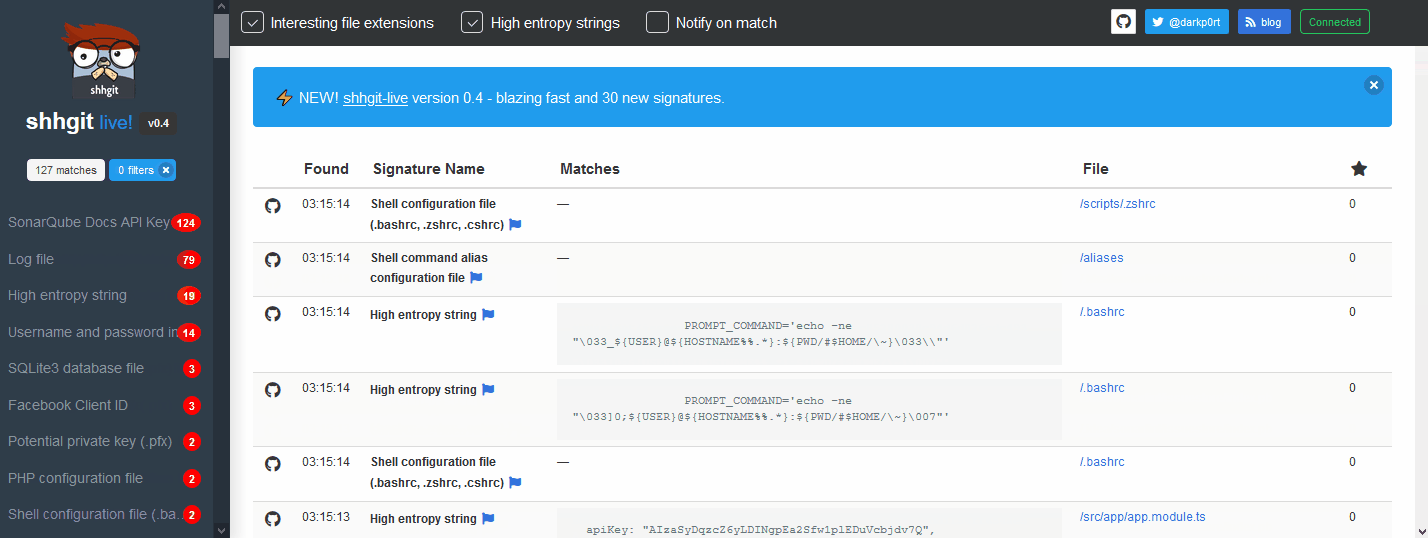 eth0izzle/shhgit
آه shhgit! ابحث عن الأسرار في كودك. كشف الأسرار لمستودعات GitHub وGitLab وBitbucket الخاصة بك.
 alexei-led/pumba
أداة اختبار الفوضى، ومحاكاة الشبكة، واختبار الضغط للحاويات
 baidu/openrasp
محرك حماية ذاتي لتطبيقات وقت التشغيل يتصل بخوادم التطبيقات لمراقبة ومنع استعلامات قاعدة البيانات الخبيثة، وعمليات الملفات، وطلبات الشبكة.
 stackrox/stackrox
منصة StackRox لأمان Kubernetes تُحلّل المخاطر في بيئة الحاويات، وتُوفّر رؤية وتنبيهات وقت التشغيل، وتقدّم توصيات لتحسين الأمان بشكل استباقي من خلال…
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 getprobo/probo
حلول مفتوحة المصدر لمعايير SOC2 وGDPR وISO27001
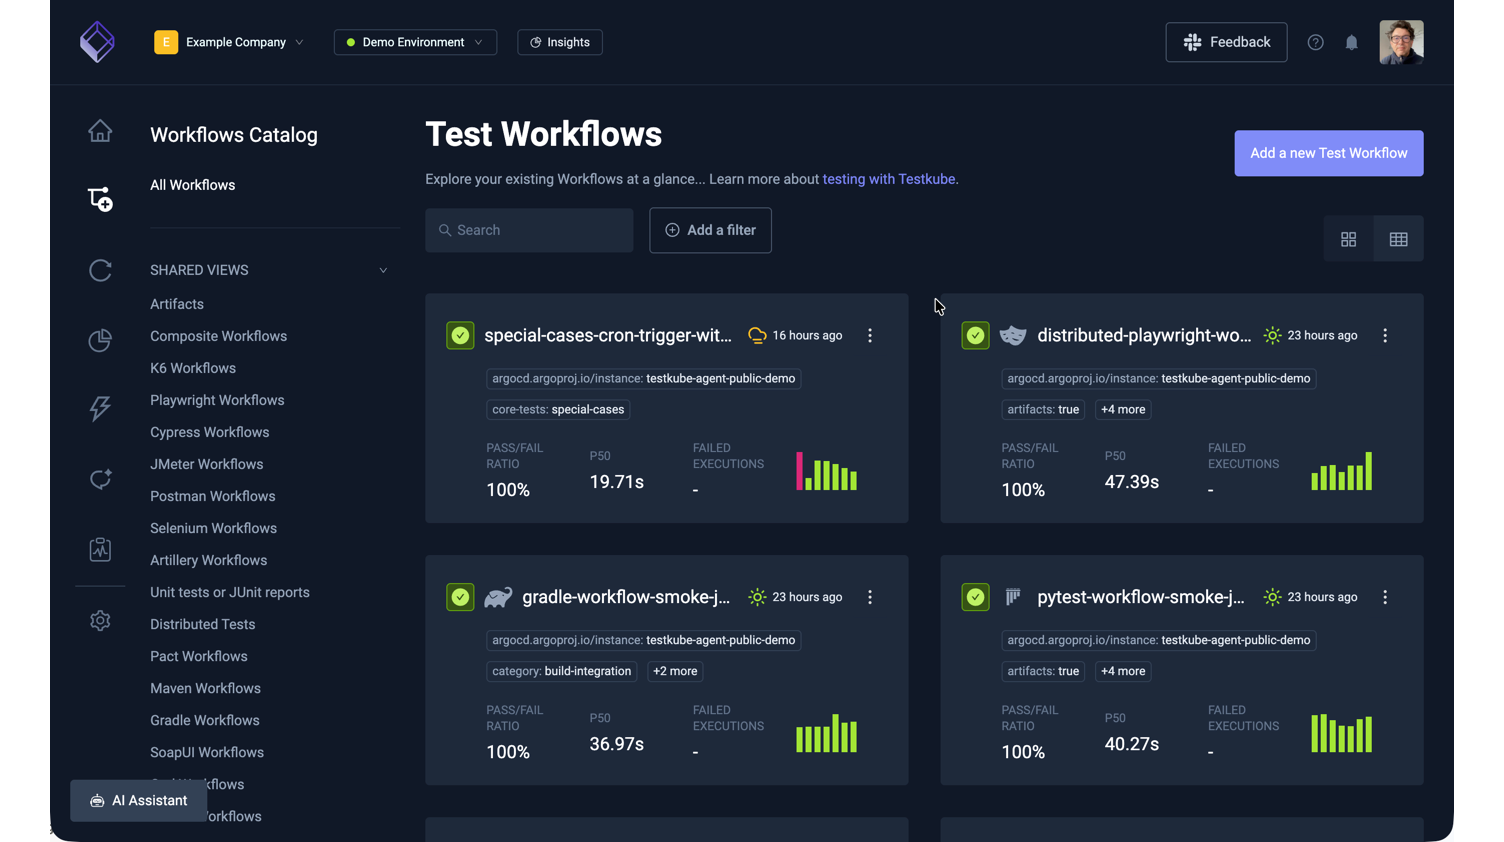 kubeshop/testkube
☸️ منصة الاختبار المفتوحة لفرق الهندسة المعتمدة على الذكاء الاصطناعي
 deepfence/secretscanner
:unlock: :unlock: البحث عن الأسرار وكلمات المرور في صور الحاويات وأنظمة الملفات :unlock: :unlock:
 pyupio/safety
يقوم Safety بفحص تبعيات بايثون بحثًا عن الثغرات الأمنية المعروفة ويقترح العلاجات المناسبة للثغرات المكتشفة.
 google-github-actions/run-gemini-cli
إجراء GitHub يستدعي واجهة سطر الأوامر Gemini.
 knostic/openant
OpenAnt من Knostic هو المنتج الرائد مفتوح المصدر القائم على LLM لاكتشاف الثغرات، حيث يساعد المدافعين على اكتشاف الثغرات الأمنية المؤكدة بشكل استباقي…
 pypa/pip-audit
يدقق في بيئات Python وملفات المتطلبات وأشجار التبعيات بحثًا عن ثغرات أمنية معروفة، ويمكنه إصلاحها تلقائيًا
 zegl/kube-score
تحليل كائنات Kubernetes مع توصيات لتحسين الموثوقية والأمان. kube-score يمنع بشكل فعال التوقف والعيوب في YAML و Charts الخاصة بـ Kubernetes. تحليل…
 goodwithtech/dockle
مدقق صور الحاويات للأمان، يساعد في بناء صورة Docker وفق أفضل الممارسات، سهل البدء
 bridgecrewio/terragoat
بنية تحتية من Terraform معرضة للاختراق بشكل متعمد لتعلم اكتشاف الأخطاء في التهيئة السحابية وممارسات DevSecOps عبر AWS وAzure وGCP.








