trufflesecurity/trufflehog
البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها
اكتشف بيانات الاعتماد المسربة.
هل أنت مهتم بالمراقبة المستمرة لـ Git وJira وSlack وConfluence وMicrosoft Teams وSharepoint (والمزيد) بحثًا عن بيانات الاعتماد؟ لدينا منتج للمؤسسات يمكنه مساعدتك! اعرف المزيد على https://trufflesecurity.com/trufflehog-enterprise.
نستخدم الإيرادات من منتج المؤسسات لتمويل المزيد من المشاريع مفتوحة المصدر الرائعة التي يمكن للمجتمع بأكمله الاستفادة منها.
TruffleHog هو أقوى أداة لـ اكتشاف وتصنيف وتحقق وتحليل الأسرار. في هذا السياق، يشير مصطلح "سر" إلى بيانات اعتماد تستخدمها آلة لمصادقة نفسها أمام آلة أخرى. ويشمل ذلك مفاتيح API وكلمات مرور قواعد البيانات ومفاتيح التشفير الخاصة والمزيد.
يمكن لـ TruffleHog البحث عن الأسرار في أماكن كثيرة، بما في ذلك Git والدردشات والويكي والسجلات ومنصات اختبار API ومخازن الكائنات وأنظمة الملفات والمزيد.
يصنّف TruffleHog أكثر من 800 نوع من الأسرار، ويربطها بالهوية المحددة التي تنتمي إليها. هل هو سر AWS؟ سر Stripe؟ سر Cloudflare؟ كلمة مرور Postgres؟ مفتاح SSL خاص؟ أحيانًا يكون من الصعب معرفة ذلك بالنظر إليه، لذلك يصنّف TruffleHog كل ما يجده.
لكل سر يمكن لـ TruffleHog تصنيفه، يمكنه أيضًا تسجيل الدخول للتأكد مما إذا كان ذلك السر نشطًا أم لا. هذه الخطوة بالغة الأهمية لمعرفة ما إذا كان هناك خطر نشط حاضر أم لا.
بالنسبة لنحو 20 من أنواع بيانات الاعتماد الأكثر تسريبًا شيوعًا، بدلاً من إرسال طلب واحد للتحقق مما إذا كان السر يمكنه تسجيل الدخول، يمكن لـ TruffleHog إرسال طلبات كثيرة لمعرفة كل ما يمكن معرفته عن السر. من أنشأه؟ ما الموارد التي يمكنه الوصول إليها؟ ما الأذونات التي يمتلكها على تلك الموارد؟
هل لديك أسئلة؟ ملاحظات؟ انضم إلى Slack أو Discord وتواصل معنا.
انضم إلى مجتمع Slack
انضم إلى Secret Scanning Discord

docker run --rm -it -v "$PWD:/pwd" trufflesecurity/trufflehog:latest github --org=trufflesecurity
تتوفر عدة خيارات أمامك:
brew install trufflehog
تأكد من تشغيل محرك Docker قبل تنفيذ الأوامر التالية:
docker run --rm -it -v "$PWD:/pwd" trufflesecurity/trufflehog:latest github --repo https://github.com/trufflesecurity/test_keys
docker run --rm -it -v "%cd:/=\%:/pwd" trufflesecurity/trufflehog:latest github --repo https://github.com/trufflesecurity/test_keys
docker run --rm -it -v "${PWD}:/pwd" trufflesecurity/trufflehog github --repo https://github.com/trufflesecurity/test_keys
docker run --platform linux/arm64 --rm -it -v "$PWD:/pwd" trufflesecurity/trufflehog:latest github --repo https://github.com/trufflesecurity/test_keys
Download and unpack from https://github.com/trufflesecurity/trufflehog/releases
git clone https://github.com/trufflesecurity/trufflehog.git
cd trufflehog; go install
curl -sSfL https://raw.githubusercontent.com/trufflesecurity/trufflehog/main/scripts/install.sh | sh -s -- -b /usr/local/bin
curl -sSfL https://raw.githubusercontent.com/trufflesecurity/trufflehog/main/scripts/install.sh | sh -s -- -v -b /usr/local/bin
curl -sSfL https://raw.githubusercontent.com/trufflesecurity/trufflehog/main/scripts/install.sh | sh -s -- -b /usr/local/bin <ReleaseTag like v3.56.0>
تُطبَّق المجاميع الاختبارية (checksums) على جميع الملفات الناتجة، ويُوقَّع ملف المجاميع الاختبارية الناتج باستخدام cosign.
تحتاج إلى الأداة التالية للتحقق من التوقيع:
خطوات التحقق كما يلي:
نزّل ملفات المخرجات التي تريدها، والملفات التالية من صفحة releases.
تحقق من التوقيع:
cosign verify-blob <path to trufflehog_{version}_checksums.txt> \
--certificate <path to trufflehog_{version}_checksums.txt.pem> \
--signature <path to trufflehog_{version}_checksums.txt.sig> \
--certificate-identity-regexp 'https://github\.com/trufflesecurity/trufflehog/\.github/workflows/.+' \
--certificate-oidc-issuer "https://token.actions.githubusercontent.com"
بمجرد التأكد من صحة التوقيع، يمكنك المتابعة للتحقق من تطابق مجاميع SHA256 مع الملف التنفيذي الذي تم تنزيله:
sha256sum --ignore-missing -c trufflehog_{version}_checksums.txt
استبدل {version} بإصدار الملفات التي تم تنزيلها
بدلاً من ذلك، إذا كنت تستخدم سكربت التثبيت، فمرّر الخيار -v لإجراء التحقق من التوقيع.
يتطلب ذلك تثبيت ثنائي Cosign قبل تشغيل سكربت التثبيت.
الأمر:
trufflehog git https://github.com/trufflesecurity/test_keys --results=verified
لا يوجد محتوى نصي في هذه الرسالة لترجمته. يبدو أنك أرسلت تعليمات الترجمة فقط دون النص المصدر (الجزء 29 من 110).
يرجى إرسال محتوى Markdown الفعلي الذي تريد ترجمته، وسأقوم بترجمته إلى العربية مع الالتزام بجميع القواعد المحددة.
🐷🔑🐷  TruffleHog. Unearth your secrets. 🐷🔑🐷

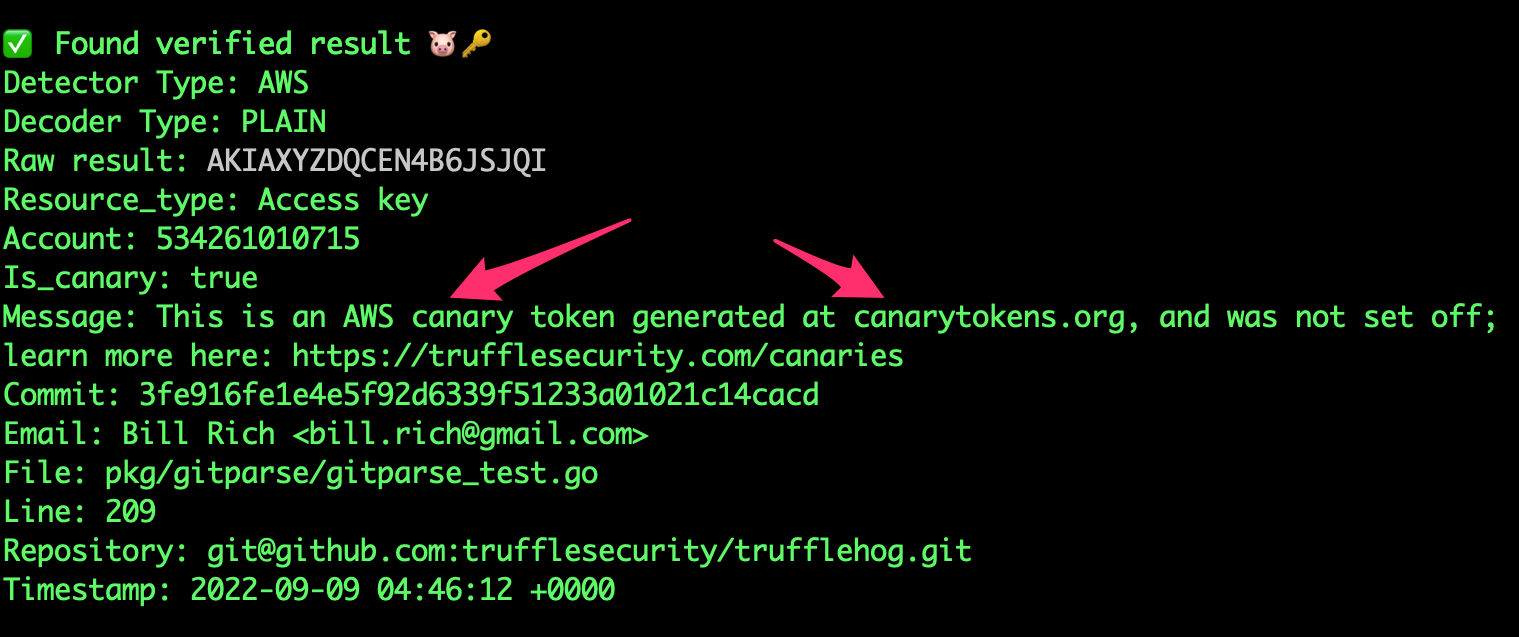
Found verified result 🐷🔑
Detector Type: AWS
Decoder Type: PLAIN
Raw result: AKIAYVP4CIPPERUVIFXG
Line: 4
Commit: fbc14303ffbf8fb1c2c1914e8dda7d0121633aca
File: keys
Email: counter <[email protected]>
Repository: https://github.com/trufflesecurity/test_keys
Timestamp: 2022-06-16 10:17:40 -0700 PDT
...
trufflehog github --org=trufflesecurity --results=verified
trufflehog github --org=trufflesecurity --exclude-archived
الأمر:
trufflehog git https://github.com/trufflesecurity/test_keys --results=verified --json
لا يوجد محتوى نصي في هذه الرسالة لترجمته. يبدو أنك أرسلت تعليمات الترجمة فقط دون النص المصدر (الجزء 29 من 110).
يرجى إرسال محتوى Markdown الفعلي الذي تريد ترجمته، وسأقوم بترجمته إلى العربية مع الالتزام بجميع القواعد المحددة.