
 aquasecurity/trivy-action
يشغّل Trivy كإجراء GitHub لفحص صورة حاوية Docker الخاصة بك بحثًا عن الثغرات الأمنية.

[![GitHub Release][release-img]][release] [![GitHub Marketplace][marketplace-img]][marketplace] [![License][license-img]][license]
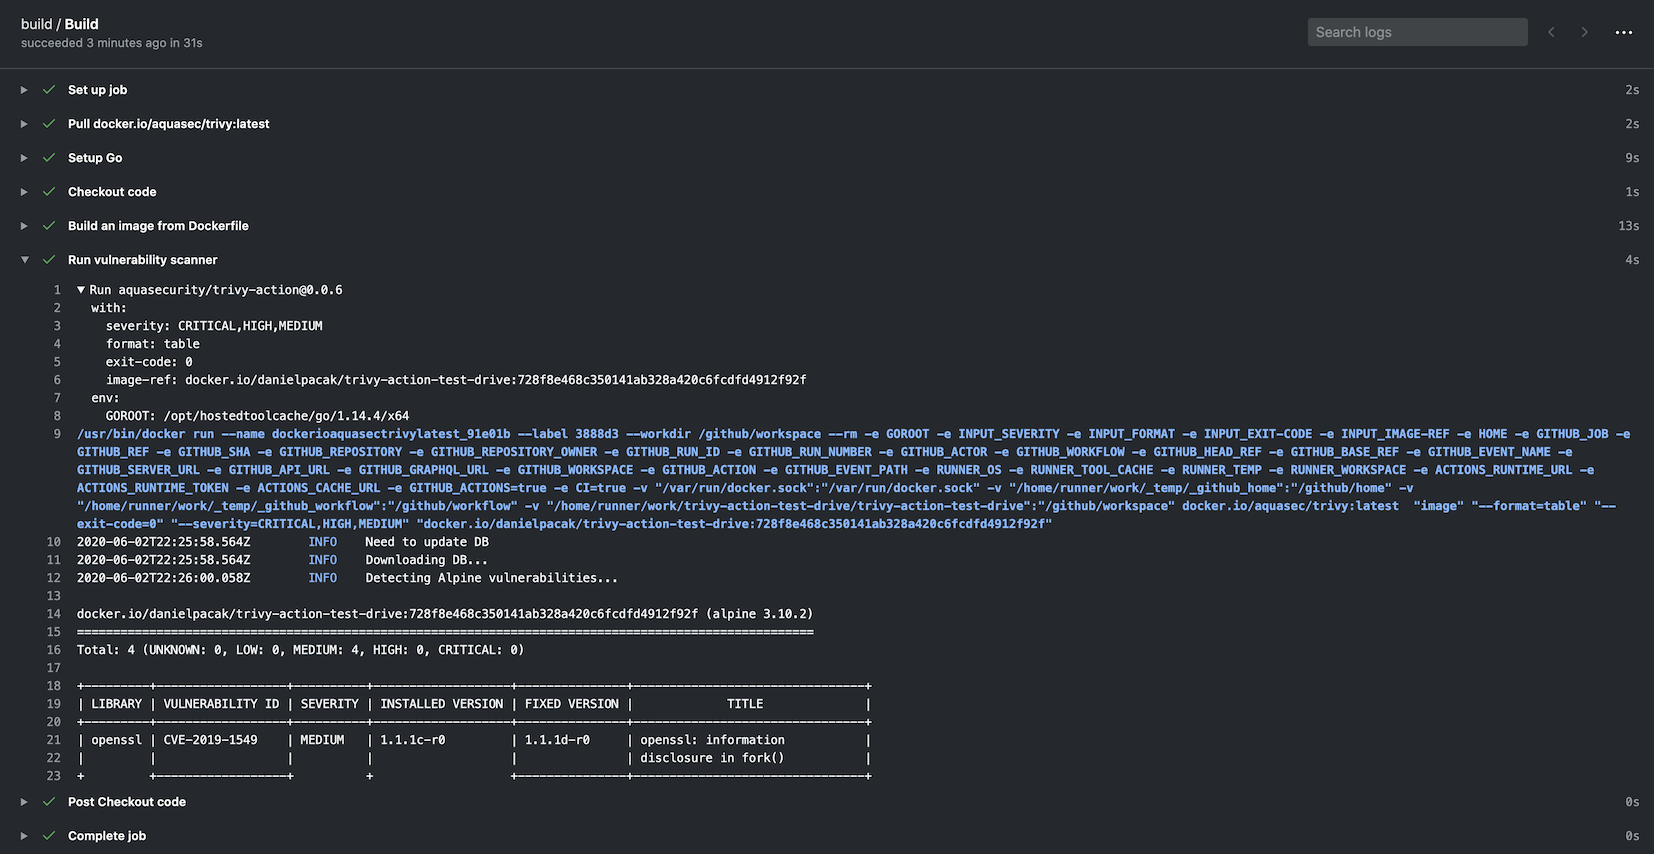
name: build
on:
  push:
    branches:
      - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
      - name: Checkout code
        uses: actions/checkout@v4
      - name: Build an image from Dockerfile
        run: docker build -t docker.io/my-organization/my-app:${{ github.sha }} .
      - name: Run Trivy vulnerability scanner
        uses: aquasecurity/[email protected]
        with:
          image-ref: 'docker.io/my-organization/my-app:${{ github.sha }}'
          format: 'table'
          exit-code: '1'
          ignore-unfixed: true
          vuln-type: 'os,library'
          severity: 'CRITICAL,HIGH'
name: build
on:
  push:
    branches:
    - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
    - name: Checkout code
      uses: actions/checkout@v4

    - name: Run Trivy vulnerability scanner in fs mode
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        trivy-config: trivy.yaml
في هذه الحالة، trivy.yaml هو ملف تكوين YAML مُضمَّن كجزء من المستودع. تتوفر معلومات مفصلة على موقع Trivy الإلكتروني، لكن فيما يلي مثال:
format: json
exit-code: 1
severity: CRITICAL
secret:
  config: config/trivy/secret.yaml
من الممكن تعريف جميع الخيارات في ملف trivy.yaml. أما تحديد الخيارات الفردية عبر الإجراء (action) فمتروك لأغراض التوافق مع الإصدارات السابقة. يُعد تعريف ما يلي إلزاميًا لأنه لا يمكن تعريفه عبر ملف الإعدادات:
scan-ref: عند استخدام فحوصات fs, repo.image-ref: عند استخدام فحص image.scan-type: لتعريف نوع الفحص، مثل image، fs، repo، إلخ.يستخدم Trivy مكتبة Viper التي لديها ترتيب أسبقية محدد للخيارات. ويكون الترتيب كما يلي:
يتضمن الإجراء (action) وظيفة مدمجة للتخزين المؤقت واستعادة قاعدة بيانات الثغرات، وقاعدة بيانات Java، وحزمة الفحوصات إذا تم تنزيلها أثناء الفحص.
يُخزَّن التخزين المؤقت في الدليل $GITHUB_WORKSPACE/.cache/trivy افتراضيًا.
تتم استعادة التخزين المؤقت قبل بدء الفحص وحفظه بعد انتهاء الفحص.
يستخدم actions/cache في الخلفية لكنه يتطلب إعدادات أقل. إدخال التخزين المؤقت اختياري، والتخزين المؤقت مفعّل افتراضيًا.
إذا كنت تريد تعطيل التخزين المؤقت، فاضبط الإدخال cache على false، لكننا نوصي بإبقائه مفعّلًا لتجنب مشكلات تحديد المعدل (rate limiting).
    - name: Run Trivy scanner without cache
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        cache: 'false'
يُرجى ملاحظة وجود قيود على الوصول إلى ذاكرة التخزين المؤقت بين الفروع في GitHub Actions.
افتراضيًا، يمكن لسير العمل الوصول إلى ذاكرة تخزين مؤقت أُنشئت في الفرع الحالي أو الفرع الافتراضي (عادةً main أو master) واستعادتها.
إذا كنت بحاجة إلى مشاركة ذاكرات التخزين المؤقت عبر الفروع، فقد تحتاج إلى إنشاء ذاكرة تخزين مؤقت في الفرع الافتراضي واستعادتها في الفرع الحالي.
لتحسين سير عملك، يمكنك إعداد مهمة cron لتحديث ذاكرة التخزين المؤقت بانتظام في الفرع الافتراضي. يتيح ذلك للفحوصات اللاحقة استخدام قاعدة البيانات المخزّنة مؤقتًا دون تنزيلها مرة أخرى.
# Note: This workflow only updates the cache. You should create a separate workflow for your actual Trivy scans.
# In your scan workflow, set TRIVY_SKIP_DB_UPDATE=true and TRIVY_SKIP_JAVA_DB_UPDATE=true.
name: Update Trivy Cache

on:
  schedule:
    - cron: '0 0 * * *'  # Run daily at midnight UTC
  workflow_dispatch:  # Allow manual triggering

jobs:
  update-trivy-db:
    runs-on: ubuntu-latest
    steps:
      - name: Setup oras
        uses: oras-project/setup-oras@v1

      - name: Get current date
        id: date
        run: echo "date=$(date +'%Y-%m-%d')" >> $GITHUB_OUTPUT

      - name: Download and extract the vulnerability DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/db
          oras pull ghcr.io/aquasecurity/trivy-db:2
          tar -xzf db.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/db
          rm db.tar.gz

      - name: Download and extract the Java DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/java-db
          oras pull ghcr.io/aquasecurity/trivy-java-db:1
          tar -xzf javadb.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/java-db
          rm javadb.tar.gz

      - name: Cache DBs
        uses: actions/cache/save@v4
        with:
          path: ${{ github.workspace }}/.cache/trivy
          key: cache-trivy-${{ steps.date.outputs.date }}
عند تشغيل فحص، اضبط متغيرات البيئة TRIVY_SKIP_DB_UPDATE وTRIVY_SKIP_JAVA_DB_UPDATE لتخطي عملية التنزيل.
    - name: Run Trivy scanner without downloading DBs
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'image'
        scan-ref: 'myimage'
      env:
        TRIVY_SKIP_DB_UPDATE: true
        TRIVY_SKIP_JAVA_DB_UPDATE: true
بشكل افتراضي، يستدعي هذا الإجراء aquasecurity/setup-trivy كخطوة أولى
والتي تثبّت إصدار trivy المحدد بواسطة المُدخل version. إذا كنت قد ثبّت trivy بالفعل بوسائل أخرى،
مثل استدعاء aquasecurity/setup-trivy مباشرةً، أو كنت تستدعي هذا الإجراء عدة مرات، فيمكنك استخدام
المُدخل skip-setup-trivy لتعطيل هذه الخطوة.
name: build
on:
  push:
    branches:
    - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
    - name: Checkout code
      uses: actions/checkout@v4

    - name: Manual Trivy Setup
      uses: aquasecurity/[email protected]
      with:
        cache: true
        version: v0.76.2

    - name: Run Trivy vulnerability scanner in repo mode
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        ignore-unfixed: true
        format: 'sarif'
        output: 'trivy-results.sarif'
        severity: 'CRITICAL'
        skip-setup-trivy: true






