Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
vuln-bank — منصة مصرفية ضعيفة عمدًا لممارسة اختبار أمان تطبيقات الويب وواجهات برمجة التطبيقات (API) والذكاء الاصطناعي/نماذج اللغة الكبيرة (LLM)، ومراجعة أمان الكود، وتكامل DevSecOps من خلال مختبرات عملية واقعية. | Kitploit
أدوات/GitHubGitHub/commando-x/vuln-bank
تحليل الكودأمن الويباختبار الاختراقDevSecOpsالتعلم والتعليمأمن واجهات برمجة التطبيقاتأمن الذكاء الاصطناعيمختبرات وتدريب عمليالأفضل في مختبرات وتدريب عملي #14
GitHub
1.0k375146منذ 13 أيامتمت المراجعة من قبل Kitploit
مشاركة
commando-x/vuln-bank

vuln-bank

منصة مصرفية ضعيفة عمدًا لممارسة اختبار أمان تطبيقات الويب وواجهات برمجة التطبيقات (API) والذكاء الاصطناعي/نماذج اللغة الكبيرة (LLM)، ومراجعة أمان الكود، وتكامل DevSecOps من خلال مختبرات عملية واقعية.

عرض المستودعالموقع الإلكتروني

تطبيق بنك قابل للاستغلال 🏦

تطبيق ويب قابل للاستغلال عن قصد لممارسة اختبار أمان التطبيقات لتطبيقات الويب وواجهات برمجة التطبيقات (APIs) والنماذج اللغوية الكبيرة (LLMs)، ومراجعة الشيفرة الآمنة، وتطبيق الأمان في خطوط أنابيب CI/CD.

⚠️ تحذير: هذا التطبيق قابل للاستغلال عن قصد ويجب استخدامه فقط لأغراض تعليمية في بيئات معزولة.
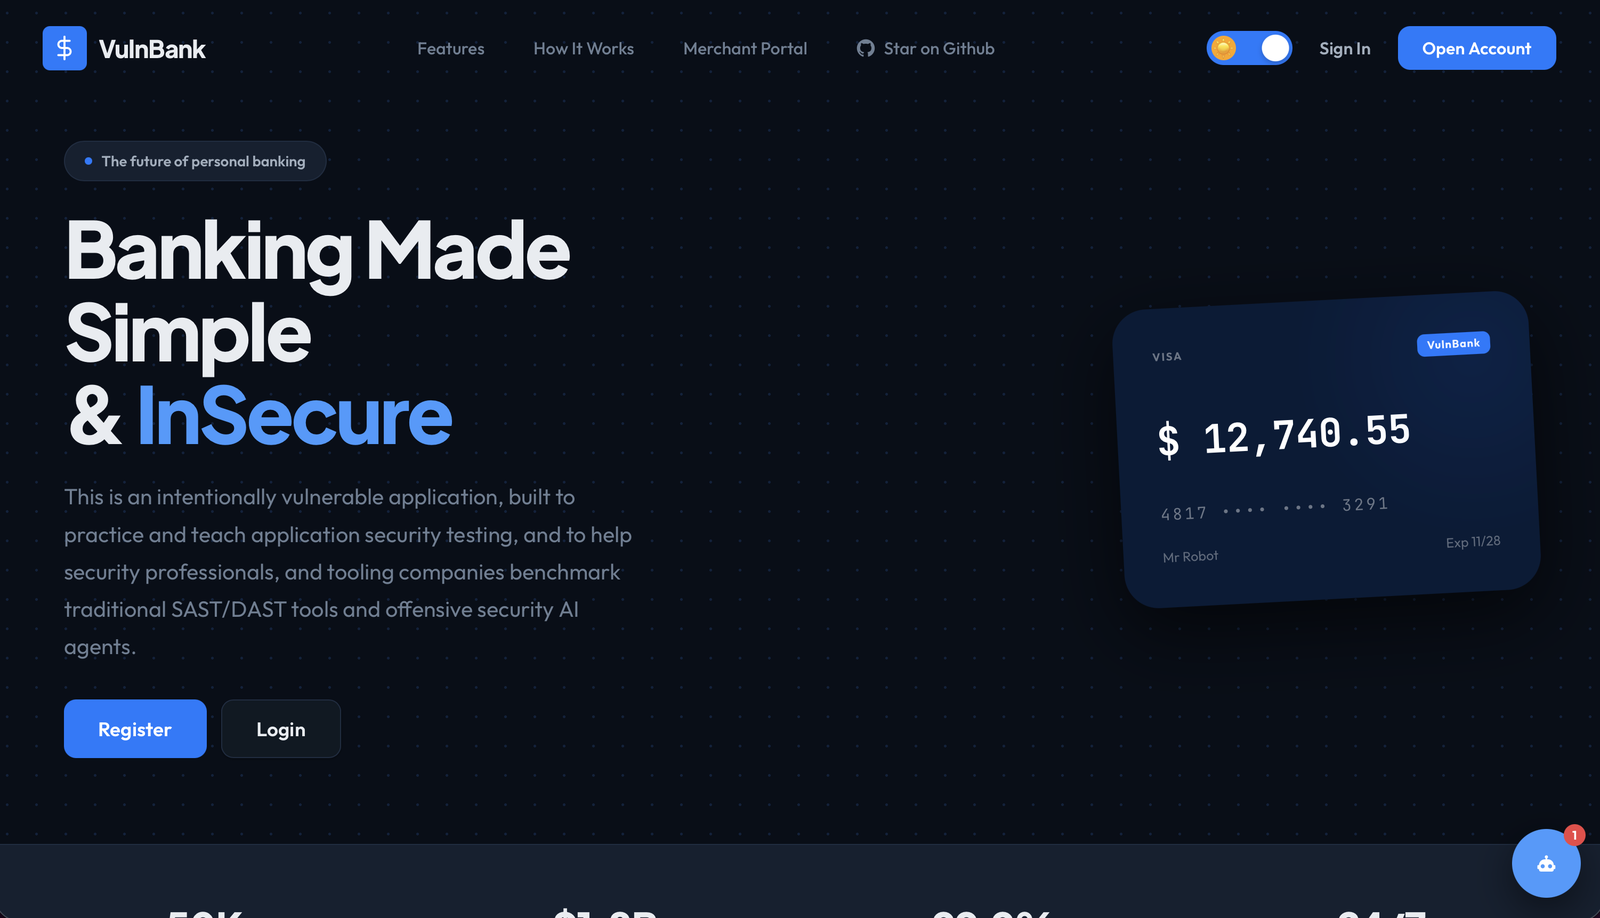
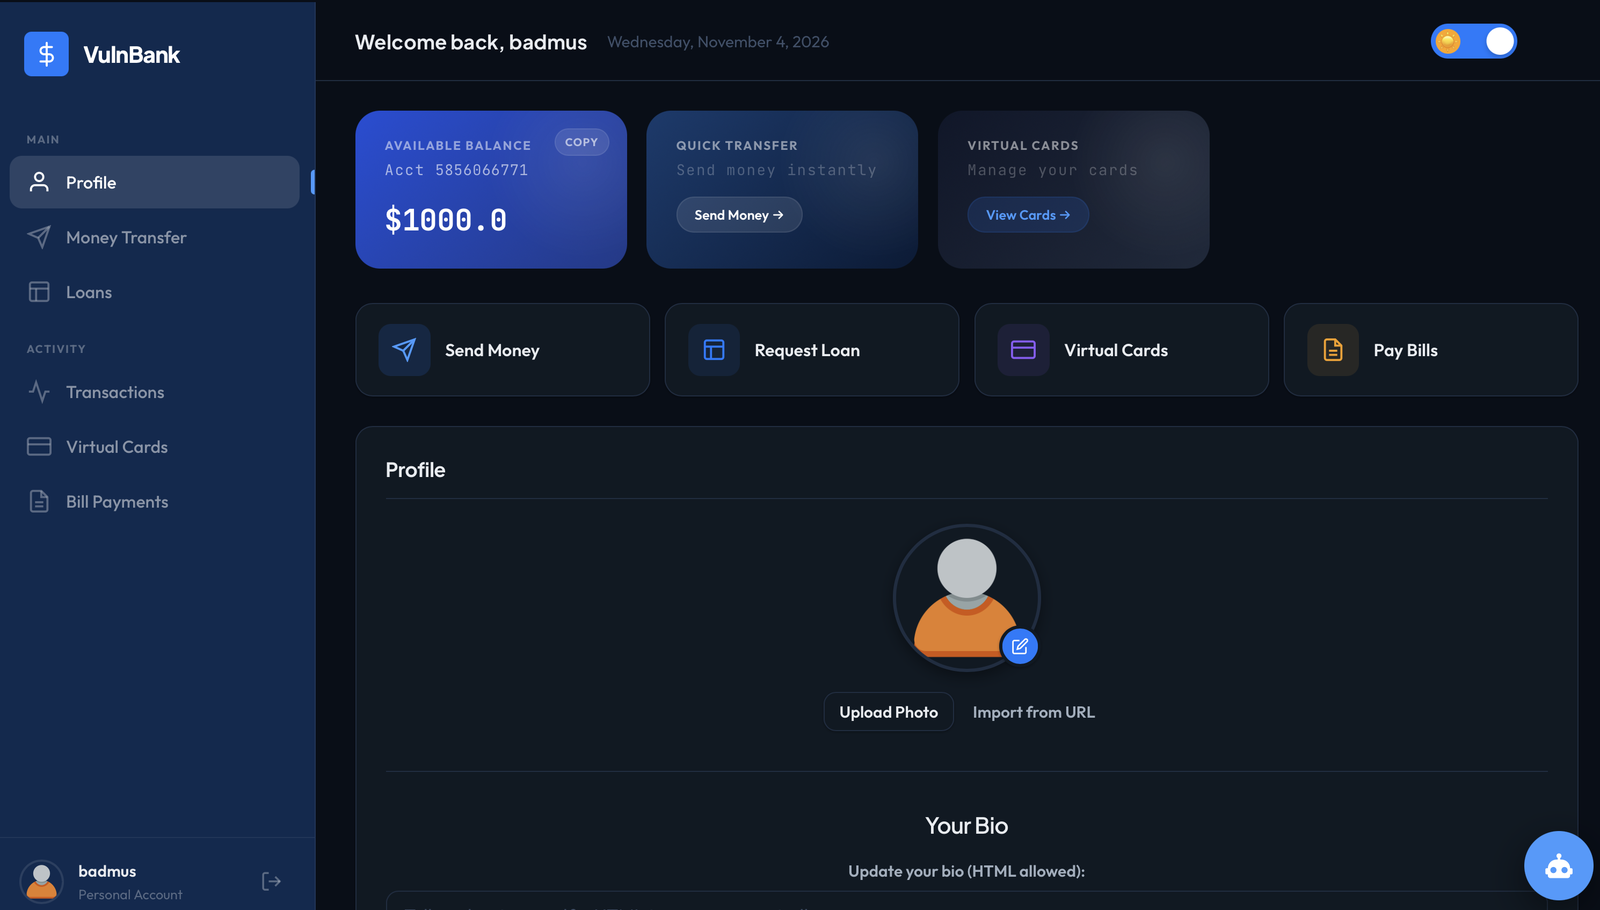
image

نظرة عامة

هذا المشروع عبارة عن تطبيق مصرفي بسيط يحتوي على ثغرات أمنية متعددة مدمجة فيه. صُمم لمساعدة مهندسي الأمان والمطورين والمتدربين ومحللي ضمان الجودة وممارسي DevSecOps على التعلم حول:

  • ثغرات تطبيقات الويب وواجهات برمجة التطبيقات الشائعة
  • ثغرات الذكاء الاصطناعي/النماذج اللغوية الكبيرة
  • ممارسات البرمجة الآمنة
  • أتمتة اختبار الأمان
  • تطبيق DevSecOps

الميزات والثغرات

ميزات الخدمات المصرفية الأساسية

  • 🔐 مصادقة المستخدم والتفويض
  • 💰 إدارة رصيد الحساب
  • 💸 تحويلات الأموال
  • 📝 طلبات القروض
  • 👤 رفع صورة الملف الشخصي
  • 📊 سجل المعاملات
  • 📈 لوحة تحليلات المعاملات (مدعومة بـ GraphQL)
  • 🔑 نظام إعادة تعيين كلمة المرور (رمز PIN مكوّن من 3 أرقام)
  • 💳 إدارة البطاقات الافتراضية متعددة العملات
  • 💱 تمويل البطاقة الافتراضية من الرصيد الرئيسي بالدولار الأمريكي مع تحويل العملات المدمج (USD، GBP، NGN، JPY، EUR، QAR، BTC، ETH)
  • 🛒 واجهة برمجة تطبيقات دفع للتجار العامة لتكاملات التجارة الإلكترونية/العروض التوضيحية القابلة للاستغلال عن قصد
  • 📱 نظام دفع الفواتير
  • 🤖 وكيل دعم العملاء بالذكاء الاصطناعي (نموذج لغوي كبير حقيقي عبر DeepSeek API / وضع المحاكاة)
image

الثغرات المُنفَّذة

  1. المصادقة والتفويض

    • حقن SQL في تسجيل الدخول
    • تطبيق ضعيف لـ JWT
    • تفويض معطوب على مستوى الكائن (BOLA)
    • تفويض معطوب على مستوى خصائص الكائن (BOPLA)
    • الإسناد الجماعي وكشف البيانات المفرط
    • آلية إعادة تعيين كلمة المرور الضعيفة (رمز PIN مكوّن من 3 أرقام)
    • تخزين الرمز المميز في localStorage
    • عدم إبطال الرمز المميز من جانب الخادم
    • عدم انتهاء صلاحية الجلسة
  2. أمان البيانات

    • الكشف عن المعلومات
    • كشف البيانات الحساسة
    • تخزين كلمات المرور بنص صريح
    • نقاط حقن SQL
    • كشف معلومات التصحيح
    • كشف رسائل الخطأ التفصيلية
  3. ثغرات المعاملات

    • عدم التحقق من المبلغ
    • إمكانية تحويل مبالغ سالبة
    • عدم وجود حدود للمعاملات
    • حالات التسابق (Race conditions) في التحويلات وتحديثات الرصيد
    • كشف معلومات سجل المعاملات
    • عدم التحقق من حسابات المستلمين
  4. عمليات الملفات

    • رفع ملفات غير مقيّد
    • ثغرات اجتياز المسار (Path traversal)
    • عدم التحقق من نوع الملف
    • اجتياز الدليل (Directory traversal)
    • عدم وجود حدود لحجم الملف
    • تسمية ملفات غير آمنة
    • تزوير الطلبات من جانب الخادم (SSRF) عبر استيراد صورة الملف الشخصي المستند إلى URL
  5. إدارة الجلسات

    • ثغرات الرمز المميز
    • عدم انتهاء صلاحية الجلسة
    • مفاتيح سرية ضعيفة
    • كشف الرمز المميز في عناوين URL
  6. عيوب جانب العميل والخادم

    • البرمجة النصية عبر المواقع (XSS)
    • تزوير الطلبات عبر المواقع (CSRF)
    • مراجع كائنات مباشرة غير آمنة
    • عدم وجود تحديد لمعدل الطلبات
  7. ثغرات البطاقات الافتراضية

    • الإسناد الجماعي في تحديثات حدود البطاقة
    • الإسناد الجماعي في معالجة سعر الصرف عند تمويل البطاقة
    • توليد أرقام بطاقات قابل للتنبؤ
    • تخزين تفاصيل البطاقة بنص صريح
    • عدم التحقق من حدود البطاقة
    • BOLA في عمليات البطاقة
    • حالات التسابق في تحديثات الرصيد
    • كشف معلومات تفاصيل البطاقة
    • عدم التحقق من المعاملات
    • عدم وجود مراقبة لنشاط البطاقة
    • تحويل العملات الذي يتحكم فيه العميل أثناء تمويل البطاقة
  8. ثغرات دفع الفواتير

    • عدم التحقق من مبالغ الدفع
    • حقن SQL في استعلامات جهات إصدار الفواتير
    • كشف المعلومات في سجل المدفوعات
    • أرقام مرجعية قابلة للتنبؤ
    • كشف سجل المعاملات
    • عدم التحقق من حسابات جهات إصدار الفواتير
    • حالات التسابق في معالجة المدفوعات
    • BOLA في الوصول إلى سجل المدفوعات
    • غياب حدود الدفع
  9. ثغرات واجهة برمجة تطبيقات دفع التجار

    • كلمات مرور التجار ومفاتيح API بنص صريح
    • مفاتيح API تُعاد في استجابات التسجيل وتسجيل الدخول
    • قبول رقم البطاقة/CVV الخام من قِبل واجهات برمجة تطبيقات دفع التجار
    • عمليات البحث عن التجار والبطاقات المعرّضة لحقن SQL
    • غياب خاصية idempotency والحماية من إعادة التشغيل وحدود الدفع وتحديد معدل الطلبات
    • ثغرات في التفويض على مستوى الكائنات في البحث عن مدفوعات التجار
    • كشف أسباب رفض الدفع التفصيلية وبيانات التصحيح
    • توليد رموز تفويض قابلة للتنبؤ
  10. ثغرات دعم العملاء بالذكاء الاصطناعي

  • حقن الأوامر (CWE-77)
  • الكشف عن المعلومات القائم على الذكاء الاصطناعي (CWE-200)
  • تفويض معطوب في سياق الذكاء الاصطناعي (CWE-862)
  • كشف معلومات نظام الذكاء الاصطناعي (CWE-209)
  • تحقق غير كافٍ من المدخلات لأوامر الذكاء الاصطناعي (CWE-20)
  • الوصول المباشر إلى قاعدة البيانات عبر التلاعب بالذكاء الاصطناعي
  • هجمات تجاوز دور الذكاء الاصطناعي
  • ثغرات حقن السياق
  • وصول غير مصرح به إلى البيانات بمساعدة الذكاء الاصطناعي
  • كشف أوامر وإعدادات نظام الذكاء الاصطناعي
  1. ثغرات GraphQL
  • تمكين استبطان المخطط (schema introspection) على نقطة نهاية تحليلات المعاملات
  • مصادقة ضعيفة قائمة على JWT موروثة بواسطة /graphql
  • حقن SQL في بناء استعلام resolver الخاص بـ GraphQL
  • غياب ضوابط العمق / التعقيد في GraphQL
  • كشف أخطاء GraphQL الخام
  • كشف تحليلات المعاملات عبر استعلامات ذات نطاق إداري

التثبيت والإعداد 🚀

المتطلبات الأساسية

  • Docker و Docker Compose (للإعداد عبر الحاويات)
  • PostgreSQL (إذا كان التشغيل محليًا)
  • Python 3.9 أو أعلى (للإعداد المحلي)
  • Git

الخيار 1: استخدام Docker (موصى به)

استخدام Docker Compose (الأسهل)

  1. استنساخ المستودع:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
  1. ابدأ تشغيل التطبيق:
docker-compose up -d --build

سيكون التطبيق متاحًا على http://localhost:5000

سلوك استعادة الحاوية

يتضمن إعداد Docker بعض الضمانات التشغيلية حتى يتمكن التطبيق من الاستعادة دون تدخل يدوي عبر SSH:

  • يستخدم web وdb الخيار restart: unless-stopped، لذا يعيد Docker تشغيلهما تلقائيًا إذا خرجت العملية.
  • يكشف db عن فحص صحة، وينتظر web جاهزية Postgres قبل البدء.
  • يشغّل web خادم تطوير Flask مع debug=True (متعمد — للحفاظ على سيناريوهات التدريب التي تستهدف مصحح أخطاء Werkzeug).
  • يكشف web عن GET /healthz حتى تتمكن الحاوية من الإبلاغ عما إذا كان التطبيق وقاعدة البيانات قابلين للاستخدام فعليًا.
  • يحافظ xss-cleaner على سلوك XSS المخزّن المتعمد، لكنه يعطّل حمولات اسم المستخدم والسيرة الذاتية ووصف المعاملة المخزّنة بعد 15 دقيقة. اضبط XSS_PAYLOAD_TTL_MINUTES وXSS_CLEANUP_INTERVAL_SECONDS لتعديل النافذة الزمنية وتكرار الفحص.

يحافظ هذا على سلوك التطبيق المعرّض للثغرات عمدًا سليمًا مع جعل دورة حياة الحاوية أكثر مرونة.

اختبار دخاني محلي

يمكنك التحقق من ربط بيئة التشغيل المحلية دون تشغيل حاويات حقيقية:

python3 -m unittest discover -s tests -v

يفحص هذا سلوك نقطة النهاية /healthz ويتحقق من أن start.sh ينتظر قاعدة البيانات ثم يشغّل تطبيق Flask. إذا لم تكن تبعيات تطبيق Flask مثبّتة في بيئة Python الحالية لديك، يتم تخطي اختبار مسار /healthz ولا يزال اختبار الدخان لسكربت بدء التشغيل يعمل.

استخدام Docker فقط

  1. استنسخ المستودع:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
  1. ابنِ صورة Docker:
docker build -t vuln-bank .
  1. شغّل الحاوية:
docker run -p 5000:5000 vuln-bank

الخيار 2: التثبيت المحلي

المتطلبات الأساسية

  • Python 3.9 أو أحدث
  • PostgreSQL مثبّت ويعمل
  • pip (مدير حزم Python)
  • Git

الخطوات

  1. استنساخ المستودع:
git clone https://github.com/Commando-X/vuln-bank.git
cd vuln-bank
  1. أنشئ بيئة افتراضية وفعّلها (موصى به):
# On Windows
python -m venv venv
venv\Scripts\activate

# On Linux/Mac
python3 -m venv venv
source venv/bin/activate

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →