
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit

 cerbos/cerbos
محرك تفويض للتحكم في الوصول المدرك للسياق مع سياسات YAML، ودعم RBAC/ABAC، وواجهات برمجة تطبيقات check/plan، ونشر متوافق مع GitOps.
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 google/osv.dev
قاعدة بيانات الثغرات الأمنية مفتوحة المصدر وخدمة الفرز.
 99designs/aws-vault
خزنة لتخزين بيانات اعتماد AWS والوصول إليها بشكل آمن في بيئات التطوير
 deepfence/threatmapper
منصة حماية التطبيقات السحابية الأصلية مفتوحة المصدر (CNAPP)
 stackrox/kube-linter
KubeLinter هي أداة تحليل ثابت تفحص ملفات Kubernetes بصيغة YAML ومخططات Helm للتأكد من أن التطبيقات الممثلة فيها تلتزم بأفضل الممارسات.
 checkmarx/kics
ماسح تحليل ثابت للبنية التحتية كرمز يكشف الثغرات الأمنية، وانتهاكات الامتثال، والتكوينات الخاطئة عبر Terraform وKubernetes وCloudFormation وأكثر من…
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 zerobootdev/zeroboot
صناديق رمل افتراضية للوكلاء الذكاء الاصطناعي بأقل من ميلي ثانية عبر التفرع بالنسخ عند الكتابة
 microsoft/applicationinspector
مُحلل شيفرة مصدرية مصمم لكشف الميزات ذات الاهتمام والخصائص الأخرى للإجابة بسرعة على سؤال 'ما الموجود في الشيفرة؟' باستخدام التحليل الثابت مع محرك…
 fairwindsops/polaris
التحقق من أفضل الممارسات في مجموعات Kubernetes الخاصة بك
 open-policy-agent/conftest
اكتب اختبارات ضد بيانات الإعدادات المهيكلة باستخدام لغة الاستعلام Rego الخاصة بـ Open Policy Agent
 microsoft/whatthehack
مجموعة من الهاكاثونات القائمة على التحديات تتضمن دليل الطالب، دليل المدرب، عروض المحاضرات، نماذج وأكواد تعليمية، وقوالب. يرجى زيارة موقع What The…
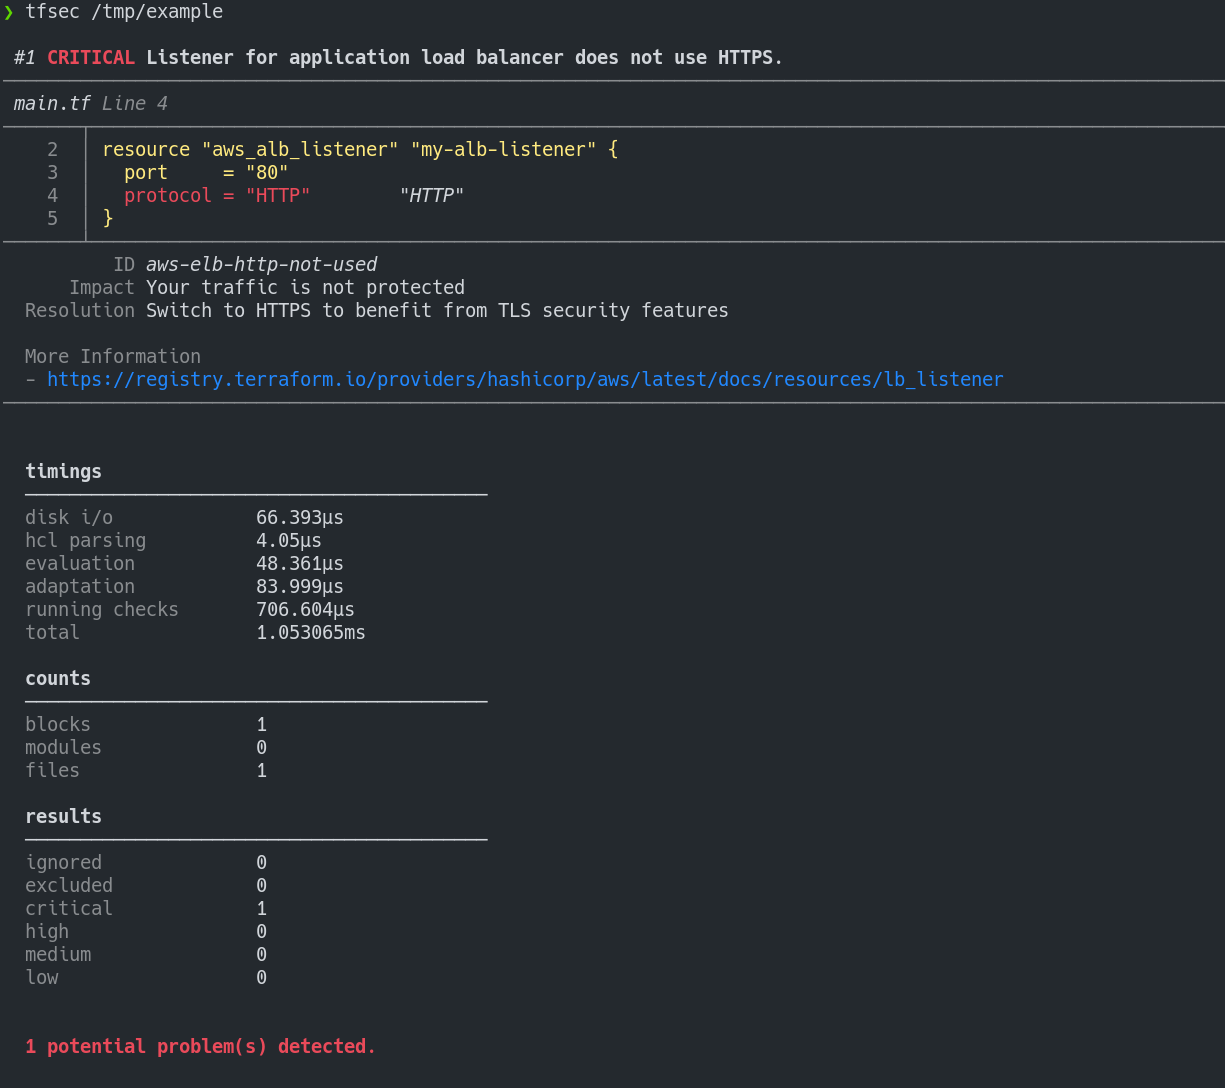 aquasecurity/tfsec
Tfsec أصبح الآن جزءًا من Trivy
 ajinabraham/nodejsscan
nodejsscan هو ماسح أمان ثابت للكود لتطبيقات Node.js.
 owasp/devsecopsguideline
يمكن أن يساعدنا دليل OWASP DevSecOps في دمج الأمان كجزء من مسار التطوير.
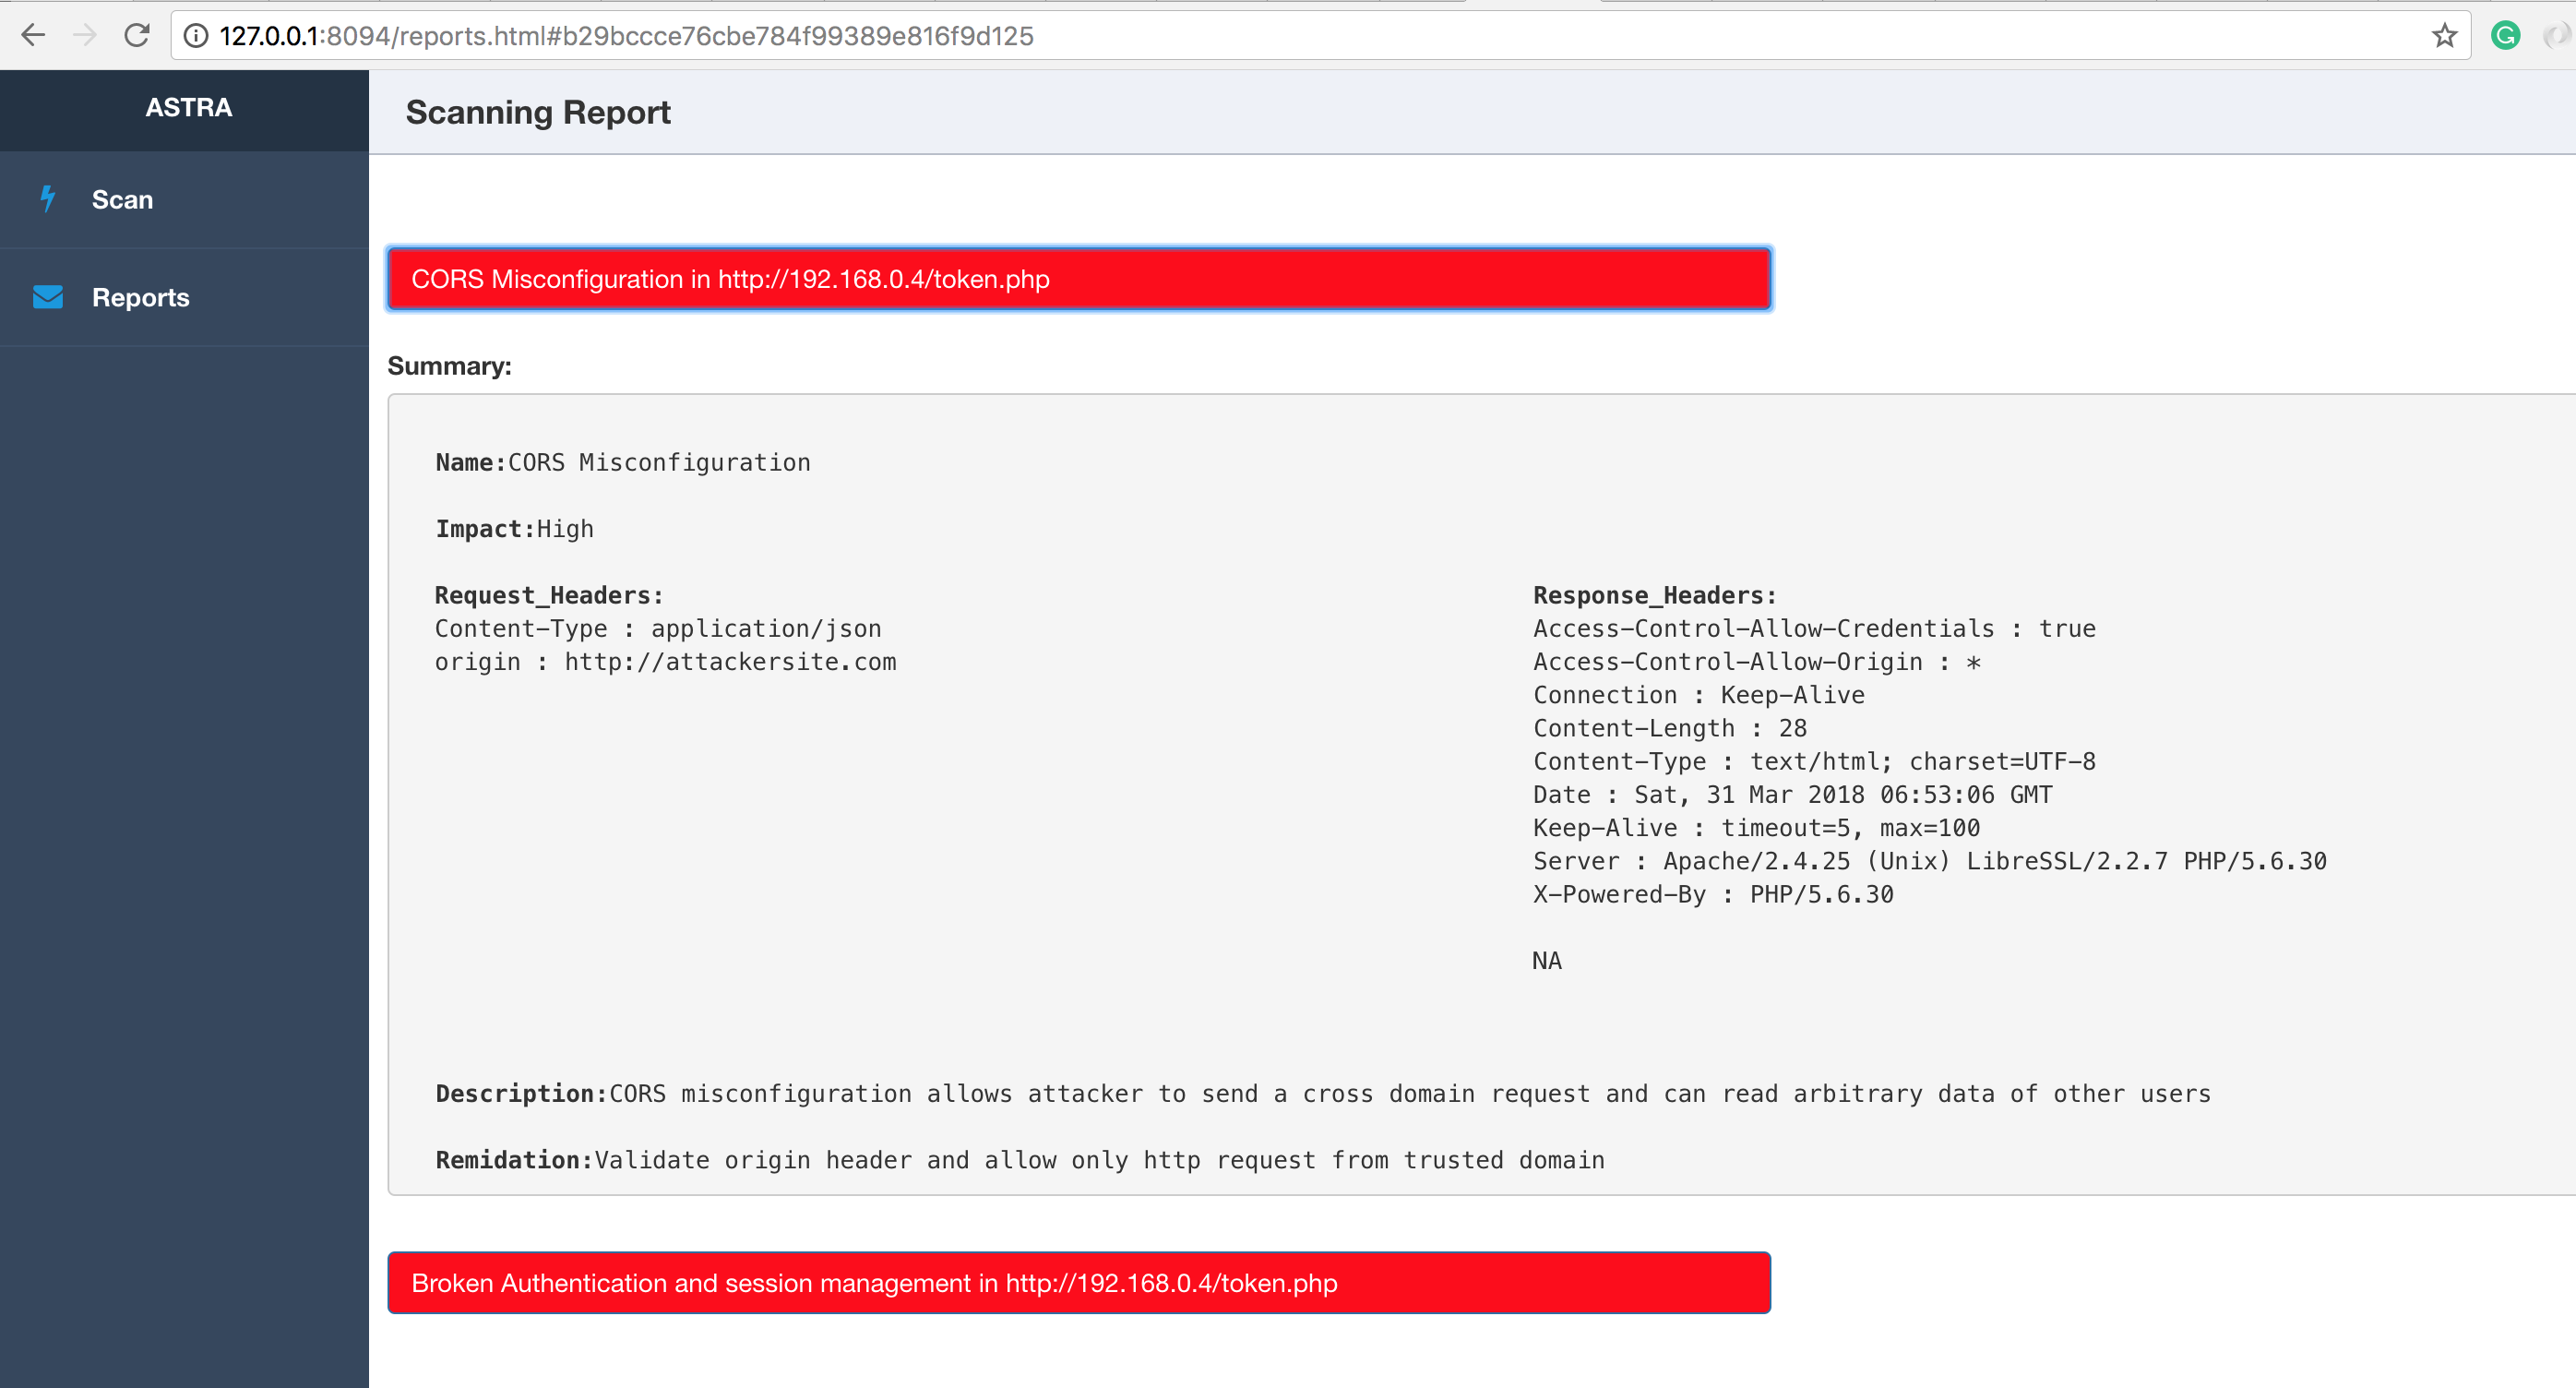 flipkart-incubator/astra
اختبار أمني آلي لواجهات برمجة تطبيقات REST








