

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DevSecOpsGuideline — يمكن أن يساعدنا دليل OWASP DevSecOps في دمج الأمان كجزء من مسار التطوير. | Kitploit

أدوات/GitHubGitHub/owasp/devsecopsguideline
ماسحات الثغرات الأمنيةأمن الحاوياتتحليل الشفرة الثابت (SAST)أمن السحابةDevSecOpsأمن سلسلة التوريدالتعلم والتعليمموارد منسقةأمن واجهات برمجة التطبيقات
GitHubowasp/devsecopsguideline

DevSecOpsGuideline

يمكن أن يساعدنا دليل OWASP DevSecOps في دمج الأمان كجزء من مسار التطوير.

1.1k26144منذ 12 أيامتمت المراجعة من قبل Kitploit
عرض المستودعالموقع الإلكتروني
مشاركة

إرشادات OWASP DevSecOps

توضح إرشادات OWASP DevSecOps كيف يمكننا تنفيذ خط أنابيب آمن واستخدام أفضل الممارسات وإدخال الأدوات التي يمكننا استخدامها في هذا الشأن. كما يحاول المشروع مساعدتنا في تعزيز ثقافة الأمن المُنحاز لليسار (shift-left security) في عملية التطوير لدينا. يساعد هذا المشروع أي شركة من أي حجم لديها خط أنابيب تطوير أو، بعبارة أخرى، خط أنابيب DevOps. نحاول رسم منظور لخط أنابيب DevOps آمن خلال هذا المشروع ثم تحسينه بناءً على متطلباتنا المخصصة.

الهدف المثالي هو "اكتشاف المشكلات الأمنية (سواء في التصميم أو ثغرات التطبيق) في أقرب وقت ممكن."

كيف يتم تنظيم الإرشادات

تتمحور الإرشادات حول ثلاث ركائز:

  • الأشخاص — الفرق، والأدوار، والثقافة، والتدريب.
  • العمليات — الأنشطة الأمنية المنسوجة في كل مرحلة من مراحل دورة حياة تطوير البرمجيات (SDLC): التصميم، والتطوير، والبناء، والاختبار، والإصدار، والنشر، والتشغيل.
  • الحوكمة — الامتثال، والسياسة كشيفرة (policy as code)، وإعداد التقارير، وإدارة وضعية أمن التطبيقات (ASPM)، وحوكمة الذكاء الاصطناعي.

تم تحديث الإصدار الحالي لعام 2025/2026 ومتوافق مع أطر عمل مثل NIST SSDF وOWASP SAMM وOWASP DSOMM وSLSA. راجع جدول المحتويات أدناه، أو تصفح الإصدار الحالي.

الخطوات الأولية

DevSecOps يدور بالكامل حول إدخال الأمن في DevOps. ولكن لمواكبة وتيرة CI/CD، يجب حقن الأمن مبكرًا في كتابة البرمجيات واختبارها.
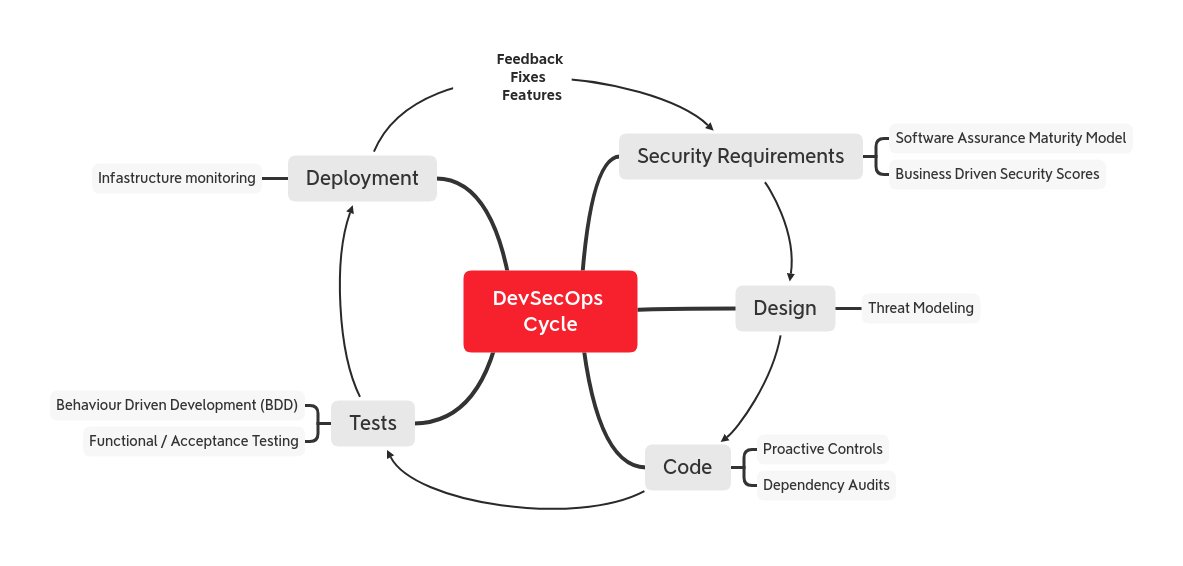
DevSecOps cycle

تسرد OWASP Proactive Controls أفضل 10 ضوابط أمنية يجب على كل مطور تنفيذها أثناء كتابة أي تطبيق. اعتبر هذه المجموعة نقطة البداية عندما يتعين عليك تصميم أو كتابة أو اختبار شيفرة في دورة DevSecOps.

يمكنك أيضًا اتباع OWASP Software Assurance Maturity Model (SAMM) لتحديد ما يجب مراعاته من متطلبات أمنية (وغيرها) وفقًا لمستوى نضجك.
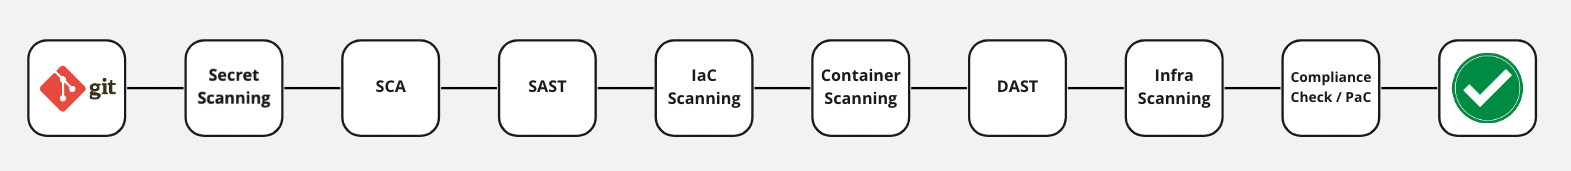
ما يجب إضافته في خط الأنابيب

DevSecOps pipeline في البداية، نفكر في تنفيذ الخطوات التالية في خط أنابيب أساسي:

  • فحص مستودعات git للعثور على تسريب محتمل لبيانات الاعتماد.
  • SCA (تحليل تكوين البرمجيات)
  • SAST (اختبار أمن التطبيقات الساكن)
  • فحص IaC (فحص شيفرة Terraform وHelmChart للعثور على سوء التكوين)
  • أمن سلسلة التوريد البرمجية (SBOM، وتوقيع المنتجات وإثبات المصدر، وأمن خط أنابيب CI/CD)
  • IAST (اختبار أمن التطبيقات التفاعلي)
  • أمن API
  • DAST (اختبار أمن التطبيقات الديناميكي)
  • CNAPP (حماية التطبيقات السحابية الأصلية)
  • فحص البنية التحتية
  • الفحص المستمر من أدوات أخرى
  • فحص الامتثال والسياسة كشيفرة
  • بوابات الأمن (بوابات الجودة التي تحظر عمليات البناء والإصدار عالية المخاطر)
  • إعداد التقارير المركزية وASPM (إدارة وضعية أمن التطبيقات)
  • أمن الذكاء الاصطناعي/LLM وحوكمة الذكاء الاصطناعي (تأمين التطوير بمساعدة الذكاء الاصطناعي والميزات المدعومة بالذكاء الاصطناعي)

يمكننا تخصيص خطوات خط الأنابيب لدينا وفقًا لدورة حياة تطوير البرمجيات (SDLC) أو بنية البرمجيات لدينا وإضافة الأتمتة تدريجيًا إذا كنا في البداية. على سبيل المثال، يمكننا التبديل من SAST/DAST إلى مجموعة اختبارات منتظمة بضوابط أمنية مدمجة أو إضافة نص برمجي للتدقيق يتحقق من التبعيات المعرضة للثغرات المعروفة.

CI/CD ميزة لـ SecOps، ونقطة دخول مميزة للإجراءات والضوابط الأمنية. ومع ذلك، عند استخدام أدوات CI/CD لتوفير الأتمتة، ضع في اعتبارك أن الأدوات نفسها غالبًا ما توسع سطح الهجوم الخاص بك، لذا ضع ضوابط أمنية على برمجيات البناء والنشر والأتمتة.



جدول المحتويات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →



