Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
nodejsscan — nodejsscan هو ماسح أمان ثابت للكود لتطبيقات Node.js. | Kitploit
أدوات/GitHubGitHub/ajinabraham/nodejsscan
التحليل الثابتماسحات الثغرات الأمنيةتحليل الشفرة الثابت (SAST)تحليل الكودأمن الويبDevSecOpsالأفضل في تحليل الكود #14الأفضل في تحليل الشفرة الثابت (SAST) #11
GitHub
2.6k34369منذ شهر واحدتمت المراجعة من قبل Kitploit
مشاركة
ajinabraham/nodejsscan

nodejsscan

nodejsscan هو ماسح أمان ثابت للكود لتطبيقات Node.js.

عرض المستودعالموقع الإلكتروني

nodejsscan أيقونة nodejsscan

ماسح أمان الكود الثابت (SAST) لتطبيقات Node.js مدعوم من libsast و semgrep.

صنع بـ Love في الهند Tweet

platform License python Tests

دعم nodejsscan

  • تبرع عبر Paypal: Donate via Paypal
  • رعاية المشروع: Github Sponsors

دورات التعلم الإلكتروني والشهادات

دورة فيديو OpSecX أمان OpSecX Node.js: اختبار الاختراق والاستغلال - NJS

تشغيل nodejsscan

docker pull opensecurity/nodejsscan:latest
docker run -it -p 9090:9090 opensecurity/nodejsscan:latest

إعداد nodejsscan محليًا

قم بتثبيت Postgres وقم بتكوين SQLALCHEMY_DATABASE_URI في nodejsscan/settings.py أو كمتغير بيئة.

اعتبارًا من الإصدار 4، تم إسقاط دعم Windows.

git clone https://github.com/ajinabraham/nodejsscan.git
cd nodejsscan
python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt
python3 manage.py recreate-db # Run once to create database schema

لتشغيل nodejsscan

./run.sh

سيؤدي هذا إلى تشغيل واجهة المستخدم الخاصة بـ nodejsscan على http://127.0.0.1:9090

واجهة سطر الأوامر (CLI) وواجهة Python البرمجية

njsscan_cli

  • CLI: https://github.com/ajinabraham/njsscan#command-line-options
  • API: https://github.com/ajinabraham/njsscan#python-api

العروض التقديمية

Watch the video

التكاملات

تنبيهات Slack

قم بإنشاء تطبيق Slack الخاص بك Slack App وقم بتعيين SLACK_WEBHOOK_URL في nodejsscan/settings.py أو كمتغير بيئة.

nodejsscan slack alert

تنبيهات البريد الإلكتروني

قم بتكوين إعدادات SMTP في nodejsscan/settings.py أو كمتغير بيئة.

CI/CD أو DevSecOps

  • إجراء GitHub: https://github.com/ajinabraham/njsscan#github-action
  • Gitlab CI/CD: https://github.com/ajinabraham/njsscan#gitlab-cicd
  • Travis CI: https://github.com/ajinabraham/njsscan#travis-ci

بناء صورة Docker

docker build -t nodejsscan .
docker run -it -p 9090:9090 nodejsscan
  • CLI Docker Image: https://github.com/ajinabraham/njsscan#build-locally

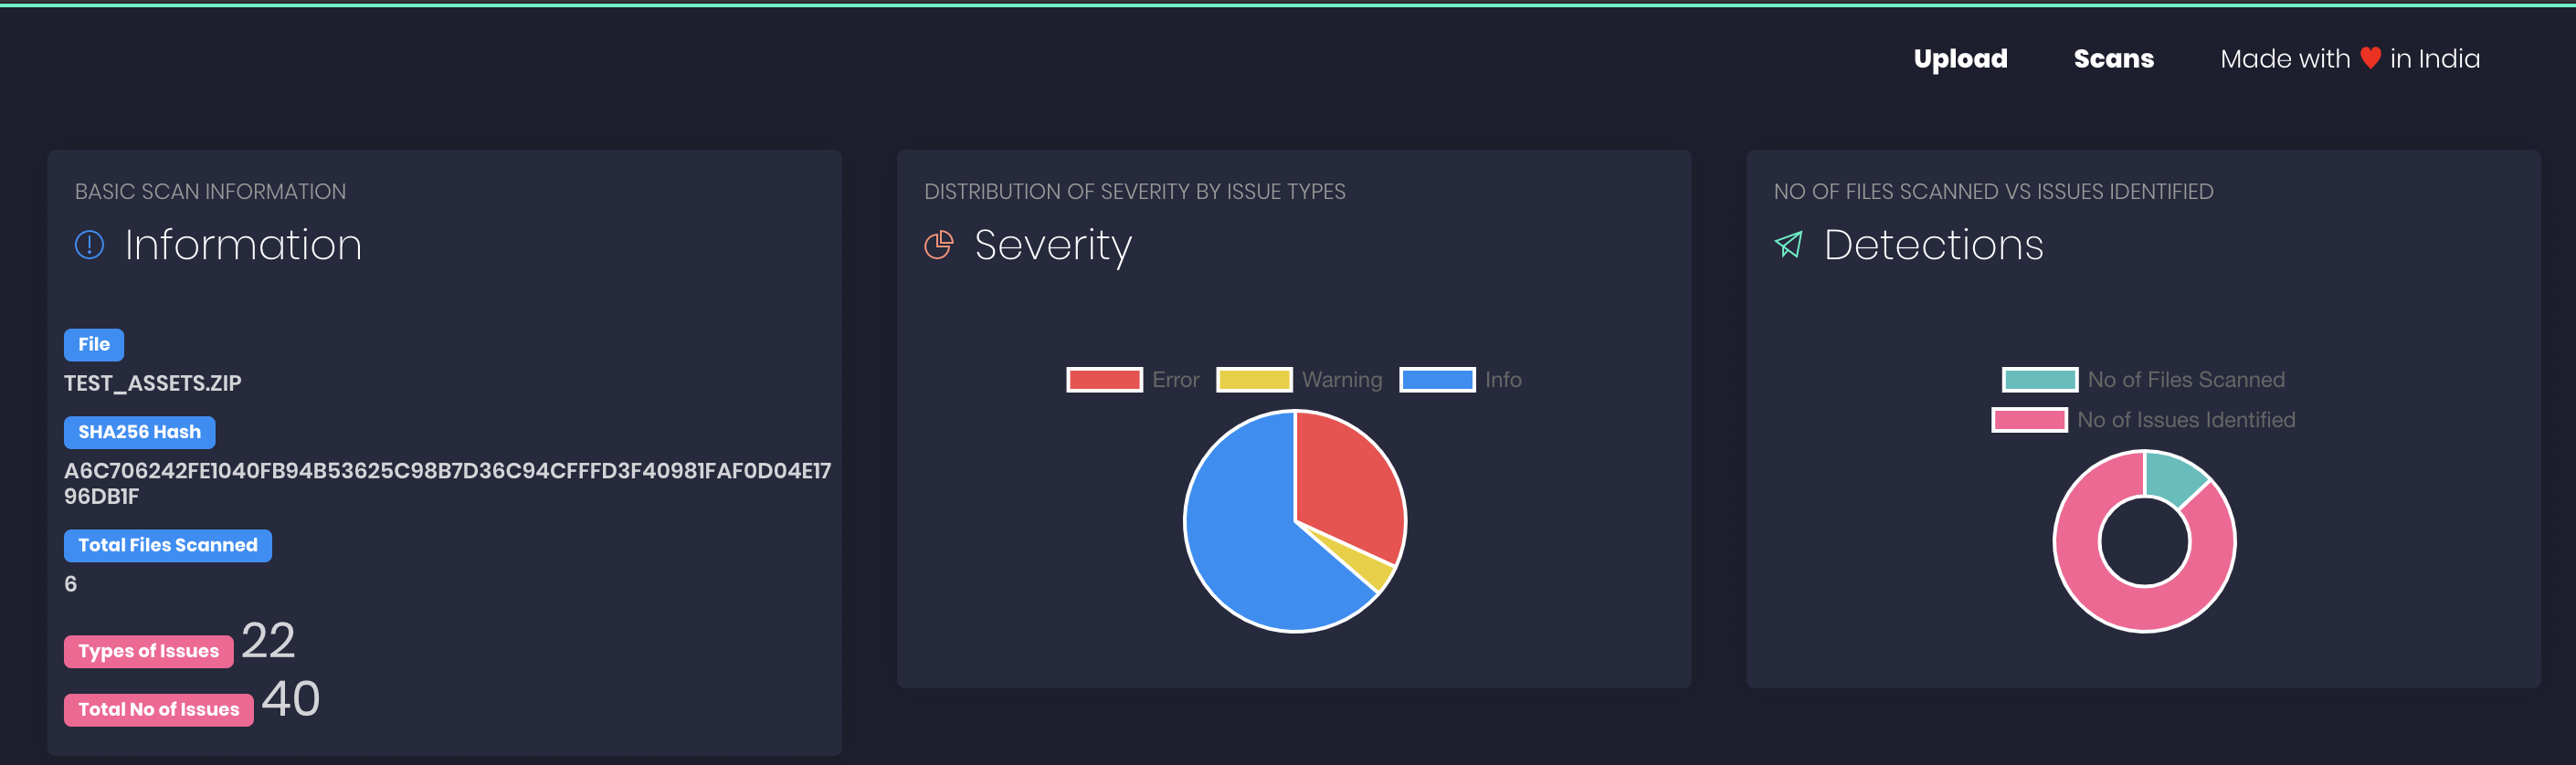
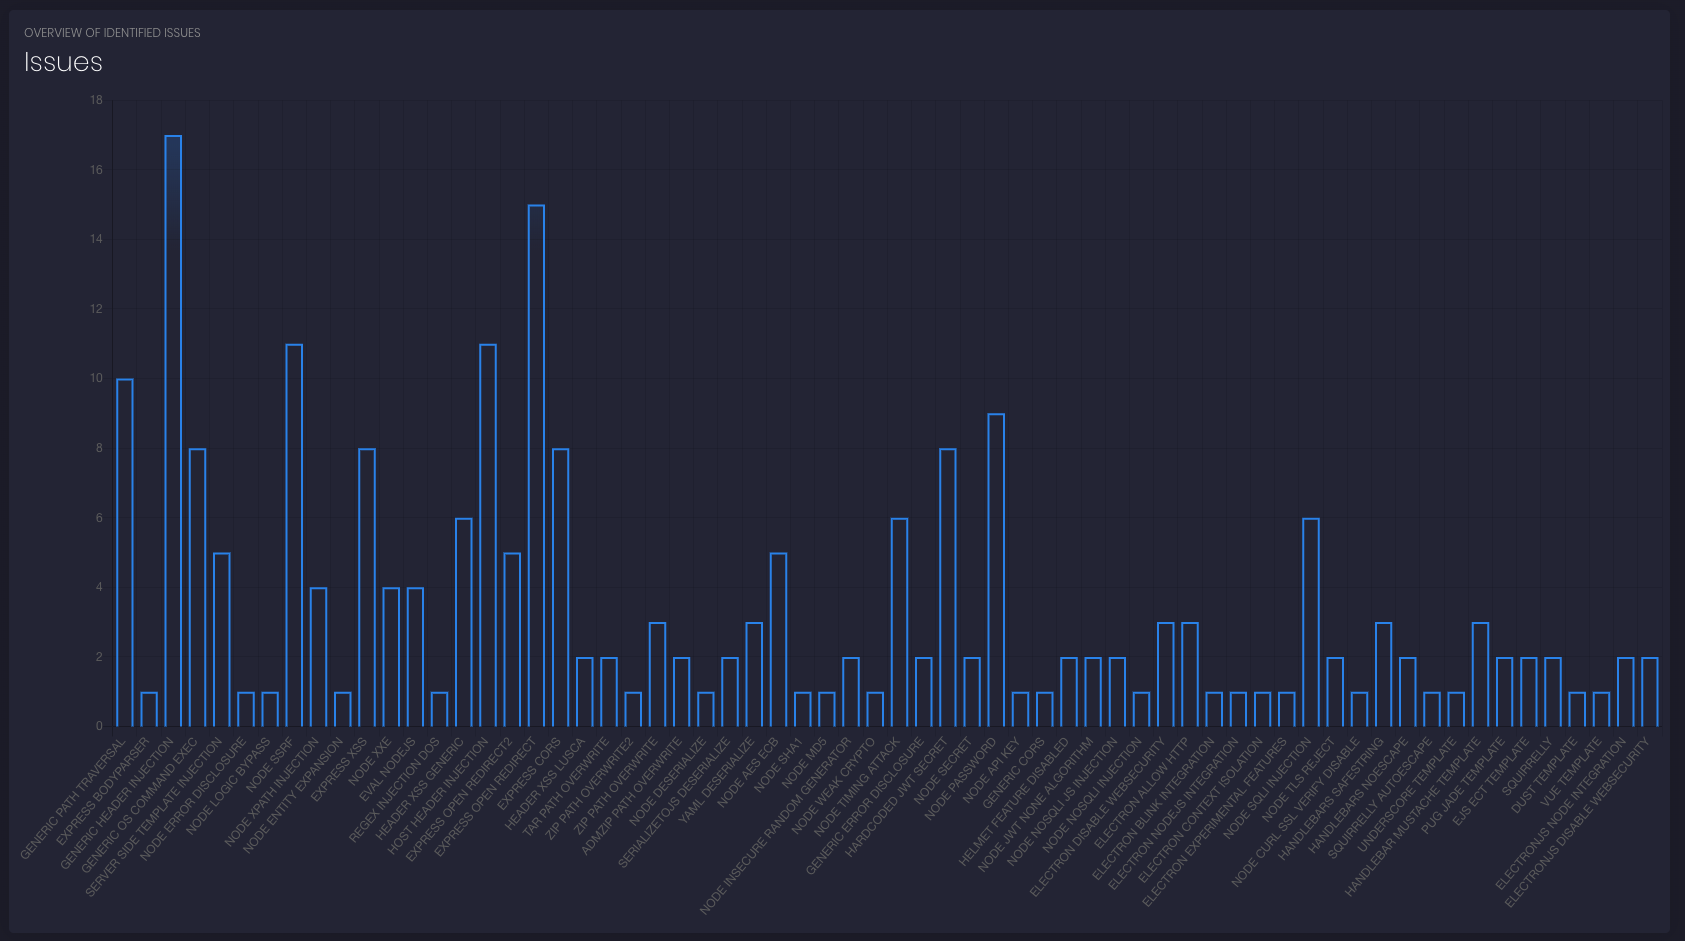
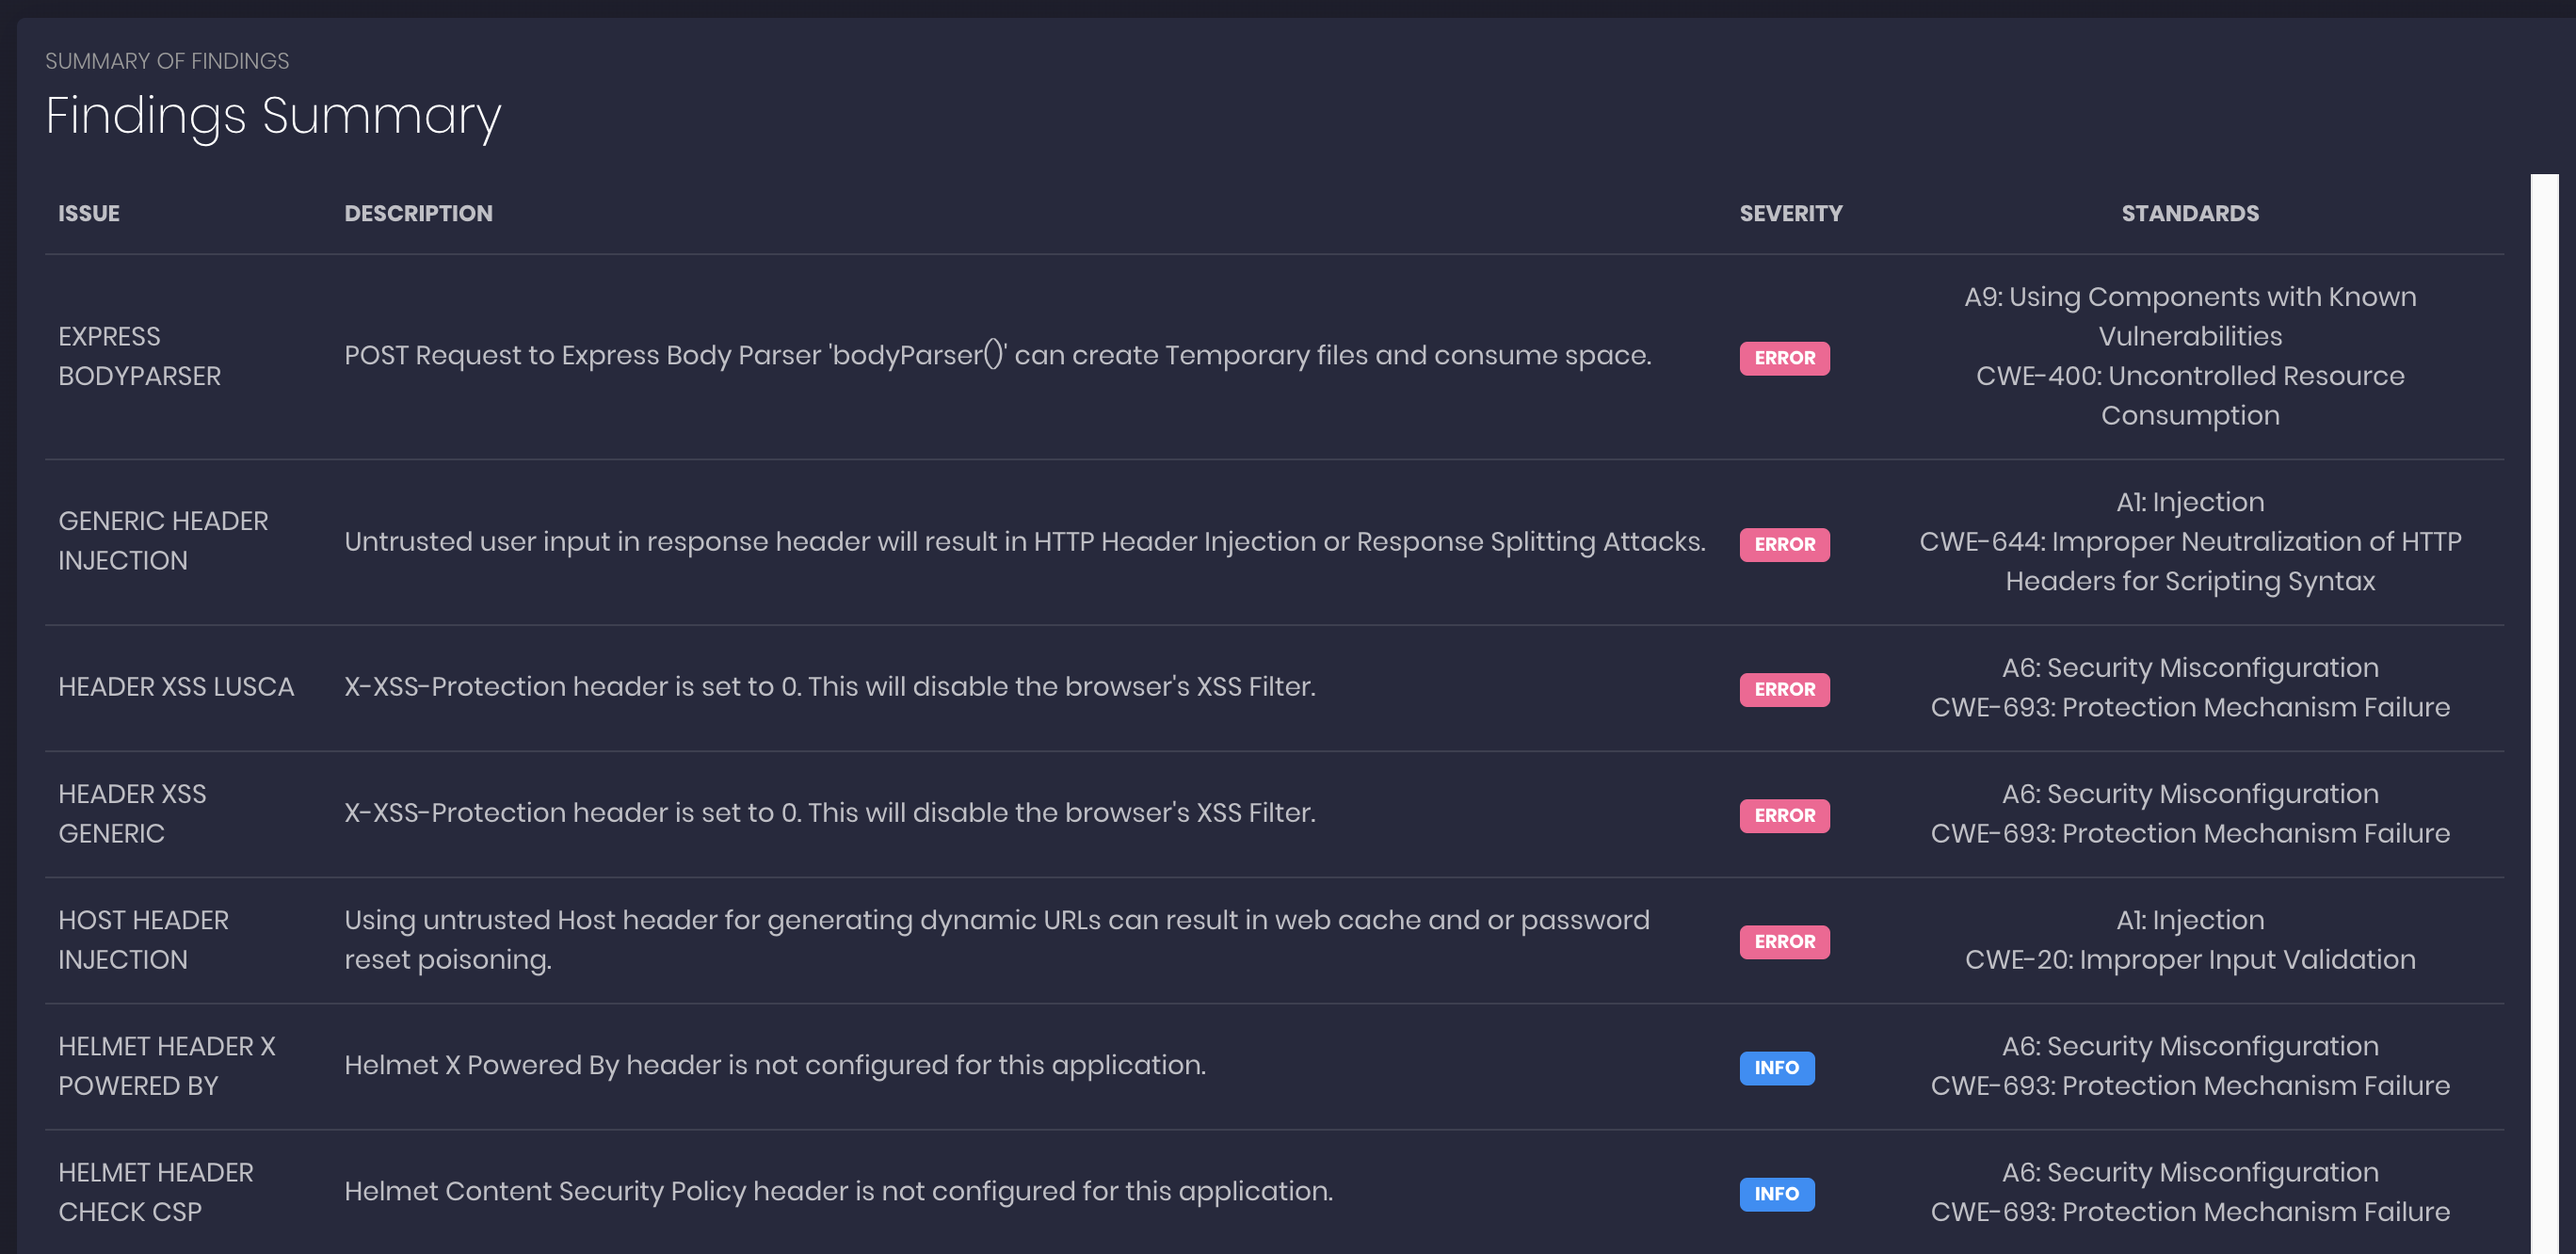
لقطات شاشة nodejsscan

واجهة المستخدم الخاصة بـ nodejsscan لوحة تحكم nodejsscan مخططات nodejsscan نظرة عامة على nodejsscan نتائج nodejsscan

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →