 flipkart-incubator/astra
اختبار أمني آلي لواجهات برمجة تطبيقات REST



اختبار اختراق REST API معقد بسبب التغييرات المستمرة في واجهات برمجة التطبيقات الحالية والواجهات المضافة حديثًا. يمكن استخدام Astra من قبل مهندسي الأمان أو المطورين كجزء لا يتجزأ من سير عملهم، بحيث يمكنهم اكتشاف الثغرات وتصحيحها مبكرًا أثناء دورة التطوير. يمكن لـ Astra اكتشاف واختبار تسجيل الدخول وتسجيل الخروج (واجهة برمجة تطبيقات المصادقة) تلقائيًا، مما يسهل على أي شخص دمجها في خط أنابيب CICD. يمكن لـ Astra استلام مجموعة واجهات برمجة التطبيقات كمدخل، لذا يمكن استخدامها أيضًا لاختبار واجهات برمجة التطبيقات في الوضع المستقل.
https://www.astra-security.info/roadmap/
$ git clone https://github.com/flipkart-incubator/Astra

$ cd Astra
$ sudo pip install -r requirements.txt
$ sudo rabbitmq-server
$ celery -A worker -loglevel=INFO
$ cd API
$ python3 api.py
$ docker pull mongo
$ docker run --name astra-mongo -d mongo
$ git clone https://github.com/flipkart-incubator/Astra.git
$ cd Astra
$ docker build -t astra .
$ docker run --rm -it --link astra-mongo:mongo -p 8094:8094 astra
$ git clone -b docker-cli https://github.com/flipkart-incubator/Astra.git
$ cd Astra
$ docker build -t astra-cli .
$ docker run --rm -it --link astra-mongo:mongo astra-cli
- requests
- logger
- pymongo
- ConfigParser
- pyjwt
- flask
- sqlmap
- celery
https://www.astra-security.info
$ python astra.py --help

                      _
        /\       | |
       /  \   ___| |_ _ __ __ _
      / /\ \ / __| __| '__/ _` |
     / ____ \__ \ |_| | | (_| |
    /_/    \_\___/\__|_|  \__,_|


usage: astra.py [-h] [-c {Postman,Swagger}] [-n COLLECTION_NAME] [-u URL]
                [-headers HEADERS] [-method {GET,POST}] [-b BODY]
                [-l LOGINURL] [-H LOGINHEADERS] [-d LOGINDATA]

REST API Security testing Framework

optional arguments:
  -h, --help            show this help message and exit
  -c {Postman,Swagger}, --collection_type {Postman,Swagger}
                        Type of API collection
  -n COLLECTION_NAME, --collection_name COLLECTION_NAME
                        Type of API collection
  -u URL, --url URL     URL of target API
  -headers HEADERS, --headers HEADERS
                        Custom headers.Example: {"token" : "123"}
  -method {GET,POST}, --method {GET,POST}
                        HTTP request method
  -b BODY, --body BODY  Request body of API
  -l LOGINURL, --loginurl LOGINURL
                        URL of login API
  -H LOGINHEADERS, --loginheaders LOGINHEADERS
                        Headers should be in a dictionary format. Example:
                        {"accesstoken" : "axzvbqdadf"}
  -d LOGINDATA, --logindata LOGINDATA
                        login data of API
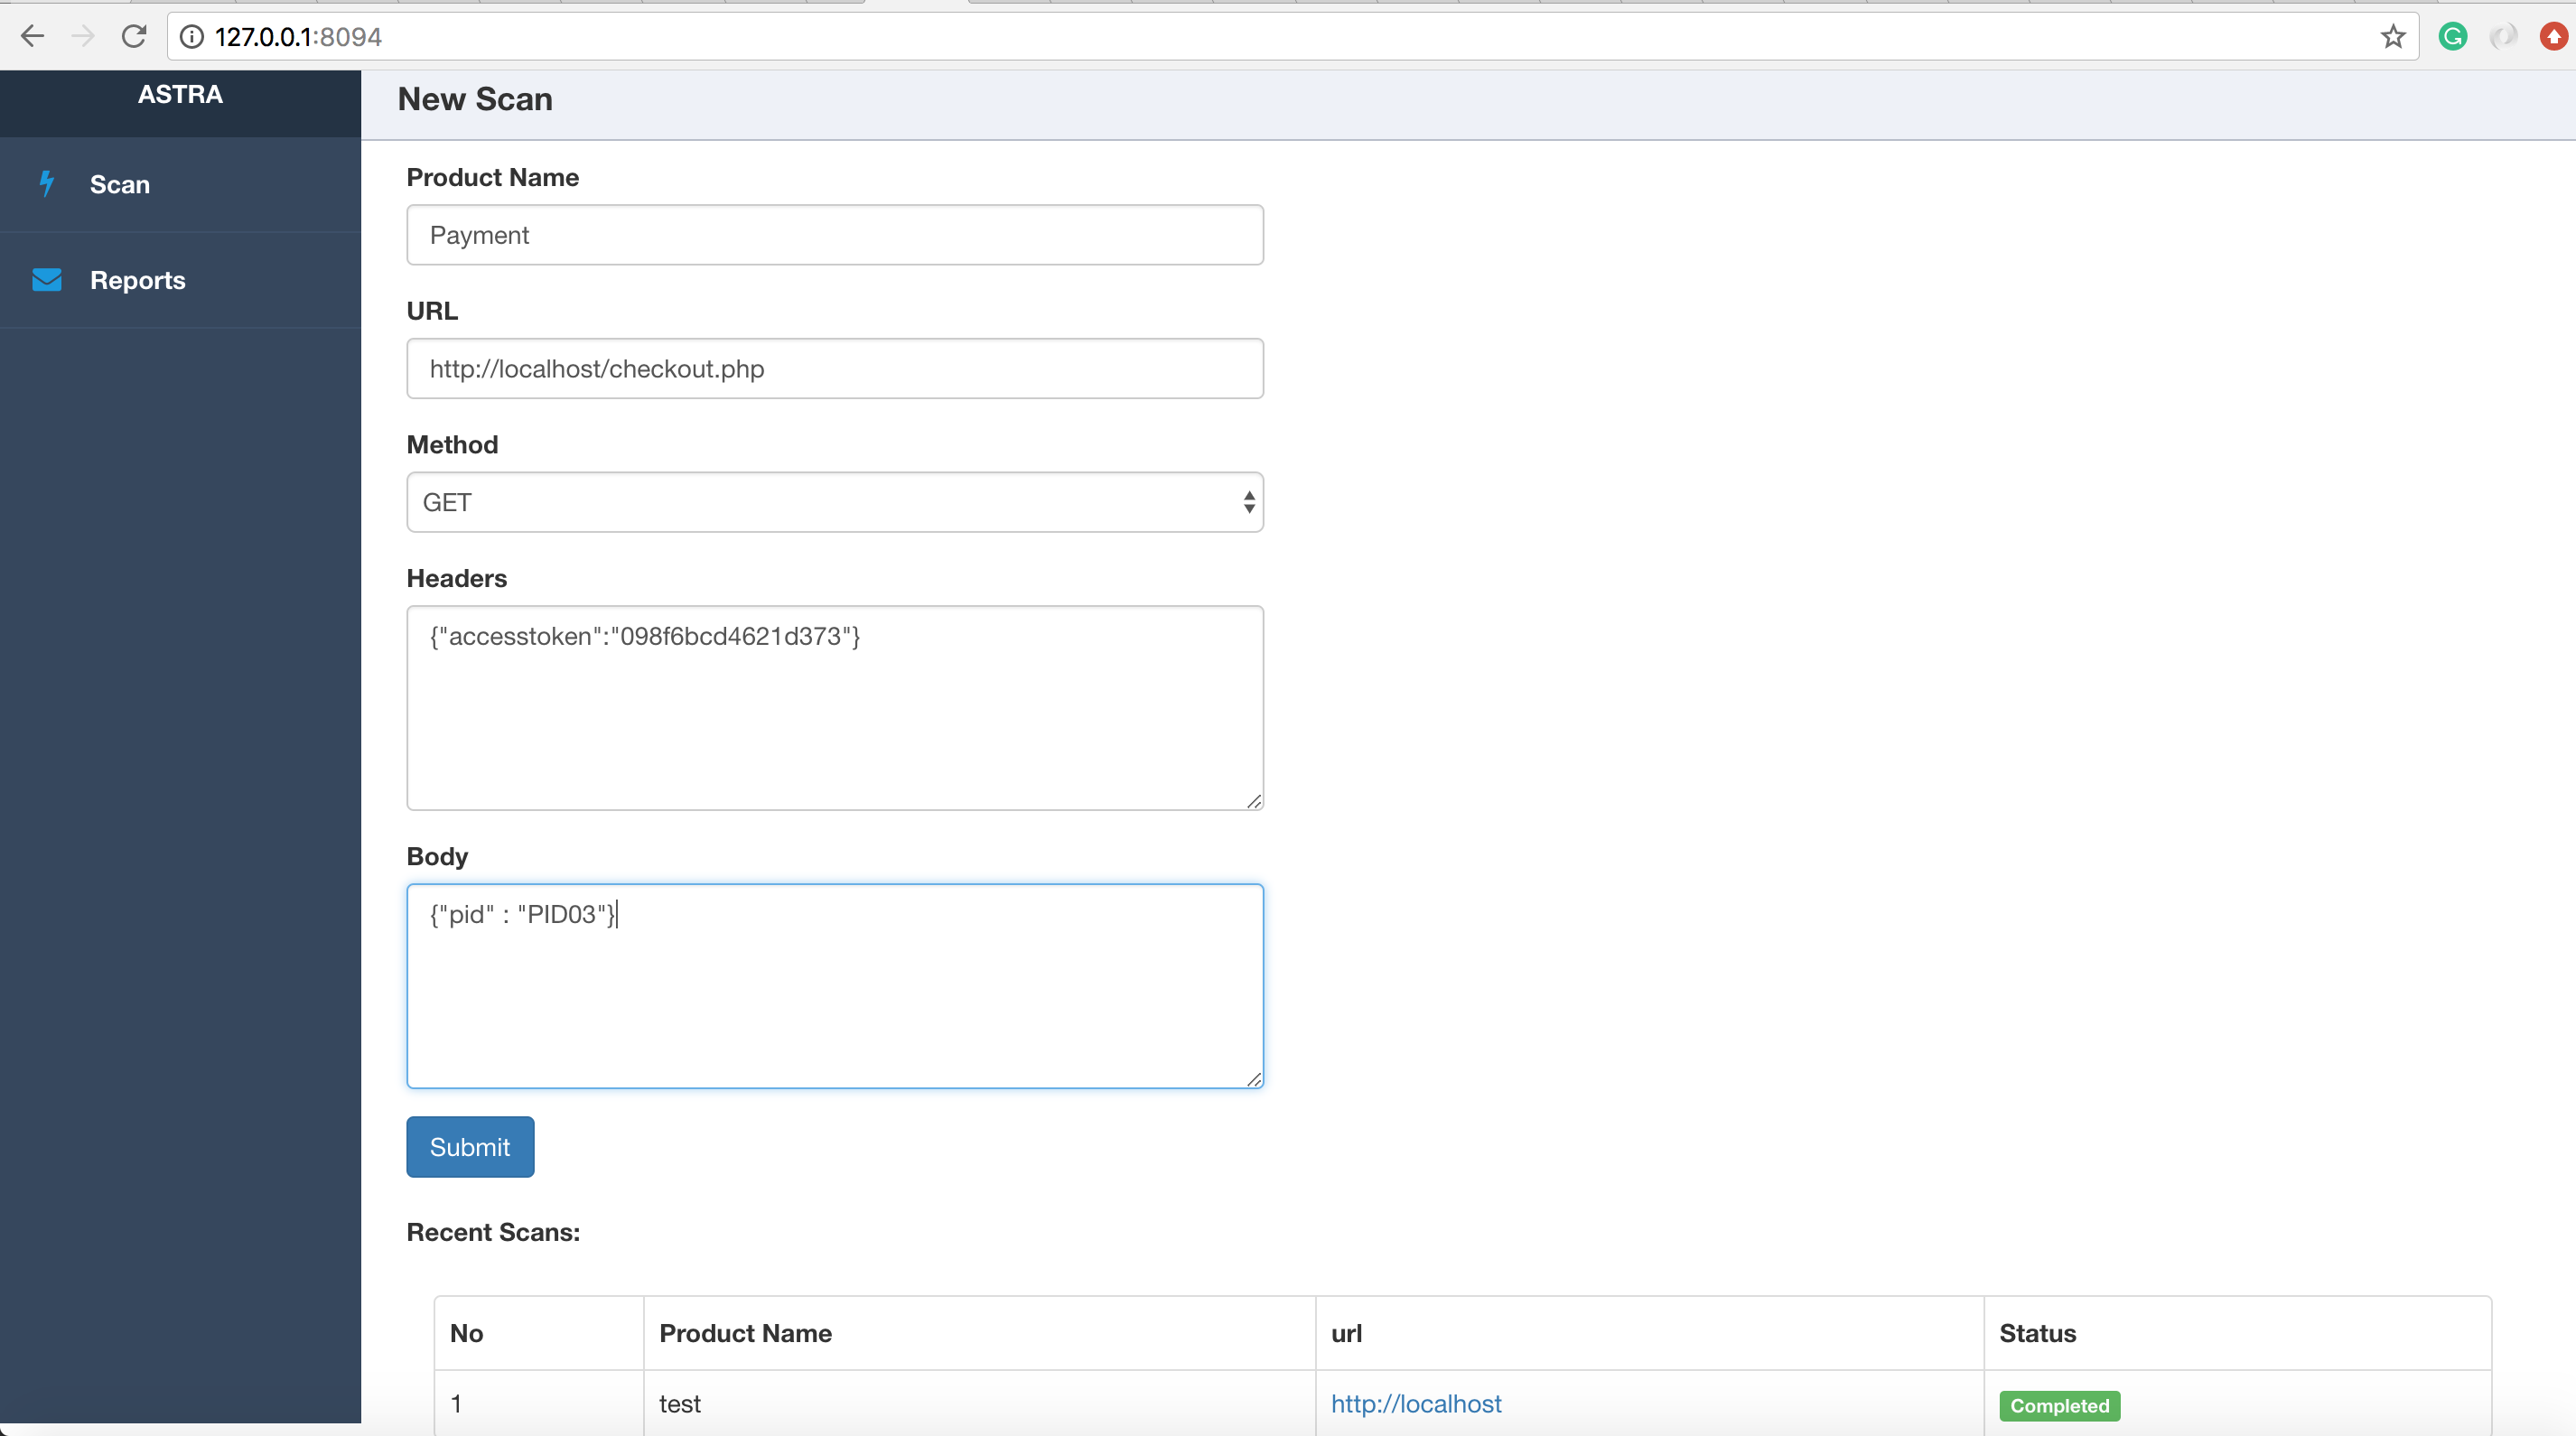
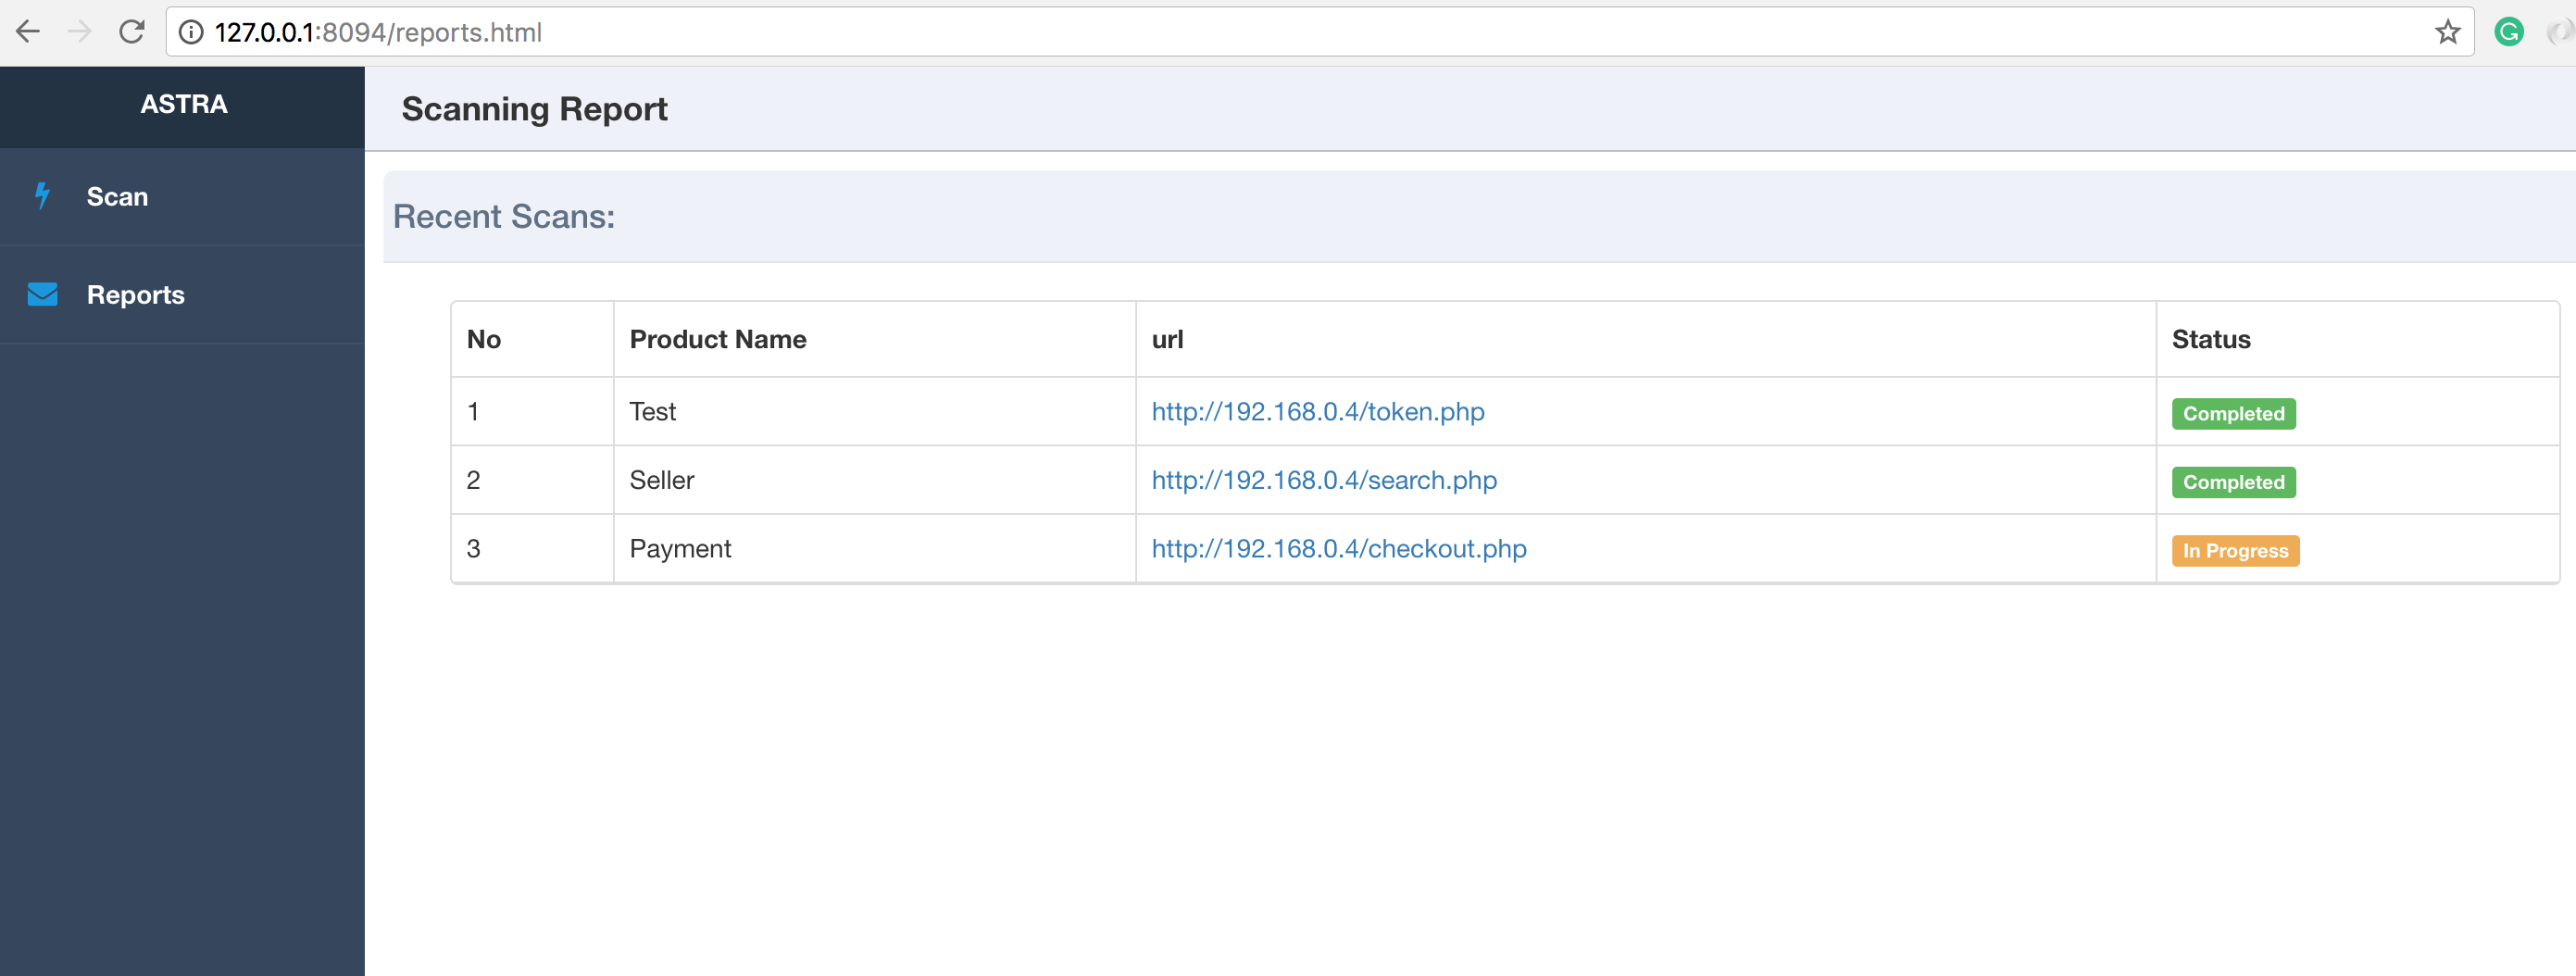
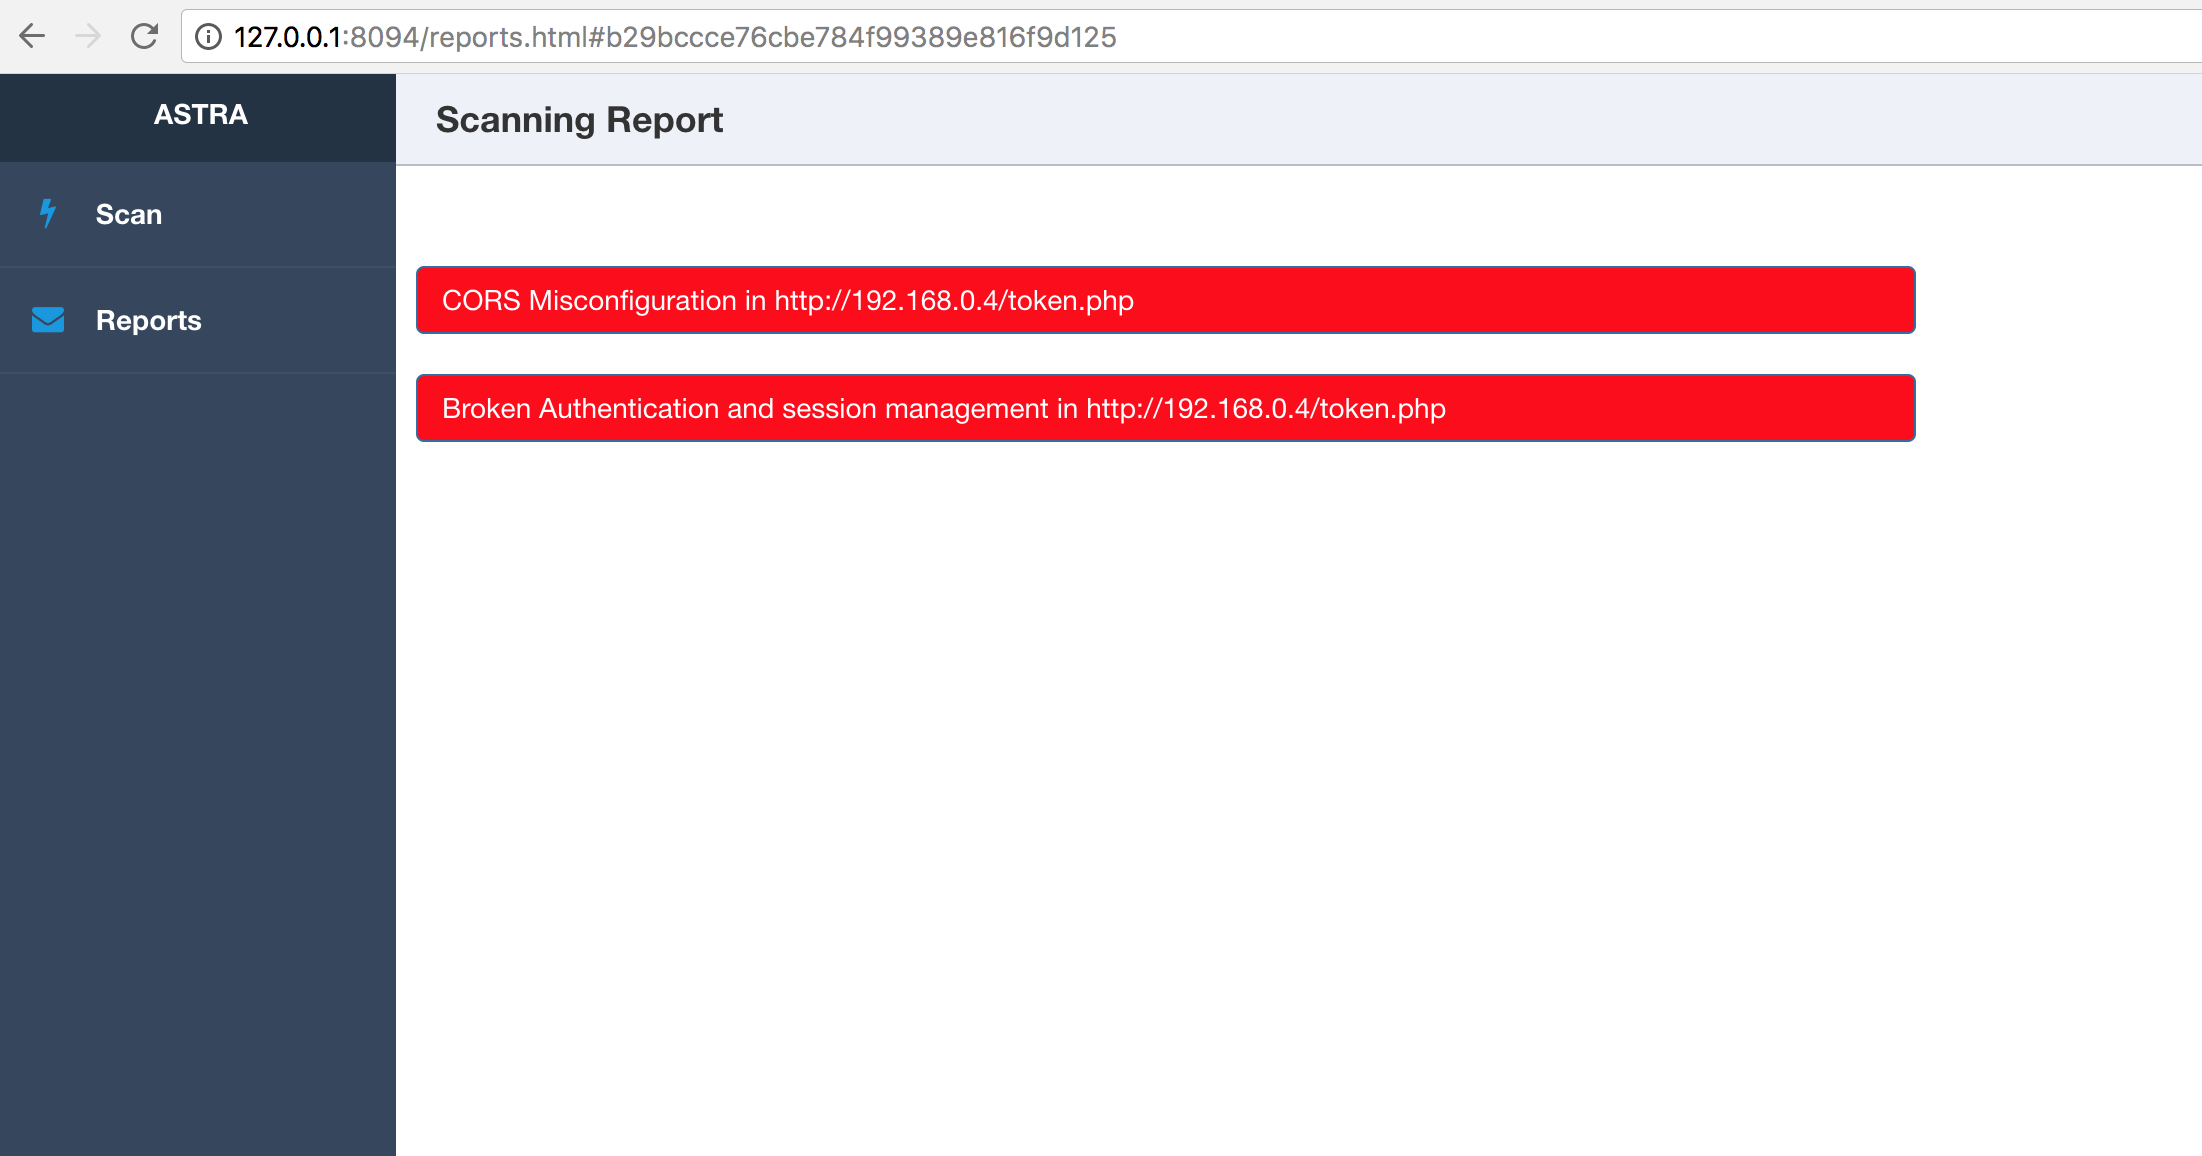
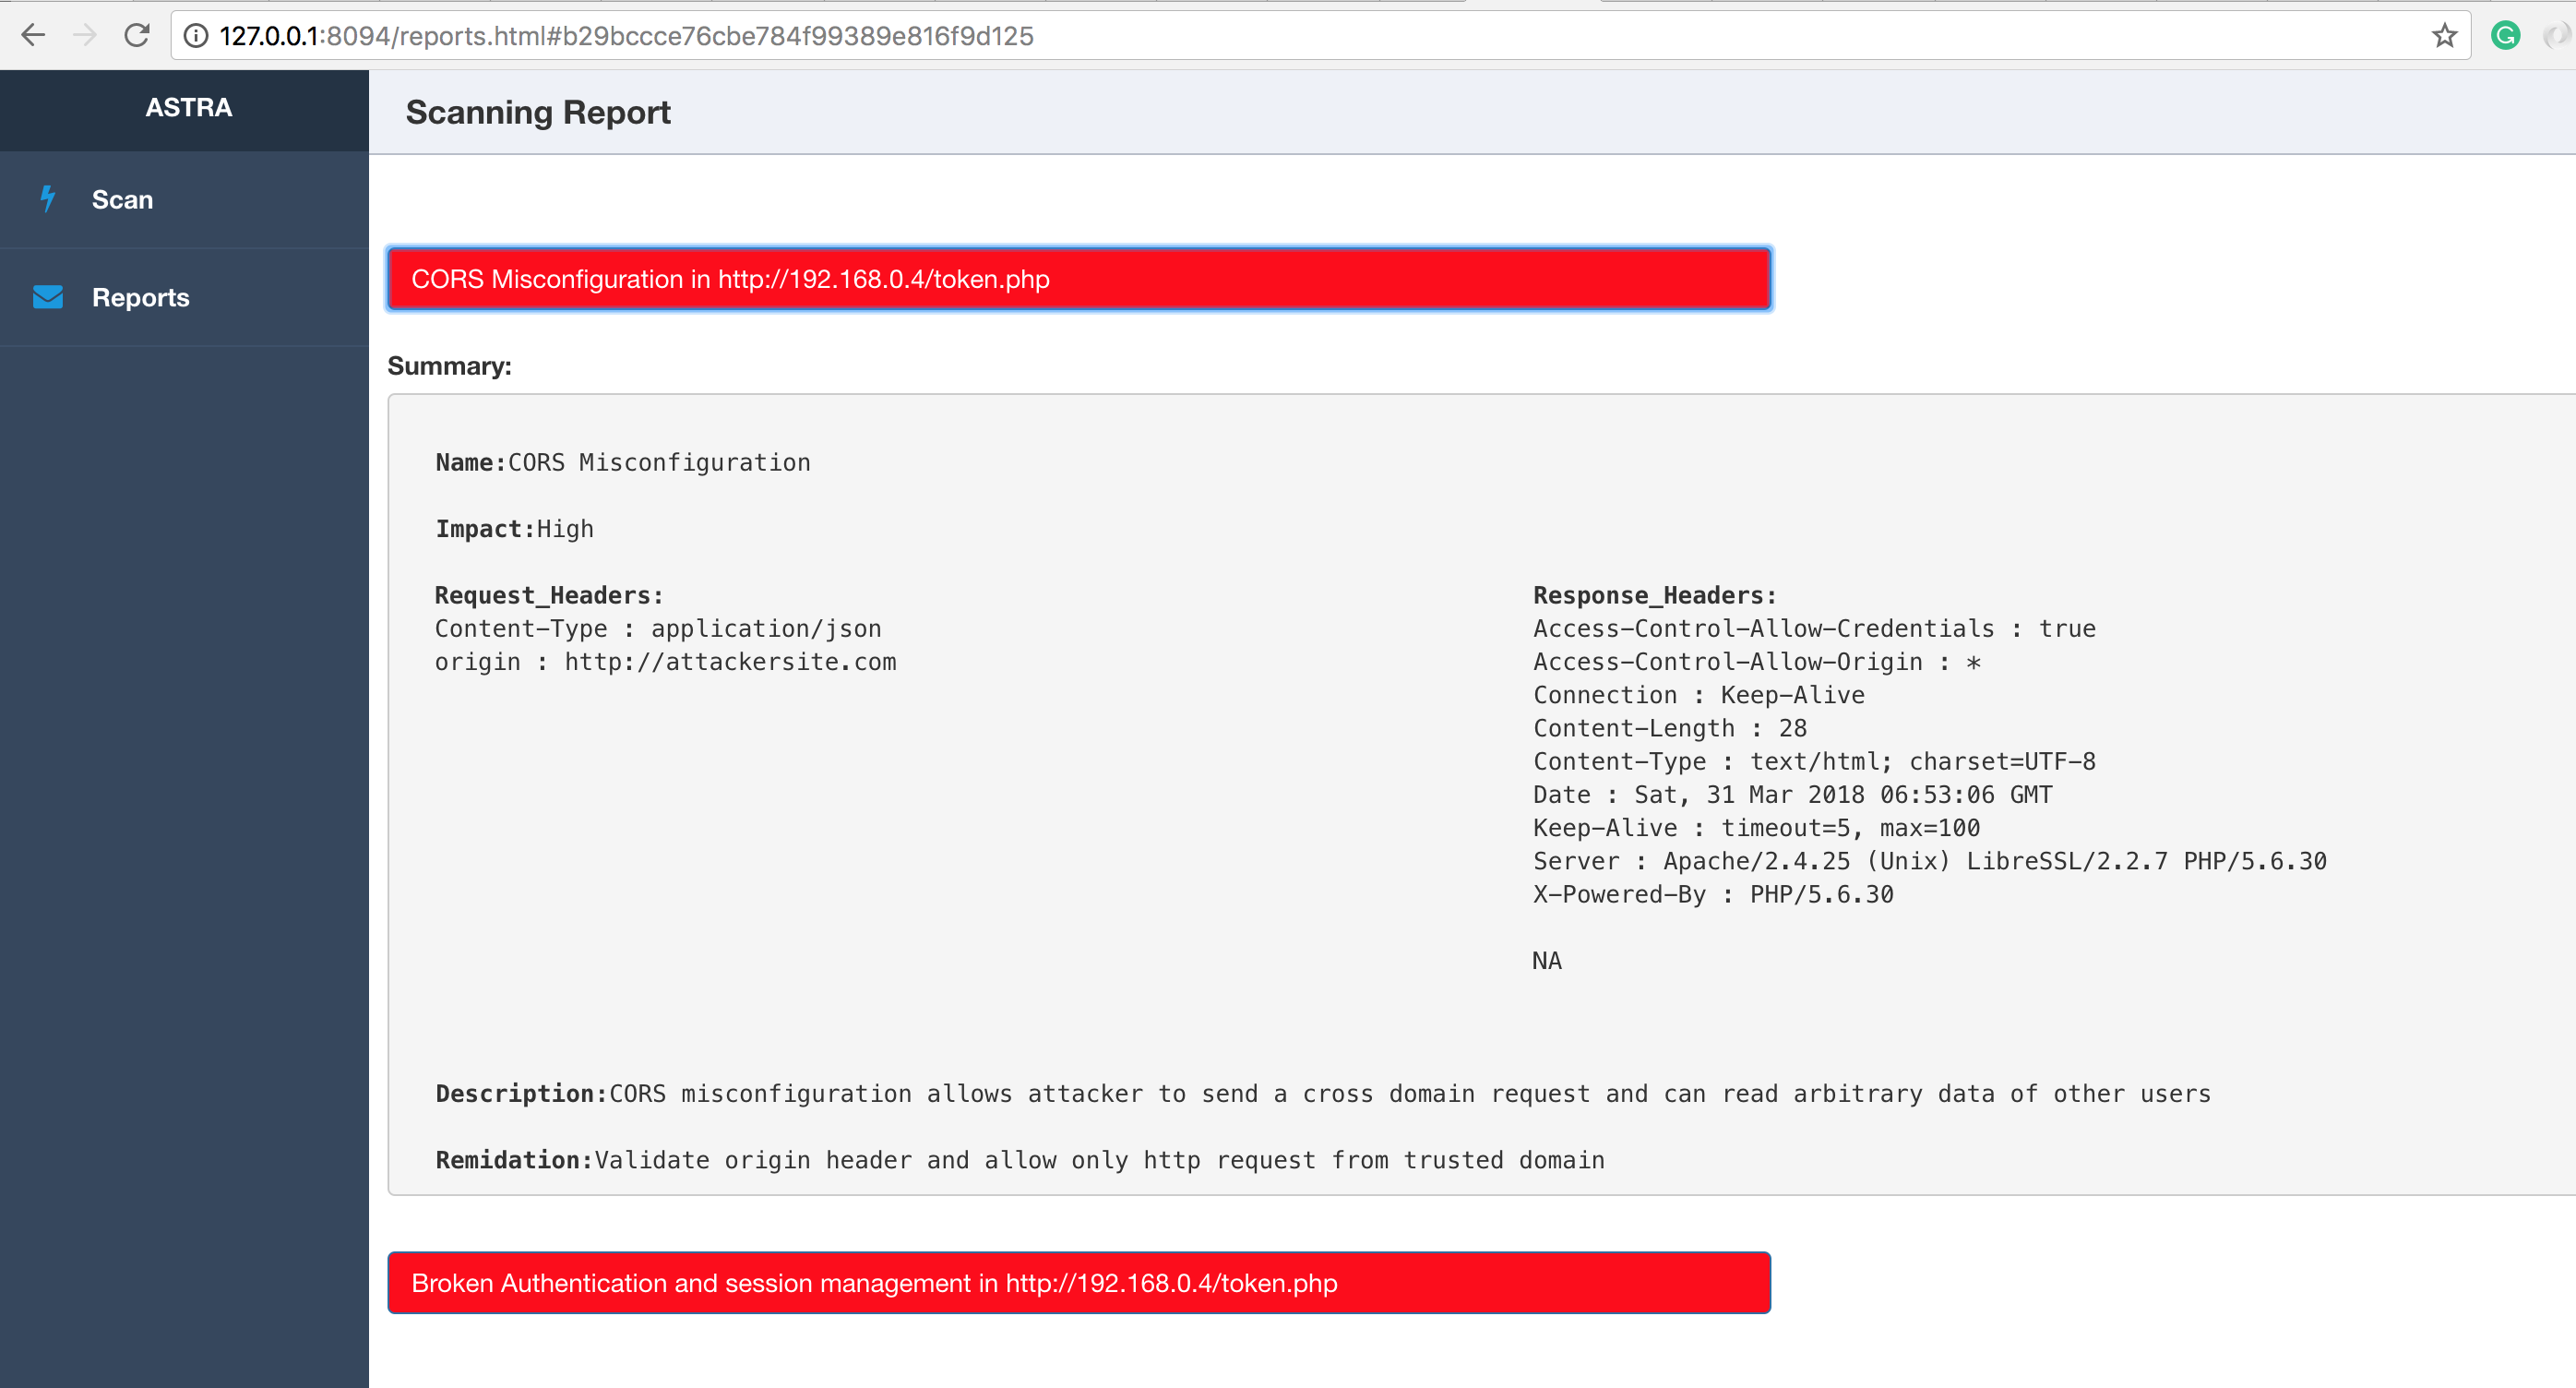
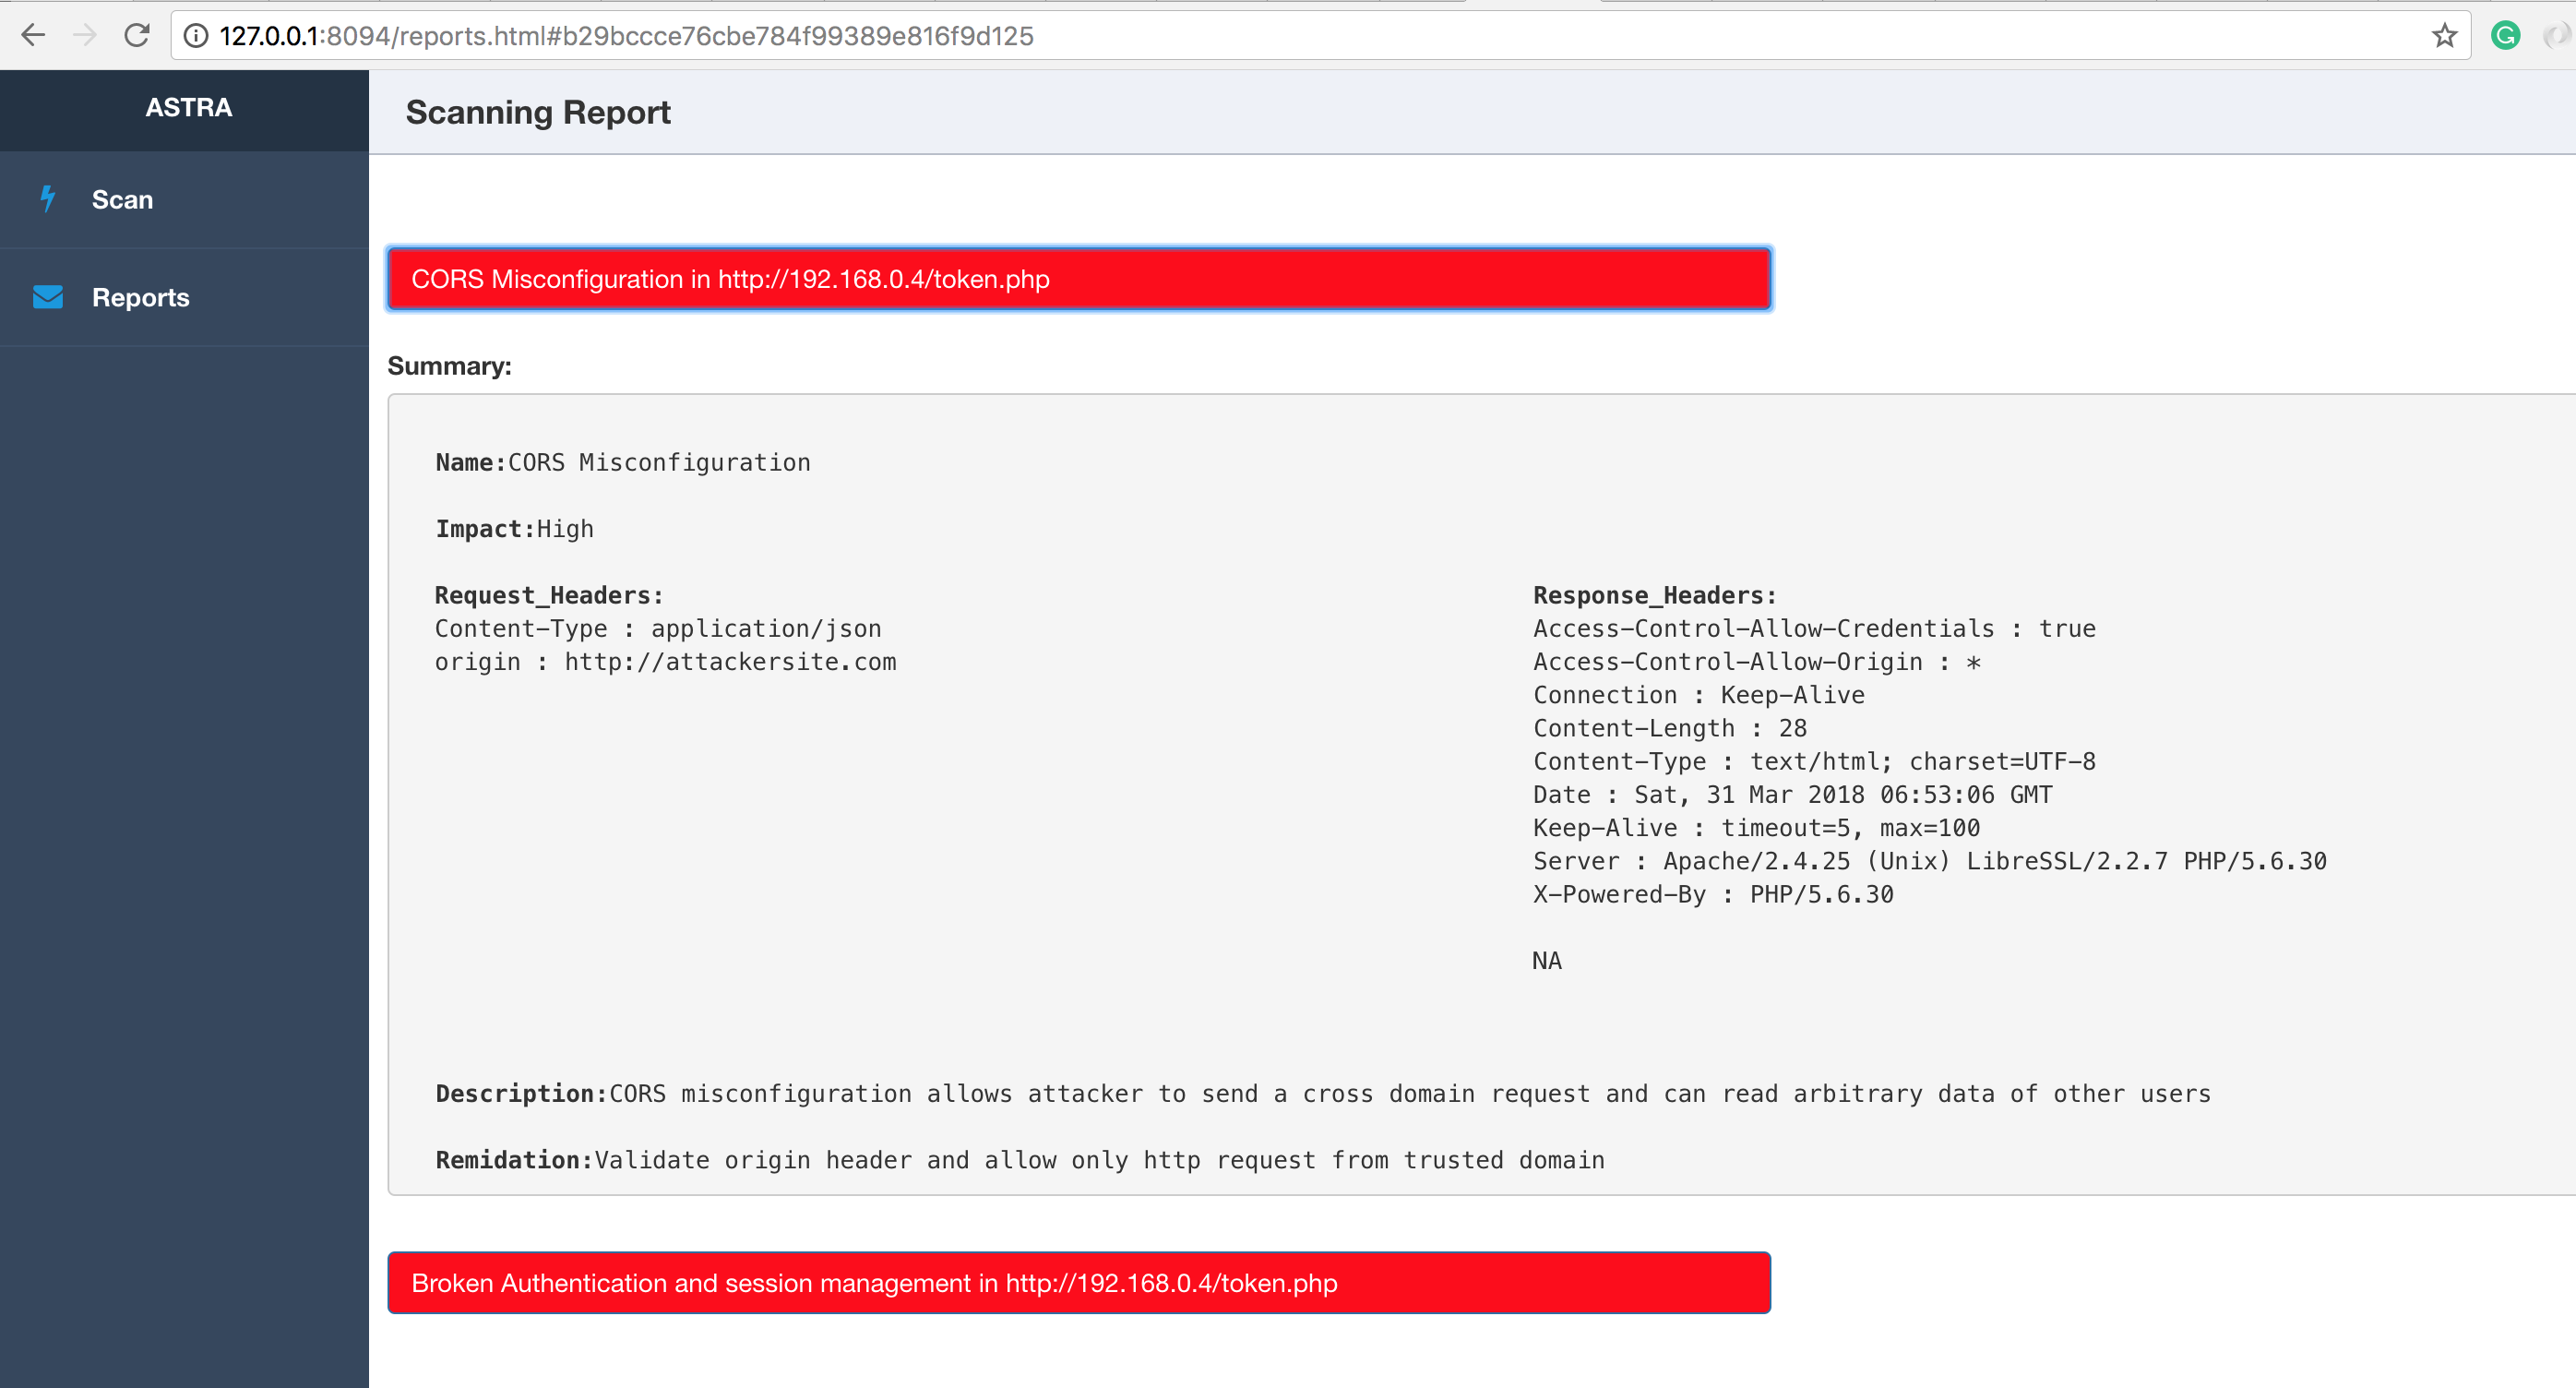
قم بتشغيل api.py وادخل إلى واجهة الويب على http://127.0.0.1:8094
$ cd API
$ python api.py
ملاحظة:
على نظام macOS 10.13+ يجب استخدام العلامة OBJC_DISABLE_INITIALIZE_FORK_SAFETY=YES لمنع إنهاء عمليات الفحص بسبب الطريقة التي تغيرت بها دالتا fork() و exec(). انظر هنا لمزيد من المعلومات.
$ cd API
$ OBJC_DISABLE_INITIALIZE_FORK_SAFETY=YES python api.py