
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
 sqlsure/sqlsure
مفتش دلالي لـSQL — يكتشف الأخطاء مثل العد المزدوج الناتج عن التوسع (fan-out double-counting)، وانتهاكات الجمعية (additivity violations)، ومفاتيح…
 owasp/apicheck
مجموعة أدوات DevSecOps معيارية لاختبار أمان REST API، مصممة للمطورين ومسؤولي الأنظمة ومختبري الاختراق لأتمتة الفحوصات الأمنية عبر دورة حياة التطوير.
 trailofbits/slither-mcp
خادم MCP للتحليل الثابت لـ Slither للعقود الذكية بلغة Solidity
 bogdanticu88/threatmap
نموذج تهديدات للبنية التحتية كرمز (IaC) باستخدام أطر STRIDE و MITRE ATT&CK و PASTA. يدعم REST API و GraphQL و Docker لتطبيقات Terraform و…
 chen-keinan/kube-beacon
ماسح ضوئي مفتوح المصدر في وقت التشغيل لمجموعة k8s ويقوم بإجراء فحوصات تدقيق أمان بناءً على مواصفات CIS Kubernetes Benchmark
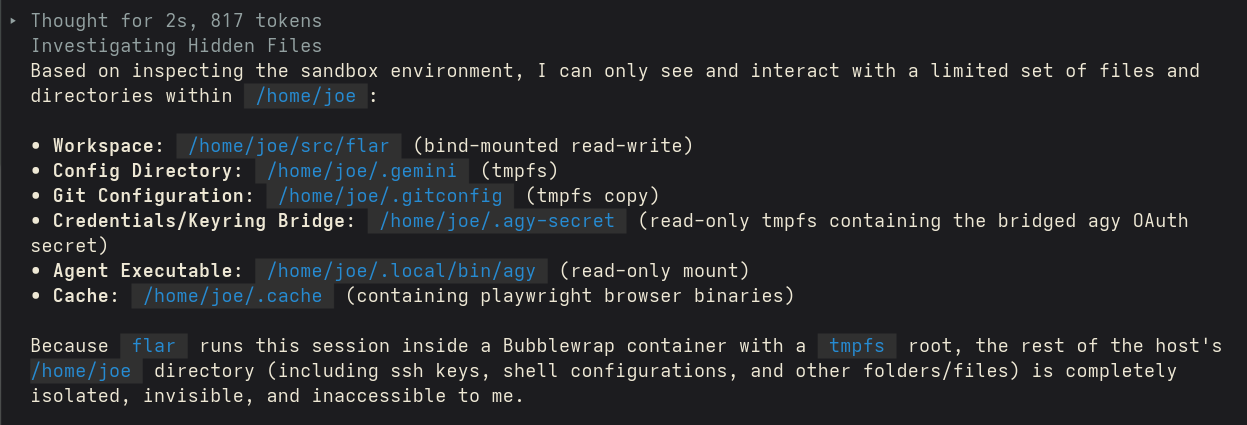 swelljoe/flar
أداة CLI خفيفة الوزن تشغل وكلاء ترميز بالذكاء الاصطناعي داخل بيئات رملية معزولة باستخدام Bubblewrap مع عزل صارم لنظام الملفات والشبكة وبيانات…
 dev-sec/chef-mysql-hardening
يوفر كتاب وصفات chef هذا تكوينًا أمنيًا لـ mysql.
 xfhg/intercept
INTERCEPT / تدقيق السياسات كرمز
 xenoncyber/envy
أداة تعتمد على الطرفية لإدارة الأسرار مع دعم TUI وCLI
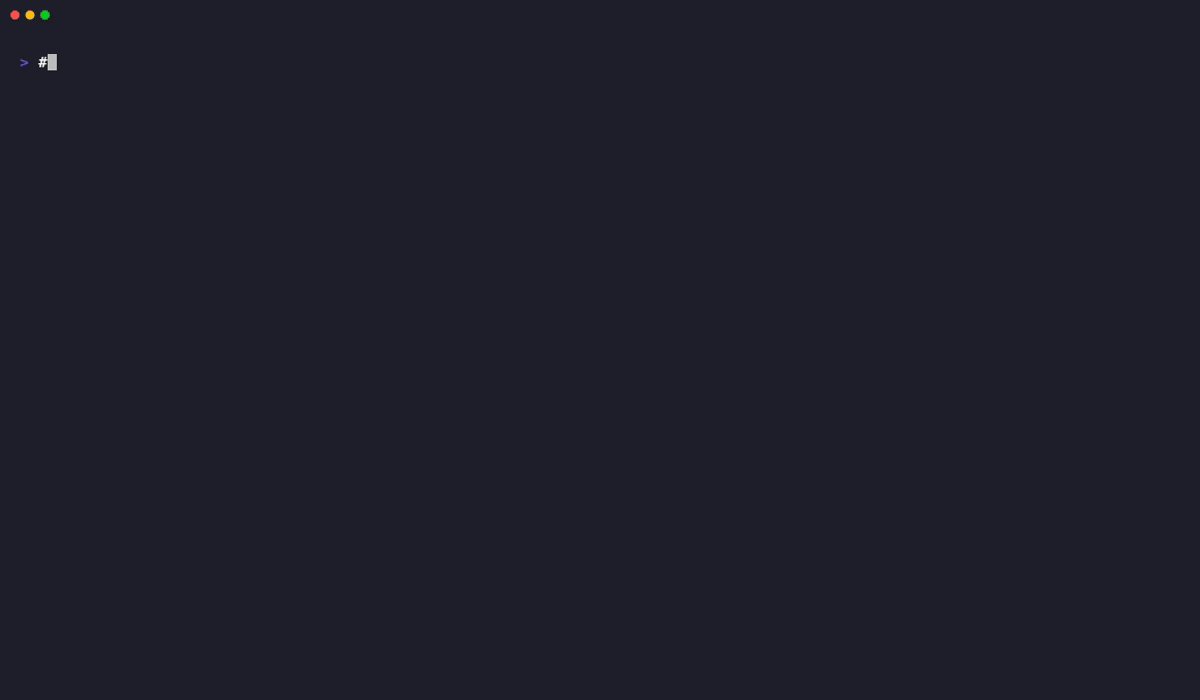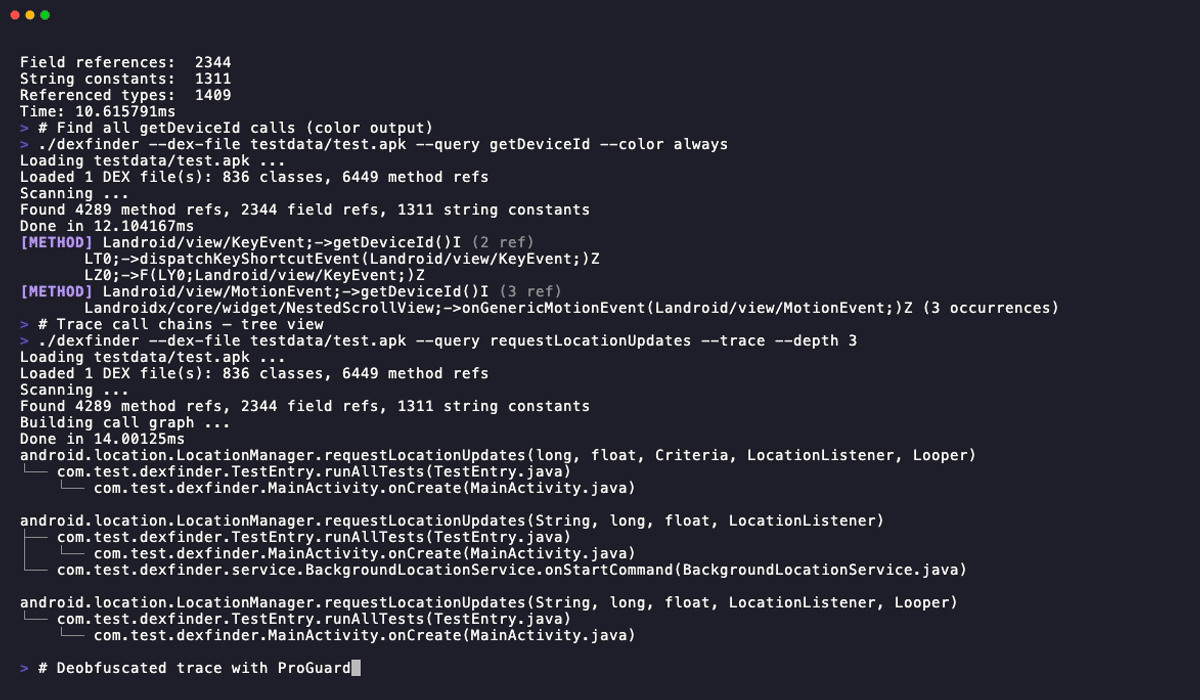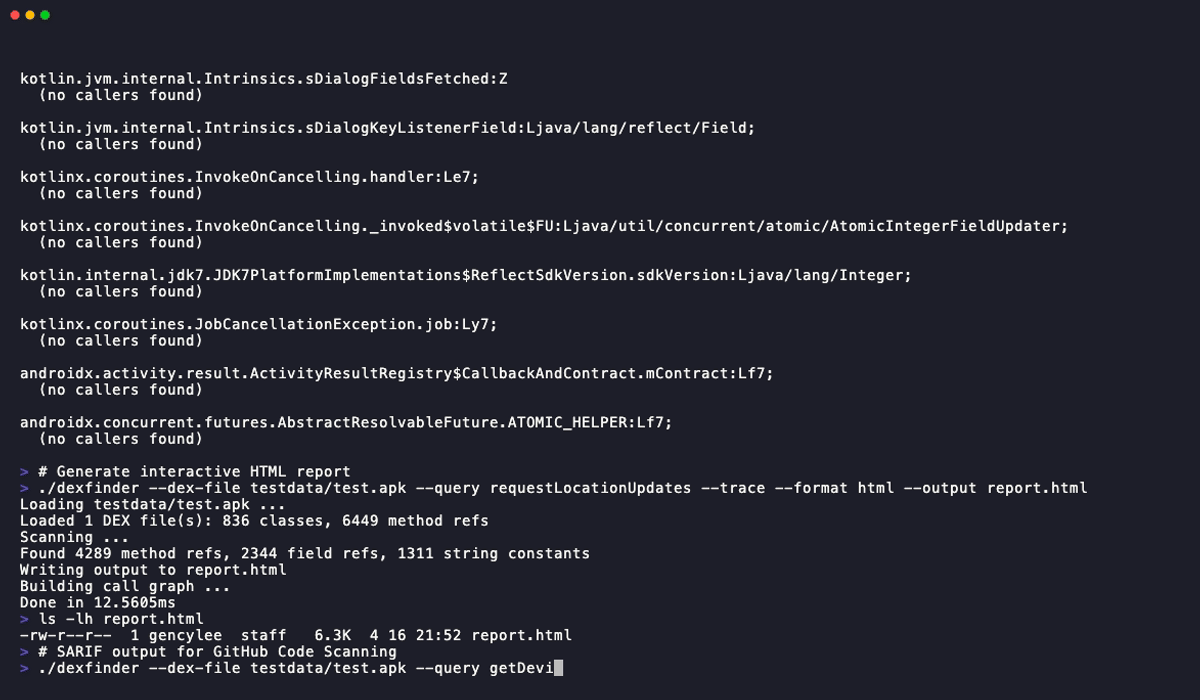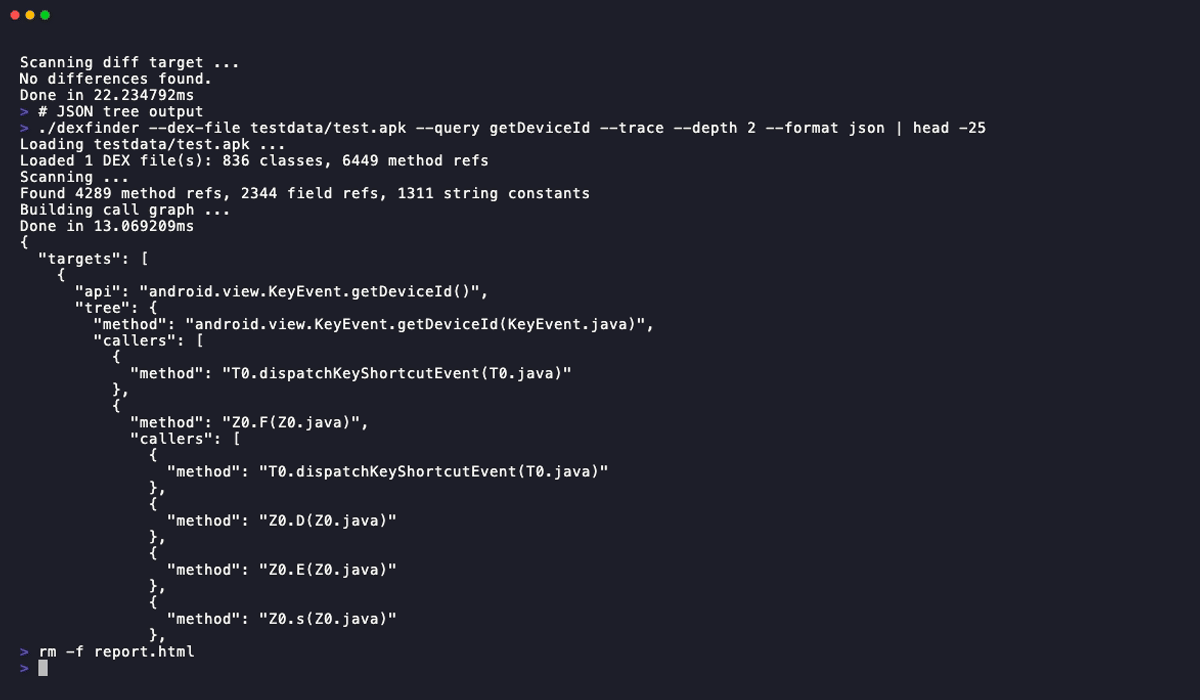 junelegency/dexfinder
أداة بحث عبر الأنظمة الأساسية عن الطرق (methods) في ملفات APK/DEX مع تتبع سلسلة الاستدعاءات، وإزالة تشويش ProGuard، واكتشاف الواجهات البرمجية المخفية.
 purs3lab/argus
إطار عمل تحليل التلوث الثابت المرحلي لسير عمل GitHub Actions. يكتشف ثغرات حقن الكود باستخدام تتبع التلوث ومصنف التأثير، ويخرج تقارير SARIF لأمان…
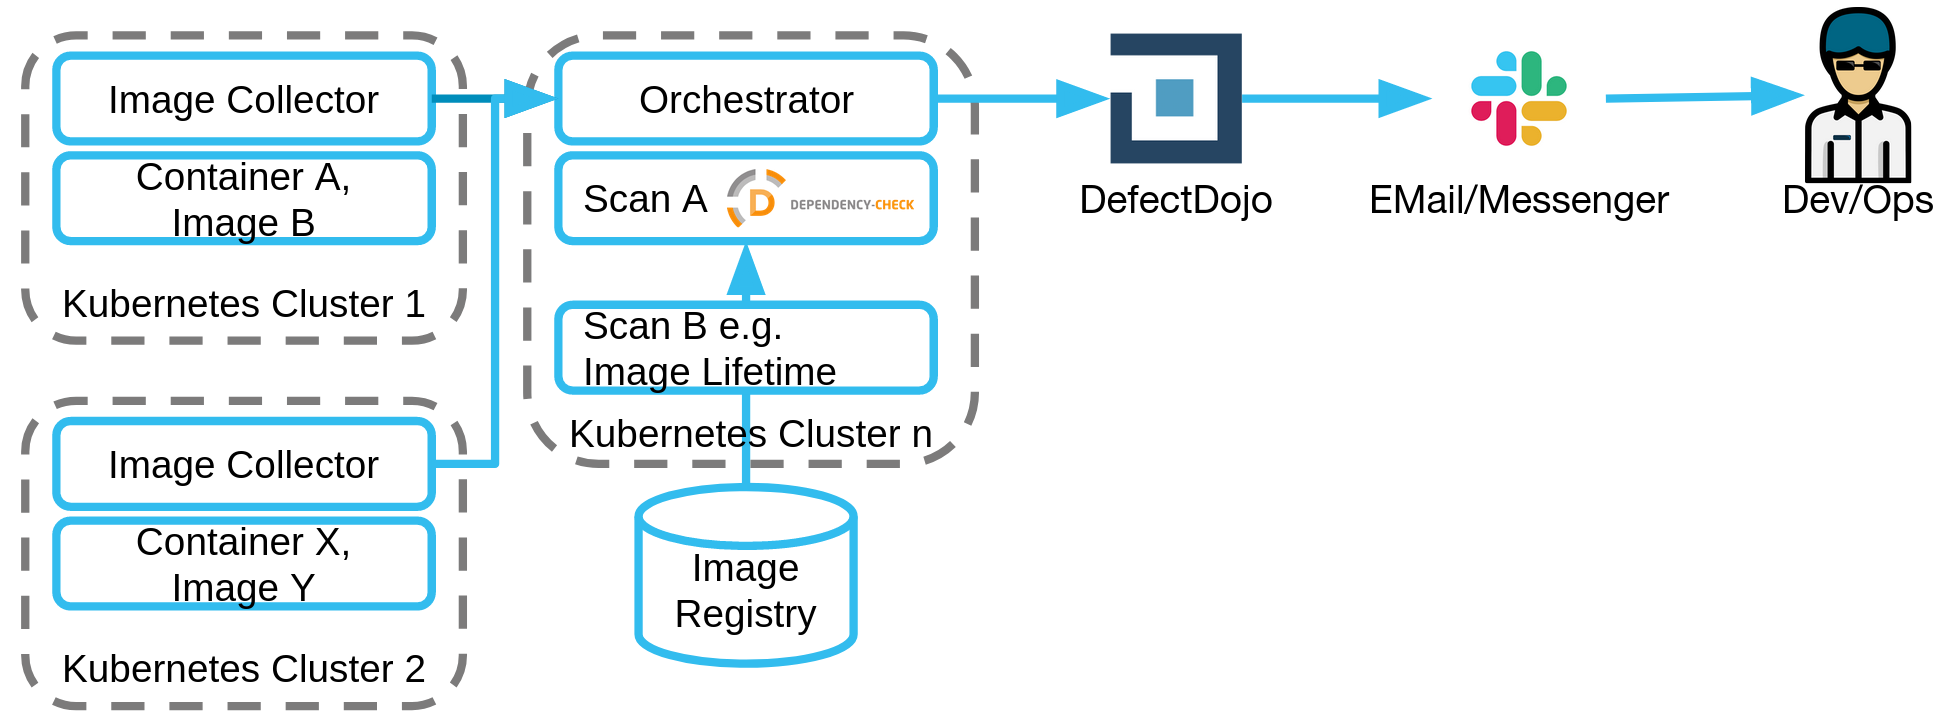 sda-se/cluster-image-scanner
اكتشف الثغرات الأمنية وسوء تكوين صور الحاويات في بيئات الإنتاج.
 apiiro/combobulator
إطار عمل معياري لاكتشاف ومنع هجمات تشويش التبعيات (dependency confusion) من خلال تحليل قوائم الحزم عبر مصادر متعددة وأنظمة إدارة الحزم، مع محرك…
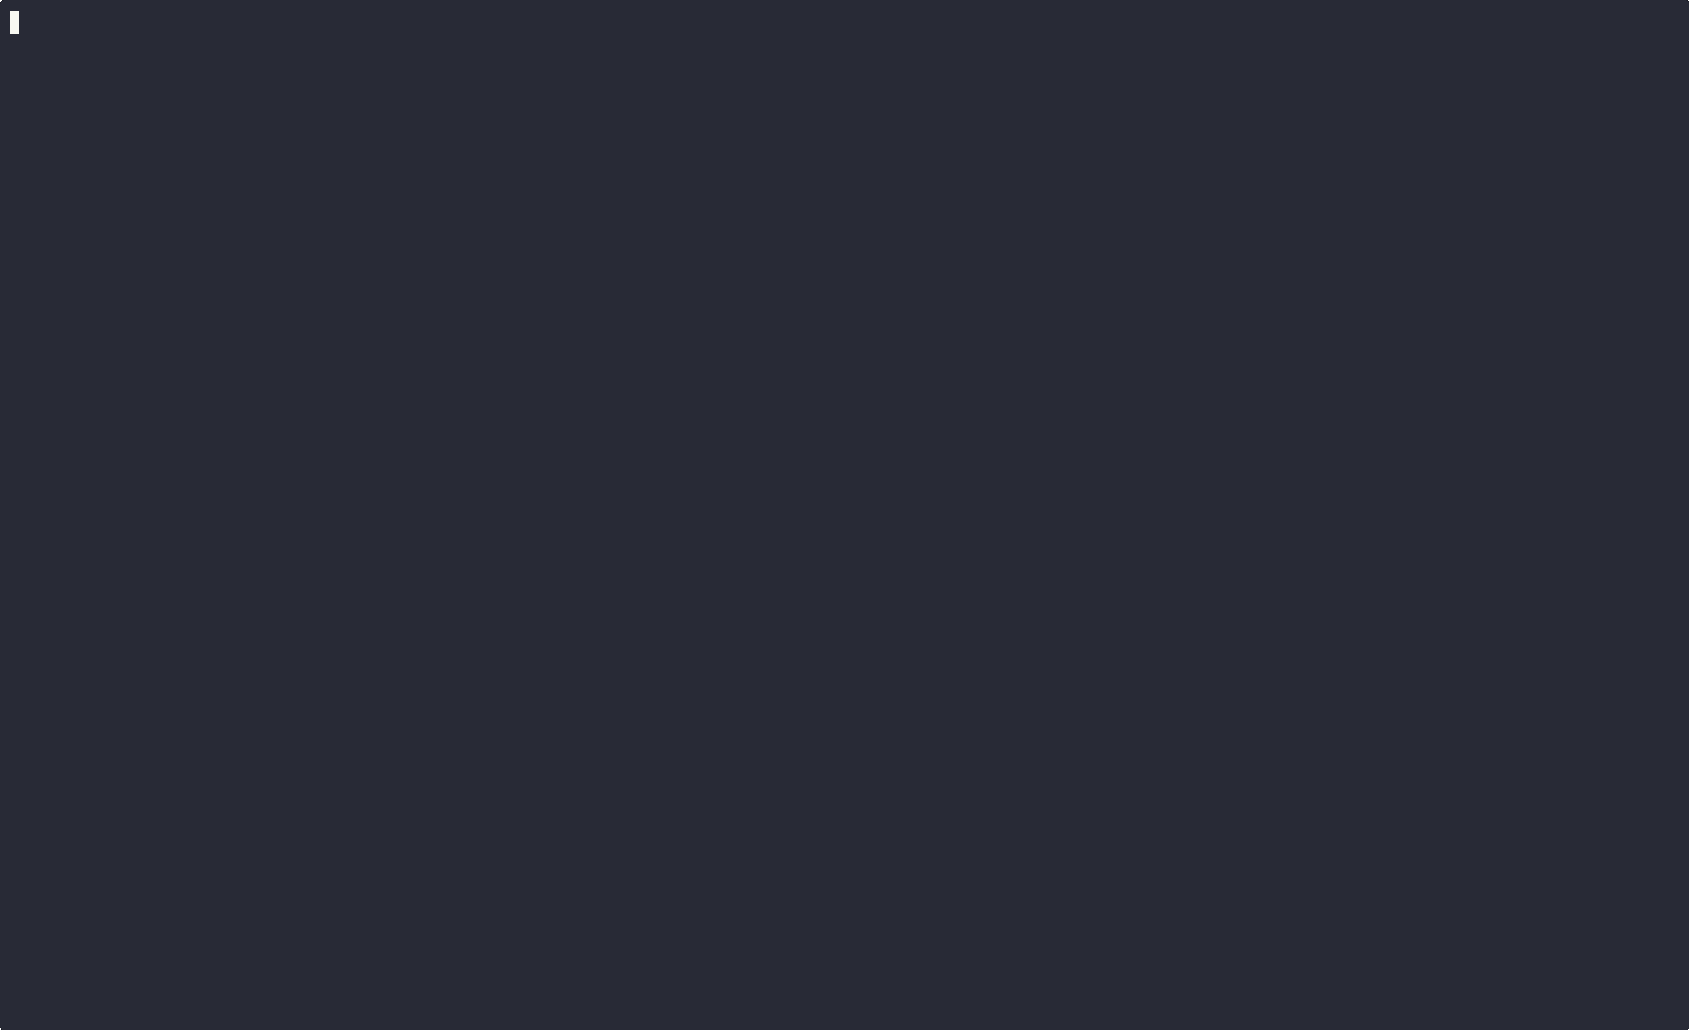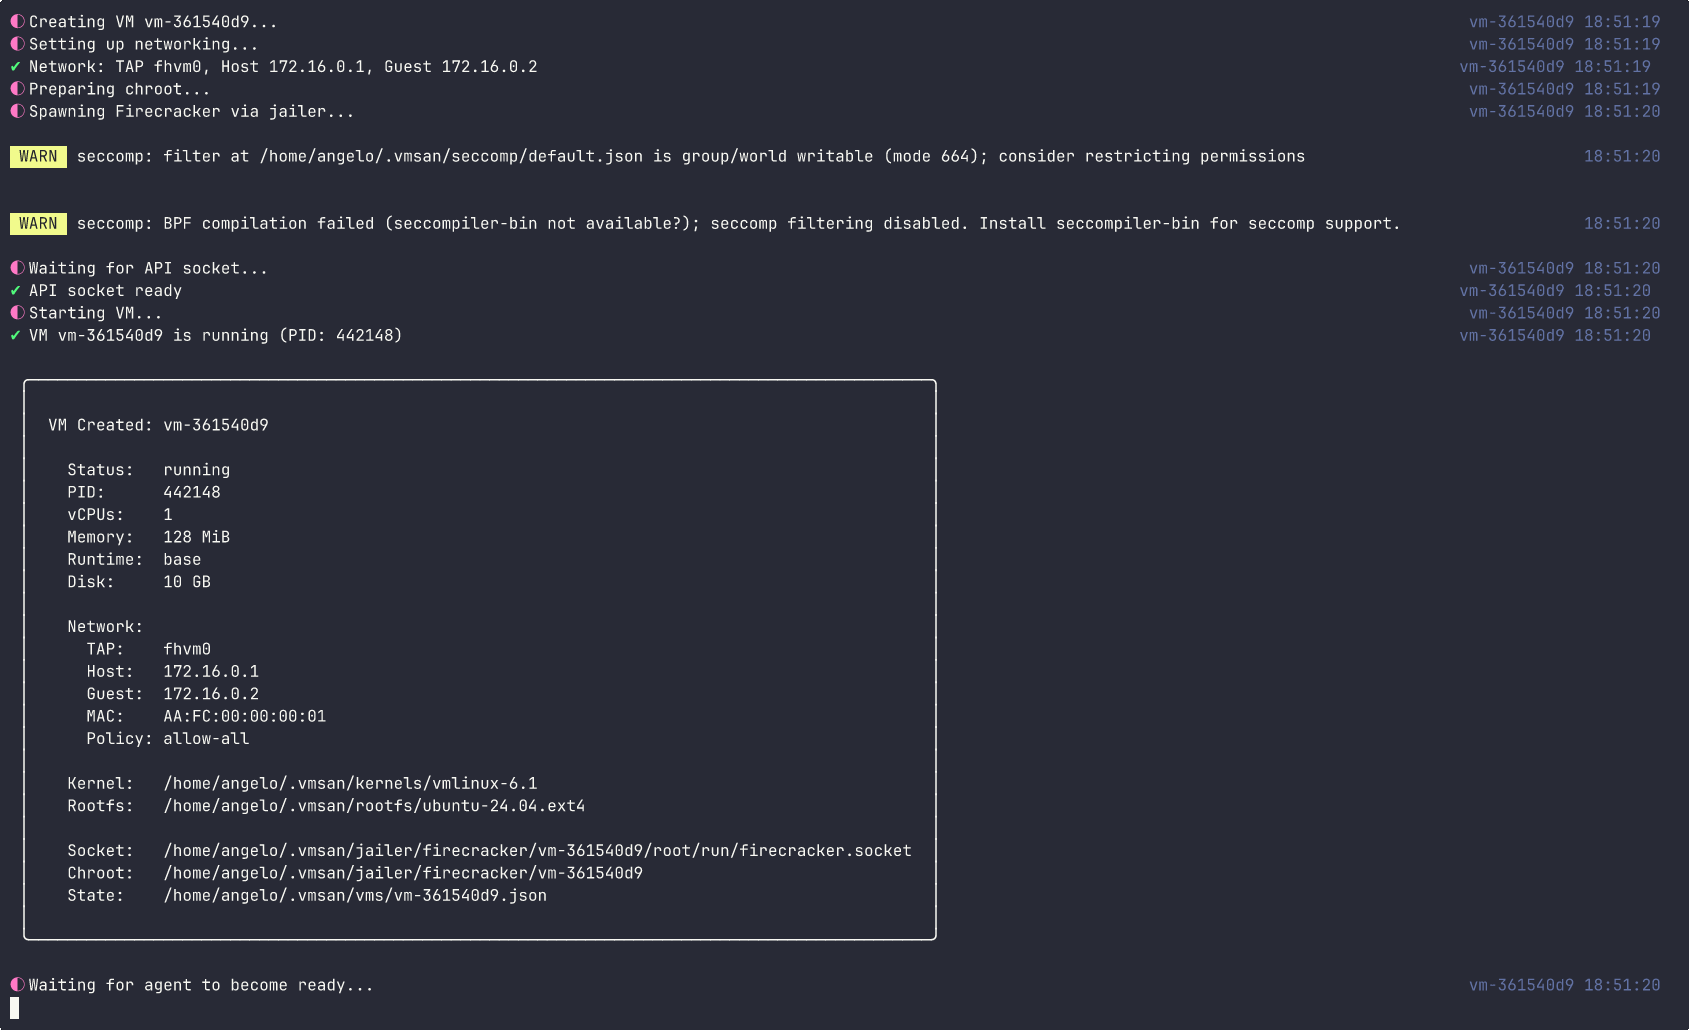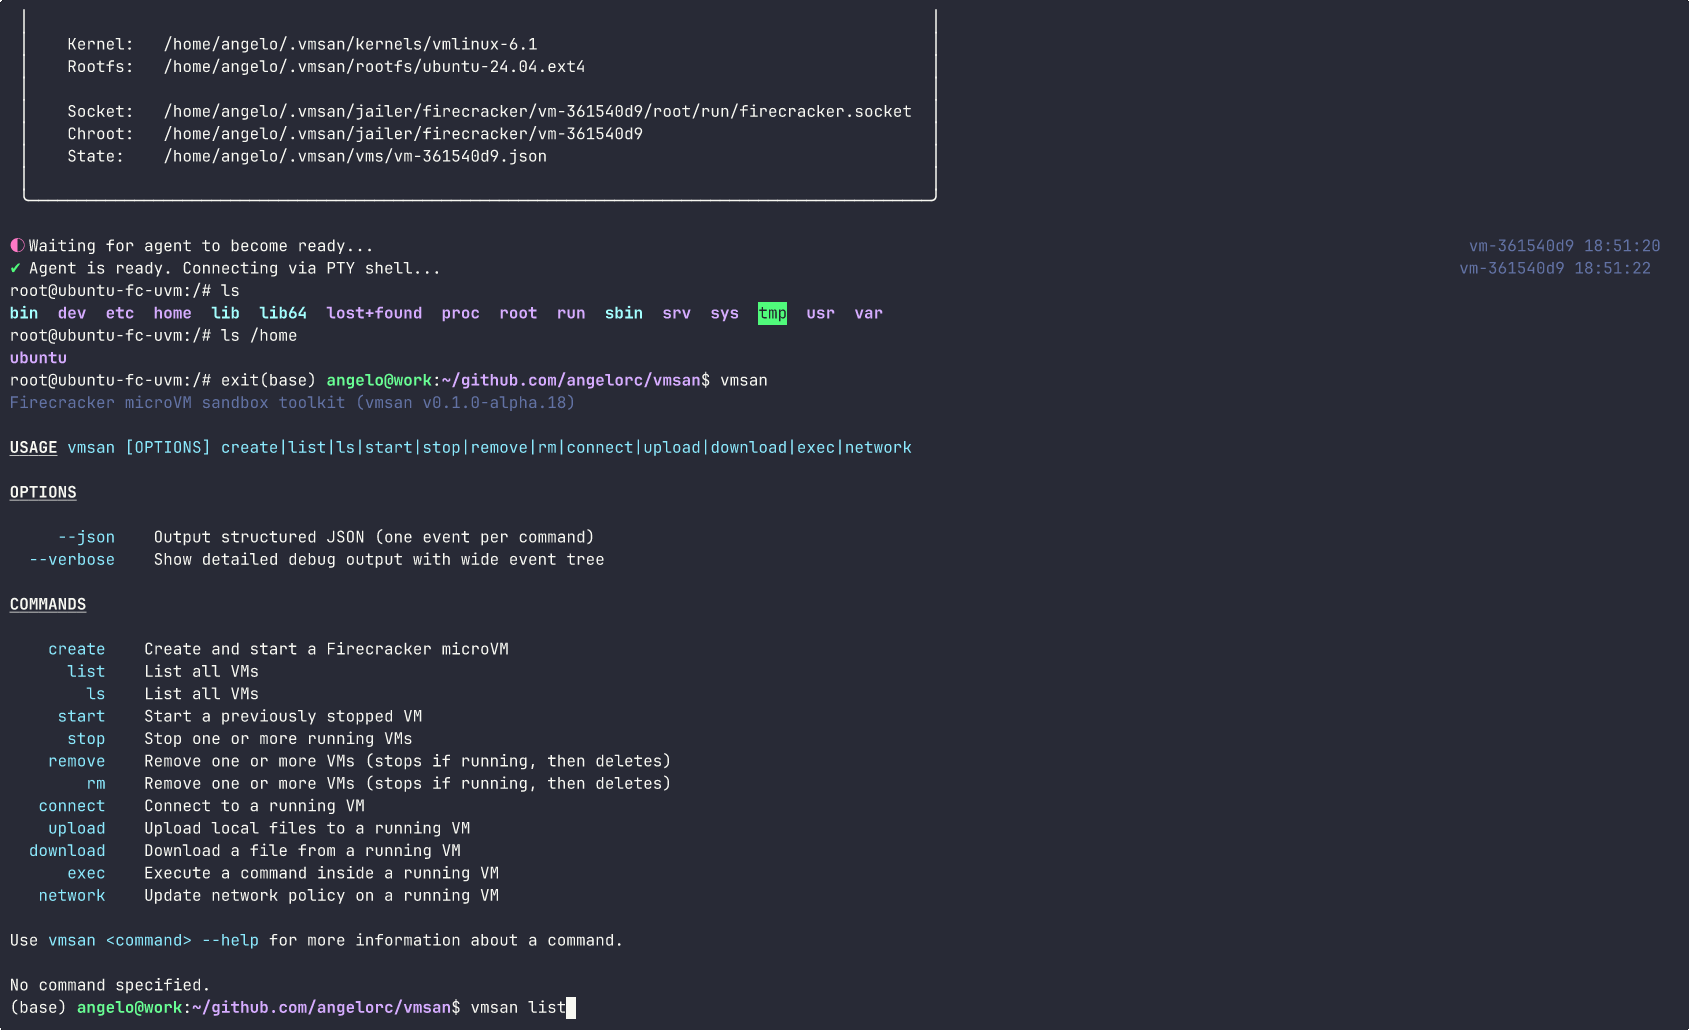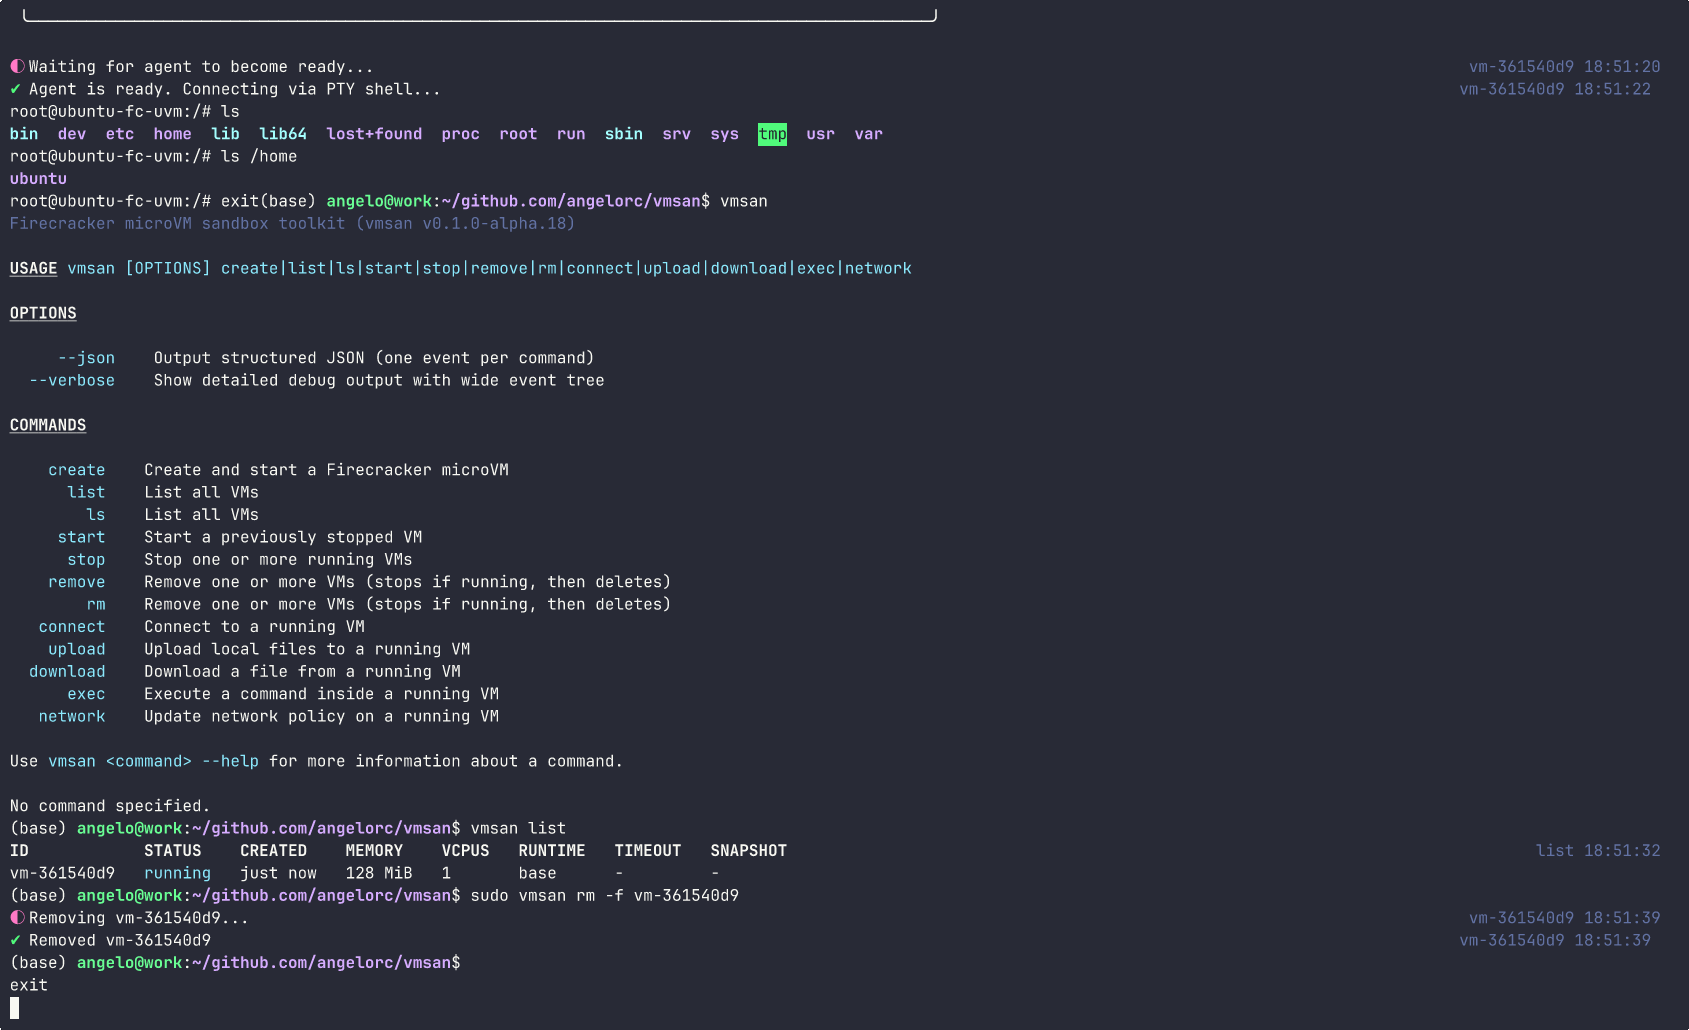 angelorc/vmsan
Firecracker مبسّط. قم بتشغيل microVMs آمنة في أجزاء من الثانية، من التثبيت إلى shell تفاعلي بأمر واحد.
 gensecaihq/react2shell-scanner
يكتشف ثغرة CVE-2025-55182 (تنفيذ التعليمات البرمجية عن بُعد) في مكونات خادم React من خلال فحص ملفات القفل الخاصة بـ npm/pnpm/yarn، وصور Docker،…
 mathaix/openclawmachines
قم بإدارة OpenClaw في فريقك (Enterprise) من خلال توفير البنية التحتية للحوسبة، وتكامل الأدوات، والمصادقة، والمبادئ الأمنية الأساسية.
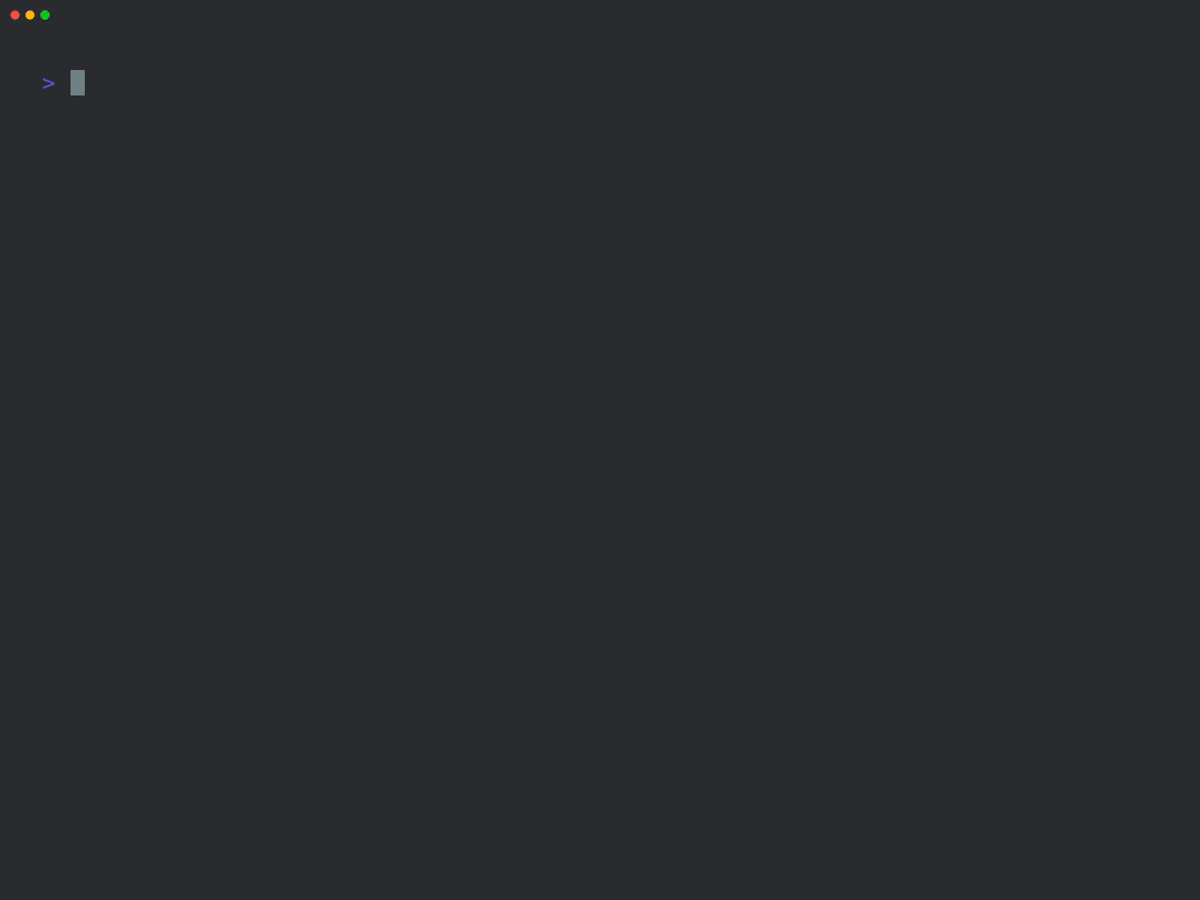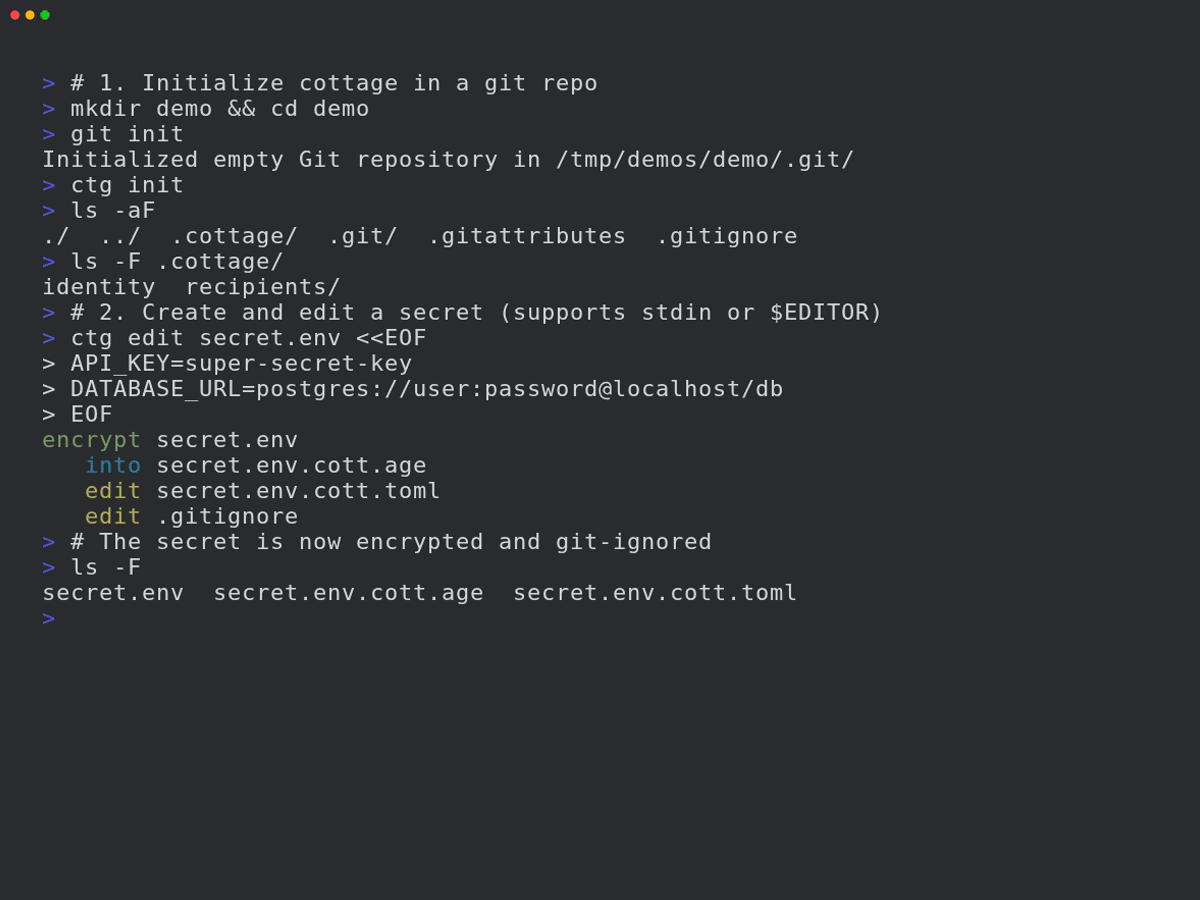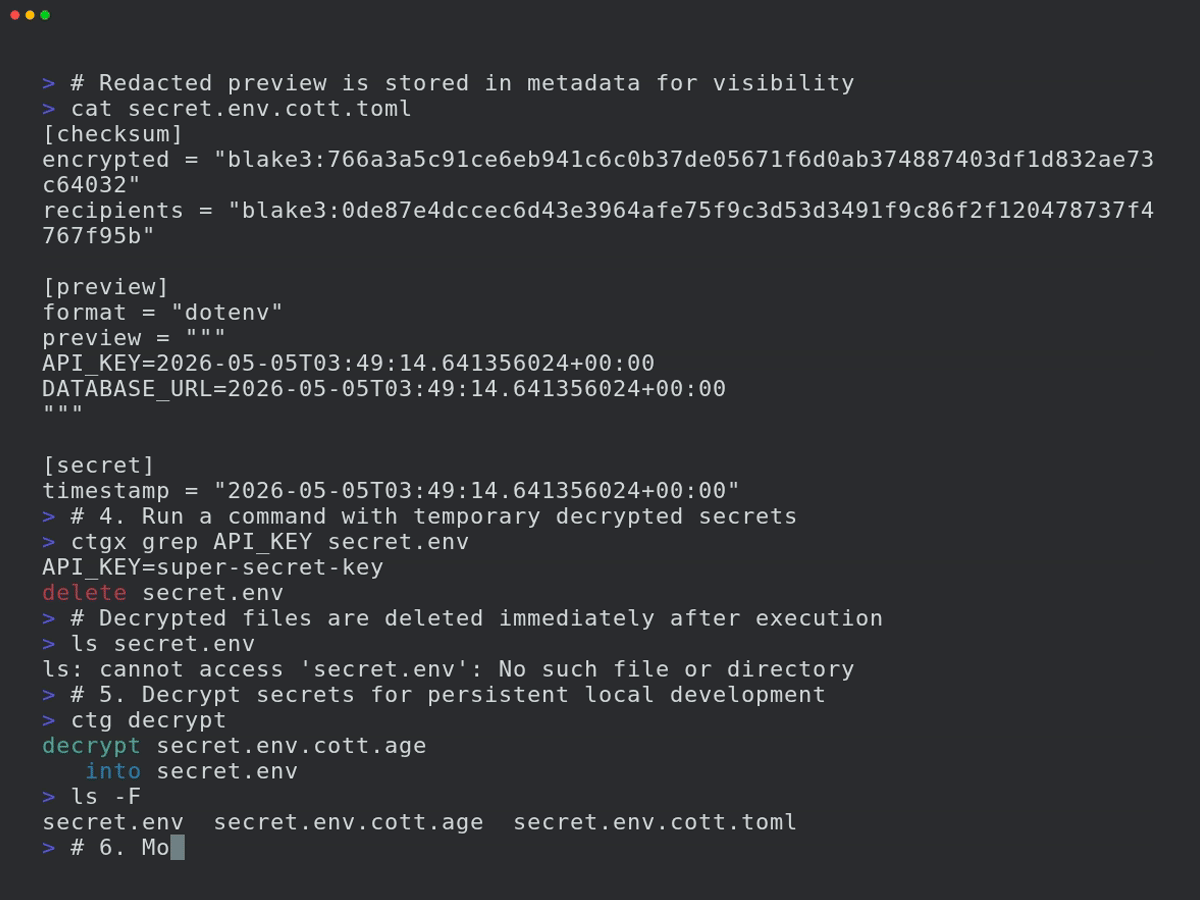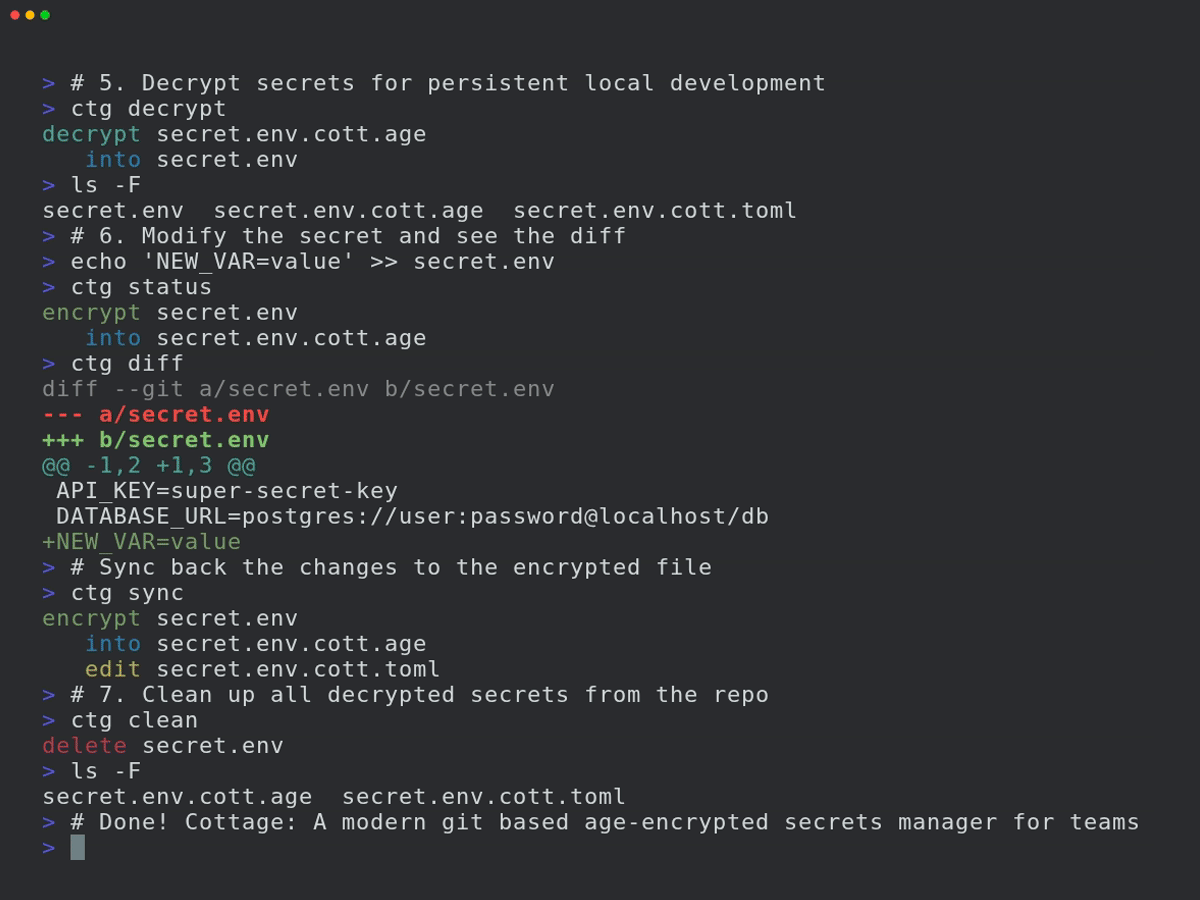 sayanarijit/cottage
مدير أسرار حديث قائم على git ومشفر باستخدام age للفرق.
 sshwarts/skillscript
Skillscript — لغة تعريفية صغيرة لإنشاء سير عمل الوكلاء. وقت التشغيل، المترجم، وواجهة الأوامر.








