
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
 gitlab-org/security-products/protocol-fuzzer-ce
هذه هي النسخة المجتمعية من إطار اختبار البروتوكولات الخاص بـ GitLab. يعتمد هذا الإطار على Peach Fuzzer Professional مع إزالة بعض الميزات.
 gitlab-org/security-products/sast-rules
مستودع قواعد Semgrep منظم لـ GitLab SAST، يوفر أنماط تحليل ثابتة لاكتشاف الثغرات الأمنية عبر لغات برمجة متعددة مع تكامل CI/CD.

 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 farenhytee/database-sentinel
تدقيق أمني مفتوح المصدر لـ Supabase: خادم MCP للقراءة فقط، وعميل CLI، ومهارة Claude. يكتشف الأخطاء في إعدادات RLS، والمفاتيح المكشوفة، والدوال…
 s4dhulabs/vimana-framework
Vimana هو إطار عمل أمني معياري لتدقيق APIs Python وتطبيقات الويب. تتيح البنية القائمة على الإضافات لمتخصصي الأمن تقييم واختبار التجريب وتحليل مشاريع…
 lijiejie/log4j2_vul_local_scanner
نص برمجي محلي لاكتشاف ثغرة Log4j. افحص جميع عمليات java على مضيفك للتحقق مما إذا كانت متأثرة بثغرة تنفيذ التعليمات البرمجية عن بُعد في log4j2…
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
مضاد الفيروسات لمصنوعات الذكاء الاصطناعي وجدار حماية RAG. أداة تحليل ثابتة تفحص النماذج ودفاتر الملاحظات بحثًا عن RCE، ومجموعات البيانات ومستندات RAG…
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 momenbasel/vulnhawk
ماسح SAST مدعوم بالذكاء الاصطناعي يكتشف تجاوز المصادقة، IDOR، والأخطاء المنطقية التي يغفل عنها Semgrep/CodeQL. إجراء GitHub مجاني. يدعم Python،…
 owasp/agent-security-regression-harness
اختبار انحدار أمني قابل للتنفيذ للتطبيقات الوكيلة والأنظمة المتكاملة مع MCP.
 armourbird/csf
ArmourBird CSF - إطار أمان الحاويات
 dev-sec/puppet-ssh-hardening
وحدة puppet هذه توفر إعدادات آمنة لـ ssh-client و ssh-server.
 clidey/deptrust
CLI وخادم MCP يتحقق من إصدارات الحزم بحثًا عن نقاط الضعف المعروفة عبر أكثر من 14 نظامًا بيئيًا بما في ذلك npm وPyPI وcrates.io ووحدات Go النمطية…
 offseq/threat-finder
ماسح ثغرات وقت التشغيل: يكتشف ثغرات CVE في الخدمات الفعلية قيد التشغيل على مضيف ويصنّفها حسب درجة التعرّض للشبكة.
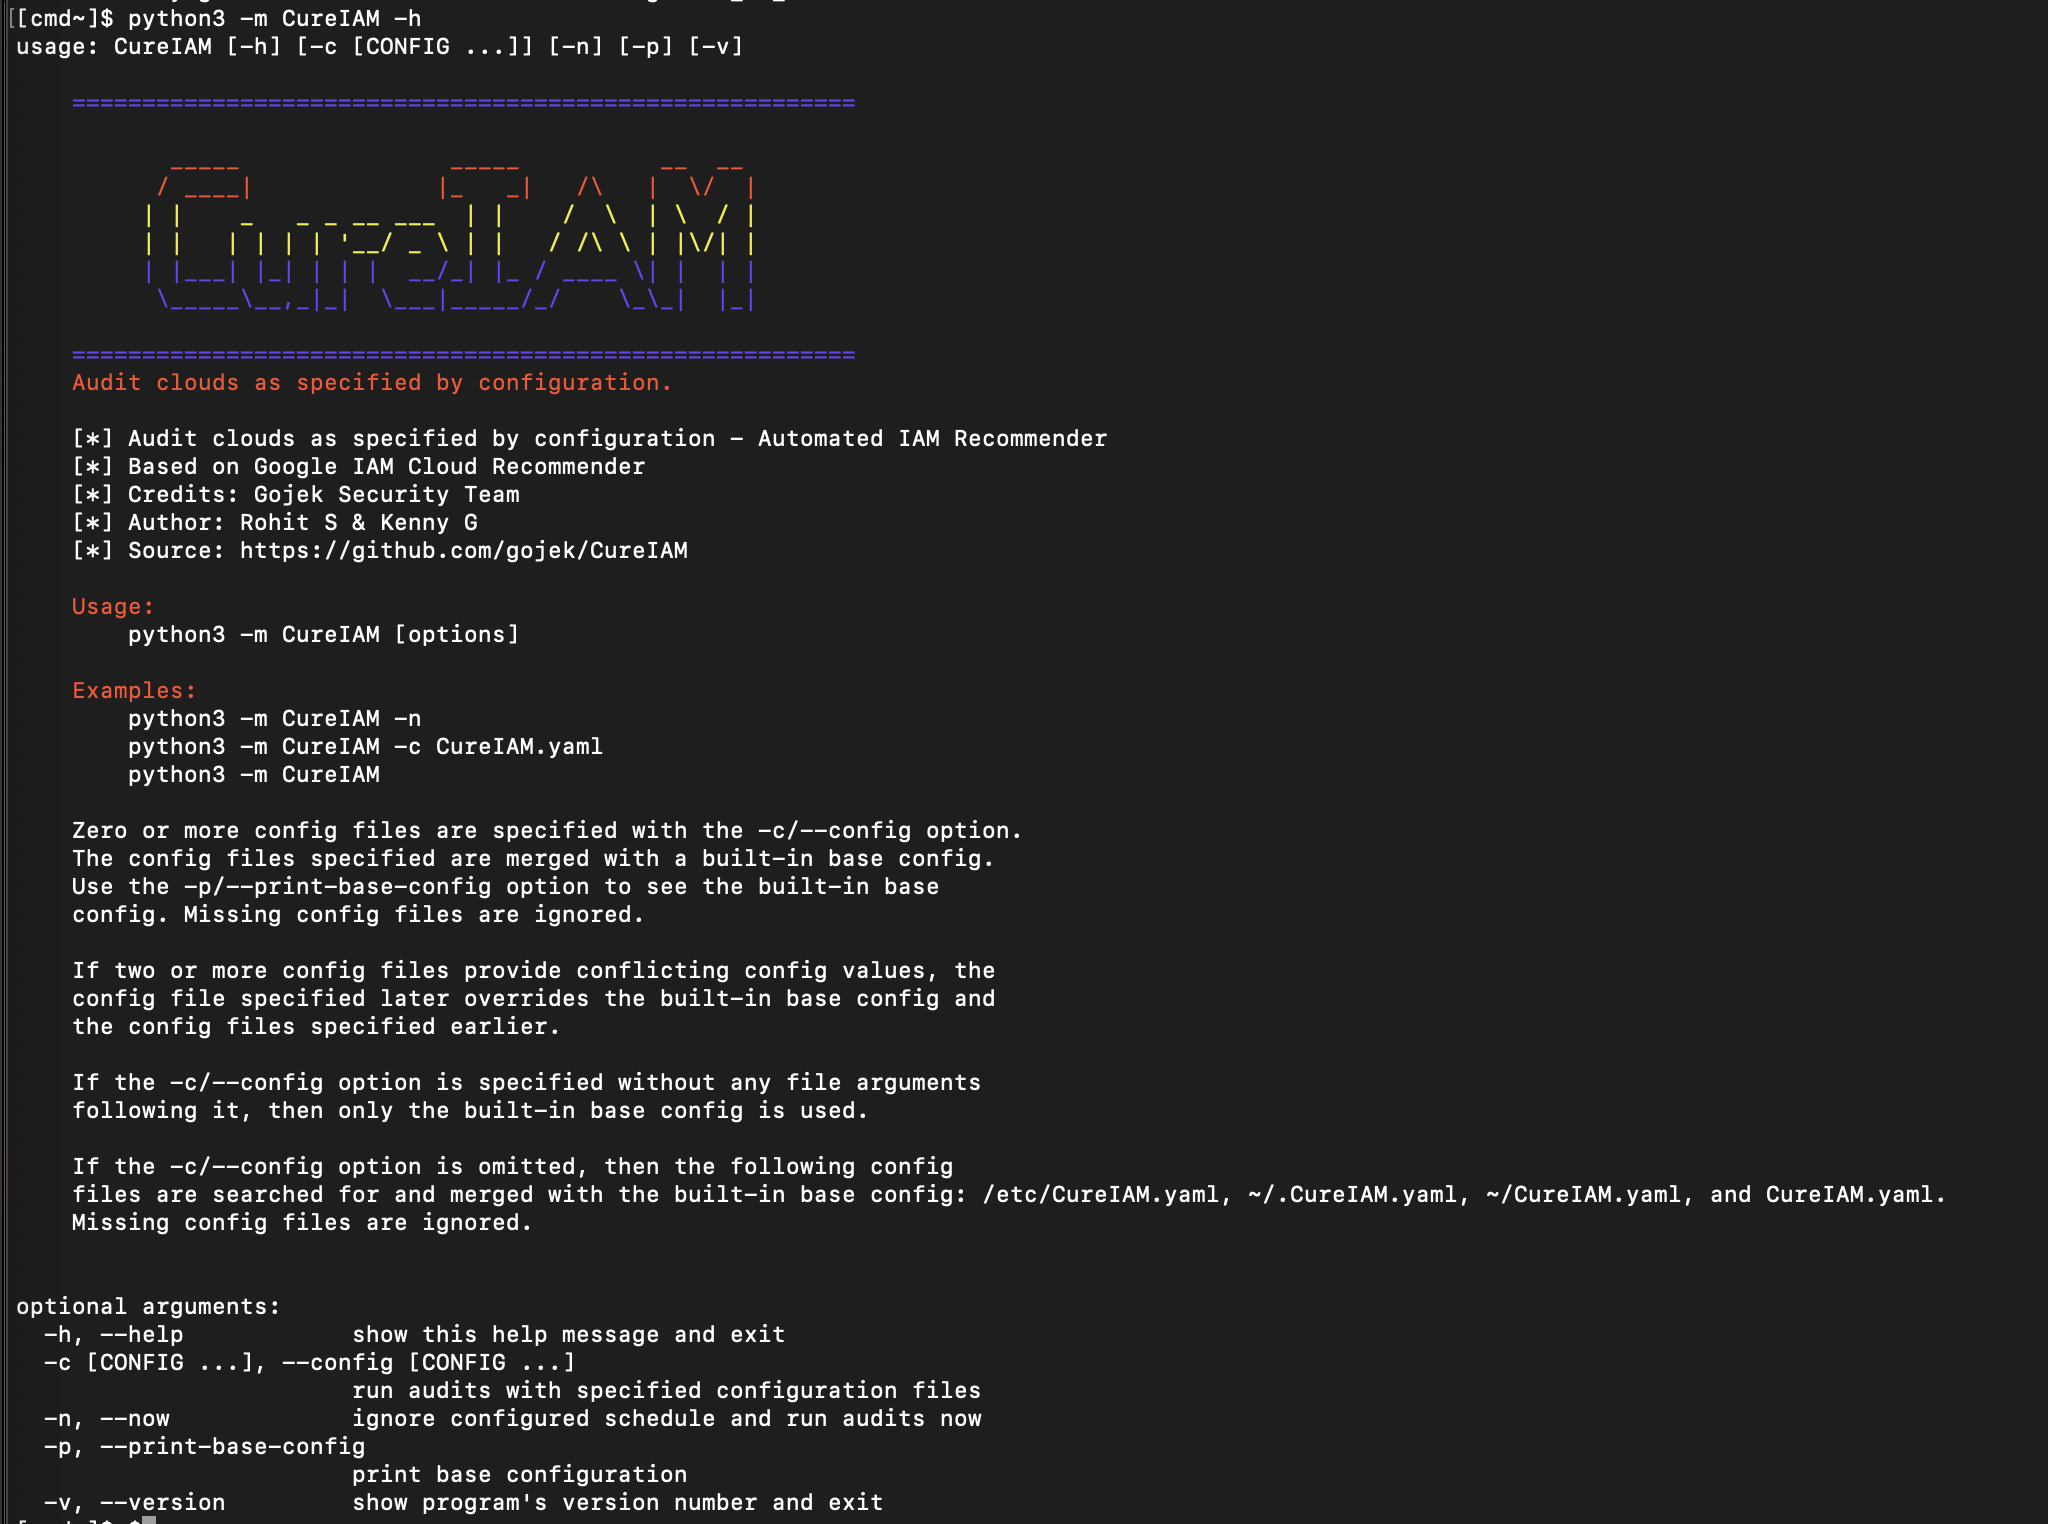 gojek/cureiam
تنظيف الحسابات بناءً على الصلاحيات في البنية التحتية لـ GCP على نطاق واسع
 kube-tarian/tarian
عامل أمن وقت التشغيل قائم على eBPF لـ Kubernetes يكتشف العمليات غير المعروفة وتغييرات الملفات، ويفرض القيود المسجلة مسبقًا، ويقوم بأتمتة حذف البود أو…








