

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cottage — مدير أسرار حديث قائم على git ومشفر باستخدام age للفرق. | Kitploit
أدوات/GitHubGitHub/sayanarijit/cottage
المصادقة والترخيصأدوات التشفير/فك التشفيرالبرمجة النصية والأتمتةتدقيق التكوينأمن السحابةDevSecOpsالأدوات والمكوناتكشف الأسرارأمن سلسلة التوريد
GitHubsayanarijit/cottage

cottage

43161منذ 20 أيامتمت المراجعة من قبل Kitploit
مشاركة

مدير أسرار حديث قائم على git ومشفر باستخدام age للفرق.
عرض المستودعالموقع الإلكتروني

شعار cottage

Cottage Verify Cottage Rotate Crates.io Version PyPI Version NPM Version Docker Image Version

cottage هي أداة GitOps تتيح للفرق إدارة الأسرار المشفّرة بـ age داخل مستودعات git.

توفّر سير عمل بسيطًا لتشفير/فك تشفير الأسرار، وإدارة المستلمين، وإبقاء الأسرار خارج المستودع مع السماح بمشاركتها بسهولة عبر أنظمة التحكم بالإصدارات (VCS). كما تُنشئ cottage معاينات محجوبة للأسرار المشفّرة لتحسين الرؤية، وتدعم سير عمل فك التشفير الدائم والمؤقت على حد سواء، مع ضمان عدم إيداع الأسرار أبدًا بنص صريح.

عرض توضيحي تمهيدي

  1. الميزات
  2. التثبيت
  3. تكاملات المحررات
    1. إضافة VS Code
    2. إضافة Cursor وEclipse
    3. إضافة Vim
  4. تكاملات وكلاء الذكاء الاصطناعي
  5. البدء السريع
  6. GitOps
  7. خطافات Git
  8. بادئات المسارات
  9. التحكم في الوصول
    1. القواعد
    2. التحقق
  10. أي مزوّد كمنبع أعلى
    1. إضافات نموذجية
  11. المزامنة مع أي جهاز
  12. معرفة المزيد
  13. استكشاف الأخطاء وإصلاحها
  14. المقارنة
    1. age مقابل التشفير الآخر
    2. cottage مقابل SOPS
    3. cottage مقابل dotenvx
    4. cottage مقابل agebox

الميزات

  • آمن ضد الكشف: يستخدم نظام الأنواع في Rust لضمان عدم تسبب الأخطاء في كشف الأسرار عن طريق الخطأ.
  • ملائم للفريق: شارك المفاتيح العامة (المستلمين) في المستودع، واحتفظ بالمفاتيح الخاصة (الهويات) محليًا.
  • التحكم في الوصول: قواعد سماح/رفض بسيطة للتحكم في الأسرار التي تُشفَّر ولمن.
  • يدير .gitignore: يحدّث .gitignore تلقائيًا لإبقاء الأسرار غير المشفرة خارج المستودع.
  • معاينات: يولّد معاينات مؤقتة الطابع ومنقّحة للأسرار المشفرة لتحسين الرؤية.
  • فروقات غنية: يحافظ على نظافة git diff وقابليته للمراجعة، بينما يعرض ctg diff فروقات الأسرار المعدّلة محليًا مع نظيراتها المشفرة المتتبَّعة.
  • التحقق من المجموع الاختباري: يمنع التلاعب بالتحقق من تطابق الأسرار المشفرة وقوائم المستلمين مع البيانات الوصفية.
  • خطافات Git: إعداد خطافات git بسهولة للتحقق من الأسرار/تشفيرها تلقائيًا قبل الالتزام وفك تشفيرها بعد السحب.
  • بادئات المسارات: تخزين الأسرار المشفرة والبيانات الوصفية اختياريًا تحت أدلة مخصصة، بدلًا من جوار الملفات المفكوكة التشفير.
  • سير عمل الأسرار الدائمة: يُبقي ctg decrypt/sync الأسرار المفكوكة التشفير على القرص.
  • دورة حياة تنظيف ذكية: يفك ctg run (الاختصار ctgx) وctg edit تشفير الأسرار قبل العملية، ويُبقيها على القرص إن كانت موجودة مسبقًا أو ينظّفها تلقائيًا بعد ذلك إن لم تكن كذلك.
  • تنظيف عند الإكمال: تضمن ctg encrypt --clean وctg run --clean وctg edit --clean تنظيف الملفات المفكوكة التشفير من القرص حتى لو كانت موجودة مسبقًا.
  • سير عمل حقن البيئة: يحقن ctg env الأسرار المفكوكة التشفير كمتغيرات بيئة لتشغيل أمر، دون كتابتها على القرص إطلاقًا.
  • تمرير الأسرار الآمن عبر الأنابيب: يفك ctg cat التشفير في الذاكرة ويطبع إلى stdout للتمرير المباشر عبر stdin إلى أدوات أخرى. ويشفّر ctg tee مدخلات stdin إلى PATH دون كتابة نص صريح على القرص. ويعيد ctg rotate تشفير الأسرار الموجودة للمستلمين الحاليين، أيضًا دون كتابة نص صريح على القرص.
  • التنظيف: يحذف ctg clean جميع الأسرار المفكوكة التشفير من المستودع المحلي ليتيح لك تشغيل وكلاء الذكاء الاصطناعي بقلق أقل قليلًا.
  • يدعم jj والأدلة غير التابعة لـ git: يحوّل ctg init أي دليل إلى مخزن أسرار.
  • المزامنة مع أي مزوّد: يتيح لك تهيئة أي مزوّد لديه API كمنبع أعلى، والبدء في استخدام ctg pull/diff/push مثل git pull/diff/push.
  • المزامنة مع أي جهاز: يمكن مزامنة الأسرار المشفرة بـ cottage والمدارة في مستودع git عبر الأجهزة باستخدام Cottage Sync.

التثبيت

نزّل الملف التنفيذي مباشرةً

أو ثبّت من سجل حزم:

# rust: cargo-binstall/cargo
cargo binstall --locked cottage
cargo install --locked cottage

# python: pip/uv/uvx
pip install cottage
uv pip install cottage
uvx --from cottage ctg --version

# node: yarn/pnpm/npx
yarn global add @sayanarijit/cottage
pnpm add -g @sayanarijit/cottage
npx -p @sayanarijit/cottage ctg --version

متوفر أيضًا كصور Docker:

# Docker
docker run --rm -v $PWD:/app sayanarijit/cottage --version

# Podman
podman run --rm -v $PWD:/app quay.io/sayanarijit/cottage --version

أو نزّل أحدث إصدار من GitHub.

تكاملات المحررات

إضافة VS Code

استخدم إضافة Cottage لـ VS Code لتثبيت ctg، وإضافة خطافات أمان Copilot، وتشفير الملفات من Explorer، وفتح ملفات .cott.age عبر سير عمل المحرر.
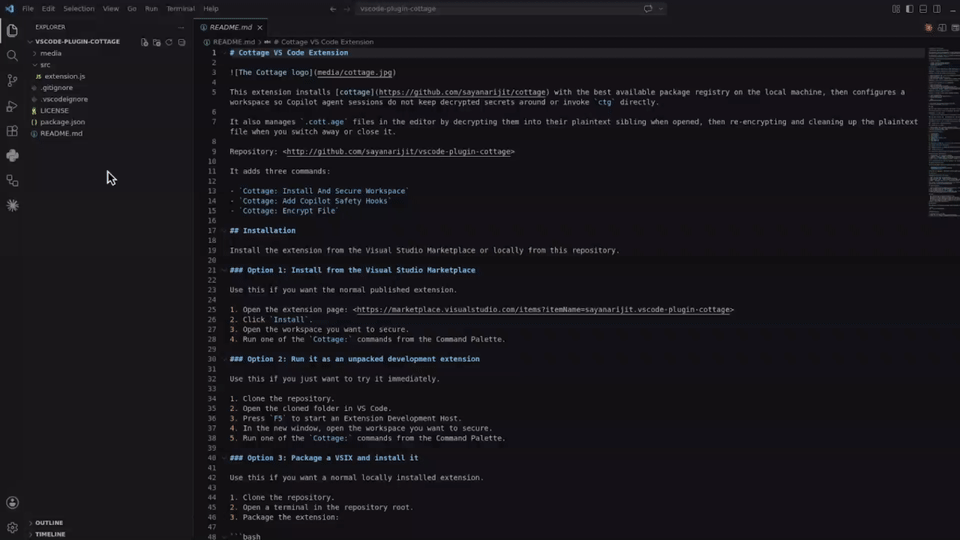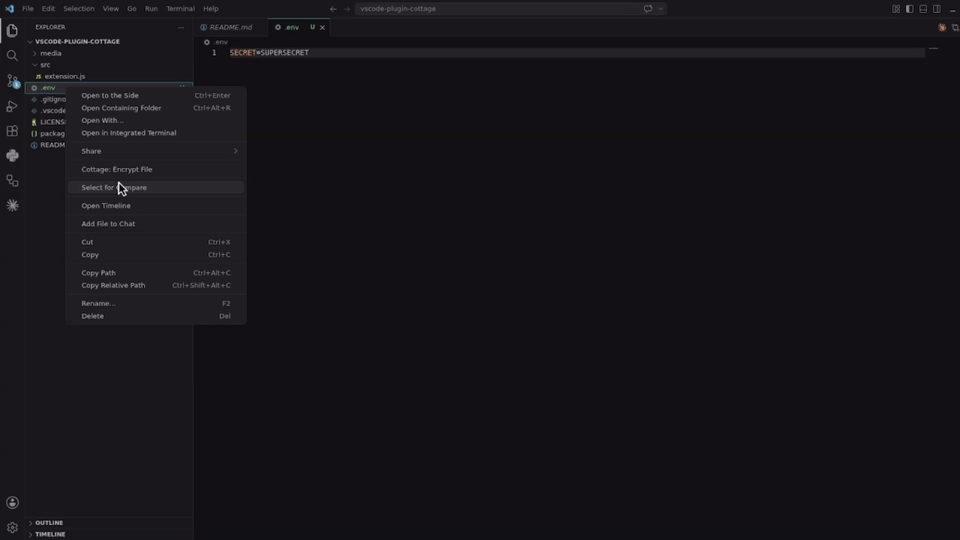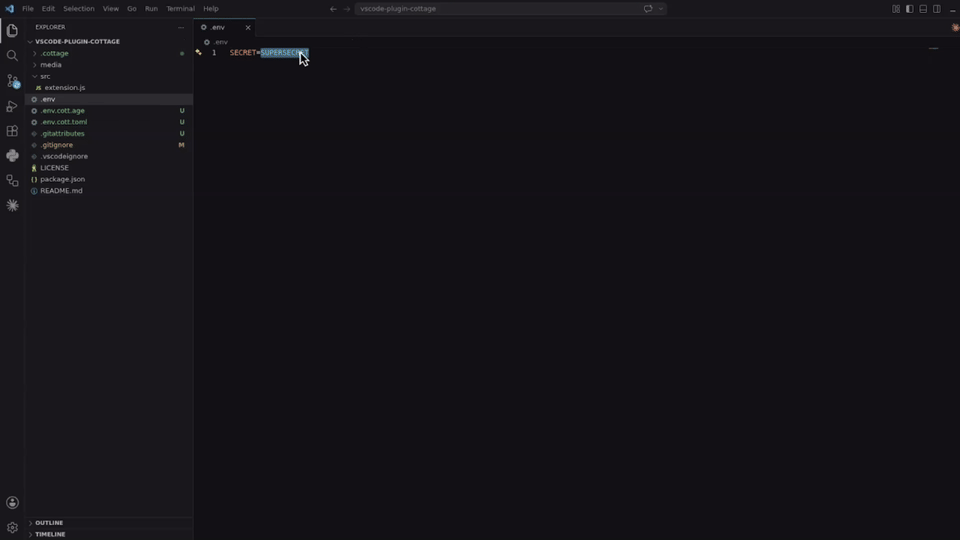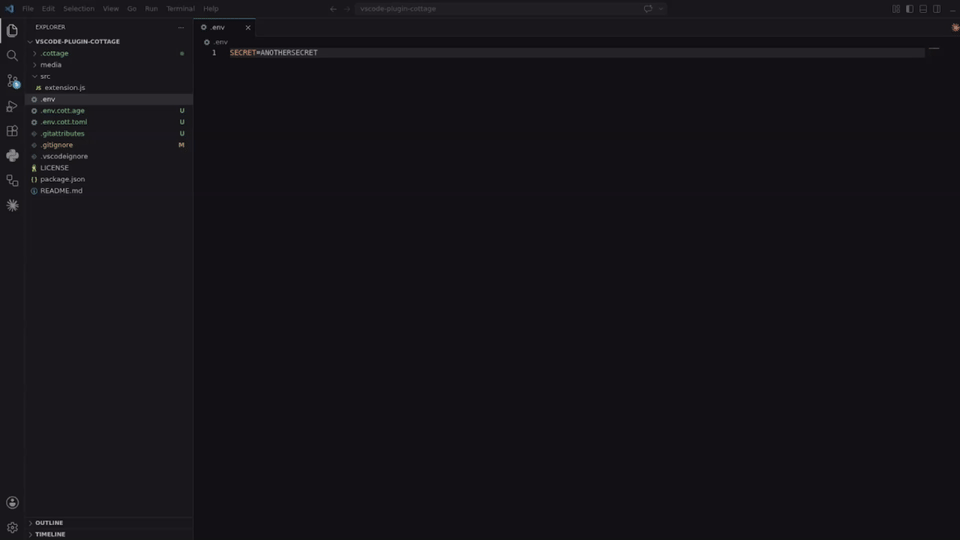
Cottage VS Code Extension Demo

ثبّتها من Visual Studio Marketplace، أو ابنِها وثبّتها محليًا من vscode-plugin-cottage.

إضافة Cursor وEclipse

نزّل ملف VSX وثبّته في Cursor أو Eclipse IDE. تعمل بشكل مشابه لإضافة VS Code.

إضافة Vim

استخدم إضافة cottage.vim لتشفير/فك تشفير الأسرار من Vim أو Neovim.
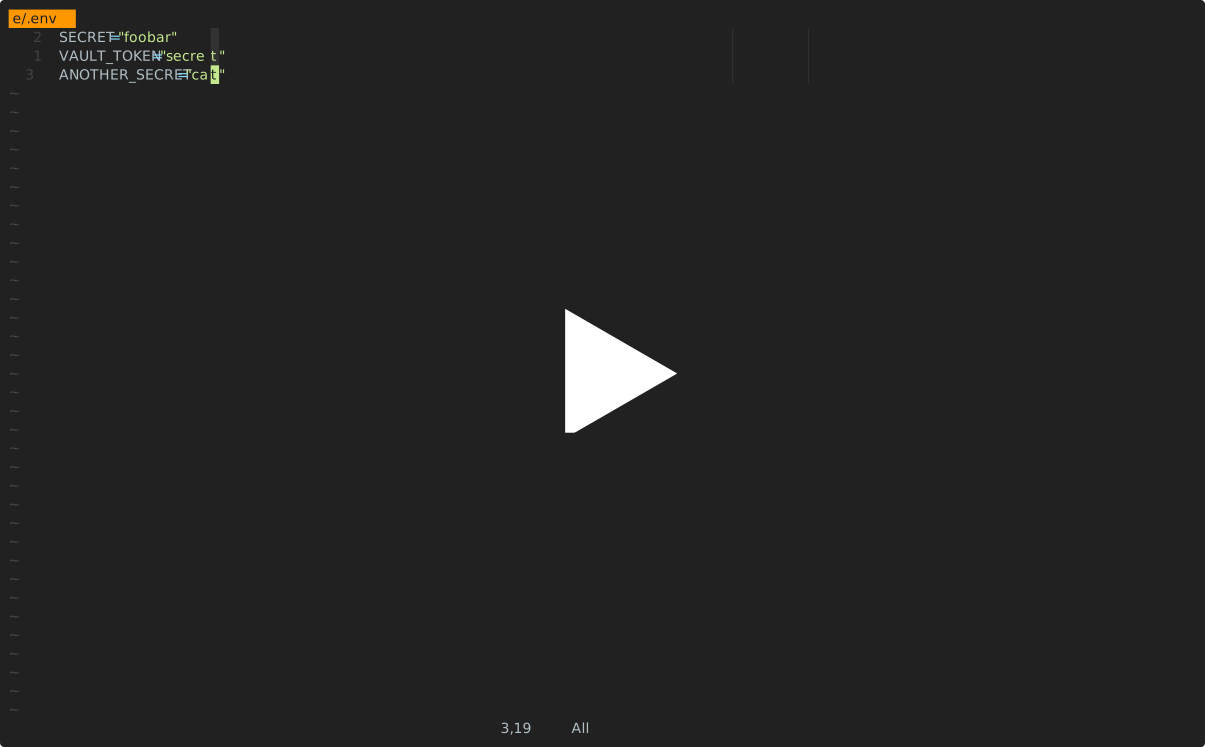
Cottage Neovim Demo

تكاملات وكلاء الذكاء الاصطناعي

جميع التكاملات أدناه تمنع وكلاء الذكاء الاصطناعي من تشغيل ctg/ctgx مباشرةً ومن عرض أو تعديل الملفات السرية: أي شيء داخل .cottage/، وأي ملف *.cott.* (كتل *.cott.age المشفرة ومعاينات *.cott.toml المنقّحة)، وأي ملف مفكوك التشفير لا يزال له نظير *.cott.age على القرص.

  • .agents لـ Antigravity (agy)
  • .claude لـ Claude Code
  • .codex لـ Codex
  • .cursor لـ Cursor
  • .github لـ GitHub Copilot

البدء السريع

تهيئة المشروع:

mkdir project && cd project

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






