
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 brumbelow/layerleak
layerleak ماسح الأسرار لـ Docker Hub
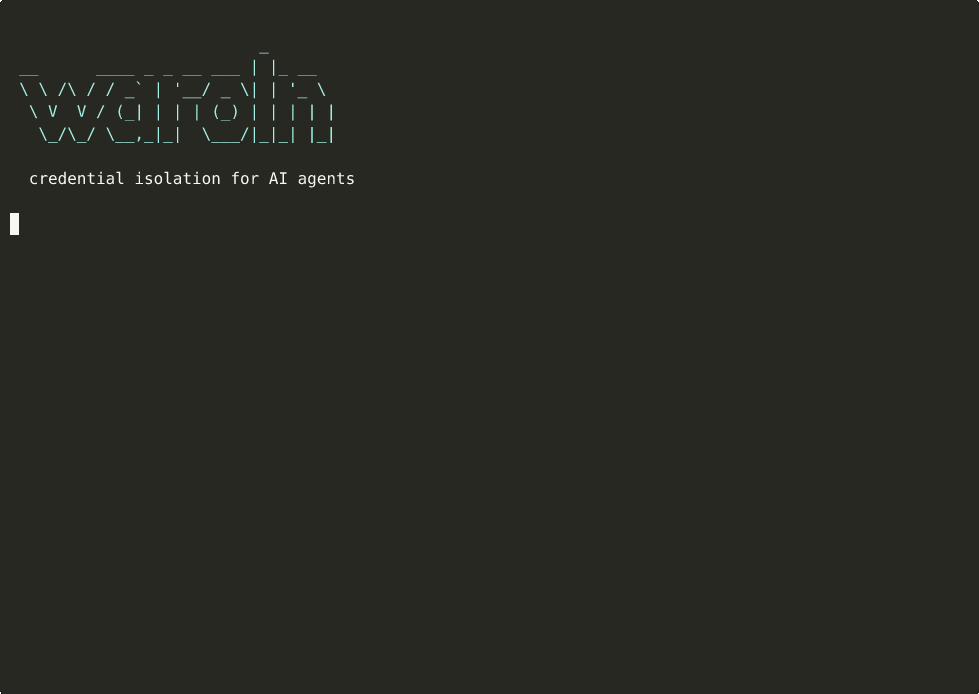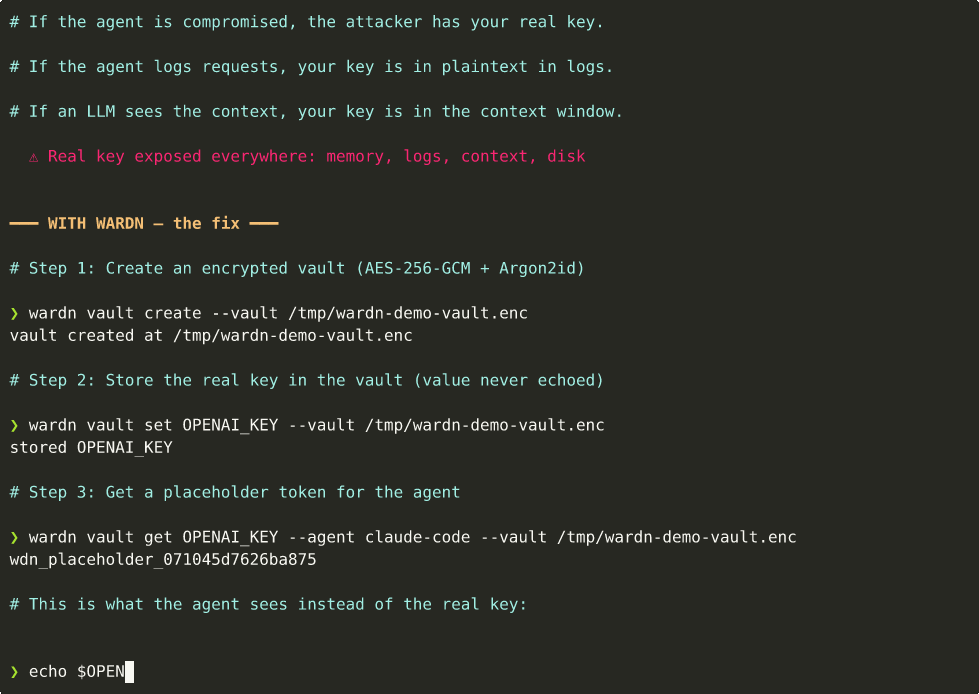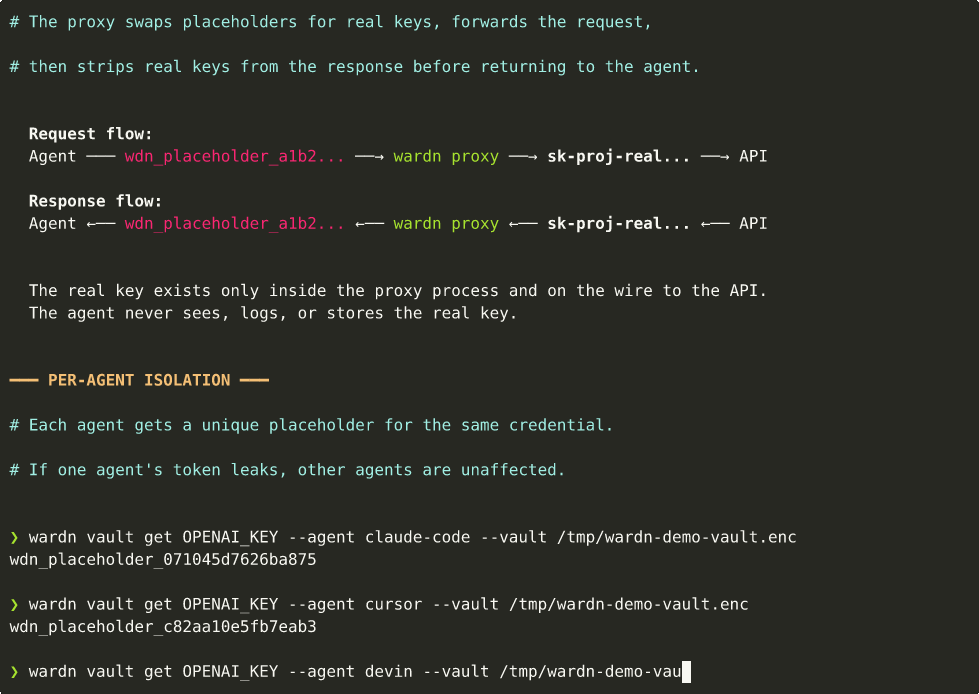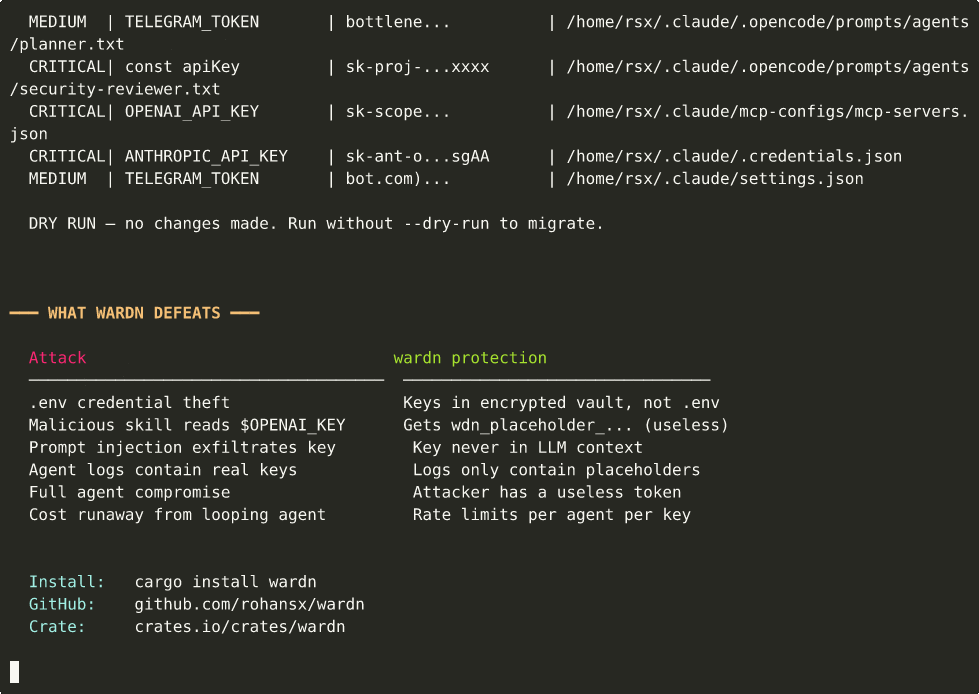 rohansx/wardn
عزل بيانات الاعتماد لوكلاء AI. لا يرى الوكلاء أبدًا مفاتيح API الحقيقية - ضمان هيكلي، وليس سياسة.
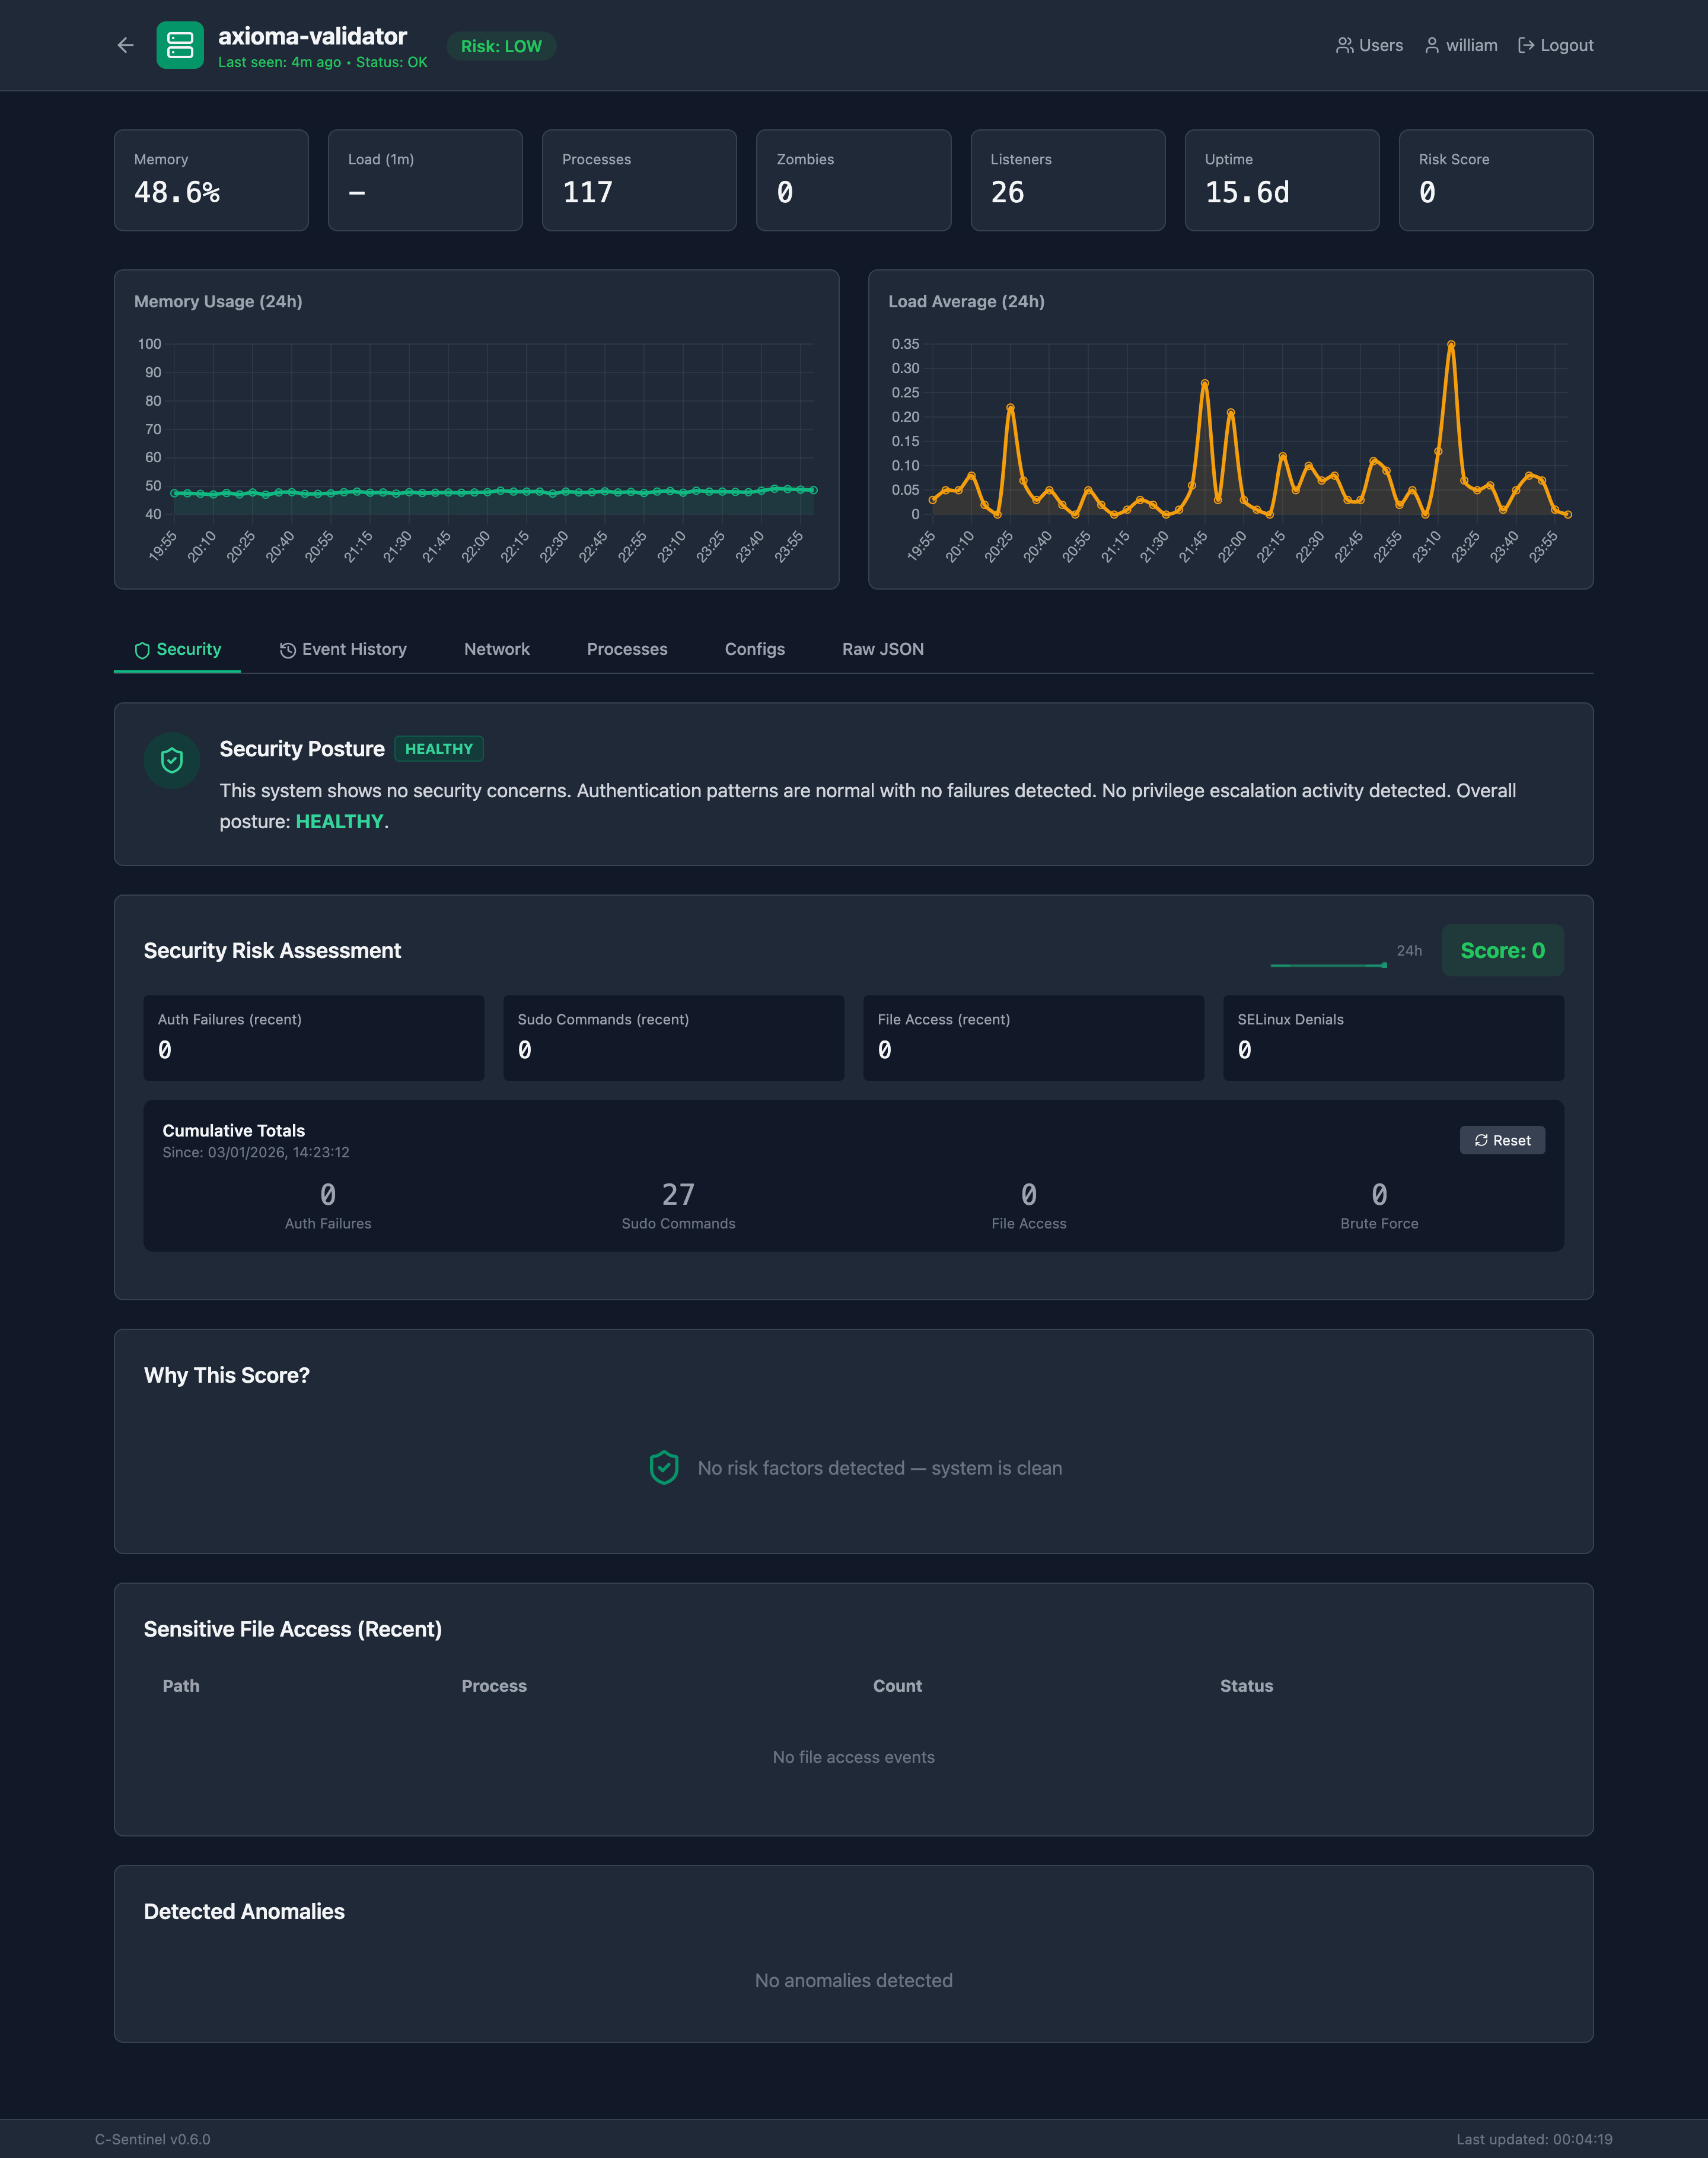 speytech/c-sentinel
المراقبة الدلالية لأنظمة يونكس - أداة استكشاف أنظمة خفيفة الوزن مبنية بلغة C مع تحليل مدعوم بالذكاء الاصطناعي
 owasp/pscf
إطار عمل OWASP يوفر قدرات أمنية منظمة لمنتجات البرمجيات، مشتق من تحليل المعايير التنظيمية والصناعية لتوجيه إدارة المنتج الآمن والتنفيذ والامتثال.
 dmdhrumilmistry/security-harness
إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…
 dtact/divd-2021-00038--log4j-scanner
ماسح ضوئي متكرر لثغرات Log4j CVE في الأرشيفات وصور Docker. يكتشف JndiLookup.class والإصدارات المعرضة للخطر عبر تجزئات SHA256، مع ترقيع اختياري لإزالة…
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 aquasecurity/trivy-repo
مستودع deb/rpm لـ Trivy
 owasp/application-security-curriculum
منهج تعليمي منظم لتعلم أمن التطبيقات، يغطي البرمجة الآمنة، نمذجة التهديدات، وممارسات DevSecOps. مصمم للدراسة الذاتية وتدريب الفرق.
 blackvectorops/semantic_firewall
توليد بصمات دلالية حتمية لدوال Go. اكتشاف الأبواب الخلفية على نمط xz والتحقق من التكافؤ الدلالي باستخدام تحليل الإسناد الأحادي الثابت (SSA) والتطور…
 vhscom/private-landing
🔐 تعلم المصادقة من خلال بنائها بشكل صحيح. تنفيذ مرجعي قابل للتوسيع ومتوافق مع المعايير لـ Cloudflare Workers مع Hono وTurso وPBKDF2 وجلسات JWT ذات…
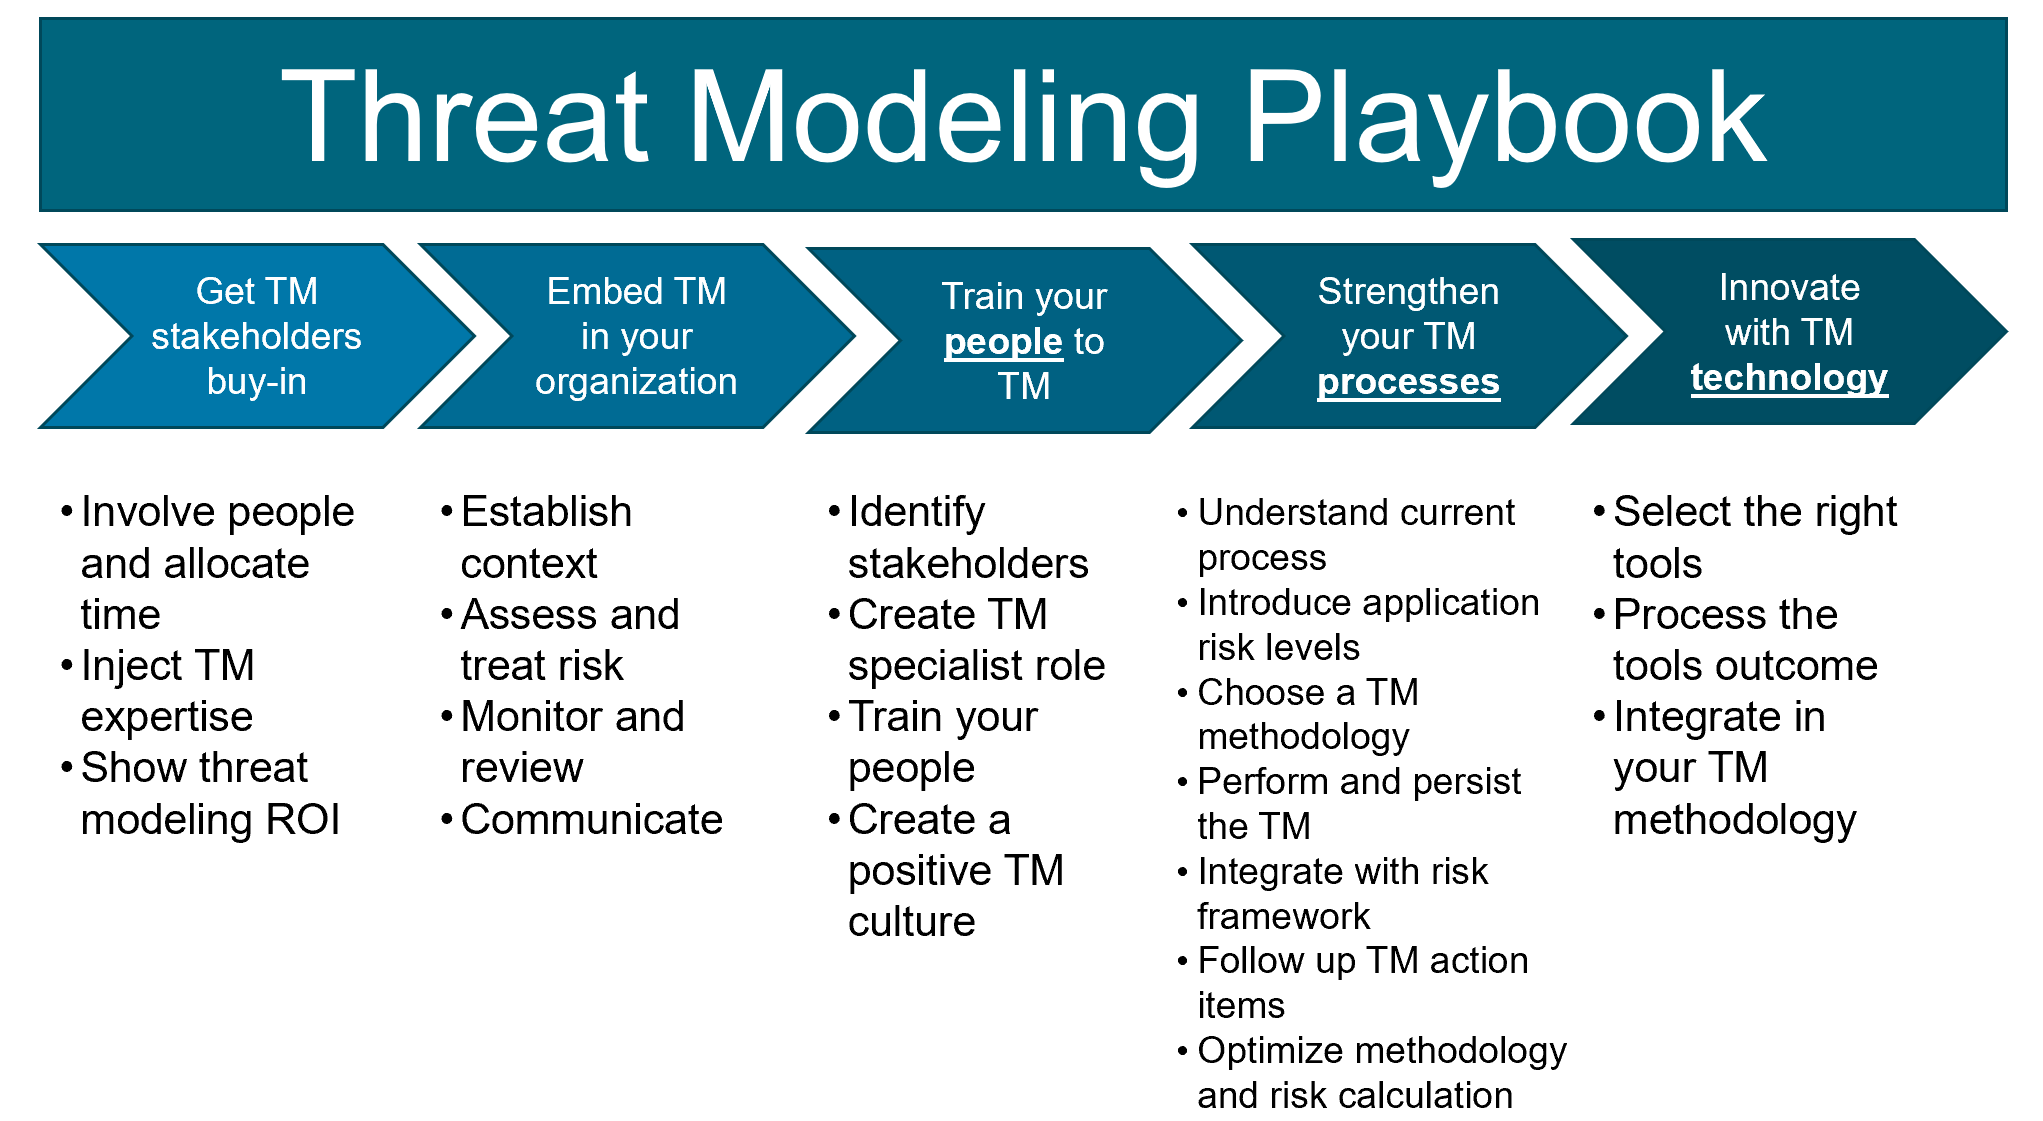 owasp/threat-modeling-playbook
دليل عملي منظم لدمج نمذجة التهديدات في أمن المنتجات، يغطي كسب تأييد أصحاب المصلحة، والترسيخ التنظيمي، والتدريب، وتعزيز العمليات، وابتكار التكنولوجيا.
 darkarnium/log4j-cve-detect
اكتشافات لثغرة CVE-2021-44228 داخل الملفات الثنائية المتداخلة
 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
 tejasprasad2008-afk/tracetree
أداة تحليل سلوكي في وقت التشغيل تعزل الحزم المشبوهة في حاويات Docker، وتتتبع استدعاءات النظام باستخدام strace، وترسم خرائط تسلسلات العمليات إلى رسوم…
 vrn21-arcanist/bouvet
صندوق رمل للوكلاء








