

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
kube-beacon — ماسح ضوئي مفتوح المصدر في وقت التشغيل لمجموعة k8s ويقوم بإجراء فحوصات تدقيق أمان بناءً على مواصفات CIS Kubernetes Benchmark | Kitploit
أدوات/GitHubGitHub/chen-keinan/kube-beacon
ماسحات الثغرات الأمنيةأمن الحاوياتتدقيق التكوينأمن السحابةDevSecOps
GitHubchen-keinan/kube-beacon

kube-beacon

ماسح ضوئي مفتوح المصدر في وقت التشغيل لمجموعة k8s ويقوم بإجراء فحوصات تدقيق أمان بناءً على مواصفات CIS Kubernetes Benchmark

عرض المستودع
69834منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

Go Report Card License Build Status Coverage Status Gitter
شعار kube-beacon

مشروع Kube-Beacon

افحص بيئة Kubernetes الخاصة بك !!

Kube-Beacon هو ماسح تدقيق مفتوح المصدر يقوم بإجراء فحص تدقيق على مجموعة Kubernetes منشورة ويخرج تقرير أمان.

اختبارات التدقيق هي التنفيذ الكامل لـ مواصفات CIS Kubernetes Benchmark

جديد !! يمكن الآن الاستفادة من نتيجة التدقيق كـ webhook عبر إضافة مستخدم (باستخدام إضافة Go)
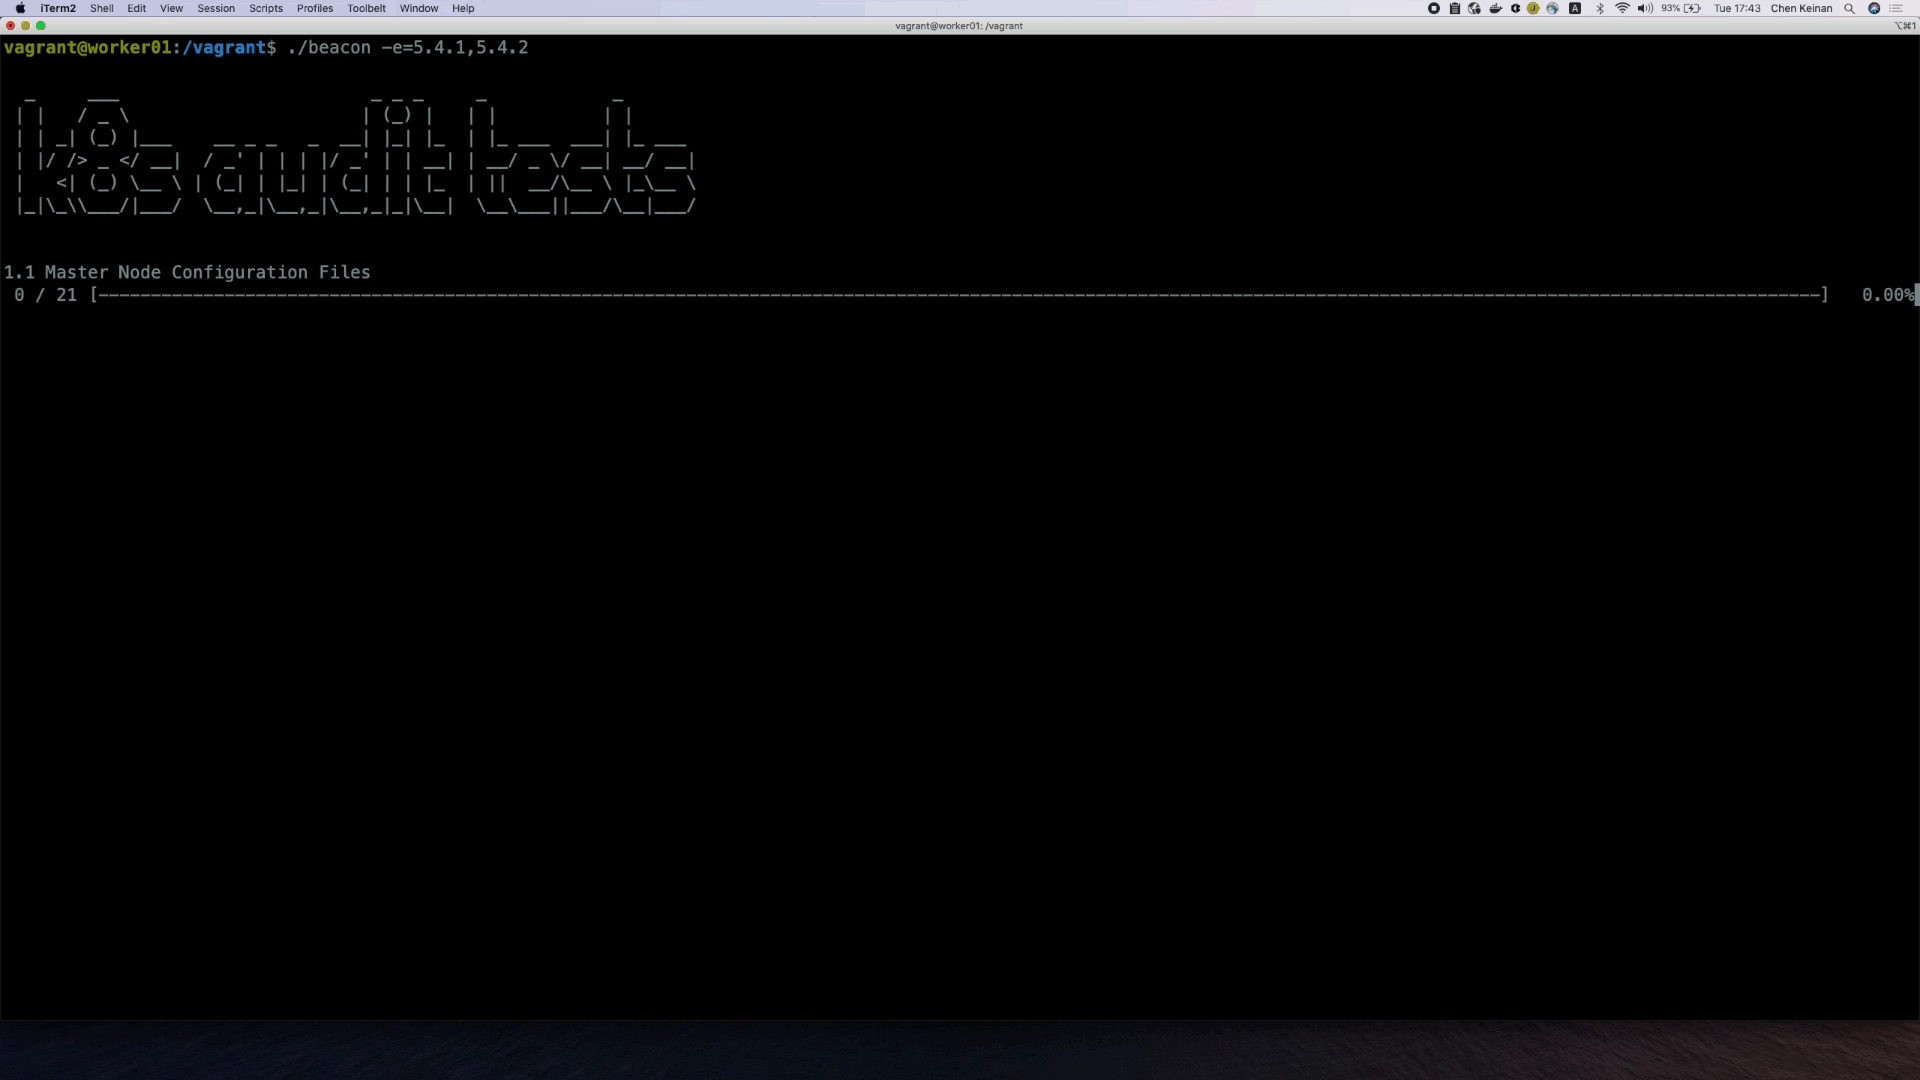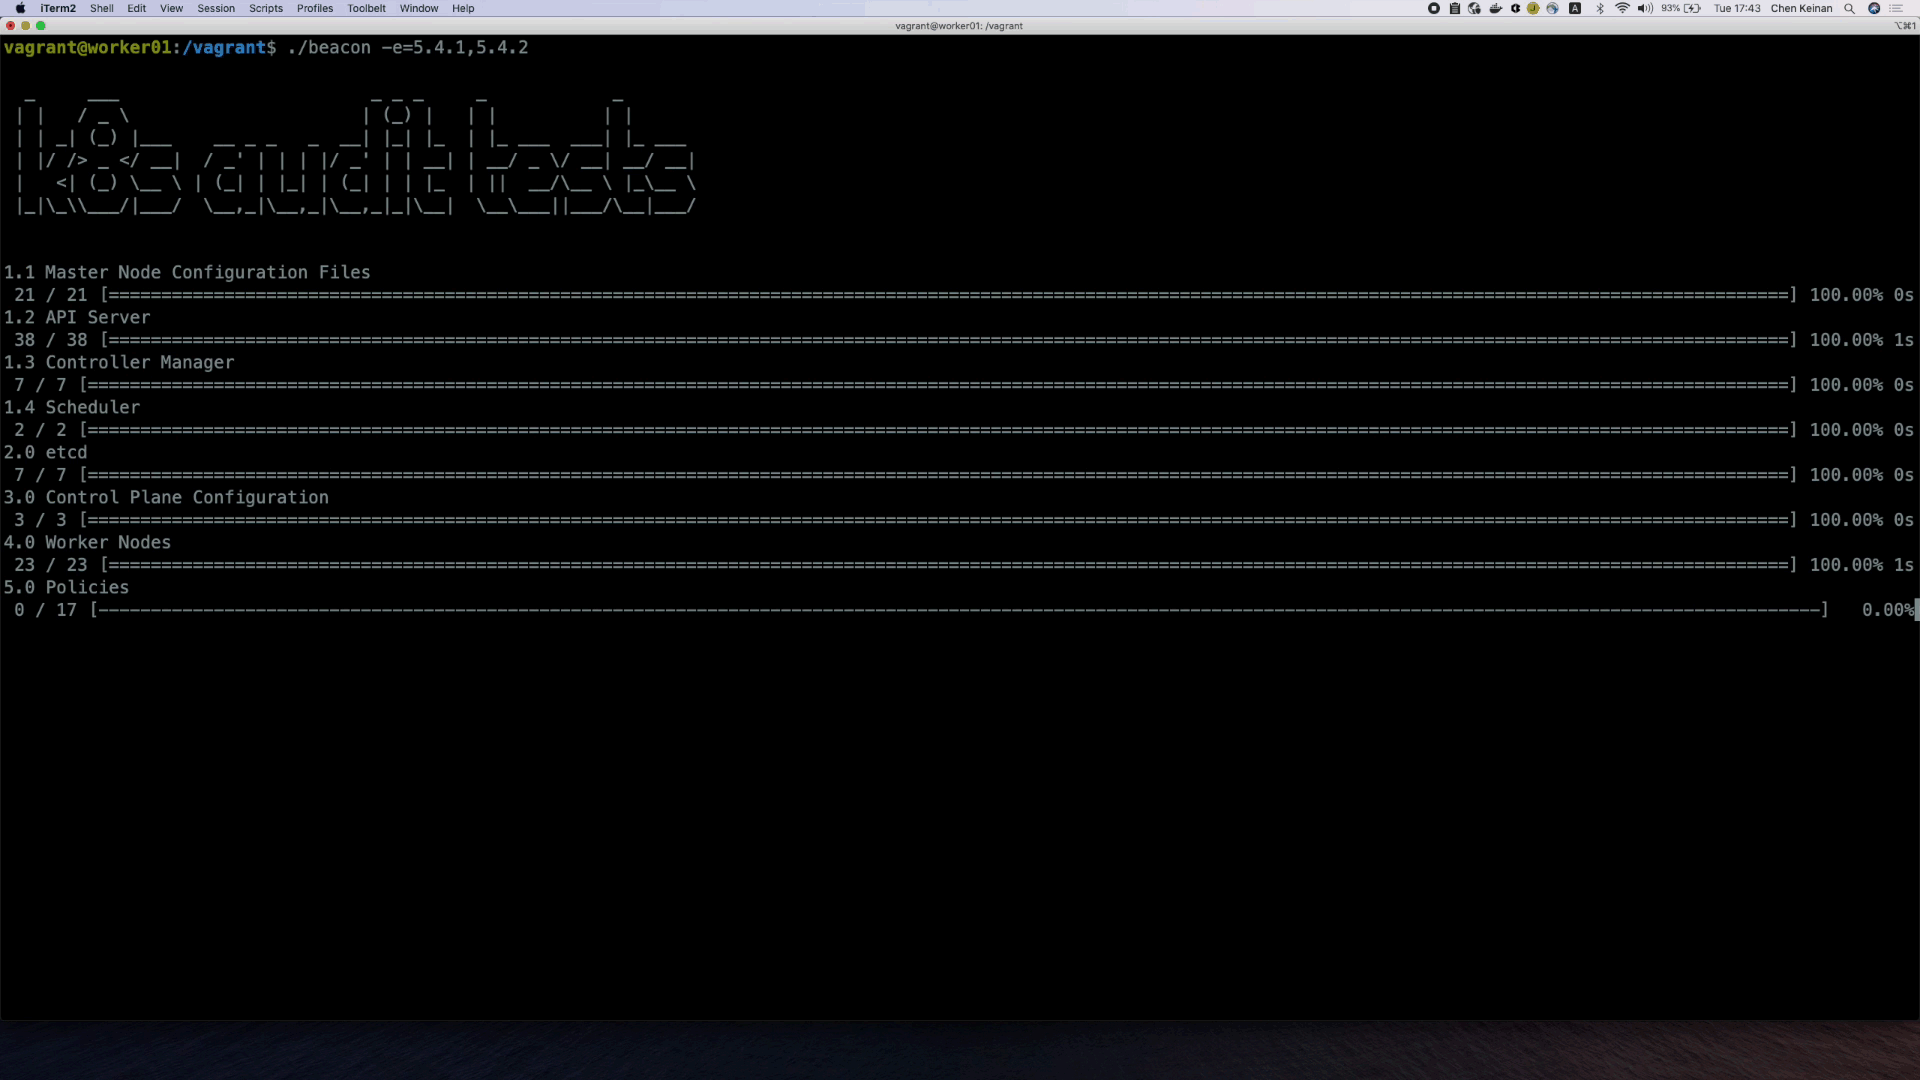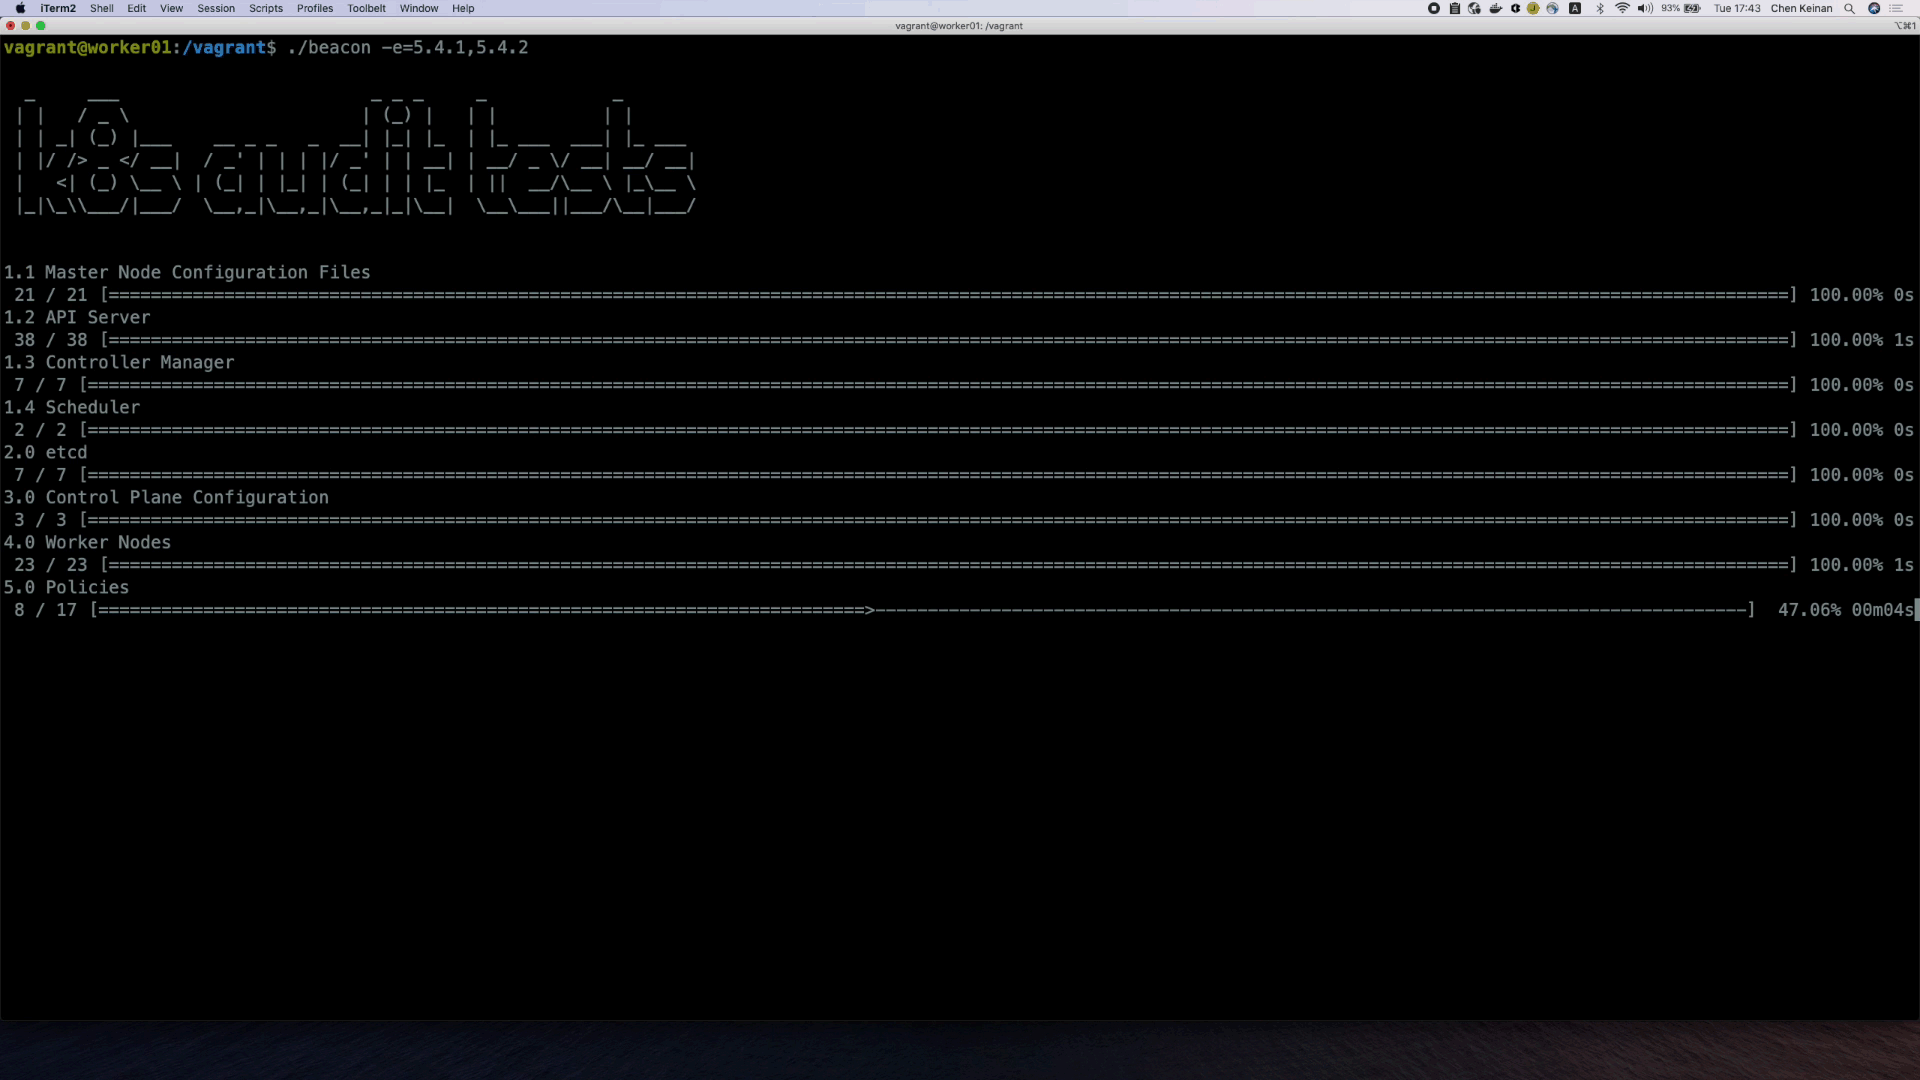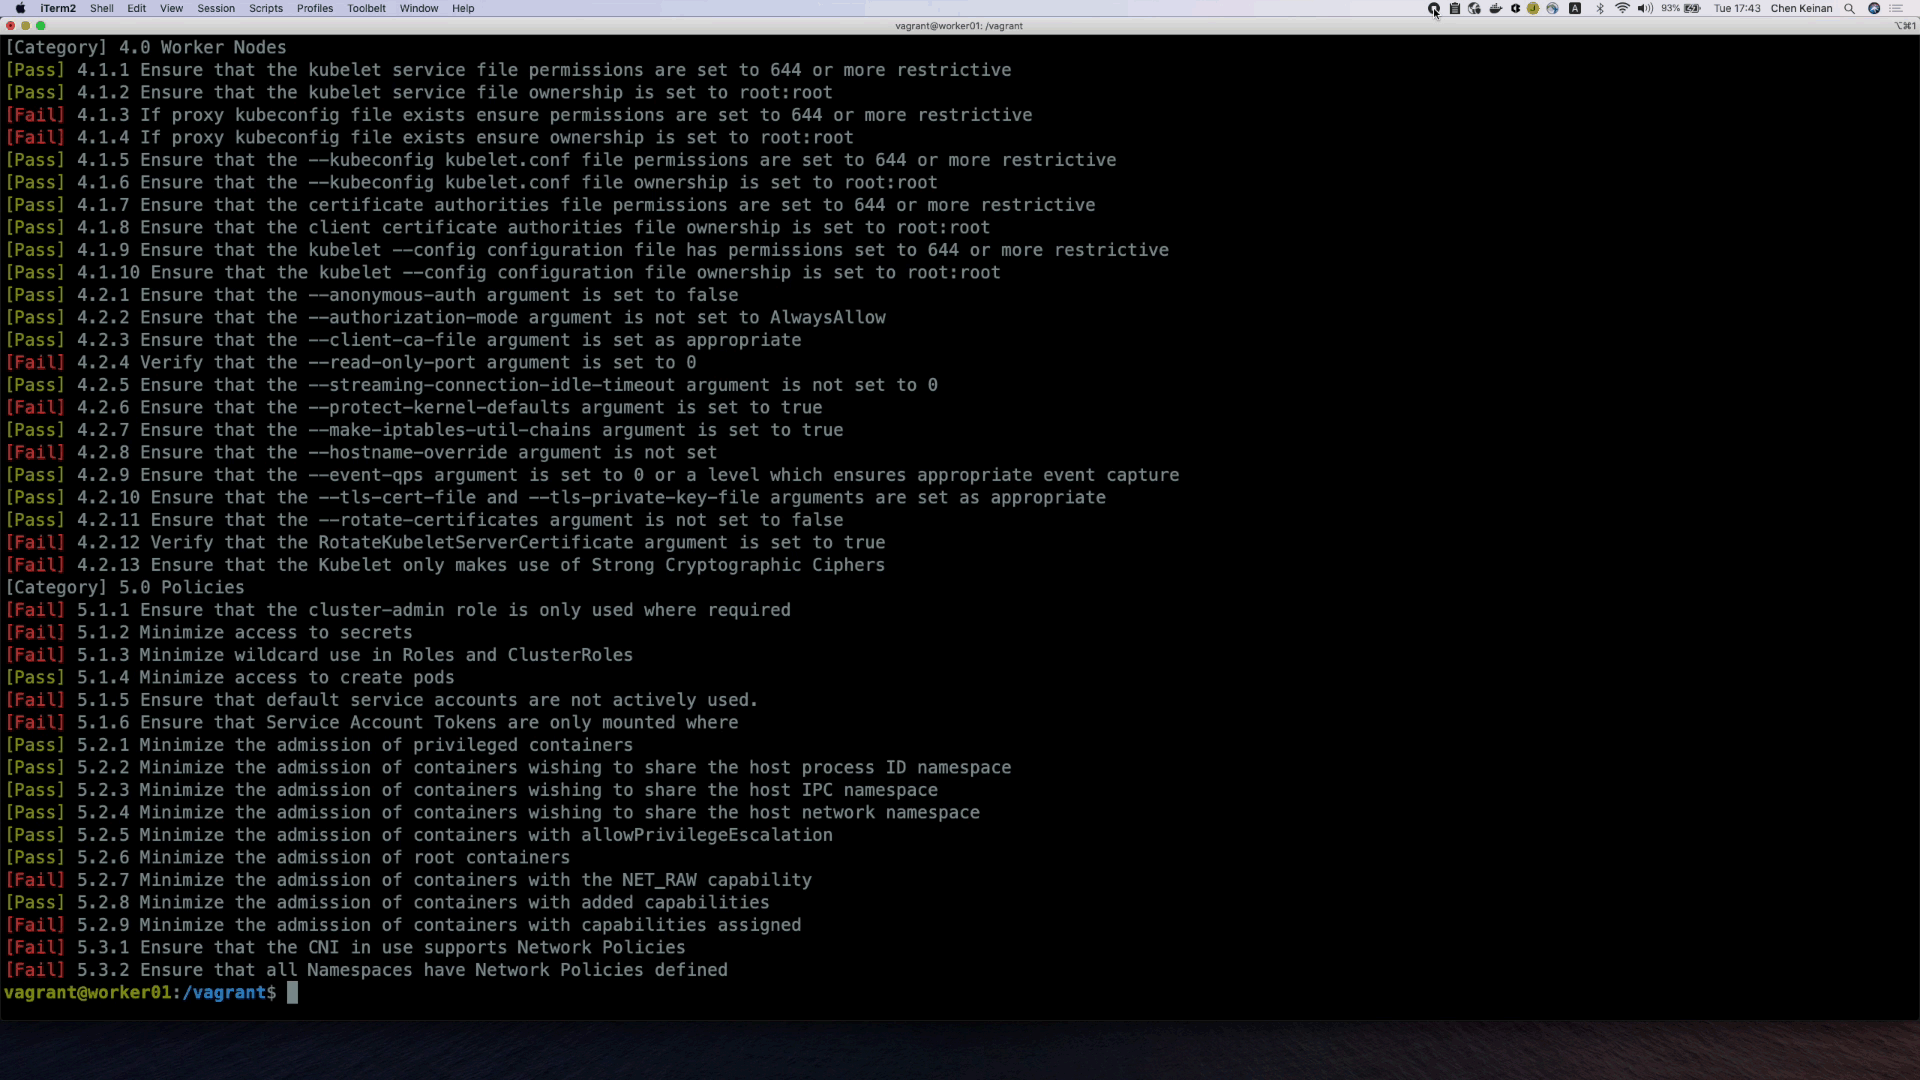
يتم إجراء فحوصات التدقيق على عقد التحكم والعقد العاملية ويتضمن تقرير التدقيق الناتج:

  • السبب الجذري للمشكلة الأمنية
  • الإصلاح المقترح للمشكلة الأمنية

مخرجات فحص تدقيق مجموعة Kubernetes:

k8s audit

  • التثبيت
  • بداية سريعة
  • Kube-beacon كـ Docker
  • Kube-beacon كـ Pod في k8s
  • استخدام إضافة المستخدم
  • الخطوات التالية

التثبيت

git clone https://github.com/chen-keinan/kube-beacon
cd kube-beacon
make build
  • ملاحظة: يتطلب kube-beacon صلاحية المستخدم الجذر (root) للتنفيذ

بداية سريعة

قم بتنفيذ kube-beacon بدون أي خيارات، لتنفيذ جميع الاختبارات:

 ./kube-beacon 

قم بتنفيذ kube-beacon مع خيارات، لتنفيذ اختبار حسب الطلب:

Usage: kube-Beacon [--version] [--help] <command> [<args>]

الأوامر المتاحة هي:
  -r , --report :  تشغيل اختبارات التدقيق وإنشاء تقرير الفشل
  -i , --include: تنفيذ اختبار تدقيق محدد فقط، مثال -i=1.2.3,1.4.5
  -e , --exclude: تجاهل اختبارات تدقيق محددة، مثال -e=1.2.3,1.4.5
  -n , --node:    تنفيذ اختبارات التدقيق على عقدة محددة، مثال -n=master,-n=worker
  -s , --spec:    تنفيذ مواصفات اختبار تدقيق محددة، مثال -s=gke, default=k8s
  -v , --version:  تنفيذ إصدار مواصفات اختبار تدقيق محدد، مثال -v=1.1.0,default=1.6.0

تنفيذ الاختبارات وإنشاء تقرير اختبارات الفشل

./kube-beacon -r

Kube-beacon كـ Pod في k8s

  • تنفيذ kube-beacon كـ pod في مجموعة k8s

  • إضافة ربط دور الكتلة مع دور=cluster-admin

kubectl create clusterrolebinding default-admin --clusterrole cluster-admin --serviceaccount=default:default
cd jobs
  • تشغيل الوظيفة التالية لمجموعة k8s بسيطة
kubectl apply -f k8s.yaml
  • تشغيل الوظيفة التالية لمجموعة gke
kubectl apply -f gke.yaml
  • التحقق من حالة pod k8s
kubectl get pods --all-namespaces

NAMESPACE     NAME                                                        READY   STATUS      RESTARTS   AGE
default       kube-beacon-sc8g9                                           0/1     Completed   0          111s
kube-system   event-exporter-gke-8489df9489-skcvv                         2/2     Running     0          7m24s
kube-system   fluentd-gke-7d5sl                                           2/2     Running     0          7m6s
kube-system   fluentd-gke-f6q5d                                           2/2     Running     0          6m59s
  • التحقق من مخرجات تدقيق pod k8s
kubectl logs kube-beacon-sc8g9 
  • التنظيف (إزالة الدور وحذف pod)
kubectl delete clusterrolebinding default-admin
kubectl delete -f k8s.yaml

استخدام إضافة المستخدم

يقدم Kube-Beacon خطافًا (hook) لإضافات المستخدم مثال :

  • K8sBenchAuditResultHook - يقبل هذا الخطاف نتائج اختبارات التدقيق القياسية كما وجدها تقرير التدقيق
ترجمة إضافة المستخدم
go build -buildmode=plugin -o=~/<plugin folder>/bench_plugin.so /<plugin folder>/bench_plugin.go
نسخ الإضافة إلى المجلد (يتم إنشاء مجلد .beacon عند أول تشغيل)
cp /<plugin folder>/bench_plugin.so ~/.beacon/plugins/compile/bench_plugin.so

ملاحظة: يجب تجميع الإضافة والملف الثنائي بنفس بيئة Linux

الخطوات التالية

  • إضافة دعم لفحص Amazon EKS
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





