
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
 owasp/open-sammy
أداة قائمة على الويب لتقييم وتتبع نضج أمن البرمجيات باستخدام نماذج OWASP SAMM و DSOMM، مع دعم Docker والبريد الإلكتروني الآلي.
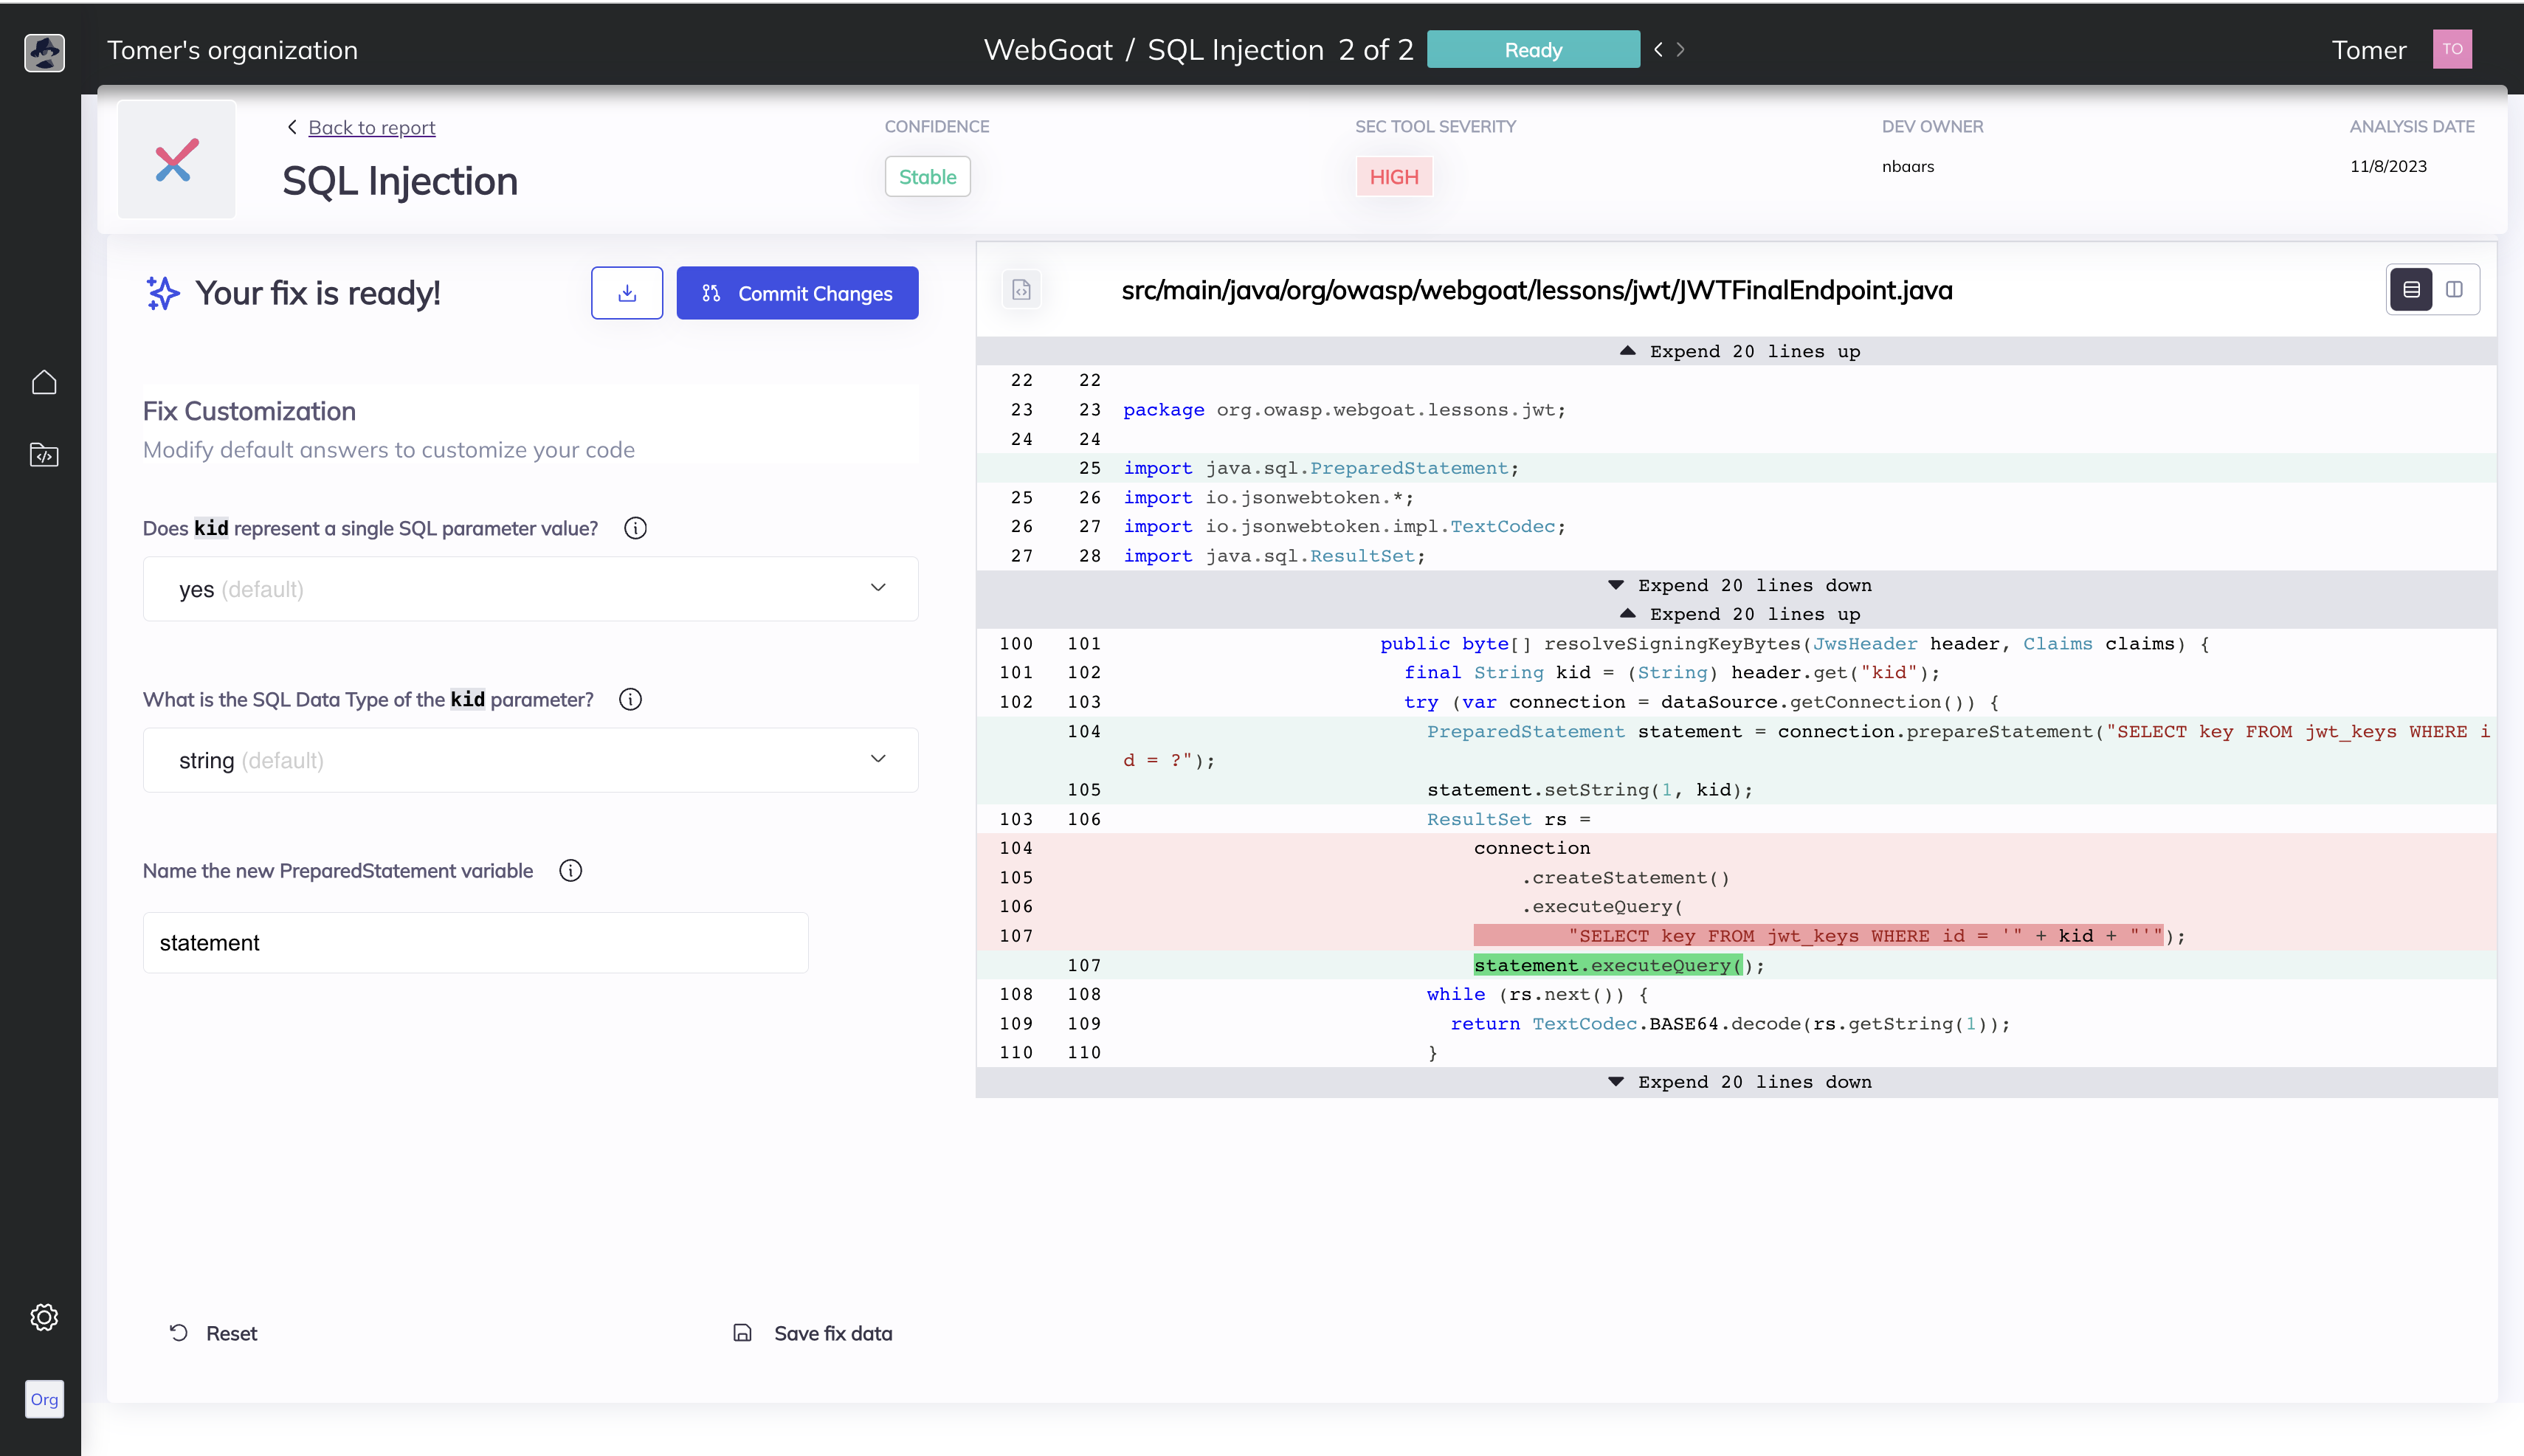 mobb-dev/bugsy
إصلاح تلقائي للثغرات الأمنية في كودك.
 kiprotect/kodex
مجموعة أدوات هندسة الخصوصية والأمان: اكتشاف، فهم، إخفاء الهوية جزئيًا، إخفاء الهوية كليًا، تشفير ومشاركة آمنة للبيانات الحساسة والشخصية: الخصوصية…
 nccgroup/ccs
ماسح ضوئي يعتمد على التعبيرات النمطية لاكتشاف بيانات الاعتماد الثابتة في قواعد الأكواد، مصمم للتكامل مع CI/CD مع دعم تعليقات القمع ومعدلات منخفضة من…
 momenbasel/malware-check
أداة تحليل ثابت وديناميكي للكشف عن التعليمات البرمجية الضارة والملفات الثنائية المشبوهة وانتهاكات الخصوصية
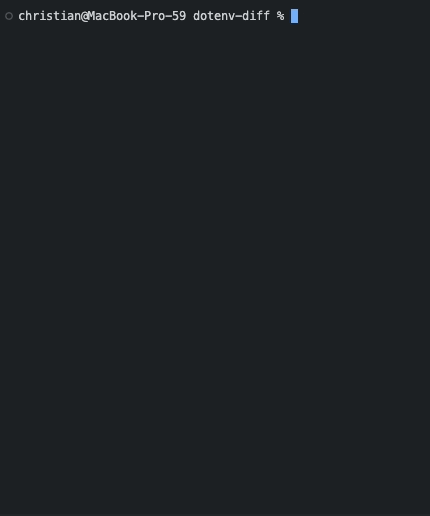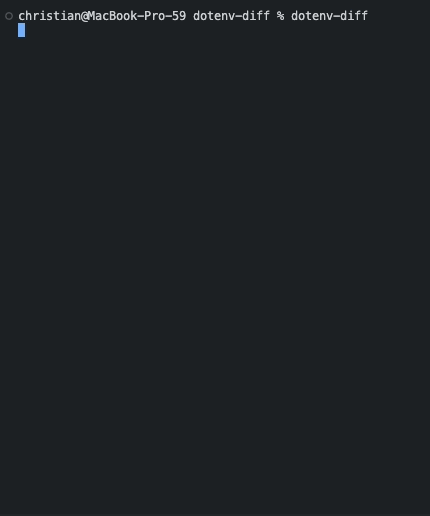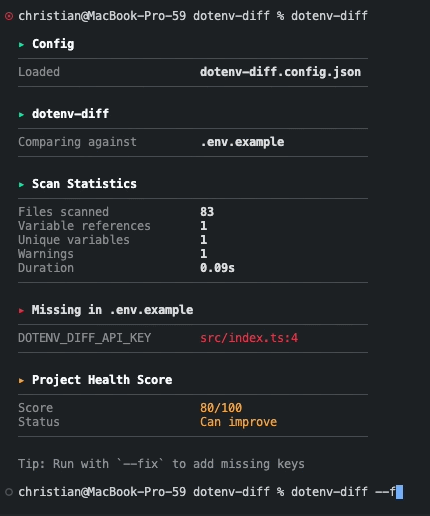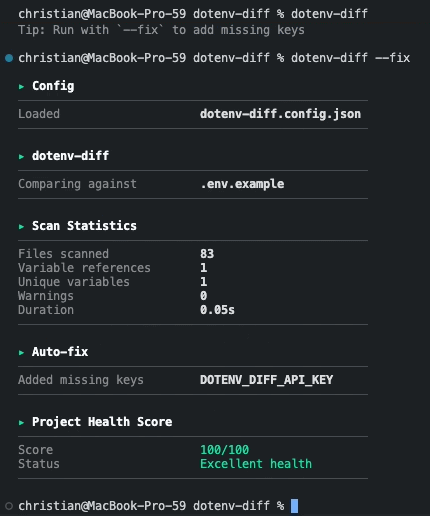 chrilleweb/dotenv-diff
تحقق من استخدام متغيرات البيئة في قاعدة الكود البرمجي
 synacktiv/shh
مساعد تحصين Systemd - نسخة مرآة من https://github.com/desbma/shh
 michaels1011/ephemora-cell
# وقت تشغيل WASM قائم على القدرات لتنفيذ كود غير موثوق مولّد بالذكاء الاصطناعي وقت تشغيل WASM قائم على القدرات لتنفيذ كود غير موثوق مولّد بالذكاء…
 use-tusk/tusk-cli
مجموعة اختبارات آلية مع تسجيل وإعادة تشغيل حركة المرور الحية.
 aaaguirrep/offensive-docker-vps
إنشاء VPS على Google Cloud Platform أو Digital Ocean بسهولة مع تضمين Offensive Docker لإطلاق تقييم على الأهداف.
 horizon3ai/h3-cli
أداة CLI لواجهة برمجة تطبيقات Horizon3.ai
 crucible-security/crucible
pytest لعوامل الذكاء الاصطناعي - اختبار هجومي مستقل، مراقبة السلوك واختبار الأمان لوكلاء LLM
 eth0izzle/security-skills
مجموعة من مهارات Claude Code التي تساعد فرق الأمن على البقاء آمنة
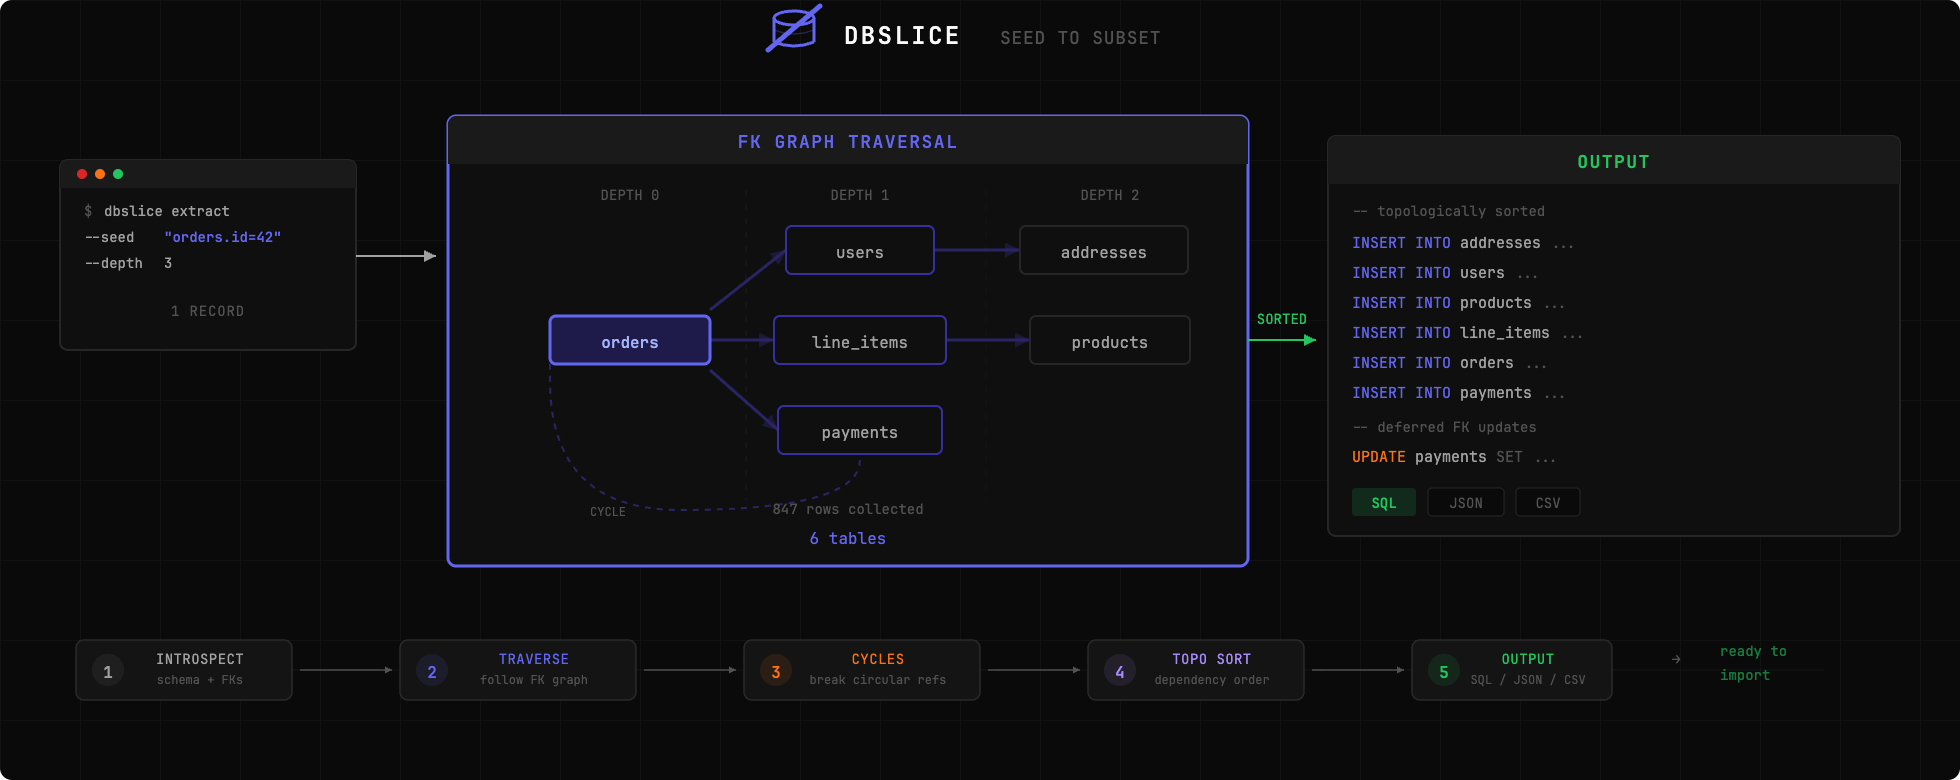 nabroleonx/dbslice
استخرج شريحة من قاعدة بيانات الإنتاج الخاصة بك لإعادة إنتاج الأخطاء محليًا. وجّه dbslice إلى سجل معين، حيث يتبع المفاتيح الخارجية ويعطيك مجموعة فرعية…
 pigyon/mcpwner
خادم بروتوكول السياق النموذجي لاكتشاف الثغرات الذاتي
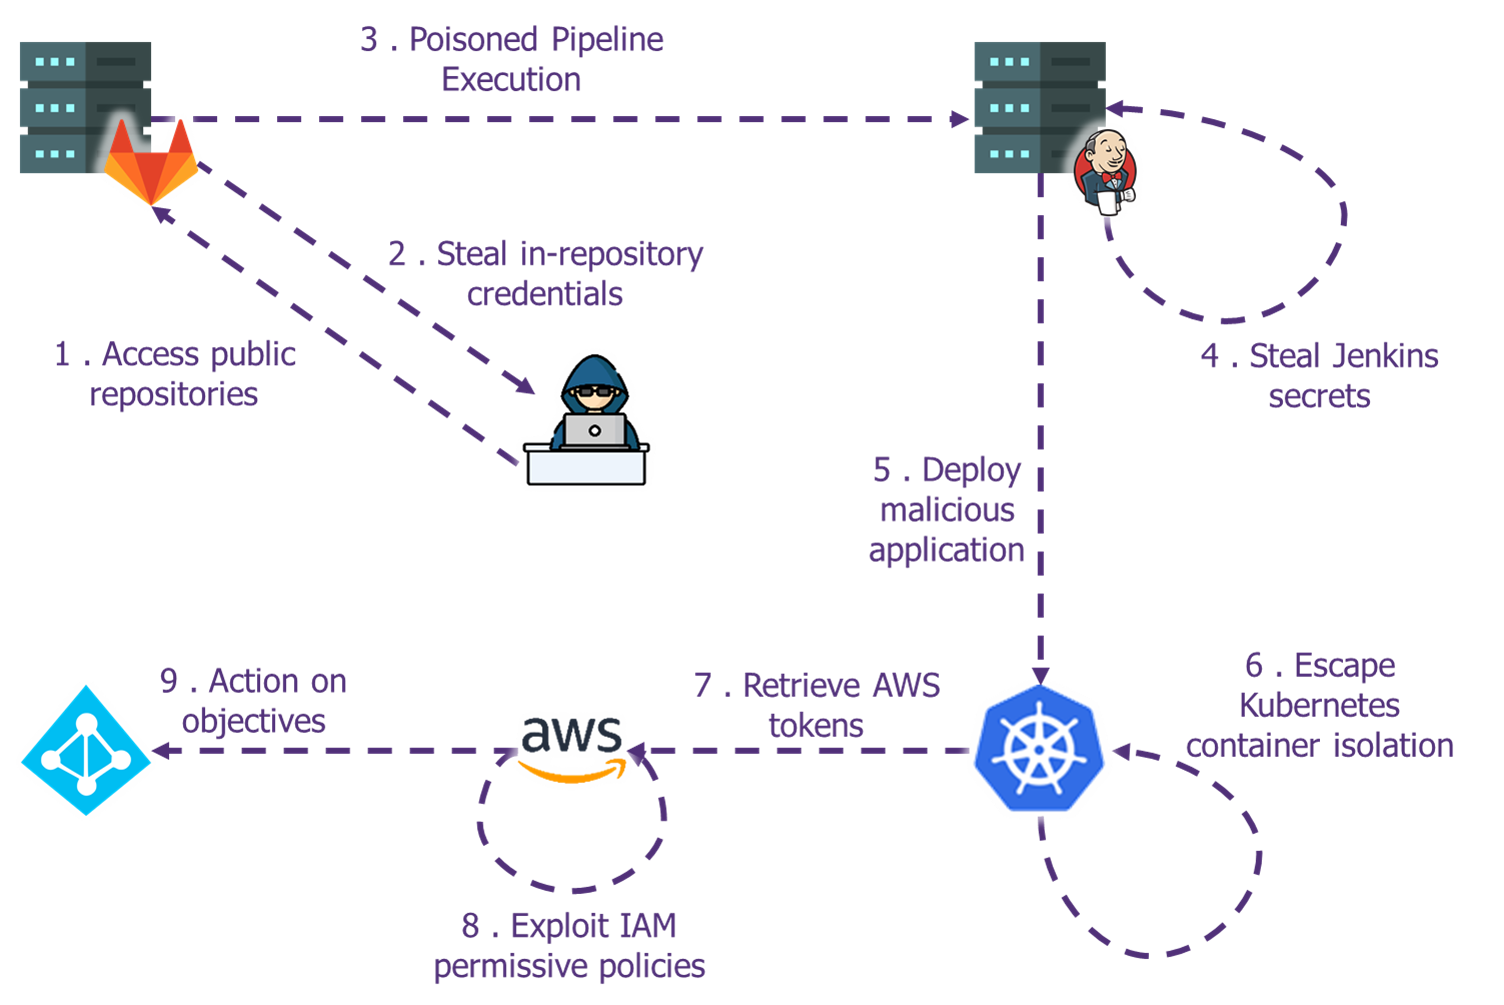 wavestone-cdt/defcon-cicd-pipelines-workshop
ورشة عمل عملية لتأمين خطوط أنابيب CI/CD تتضمن مختبر Terraform، واستغلال AWS، والهروب من Kubernetes، وتمارين زرع الأبواب الخلفية في القطع الأثرية،…
 dev-sec/mysql-baseline
DevSec MySQL Baseline - InSpec Profile








