
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
csf — ArmourBird CSF - إطار أمان الحاويات | Kitploit
أدوات/GitHubGitHub/armourbird/csf
أمن البنية التحتية السحابيةماسحات الثغرات الأمنيةأمن الحاوياتتدقيق التكوينالمحاكاة الافتراضية للأمانDevSecOpsأمن واجهات برمجة التطبيقات
GitHubarmourbird/csf

csf

ArmourBird CSF - إطار أمان الحاويات

عرض المستودع
441039منذ 6 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
الموقع الإلكتروني
مشاركة

ArmourBird CSF - إطار أمن الحاويات

Follow ArmourBird on Twitter BlackHat USA Arsenal 2019

ملاحظة: عميل CSF قيد التطوير النشط ويتم تحويله إلى لغة GoLang لتحسين الأداء والبنية.

جدول المحتويات

  1. حول
  2. مخطط البنية
  3. واجهات برمجة التطبيقات لخادم CSF
  4. التثبيت/الاستخدام
  5. بناء صور Docker
  6. لمحة سريعة
  7. المهام المتبقية
  8. الموقع الإلكتروني
  9. تويتر
  10. المراجع

حول

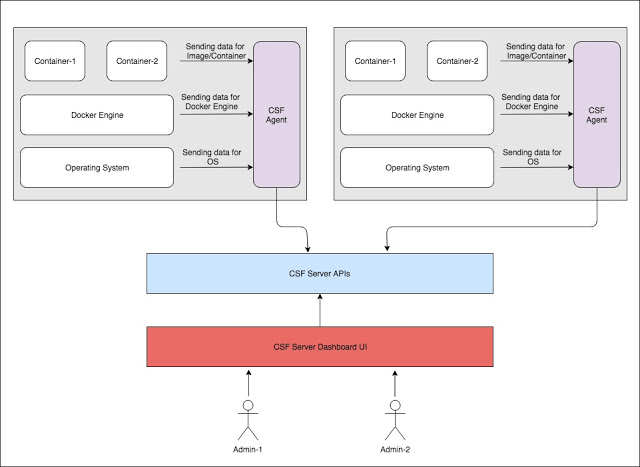
ArmourBird CSF - إطار أمن الحاويات هو إطار عمل قابل للتوسيع، معياري، يعتمد على واجهات برمجة التطبيقات أولاً، مبني للمراقبة الأمنية المنتظمة لتركيبات Docker والحاويات وفقًا لمعايير CIS وغيرها من الفحوصات الأمنية المخصصة.

يتميز ArmourBird CSF ببنية خادم-عميل، وبالتالي ينقسم إلى مكونين:

أ) عميل CSF

  • هذا المكون مسؤول عن مراقبة تركيبات Docker والحاويات والصور على الأجهزة المستهدفة.
  • في الإصدار الأولي، سيقوم بالتحقق وفقًا لمعيار CIS الخاص بـ Docker.
  • الفحوصات في عميل CSF ستكون قابلة للتكوين، وبالتالي سيتم توسيعها في الإصدارات والتحديثات المستقبلية.
  • تم بناؤه فوق معيار Docker Bench للأمان.

ب) خادم CSF

  • سيكون هذا هو الوكيل المستقبل لسجلات الأمان التي تولدها عملاء CSF الموزعة المختلفة (المثبتة على أجهزة مادية/افتراضية متعددة).
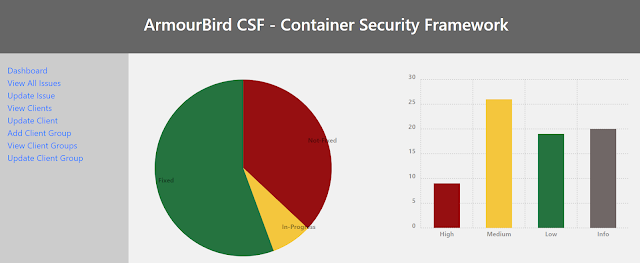
  • سيكون له أيضًا مكون واجهة مستخدم فرعي للإدارة الموحدة وإنشاء لوحات القيادة للثغرات/المشكلات المختلفة التي يسجلها عملاء CSF.
  • سيكشف هذا الخادم أيضًا عن واجهات برمجة تطبيقات يمكن استخدامها للتكامل مع الأنظمة الأخرى.

ملاحظة هامة: الأداة حالياً في وضع بيتا. لذلك فإن علامة التصحيح (debug) الخاصة بـ Django (خادم CSF) مفعلة ويتم استخدام SQLite كقاعدة بيانات في نفس حاوية Docker. وبالتالي، فإن تشغيل حاوية Docker جديدة سيعيد تعيين قاعدة البيانات.
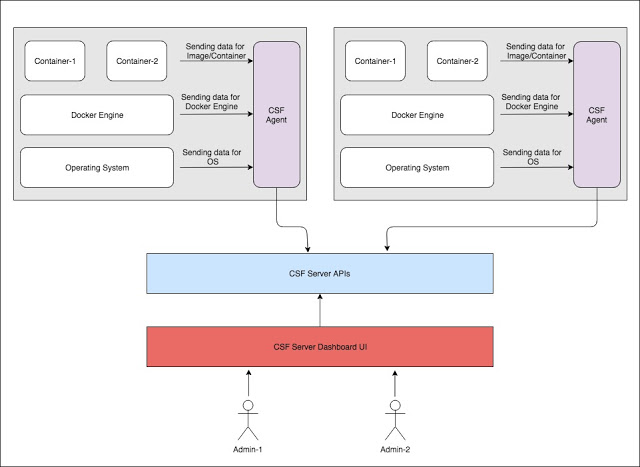
مخطط البنية

مخطط بنية ArmourBird CSF

واجهات برمجة التطبيقات لخادم CSF

واجهات برمجة تطبيقات المشكلات

POST /issues

  • للإبلاغ عن المشكلات من عملاء CSF

GET /issues/{issueId}

  • لعرض مشكلة محددة باستخدام {id}

GET /issues

  • لعرض جميع المشكلات المبلغ عنها من جميع عملاء CSF

PUT /issues/{issueId}

  • لتحديث مشكلة محددة (مثل شدتها، التعليقات، إلخ.)

DELETE /issues/{issueId}

  • لحذف مشكلة محددة

واجهات برمجة تطبيقات العملاء

POST /clients

  • لإضافة عميل CSF

GET /clients/{clientId}

  • لعرض عميل CSF محدد

GET /clients/

  • لعرض جميع عملاء CSF

PUT /clients/{clientId}

  • لتحديث عميل CSF (مثل عنوان IP، إلخ.)

DELETE /clients/{clientId}

  • لحذف عميل CSF من الشبكة

واجهات برمجة تطبيقات مجموعات العملاء

POST /clientGroup

  • إضافة عميل إلى مجموعة محددة (مثل product1، HRNetwork، product2، إلخ.)

GET /clientGroup/{groupID}

  • لعرض تفاصيل مجموعة العملاء

GET /clientGroup/

  • لعرض جميع مجموعات العملاء

PUT /clientGroup/{groupID}

  • لتحديث مجموعة العملاء

DELETE /clientGroup/{groupId}

  • لحذف مجموعة العملاء

التثبيت/الاستخدام

عميل CSF يعمل كحاوية Docker على مثيلات الحوسبة التي تحتوي على تثبيت Docker. يمكن تشغيله باستخدام الأمر التالي باستخدام صورة Docker المستضافة على hub.docker.com:

docker run -it --net host --pid host --userns host --cap-add audit_control \
-e DOCKER_CONTENT_TRUST=$DOCKER_CONTENT_TRUST \
-e CSF_CDN='<TO-UPDATE>' \
-v /etc:/etc \
-v /usr/bin/docker-containerd:/usr/bin/docker-containerd \
-v /usr/bin/docker-runc:/usr/bin/docker-runc \
-v /usr/lib/systemd:/usr/lib/systemd \
-v /var/lib:/var/lib \
-v /var/run/docker.sock:/var/run/docker.sock \
--label csf_client \
-d armourbird/csf_client

تأكد من تحديث متغير البيئة CSF_CDN في الأمر أعلاه بعنوان URL لخادم CSF. بمجرد تشغيل الحاوية، ستبدأ في إرسال سجلات المشكلات إلى خادم CSF على فترات منتظمة.

خادم CSF يمكن تشغيله كحاوية Docker أو بشكل أصلي على خادم ويب ترسل إليه مختلف عملاء CSF البيانات. يمكنك تشغيله على الخادم الخاص بك باستخدام الأمر التالي باستخدام صورة Docker المستضافة على hub.docker.com:

docker run -p 80:8000 -d armourbird/csf_server

تصفح خادم CSF عبر الروابط التالية:

  • لوحة القيادة: http://< your-domain >/dashboard/
  • واجهات برمجة التطبيقات: http://< your-domain >/api/

بناء صور Docker

بناء صورة Docker لعميل CSF:

git clone [email protected]:armourbird/csf.git
cd csf_client
docker build . -t csf_client

بناء صورة Docker لخادم CSF:

git clone [email protected]:armourbird/csf.git
cd csf_server
docker build . -t csf_server

لمحة سريعة

لوحة القيادة

عرض API

المهام المتبقية

  • دمج خادم الويب وقاعدة بيانات للإنتاج وليس التطوير
  • إضافة دعم مفاتيح API لخادم CSF
  • إضافة فحوصات إضافية في عميل CSF
  • إضافة وظائف إنشاء/تحديث/حذف لمجموعات العملاء
  • إضافة وظائف تحديث/حذف للعملاء
  • تحسين واجهة مستخدم لوحة القيادة

الموقع الإلكتروني

https://www.armourbird.com/

تويتر

http://twitter.com/ArmourBird

المراجع

https://www.cisecurity.org/cis-benchmarks https://github.com/docker/docker-bench-security

تنزيل الأداة