#1

 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
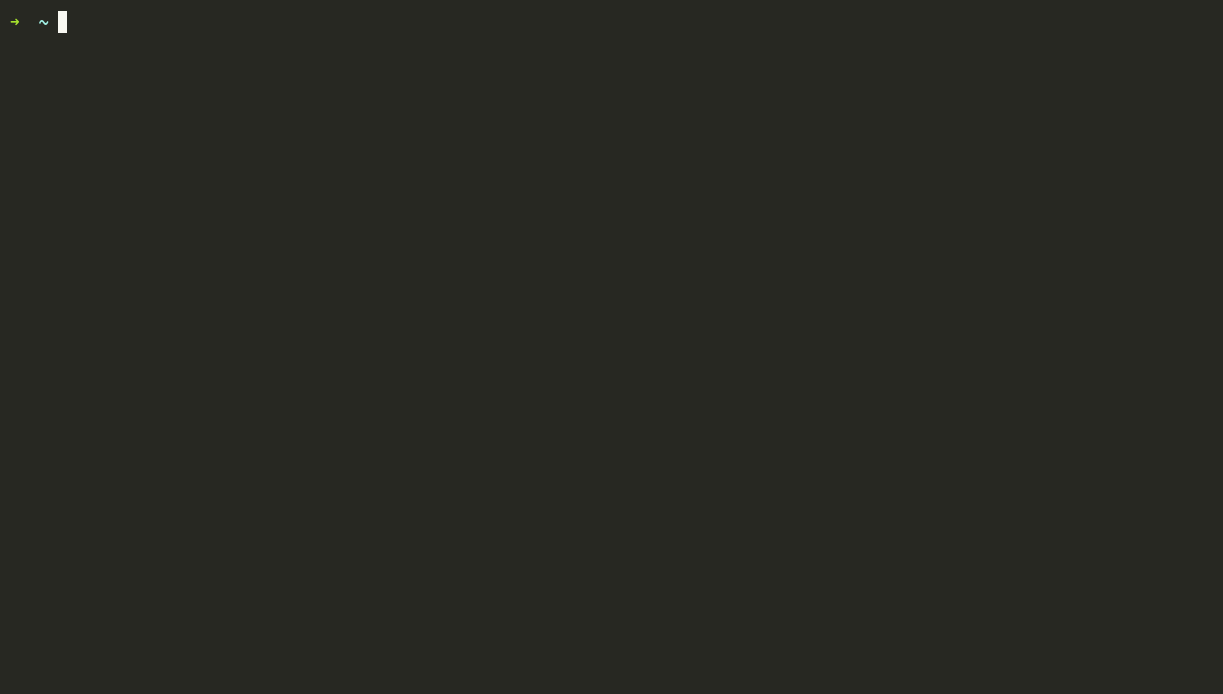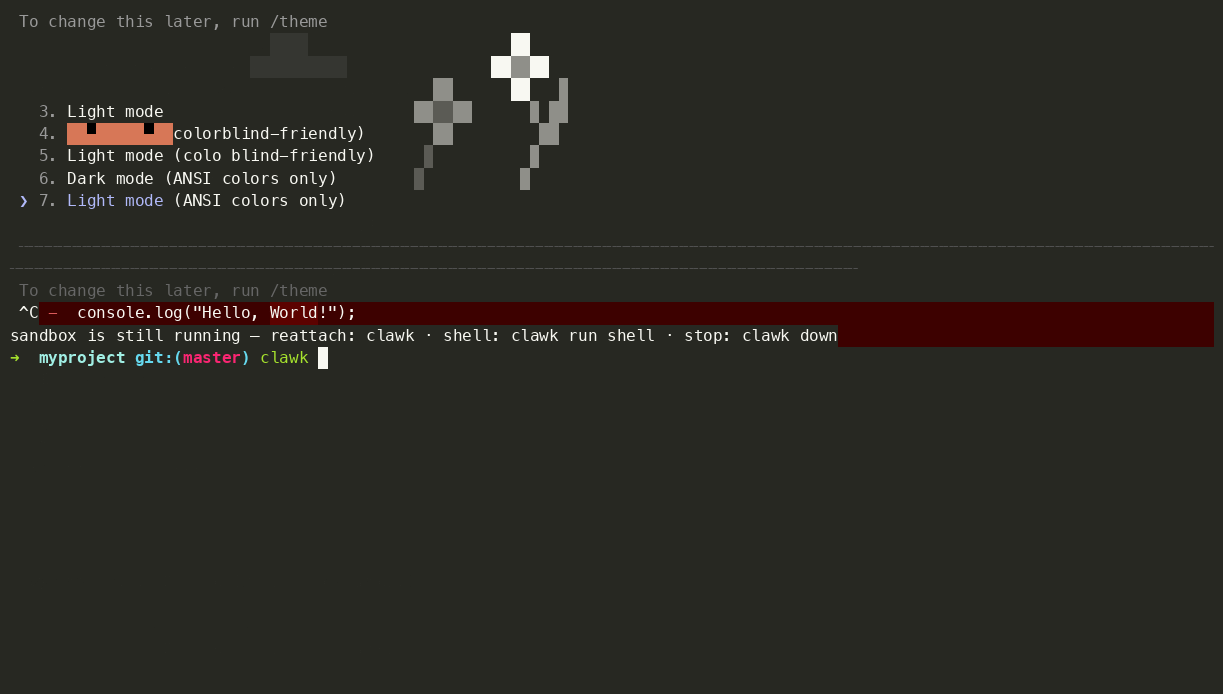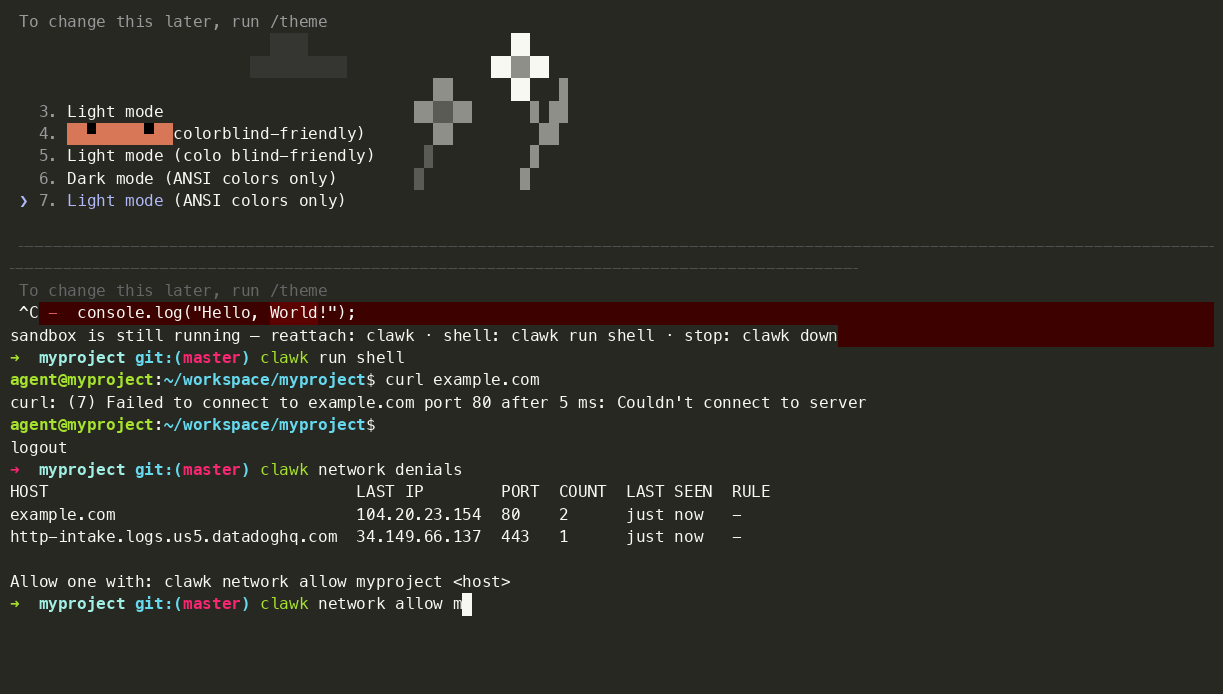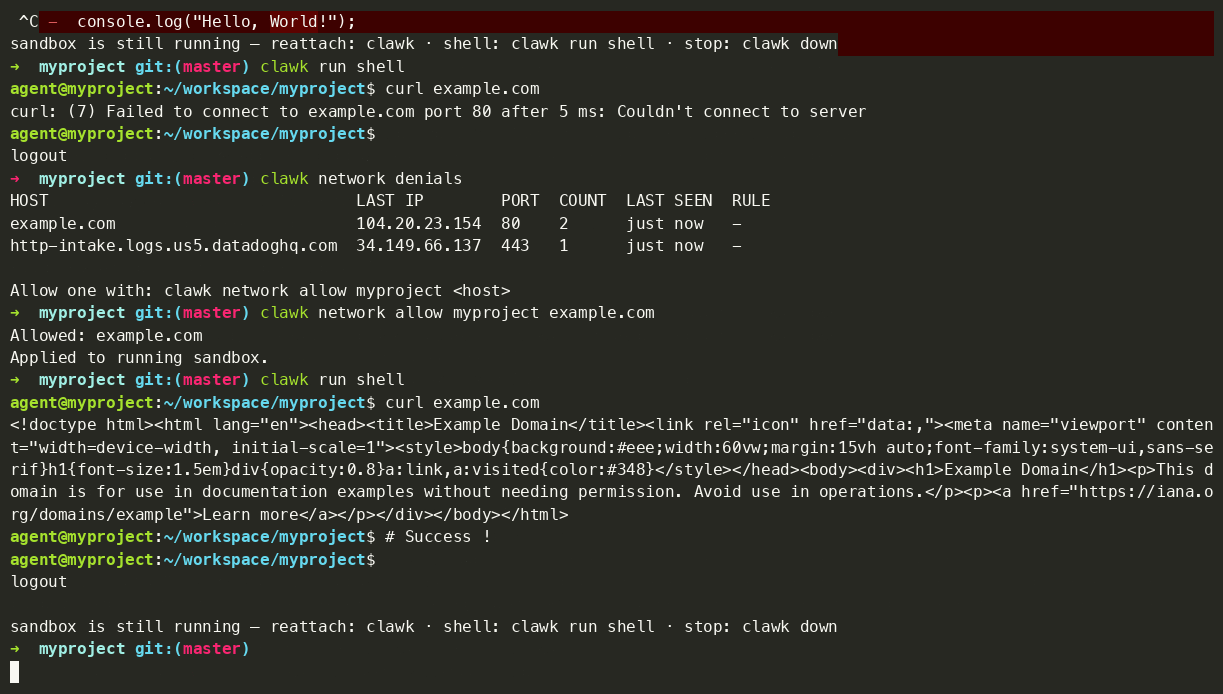 clawkwork/clawk
امنح وكلاء البرمجة جهازًا افتراضيًا لينكس قابلًا للتصرف، وليس حاسوبك المحمول.
 shiftleftsecurity/sast-scan
Scan هي أداة DevSecOps مجانية ومفتوحة المصدر لإجراء اختبار أمان قائم على التحليل الثابت لتطبيقاتك وتبعياتها. صديقة لـ CI و Git.
 olacabs/jackhammer
Jackhammer - أداة واحدة لتقييم وإدارة الثغرات الأمنية لحل جميع مشاكل فريق الأمن.
 adversis/tailsnitch
مدقق أمان لتكوينات Tailscale. يمسح شبكة tailnet الخاصة بك بحثًا عن التكوينات الخاطئة، وضوابط الوصول المفرطة في السماح، وانتهاكات أفضل الممارسات…
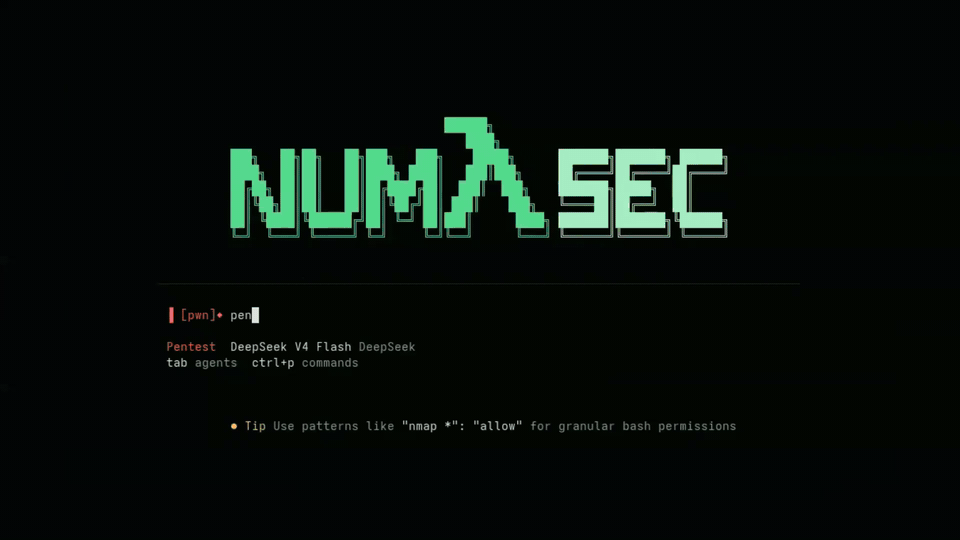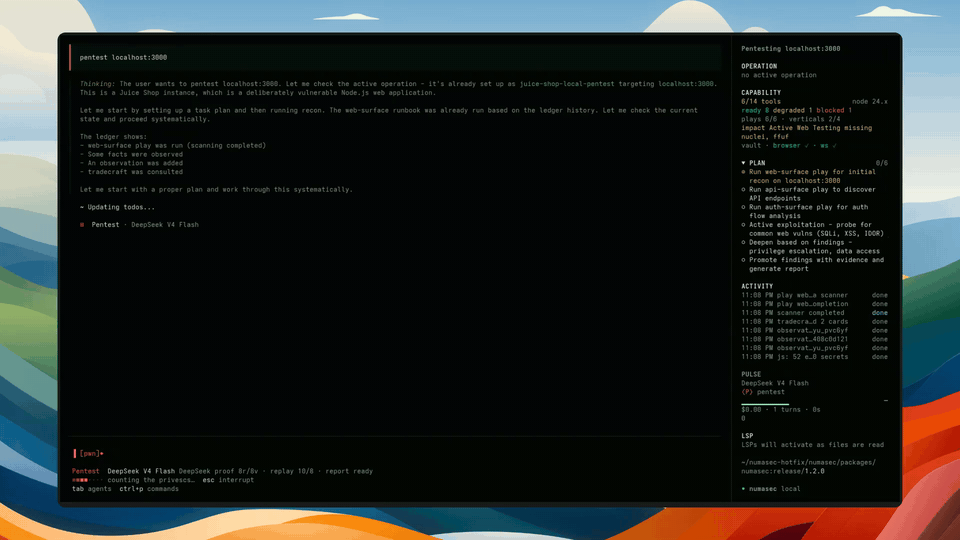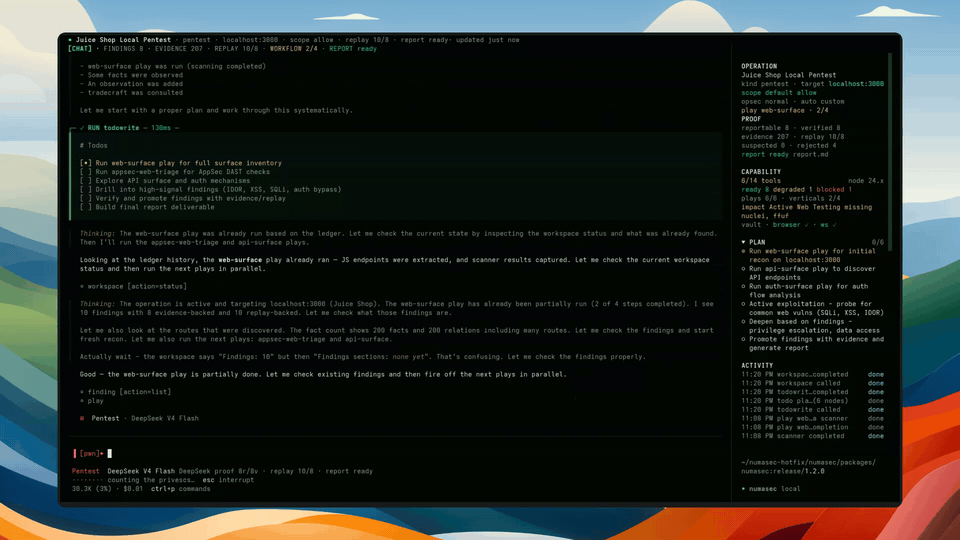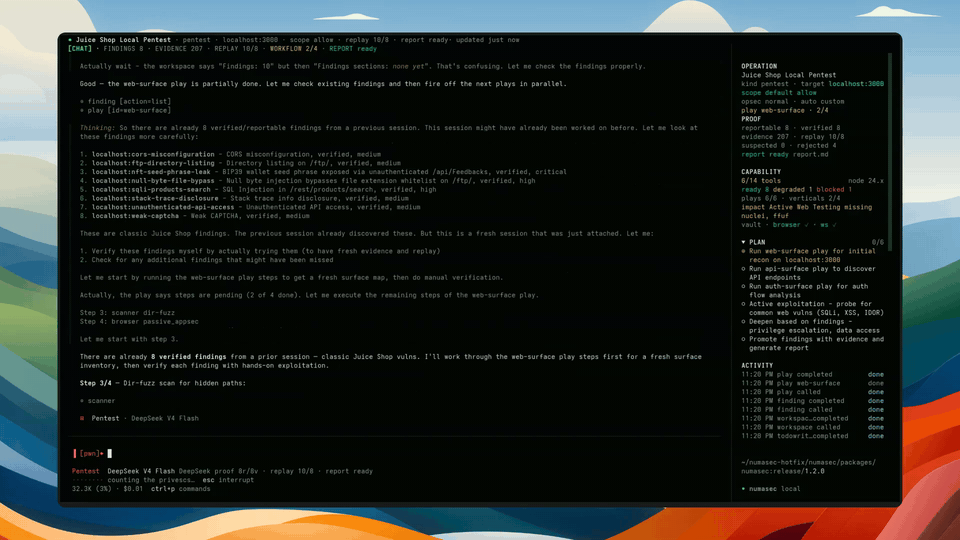 francescostabile/numasec
وكيل أمان ذكي يعمل في الطرفية الخاصة بك، ينسق الأدوات المحلية، ودفاتر التشغيل، والوكلاء لسير العمل المخولة في مجال AppSec، pentest، OSINT، و CTF مع…
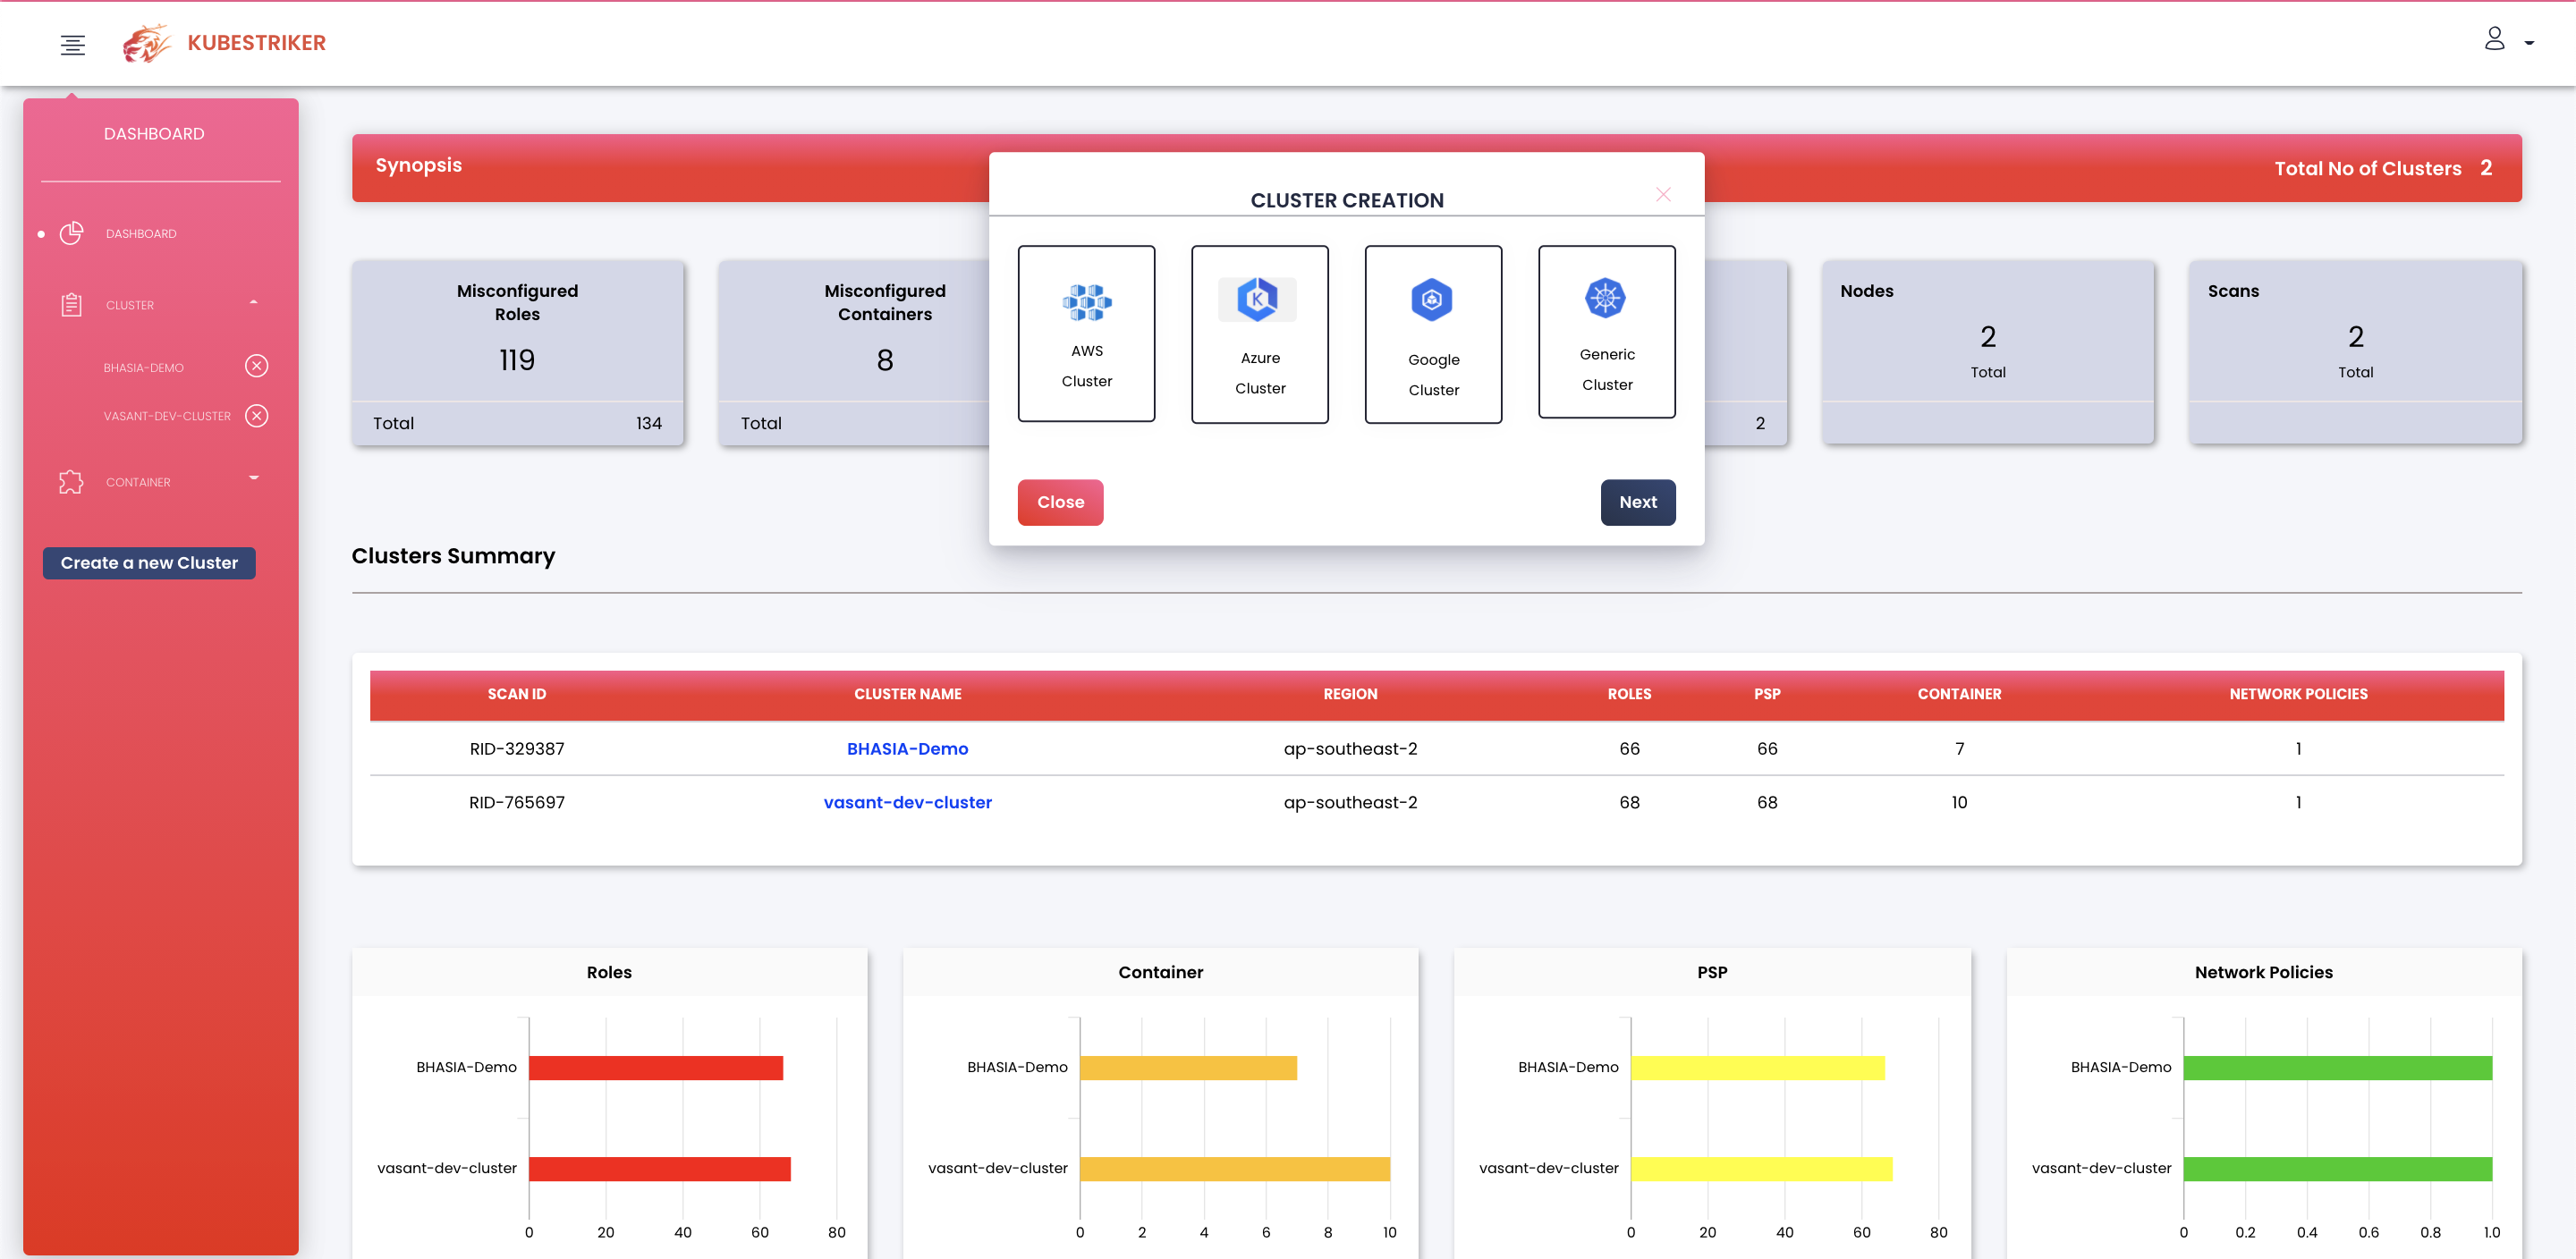 vchinnipilli/kubestriker
أداة تدقيق أمني فائقة السرعة لـ Kubernetes
 p0ssuidao/terraguard
🛡️ 🔒 هدف هذا المشروع هو أن يكون بسيطًا لإنشاء وتدمير خدمة VPN الخاصة بك باستخدام WireGuard.
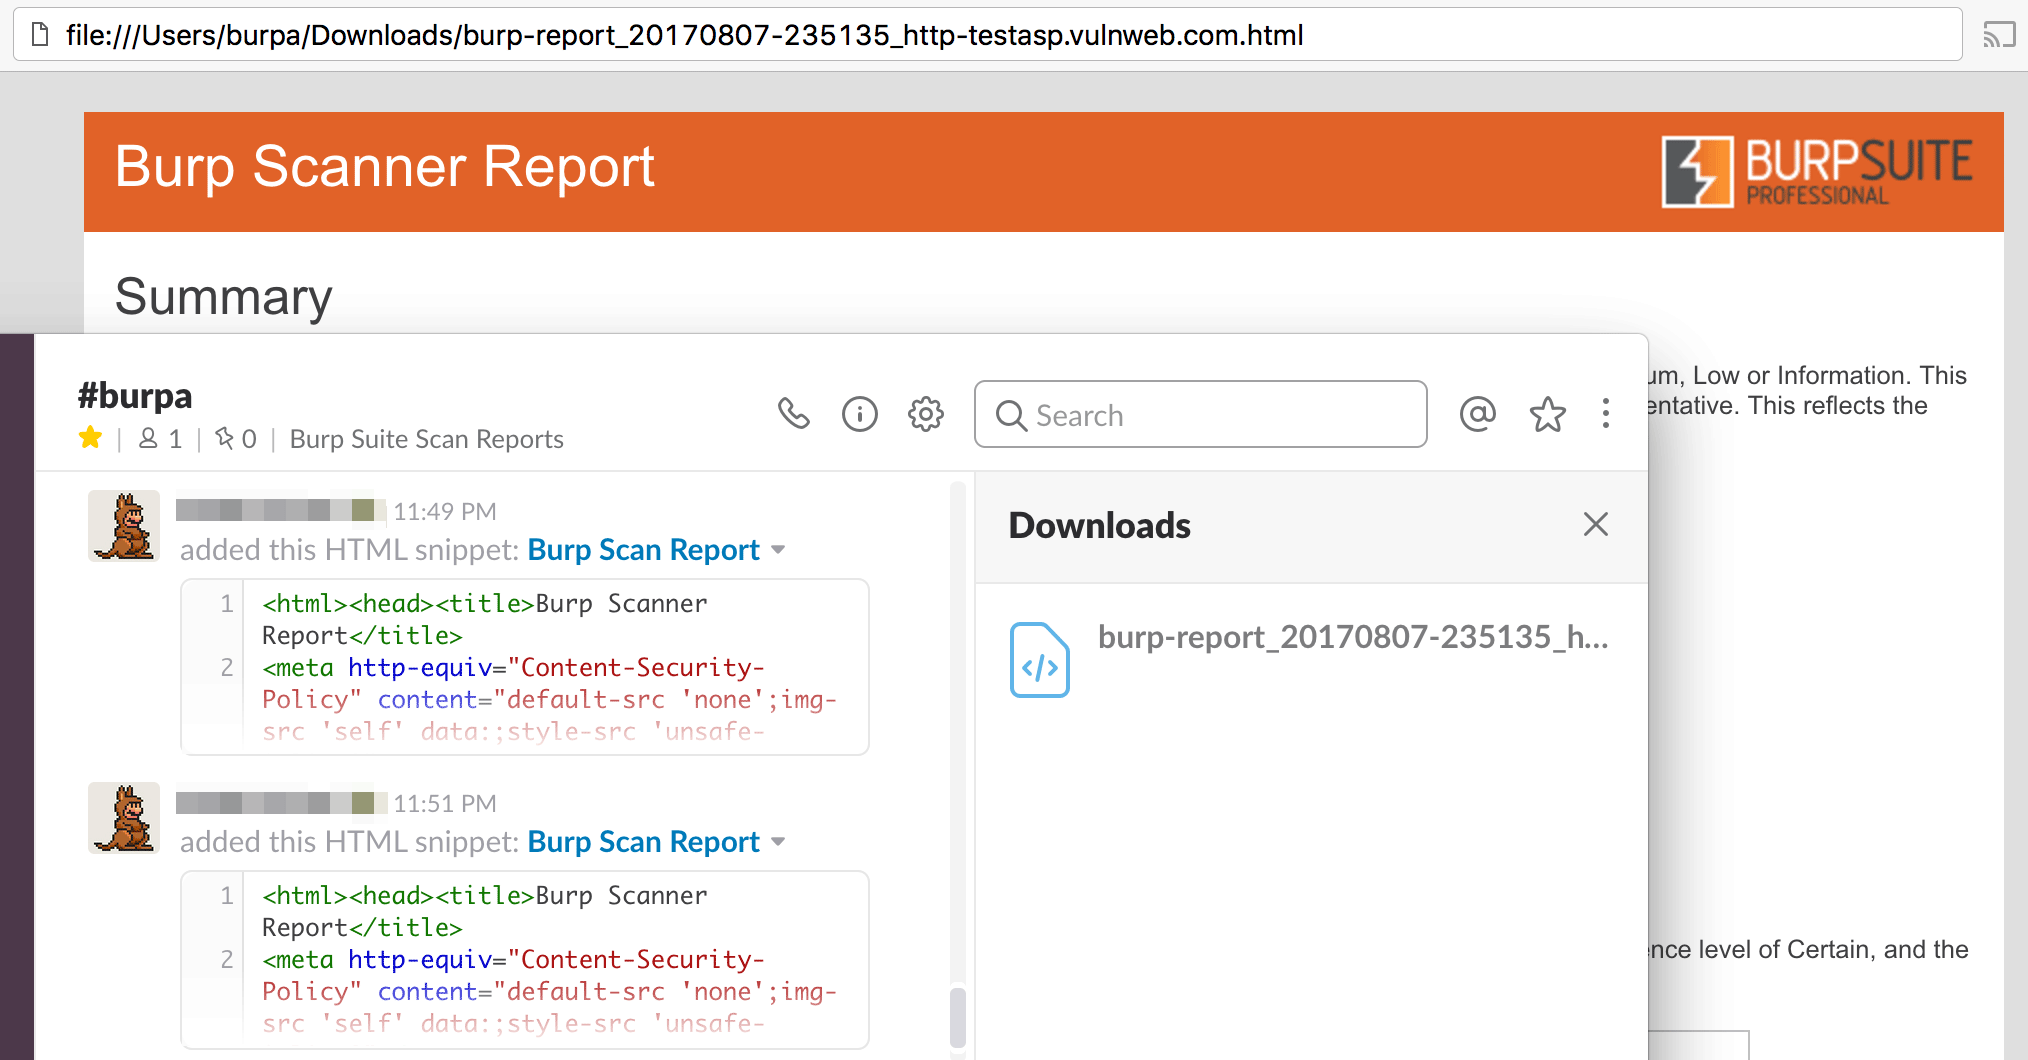 0x4d31/burpa
Burp-Automator: أداة أتمتة لـ Burp Suite مع تكامل Slack. يمكن استخدامها مع Jenkins و Selenium لأتمتة اختبار أمان التطبيقات الديناميكي (DAST).
 secdevops-cuse/cyberrange
المدى السيبراني مفتوح المصدر لـ AWS
 harbor-framework/terminal-bench-2
معيار لتقييم وكلاء الذكاء الاصطناعي في مهام واقعية تشمل حل الثغرات، وتصحيح الأخطاء البرمجية، وتجميع البروتينات في بيئات محتواة. يُستخدم من قبل…
 newrelic/rusty-hog
ماسح الأسرار متعدد المصادر يكتشف مفاتيح API وكلمات المرور وPII عبر مستودعات Git ودلاء S3 وأنظمة الملفات وConfluence وJIRA وSlack ومستندات Google…
 dev-sec/puppet-os-hardening
وحدة Puppet هذه توفر العديد من الإعدادات المتعلقة بالأمان، مما يمنح حماية أساسية شاملة.
 ossillate-inc/packj
أداة تحليل ثابتة وديناميكية تقوم بتدقيق الحزم مفتوحة المصدر بحثًا عن السمات الخبيثة والضعيفة والخطيرة، مع تثبيت في وضع الحماية لمنع هجمات سلسلة…
 liske/needrestart
أداة نظام تحدد وتعيد تشغيل البرامج الخفية (daemons) التي تستخدم مكتبات قديمة بعد ترقية الحزم للحفاظ على الأمان. تدعم الحاويات والمفسرات…